




Allen-Bradley Stratix 5950 xavfsizlik qurilmalarida xavfli zaifliklar aniqlandi
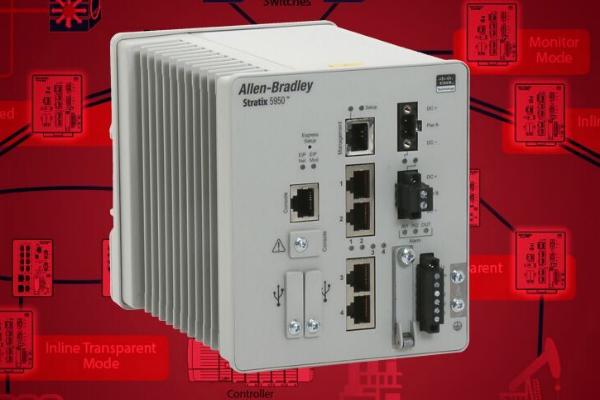

Ushbu zaifliklardan foydalanish orqali tajovuzkor zaif qurilmalarda xizmat ko’rsatishni rad etishga olib kelishi mumkin.
Rockwell Automation kompaniyasining Allen-Bradley Stratix 5950 sanoat tarmoq xavfsizlik mahsulotlarida bir nechta zaifliklar aniqlangan. Ushbu zaifliklar tajovuzkorga mijoz sertifikatlarini chetlab o’tish va zaif qurilmaga ulanish yoki uning ishlamay qolishiga sabab bo’lish imkonini beradi.
Zaifliklar Cisco Adaptive Security Appliance (ASA) operatsion tizimi bilan bog’liq. Zaifliklar Cisco ASA 9.6.2 va undan oldingi versiyalarida ishlaydigan Allen-Bradley Stratix 5950 modellariga ta’sir qiladi: 783-SAD4T0SBK9, 1783-SAD4T0SPK9, 1783-SAD2T2SBK9 va 1783-SAD2T2SPK9.
CVE-2018-0228 zaifligidan foydalanish orqali ruxsatsiz tajovuzkor protsessor yukini 100% gacha oshirishi va qurilmada xizmat ko’rsatishni rad etishiga olib kelishi mumkin. Ikkinchi zaiflik (CVE-2018-0227) ruxsatsiz tajovuzkorga masofadan turib SSL VPN ulanishini o’rnatish va SSL sertifikatini tekshirishning ayrim bosqichlarini chetlab o’tish imkonini beradi.
Cisco ASA TLS kutubxonasi va Cisco Firepower Threat Defense (FTD) dasturiga tegishli CVE-2018-0231 va CVE-2018-0240 zaifliklaridan foydalanish orqali tajovuzkor zaif qurilmani majburan qayta ishga tushirishi va uning ishlamay qolishiga olib kelishi mumkin.
Va nihoyat, Cisco ASA veb-interfeysidagi CVE-2018-0296 zaifligi tajovuzkorga qurilmada to’satdan qayta ishga tushirish va xizmat ko’rsatishni rad etishga imkon beradi.
Ishlab chiqaruvchi hozirda yuqoridagi zaifliklarni bartaraf etadigan dasturiy ta’minot yangilanishini chiqarishga tayyorlanmoqda.
O‘xshash maqolalar

Киберугрозы 2026: как ESET защищает дом и бизнес
Аналитика и тренды Киберугрозы 2026 Как ESET защищает дом и бизнес Искусственный интеллект, автоматизация атак и социаль…
O‘qish
Windows yoki Office kaliti rasmiy ekanligini qanday tekshirish mumkin?
Uzsoft.uz’ning Microsoft litsenziyalari bo‘yicha qo‘llanmasi Windows yoki Office kaliti rasmiy ekanligini qanday tekshir…
O‘qish
Dasturiy ta’minotni xarid qilishda EHF va shartnomani qanday olish mumkin?
Yuridik shaxslar va buxgalteriya uchun qo‘llanma Dasturiy ta’minotni xarid qilishda EHF va shartnomani qanday olish mumk…
O‘qish