




Echelon serverlarida xavfli zaifliklar aniqlandi
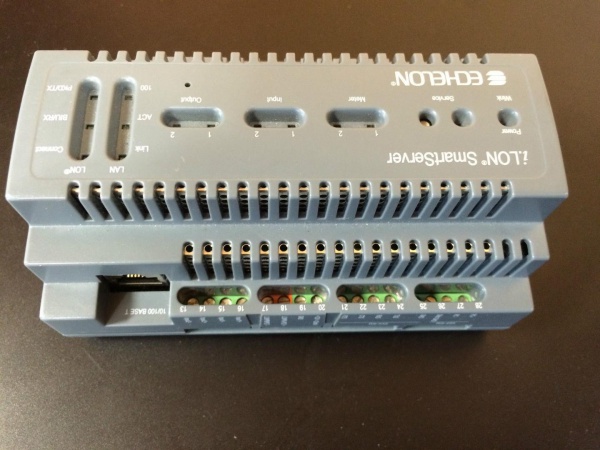

Ushbu zaifliklardan foydalanish masofaviy hujumchiga qurilmalarda o’zboshimchalik bilan kodni bajarishga imkon beradi.
Bir nechta Echelon server modellarida to’rtta muhim zaiflik aniqlandi. Birgalikda foydalanilganda, bu zaifliklar masofaviy hujumchiga qurilmalarda o’zboshimchalik bilan kodni bajarishga imkon beradi. Muammolar Echelon SmartServer 1, SmartServer 2, SmartServer 3, i.LON 100 va i.LON 600 serverlariga ta’sir qiladi. Birinchi zaiflik, CVE-2018-100627, ma’lumotlarni oshkor qilish muammosidir. Hujumchi veb va FTP serverlarida foydalanuvchi nomlari va parollar kabi konfiguratsiya elementlarini olish va o’zgartirish uchun SOAP API-dan foydalanishi mumkin. Bu zaiflik i.LON 600 ga ta’sir qilmaydi.
Ikkinchi muammo, CVE-2018-8859, kirish kerak bo’lgan katalogni ko’rsatishda katalog nomiga qo’shimcha belgilar qo’shish orqali autentifikatsiyani chetlab o’tish imkonini beradi. Ushbu zaiflik, avvalgisi kabi, i.LON 600 modeliga ta’sir qilmaydi.
Uchinchi zaiflik, CVE-2018-8851, ma’lumotlarni saqlash muammosidir. Serverlar parollarni ochiq matnda saqlaydi, bu esa tajovuzkorga SmartServer veb-interfeysiga kirish uchun konfiguratsiya fayliga kirish imkonini beradi.
To’rtinchi zaiflik, CVE-2018-8855, shifrlanmagan ma’lumotlarni uzatish muammosidir. Ta’sirlangan qurilmalar sukut bo’yicha shifrlanmagan veb-ulanishlarga ruxsat beradi va xavfsiz bo’lmagan FTP ulanishi orqali konfiguratsiya va dasturiy ta’minot yangilanishlarini qabul qila oladi.
Foydalanuvchilarga SmartServer 2 Service Pack 7 ning eng so’nggi versiyasini (4.11.007 versiyasi) ishlab chiqaruvchining veb-saytidan o’rnatish tavsiya etiladi.
O‘xshash maqolalar

Киберугрозы 2026: как ESET защищает дом и бизнес
Аналитика и тренды Киберугрозы 2026 Как ESET защищает дом и бизнес Искусственный интеллект, автоматизация атак и социаль…
O‘qish
Windows yoki Office kaliti rasmiy ekanligini qanday tekshirish mumkin?
Uzsoft.uz’ning Microsoft litsenziyalari bo‘yicha qo‘llanmasi Windows yoki Office kaliti rasmiy ekanligini qanday tekshir…
O‘qish
Dasturiy ta’minotni xarid qilishda EHF va shartnomani qanday olish mumkin?
Yuridik shaxslar va buxgalteriya uchun qo‘llanma Dasturiy ta’minotni xarid qilishda EHF va shartnomani qanday olish mumk…
O‘qish