


Elektr tarmoqlarini himoya qilish kompaniyasi SEL o’z dasturiy ta’minotidagi zaifliklarni tuzatdi.
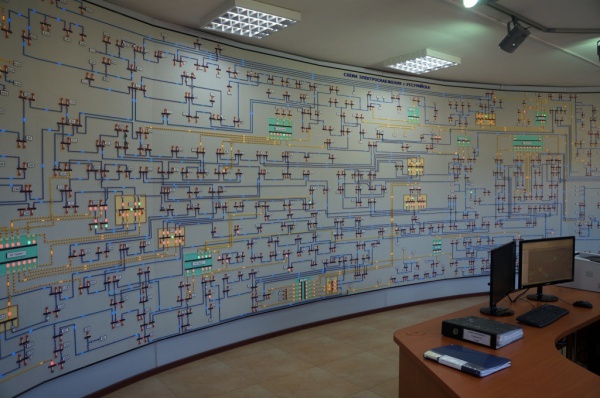

Muammolar SEL Compass dasturi va AcSELerator Architect ilovasiga ta’sir qiladi.
Schweitzer Engineering Laboratories (SEL) boshqaruv va konfiguratsiya vositalarida bir nechta zaifliklar, jumladan, yuqori darajadagi jiddiylik reytingiga ega bo’lganlar aniqlandi. Dasturiy ta’minot sotuvchisi ushbu muammolarni hal qilish uchun dasturiy ta’minot yangilanishlarini chiqardi. Zaifliklar Applied Risk kompaniyasining kiberxavfsizlik bo’yicha tadqiqotchisi Gjoko Krstic tomonidan aniqlandi. Muammolar SEL Compass mahsulotlarini boshqarish vositasi va AcSELerator Architect ilovasiga ta’sir qiladi, bu esa bir nechta sotuvchilarning qurilmalari o’rtasida IEC 61850 aloqalarini oson sozlash va hujjatlashtirish imkonini beradi.
Согласно докладу, опубликованному Applied Risk, в AcSELerator Architect 2.2.24.0 и предыдущих версиях присутствуют две уязвимости. Одна из них, CVE-2018-10600, представляет собой XXE-уязвимость (XML External Entity) и позволяет раскрыть важную информацию, а в некоторых случаях выполнить произвольный код или добиться отказа в обслуживании (DoS). Данную проблему можно проэксплуатировать, обманом заставив жертву открыть специально сформированный шаблон или файл проекта.
AcSELator Architect dasturidagi ikkinchi zaiflik, CVE-2018-10608, zararli FTP serveri orqali ishlatilishi mumkin bo’lgan xizmat zaifligini rad etishdir.
SEL Compass’da CVE-2018-10604 zaifligi aniqlandi, bu esa autentifikatsiyalangan tajovuzkorga Compass imtiyozli foydalanuvchi sifatida ishga tushirilganda istalgan faylni o‘zgartirish yoki qayta yozish va tizimdagi imtiyozlarni oshirish imkonini beradi.
SEL zaifliklarni SEL Compass v3.0.6.1 va SEL AcSELerator v2.2.29.0 versiyalarini chiqarish bilan tuzatdi.
O‘xshash maqolalar
Киберугрозы 2026: как ESET защищает дом и бизнес
Аналитика и тренды Киберугрозы 2026 Как ESET защищает дом и бизнес Искусственный интеллект, автоматизация атак и социаль…
O‘qish
Windows yoki Office kaliti rasmiy ekanligini qanday tekshirish mumkin?
Uzsoft.uz’ning Microsoft litsenziyalari bo‘yicha qo‘llanmasi Windows yoki Office kaliti rasmiy ekanligini qanday tekshir…
O‘qish
Dasturiy ta’minotni xarid qilishda EHF va shartnomani qanday olish mumkin?
Yuridik shaxslar va buxgalteriya uchun qo‘llanma Dasturiy ta’minotni xarid qilishda EHF va shartnomani qanday olish mumk…
O‘qish