




HP iLO 4 dagi zaiflik uchun ekspluatatsiya e’lon qilindi.

Zaiflikdan foydalanish juda oddiy – shunchaki 29 A ga ega cURL so’rovidan foydalaning.
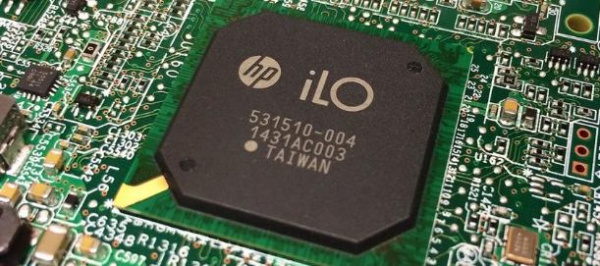
Hewlett Packard Integrated Lights-Out 4 (HP iLO 4) serverlaridagi jiddiy zaiflik uchun ekspluatatsiya internetda ommaga e’lon qilindi. HP iLO qurilmalari kichik va o’rta bizneslar orasida juda mashhur, chunki iLO kartalari standart kompyuterlarga o’rnatilishi mumkin. Ular maxsus Ethernet ulanishini ta’minlaydi va o’rnatilgan server boshqaruv texnologiyasidan foydalangan holda ishlaydi, bu esa tarmoqdan tashqari boshqaruv imkoniyatlarini ta’minlaydi, bu esa tizim administratorlariga kompyuterni masofadan boshqarish imkonini beradi. Xususan, iLO kartalari masofadan turib dasturiy ta’minotni o’rnatish, serverni qayta tiklash, konsolni boshqarish, jurnalni ko’rish va boshqa ko’p narsalarni amalga oshirish imkonini beradi.
iLO kartalaridagi zaiflikdan (CVE-2017-12542) foydalanib, tajovuzkorlar ko’plab kompaniyalar tarmoqlariga kirib, yuqori maxfiy ma’lumotlar va intellektual mulkka kirish huquqiga ega bo’lishlari mumkin. Muammo o’tgan yilning fevral oyida aniqlangan va avgust oyida ishlab chiqaruvchi tomonidan iLO 4 dasturiy ta’minotining 2.54 versiyasi chiqarilishi bilan hal qilingan, shuning uchun muntazam ravishda yamoqlarni o’rnatadigan tizim ma’murlari xavotirlanishga hojat yo’q.
Zaiflik autentifikatsiyani chetlab o’tishni o’z ichiga oladi va HP iLO konsoliga masofadan kirish imkonini beradi. Kirish amalga oshirilgandan so’ng, tajovuzkorlar oddiy matnli parollarni o’g’irlashlari, zararli kodni ishga tushirishlari va hatto iLO dasturiy ta’minotini almashtirishlari mumkin. Muammo HP iLO 4 server dasturiy ta’minotining 2.53 va undan oldingi versiyalariga ta’sir qiladi. iLO 5, iLO 3 va boshqalar kabi boshqa avlodlar zaif emas.
Zaiflikdan foydalanish juda oddiy – shunchaki 29 A ga ega cURL so’rovidan foydalaning: curl -H «Ulanish: AAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAA.» Shuning uchun, muammo zaiflikning jiddiylik reytingi shkalasi bo’yicha 10 balldan 9,8 ball oldi.
CVE-2017-12542 uchun PoC eksploitlarini bu yerdan va bu yerdan yuklab olish mumkin. Metasploit moduli bu yerdan mavjud.
O‘xshash maqolalar

Киберугрозы 2026: как ESET защищает дом и бизнес
Аналитика и тренды Киберугрозы 2026 Как ESET защищает дом и бизнес Искусственный интеллект, автоматизация атак и социаль…
O‘qish
Windows yoki Office kaliti rasmiy ekanligini qanday tekshirish mumkin?
Uzsoft.uz’ning Microsoft litsenziyalari bo‘yicha qo‘llanmasi Windows yoki Office kaliti rasmiy ekanligini qanday tekshir…
O‘qish
Dasturiy ta’minotni xarid qilishda EHF va shartnomani qanday olish mumkin?
Yuridik shaxslar va buxgalteriya uchun qo‘llanma Dasturiy ta’minotni xarid qilishda EHF va shartnomani qanday olish mumk…
O‘qish