




Microsoft muhim zaiflik uchun rejalashtirilmagan yamoqni chiqardi
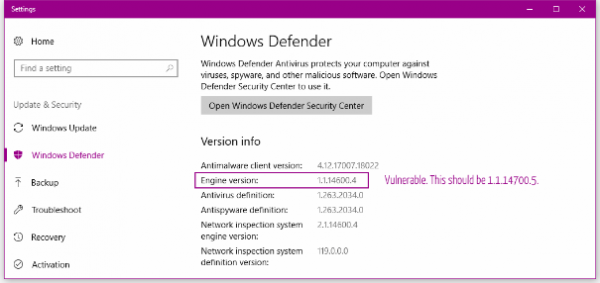
Microsoft muhim zaiflik uchun rejalashtirilmagan yamoqni chiqardi
Bu zaiflik tajovuzkorga kodni bajarish va nishonga olingan tizim ustidan to’liq nazoratni qo’lga kiritish imkonini beradi.
3-aprel, seshanba kuni Microsoft Microsoft Malware Protection Engine (MMPE) dagi zaiflikni (CVE-2018-0986) tuzatuvchi rejalashtirilmagan xavfsizlik yangilanishini chiqardi.
MMPE (mpengine.dll) Windows Defender, Microsoft Security Essentials, Microsoft Endpoint Protection, Windows Intune Endpoint Protection va Microsoft Forefront Endpoint Protection kabi bir nechta antivirus yechimlarining tarkibiy qismidir. Ushbu komponent zararli dasturlarni skanerlash, aniqlash va olib tashlash uchun mo’ljallangan.
Google Project Zero tadqiqotchisi Tomas Dullen tomonidan aniqlangan MMPEdagi zaiflik tizimda kodni bajarishga imkon beradi. Komponent tizim imtiyozlari bilan ishlayotganligi sababli, undan foydalanish tajovuzkorga kompyuter ustidan to’liq nazoratni berishi mumkin. Microsoft zaiflikni juda muhim deb baholadi.
Zaiflikdan foydalanish oson. Hujumchi zararli kodni jabrlanuvchi tashrif buyurgan veb-saytdagi JavaScript fayllariga, elektron pochta ilovasiga kiritishi yoki zararlangan faylni tezkor xabar almashish orqali yuborishi mumkin. MMPE sukut bo’yicha barcha kiruvchi fayllarni avtomatik ravishda skanerlaganligi sababli, ekspluatatsiya jabrlanuvchining o’zaro ta’sirini talab qilmaydi.
Windows 10 da Windows Defender sukut bo’yicha yoqilgan, ya’ni tizim tabiiy ravishda zaif va yangilanishni talab qiladi.
MMPE komponenti yangilanishlarni OT yangilanishlaridan alohida qabul qiladi, ya’ni Microsoft foydalanuvchi aralashuvisiz kerakli yamoqlarni jimgina yetkazib berishi mumkin. Zaiflik MMPE 1.1.14700.5 versiyasida tuzatilgan bo’lib, u chiqarilganidan keyin 48 soat ichida foydalanuvchilarning kompyuterlariga yetkazib beriladi. Yangilanish MMPE yangilanishlarini yetkazib berish administrator yoki kompyuter egasi tomonidan mahalliy siyosatlar orqali bloklangan tizimlarga o’rnatilmaydi.
O‘xshash maqolalar

Киберугрозы 2026: как ESET защищает дом и бизнес
Аналитика и тренды Киберугрозы 2026 Как ESET защищает дом и бизнес Искусственный интеллект, автоматизация атак и социаль…
O‘qish
Windows yoki Office kaliti rasmiy ekanligini qanday tekshirish mumkin?
Uzsoft.uz’ning Microsoft litsenziyalari bo‘yicha qo‘llanmasi Windows yoki Office kaliti rasmiy ekanligini qanday tekshir…
O‘qish
Dasturiy ta’minotni xarid qilishda EHF va shartnomani qanday olish mumkin?
Yuridik shaxslar va buxgalteriya uchun qo‘llanma Dasturiy ta’minotni xarid qilishda EHF va shartnomani qanday olish mumk…
O‘qish