




Mobil to’lov qurilmalarida ko’plab zaifliklar aniqlandi.
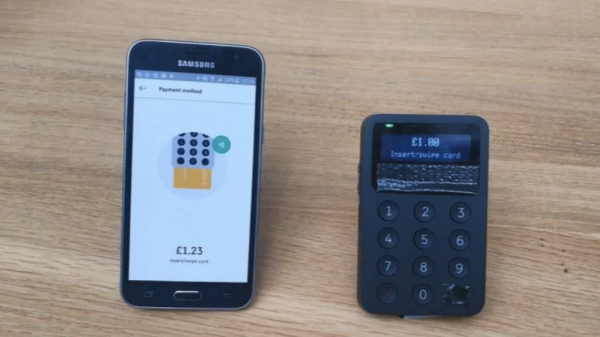

Hujumchi shifrlangan Bluetooth ulanishini ushlab qolishi va ma’lumotlarni o’zgartirishi mumkin, bu esa mijozni ko’proq pul to’lashga majbur qiladi.
Kichik do’konlar va savdogarlar tomonidan smartfonlar va planshetlarni cho’ntak to’lov terminallariga aylantirish uchun ishlatiladigan gadjetlar va ilovalar kiberhujumlarga zaif, deb xabar berishdi Positive Technologies kompaniyasining xavfsizlik bo’yicha tadqiqotchilari Leigh-Anne Galloway va Tim Yunusov Black Hat konferensiyasida. Bunday mobil terminallar ko’pincha kafelarda, sport zallarida va boshqa kichik muassasalarda naqd pulsiz to’lovlarni amalga oshirish uchun ishlatiladi. Tadqiqotchilar PayPal, SumUp, iZettle qurilmalarini va Square kompaniyasining ikkita gadjetini sinovdan o’tkazdilar.
Mutaxassislarning ta’kidlashicha, tajovuzkor qurilma va uning mobil terminali o’rtasidagi shifrlangan Bluetooth ulanishini to’xtatib qo’yishi va ma’lumotlarni o’zgartirishi mumkin, bu esa mijozni ko’proq pul to’lashga majbur qiladi.
Bundan tashqari, tadqiqotchilar ikkita qurilmada tajovuzkorga qurilmaning fayl tizimini o’rganish, PIN-kodlarni o’qish va ixtiyoriy kodni bajarish imkonini beradigan muhim zaifliklarni aniqladilar.
“Agar mahsulotning narxi 100 dollardan kam boʻlsa, unda yetarli xavfsizlik mexanizmlari boʻlmaydi. Baʼzi sotuvchilar faqat minimal talablarga javob beradi”, deb taʼkidladi mutaxassislar.
O‘xshash maqolalar

Киберугрозы 2026: как ESET защищает дом и бизнес
Аналитика и тренды Киберугрозы 2026 Как ESET защищает дом и бизнес Искусственный интеллект, автоматизация атак и социаль…
O‘qish
Windows yoki Office kaliti rasmiy ekanligini qanday tekshirish mumkin?
Uzsoft.uz’ning Microsoft litsenziyalari bo‘yicha qo‘llanmasi Windows yoki Office kaliti rasmiy ekanligini qanday tekshir…
O‘qish
Dasturiy ta’minotni xarid qilishda EHF va shartnomani qanday olish mumkin?
Yuridik shaxslar va buxgalteriya uchun qo‘llanma Dasturiy ta’minotni xarid qilishda EHF va shartnomani qanday olish mumk…
O‘qish