




Moxa NPort tarmoq konvertorlari jiddiy zaiflik uchun yamalgan
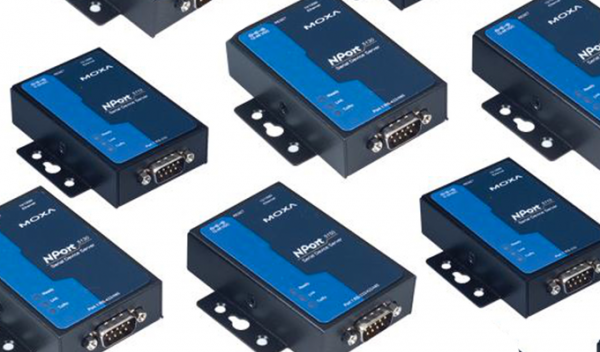

Muammo resurslarni nazoratsiz iste’mol qilish bilan bog’liq.
Moxa muhandislari Moxa NPort 5210, 5230 va 5232 seriyali tarmoq konvertorlaridagi muhim zaiflikni tuzatdilar. Zaiflikdan (CVE-2018-10632) foydalanish orqali masofaviy hujumchi maxsus tayyorlangan SYN paketlarini yuborishi mumkin, bu esa resurslarning tugashiga va qurilmaning ishlamay qolishiga olib keladi. Muammo NPort 5210, 5230 va 5232 konvertorlarining 2.9 versiyasi 17030709 va undan oldingi versiyalariga ta’sir qiladi. Zaiflik nazoratsiz resurslarni sarflashni o’z ichiga oladi. Uning jiddiylik darajasi CVSS v3 shkalasi bo’yicha 7,5 ga teng.
Ushbu muammoni hal qiluvchi dasturiy ta’minot yangilanishlari ishlab chiqaruvchining veb-saytida mavjud. Foydalanish xavfini minimallashtirish uchun foydalanuvchilarga o’z tizimlariga internetga kirishni blokirovka qilish, xavfsizlik devorlarini o’rnatish va boshqaruv tizimlarini korporativ tarmoqdan ajratish tavsiya etiladi.
O‘xshash maqolalar

Киберугрозы 2026: как ESET защищает дом и бизнес
Аналитика и тренды Киберугрозы 2026 Как ESET защищает дом и бизнес Искусственный интеллект, автоматизация атак и социаль…
O‘qish
Windows yoki Office kaliti rasmiy ekanligini qanday tekshirish mumkin?
Uzsoft.uz’ning Microsoft litsenziyalari bo‘yicha qo‘llanmasi Windows yoki Office kaliti rasmiy ekanligini qanday tekshir…
O‘qish
Dasturiy ta’minotni xarid qilishda EHF va shartnomani qanday olish mumkin?
Yuridik shaxslar va buxgalteriya uchun qo‘llanma Dasturiy ta’minotni xarid qilishda EHF va shartnomani qanday olish mumk…
O‘qish