




Mutaxassislar butun dunyo bo’ylab neftni qayta ishlash zavodlariga yangi halokatli kiberhujumlar bo’lishidan xavotirda.
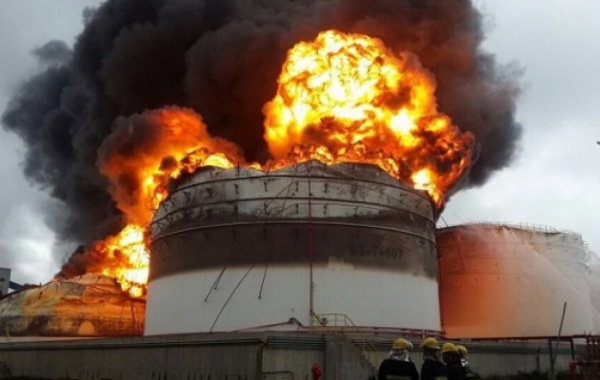
Mutaxassislar butun dunyo bo’ylab neftni qayta ishlash zavodlariga yangi halokatli kiberhujumlar bo’lishidan xavotirda.
2017-yil avgust oyida Saudiya Arabistonidagi neft-kimyo kompaniyasi yangi turdagi kiberhujumga uchradi.
AQSh rasmiylari, ularning ittifoqchilari va xavfsizlik bo’yicha mutaxassislar o’tgan yilning avgust oyida Saudiya Arabistonidagi neft-kimyo kompaniyasiga qilingan hujumga o’xshash butun dunyo bo’ylab sanoat zavodlariga yanada kuchli kiberhujumlar bo’lishidan xavotirda. Mutaxassislarning fikricha, avgust oyidagi hujumning maqsadi shunchaki ma’lumotlarni yo’q qilish yoki zavod faoliyatini buzish emas, balki uning faoliyatini sabotaj qilish bo’lgan, bu esa portlashga olib kelishi mumkin edi, deb hisoblaydi The New York Times.
Hodisani tekshirayotgan tergovchilar hujum tafsilotlarini oshkor qilmayapti yoki uning qurboni bo’lgan kompaniyaning ismini aytmayapti. Ular hali hujum ortidagi jinoyatchilarni aniqlay olishmadi. Bir nechta manbalarga ko’ra, murakkablik va resurslarni hisobga olgan holda, bu hukumat tomonidan qo’llab-quvvatlanadigan guruh bo’lishi mumkin. Mutaxassislarning ta’kidlashicha, bir qator mamlakatlar, jumladan, Eron, Xitoy, Rossiya, AQSh va Isroil bunday hujumlarni amalga oshirish uchun texnik imkoniyatlarga ega.
2017-yilda Saudiya Arabistonidagi bir nechta neft-kimyo zavodlari kiberhujumlar qurboni bo’ldi. Yanvar oyida Milliy sanoatlashtirish kompaniyasi (Tasnee) va davlatga qarashli Saudi Aramco neft kompaniyasi va American Dow Chemical Company o’rtasidagi qo’shma korxona bo’lgan Sadara Chemical Company nishonga olindi. Bir necha daqiqada hujumchilar Tasnee kompyuterlaridagi qattiq disklarni yo’q qilishdi va barcha ma’lumotlarni o’chirib tashlashdi. Tizimlarni tiklash bir necha oy davom etdi. Kompaniya vakillari va Symantec mutaxassislari hujum siyosiy sabablarga ko’ra sodir bo’lgan deb hisoblashadi.
Nashrning yozishicha, avgust oyidagi voqea bo’yicha tergov hali ham davom etmoqda. Hujum paytida hujumchilar Schneider Electric tomonidan ishlab chiqarilgan Triconex xavfsizlik kontrollerlarini buzib kirishgan. Ushbu yechimlar butun dunyo bo’ylab taxminan 18 000 ta sanoat ob’ektlarida, jumladan, atom elektr stansiyalari, oqava suvlarni tozalash inshootlari, neft va gazni qayta ishlash inshootlari va kimyoviy zavodlarda qo’llaniladi. Mutaxassis Jeyms A. Lyuisning so’zlariga ko’ra, agar hujumchilar Saudiya Arabistonidagi Schneider Electric uskunalariga hujum qilish usulini ishlab chiqsalar, uni boshqa har qanday mamlakatda osongina ishlatishlari mumkin edi.
Tergov davomida mutaxassislar kompyuterlardan birida g’alati faylni topdilar. U Schneider kontrollerining bir qismi bo’lib tuyuldi, ammo tizimni sabotaj qilish uchun mo’ljallangan edi. Tergovchilar bu faylning kompyuterga qanday tushib qolganini aniqlay olmadilar, ammo ular ichki faoliyatni istisno qilishdi. Hujumchilar kodi portlashga olib kelmasligining yagona sababi xato edi, ammo zavod faoliyati hali ham buzilgan edi. Hozirga kelib, jinoyatchilar xatoni tuzatgan bo’lishi mumkin va mutaxassislarning fikricha, ular boshqa sanoat tizimlariga ham shunga o’xshash hujumni boshlashlari vaqt masalasidir.
O‘xshash maqolalar

Киберугрозы 2026: как ESET защищает дом и бизнес
Аналитика и тренды Киберугрозы 2026 Как ESET защищает дом и бизнес Искусственный интеллект, автоматизация атак и социаль…
O‘qish
Windows yoki Office kaliti rasmiy ekanligini qanday tekshirish mumkin?
Uzsoft.uz’ning Microsoft litsenziyalari bo‘yicha qo‘llanmasi Windows yoki Office kaliti rasmiy ekanligini qanday tekshir…
O‘qish
Dasturiy ta’minotni xarid qilishda EHF va shartnomani qanday olish mumkin?
Yuridik shaxslar va buxgalteriya uchun qo‘llanma Dasturiy ta’minotni xarid qilishda EHF va shartnomani qanday olish mumk…
O‘qish