




Rockwell Automation kontrollerlaridagi zaiflik bartaraf etildi.

Ushbu zaiflikdan muvaffaqiyatli foydalanish uchun maxsus texnik ko‘nikmalar talab etilmaydi.
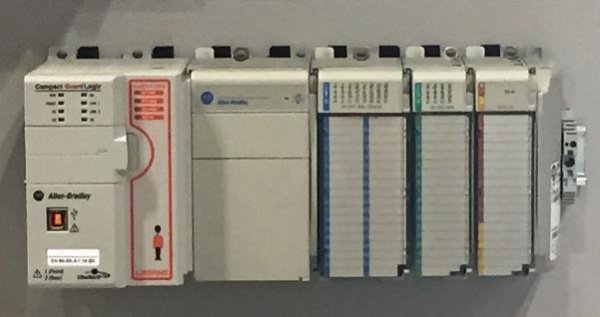
Rockwell Automation kompaniyasining Allen-Bradley CompactLogix va Compact GuardLogix kontrollerlarida masofadan turib xizmat ko‘rsatishdan bosh tortish (DoS) holatini yuzaga keltirishga imkon beruvchi zaiflik bartaraf etildi. Ushbu zaiflikdan (CVE-2017-9312) foydalanish «Jiddiy tiklanmaydigan nosozlik» (MNRF) holatini keltirib chiqaradi. Garchi bu holat xavfsiz deb hisoblansa-da, kontroller ishini tiklash uchun dasturiy ta’minotni qayta o‘rnatish talab etiladi. Hujumni muvaffaqiyatli amalga oshirish uchun maxsus texnik ko‘nikmalar kerak emas. Zaiflik mahsulotlarning quyidagi versiyalariga ta’sir qiladi:
Allen-Bradley CompactLogix 5370 L1 kontrollerlari, 30.012 va undan oldingi versiyalar;
Allen-Bradley CompactLogix 5370 L2 kontrollerlari, 30.012 va undan oldingi versiyalar;
Allen-Bradley CompactLogix 5370 L3 kontrollerlari, 30.012 va undan oldingi versiyalar;
Allen-Bradley Armor CompactLogix 5370 L3 kontrollerlari, 30.012 va undan oldingi versiyalar;
Allen-Bradley Compact GuardLogix 5370 kontrollerlari 30.012 va undan oldingi versiyalari;
Allen-Bradley Armor Compact GuardLogix 5370 kontrollerlari, 30.012 va undan oldingi versiyalar.
CVSS v3 xavflilik darajasini baholash tizimiga ko‘ra, ushbu zaiflik maksimal 10 balldan 8,6 ballga baholandi. Foydalanuvchilarga zaiflikka ega kontrollerlarga FRN 31.011 yoki undan keyingi versiyadagi proshivkani o‘rnatish tavsiya etiladi.
O‘xshash maqolalar

Киберугрозы 2026: как ESET защищает дом и бизнес
Аналитика и тренды Киберугрозы 2026 Как ESET защищает дом и бизнес Искусственный интеллект, автоматизация атак и социаль…
O‘qish
Windows yoki Office kaliti rasmiy ekanligini qanday tekshirish mumkin?
Uzsoft.uz’ning Microsoft litsenziyalari bo‘yicha qo‘llanmasi Windows yoki Office kaliti rasmiy ekanligini qanday tekshir…
O‘qish
Dasturiy ta’minotni xarid qilishda EHF va shartnomani qanday olish mumkin?
Yuridik shaxslar va buxgalteriya uchun qo‘llanma Dasturiy ta’minotni xarid qilishda EHF va shartnomani qanday olish mumk…
O‘qish