




Schneider Electric PLCs kompaniyasida jiddiy zaifliklar aniqlandi
Schneider Electric PLCs kompaniyasida jiddiy zaifliklar aniqlandi
Ushbu zaifliklardan muvaffaqiyatli foydalanish tajovuzkorga qurilmadagi fayllarni uzatish xizmatiga kirish imkonini berishi mumkin.
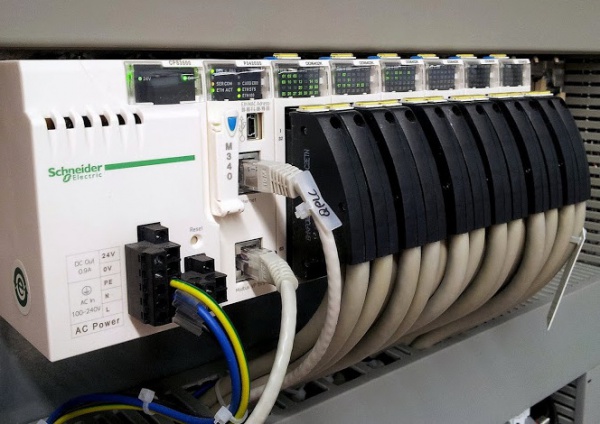
Schneider Electric dasturlashtiriladigan mantiqiy kontrollerlarida (PLC) uchta yuqori xavfli zaiflik aniqlandi. Birgalikda foydalanilganda, bu zaifliklar tajovuzkorga masofadan turib ixtiyoriy kodni bajarish yoki zararli dasturlarni o’rnatish imkonini berishi mumkin.
Zaifliklar Modicon Premium (barcha versiyalar), Modicon Quantum (barcha versiyalar), Modicon M340 (barcha versiyalar) kontrollerlariga, shuningdek, Modicon BMXNOR0200 moduliga (barcha versiyalar) ta’sir qiladi.
CVE-2018-7242 va CVE-2018-7240 zaifliklari buferning toshib ketishi bilan bog’liq muammolar bo’lib, FTP serveri buyruq parametrining uzunligini cheklamasligi natijasida yuzaga keladi.
Yana bir zaiflik, CVE-2018-7241, o’zgarmas hisob ma’lumotlarining mavjudligi bilan bog’liq bo’lib, bu tajovuzkorga qurilmaga ruxsatsiz kirish imkonini beradi.
Yuqorida tavsiflangan zaifliklardan muvaffaqiyatli foydalanish masofaviy, autentifikatsiya qilinmagan tajovuzkorga qurilmadagi fayllarni uzatish xizmatiga kirish huquqini olish va keyin o’zboshimchalik bilan kodni bajarish yoki zararli dasturlarni o’rnatish imkonini berishi mumkin.
Schneider Electric foydalanuvchilarga qurilmada FTP xizmatlarini konfiguratsiya yoki texnik xizmat ko’rsatish operatsiyalari uchun zarur bo’lmasa, o’chirib qo’yishni tavsiya qildi.
O‘xshash maqolalar

Киберугрозы 2026: как ESET защищает дом и бизнес
Аналитика и тренды Киберугрозы 2026 Как ESET защищает дом и бизнес Искусственный интеллект, автоматизация атак и социаль…
O‘qish
Windows yoki Office kaliti rasmiy ekanligini qanday tekshirish mumkin?
Uzsoft.uz’ning Microsoft litsenziyalari bo‘yicha qo‘llanmasi Windows yoki Office kaliti rasmiy ekanligini qanday tekshir…
O‘qish
Dasturiy ta’minotni xarid qilishda EHF va shartnomani qanday olish mumkin?
Yuridik shaxslar va buxgalteriya uchun qo‘llanma Dasturiy ta’minotni xarid qilishda EHF va shartnomani qanday olish mumk…
O‘qish