




SIEMENS SANOAT USKUNALARIDA XAVFLI ZAIFLIKLAR ANIQLANGAN
SIEMENS SANOAT USKUNALARIDA XAVFLI ZAIFLIKLAR ANIQLANGAN
Ushbu zaifliklardan muvaffaqiyatli foydalanish xizmat ko’rsatishdan bosh tortishga olib kelishi mumkin.
Siemens sanoat apparat va dasturiy ta’minotida ikkita xavfli xizmat ko’rsatishdan bosh tortish (DoS) zaifligi aniqlandi.
Birinchi zaiflik, CVE-2018-4841, TIM 1531 IRC aloqa modullariga (1.1 versiyasidan oldingi barcha versiyalar) ta’sir qiladi. 80/TCP yoki 443/TCP portlariga tarmoqqa kirish huquqiga ega bo’lgan masofaviy, autentifikatsiya qilinmagan tajovuzkor qurilmada administrator imtiyozlari bilan operatsiyalarni bajarishi mumkin. Agar muvaffaqiyatli foydalanilsa, tajovuzkor xizmat ko’rsatishni rad etishi va maqsadli qurilmadagi ma’lumotlar va sozlamalarni o’qishi va boshqarishi mumkin. Ushbu muammoning CVSS jiddiylik reytingi 9,8 ga teng.
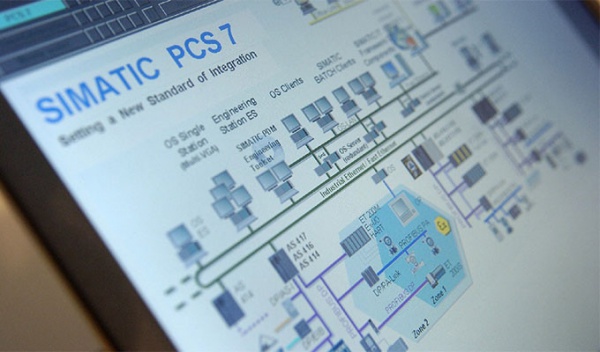
Ikkinchi zaiflik, CVE-2018-4832, Kaspersky Lab xavfsizlik tadqiqotchilari tomonidan SIMATIC PCS 7 apparat va dasturiy ta’minot tizimida, SIMATIC WinCC inson-mashina interfeysi (HMI) tizimida, SIMATIC WinCC Runtime Professional dasturiy ta’minot to’plamida va SIMATIC NET PC Software’da aniqlandi. Ushbu zaiflikdan foydalanib, tajovuzkor ta’sirlangan mahsulotlarning masofaviy va mahalliy aloqa funktsiyalari uchun xizmat ko’rsatishni rad etishi mumkin. Bunday hujumdan keyin tiklanish uchun tizimni qayta ishga tushirish talab qilinadi.
Tizim ma’murlariga ishlab chiqaruvchining veb-saytida mavjud bo’lgan tegishli yamoqlarni iloji boricha tezroq o’rnatish tavsiya etiladi.
O‘xshash maqolalar

Киберугрозы 2026: как ESET защищает дом и бизнес
Аналитика и тренды Киберугрозы 2026 Как ESET защищает дом и бизнес Искусственный интеллект, автоматизация атак и социаль…
O‘qish
Windows yoki Office kaliti rasmiy ekanligini qanday tekshirish mumkin?
Uzsoft.uz’ning Microsoft litsenziyalari bo‘yicha qo‘llanmasi Windows yoki Office kaliti rasmiy ekanligini qanday tekshir…
O‘qish
Dasturiy ta’minotni xarid qilishda EHF va shartnomani qanday olish mumkin?
Yuridik shaxslar va buxgalteriya uchun qo‘llanma Dasturiy ta’minotni xarid qilishda EHF va shartnomani qanday olish mumk…
O‘qish