




Siemens SICLOCK vaqt sinxronizatsiya tizimlarida zaifliklar aniqlandi
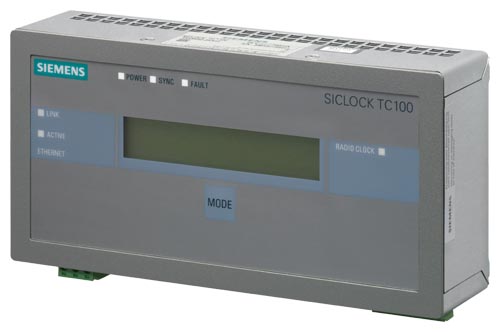

Siemens SICLOCK TC100 va SICLOCK TC400 qurilmalarida oltita zaiflik, jumladan, muhim zaifliklar aniqlandi.
Siemens SICLOCK real vaqt rejimidagi uzatgichlarida oltita zaiflik, jumladan, uchta muhim zaiflik aniqlandi. Ulardan biri (CVE-2018-4851) tarmoqqa kirish huquqiga ega bo’lgan tajovuzkorga maxsus tayyorlangan paketlarni yuborish orqali qurilmaning ishdan chiqishiga (va ehtimol qayta ishga tushirilishiga) sabab bo’lish imkonini beradi. Ikkinchi muhim zaiflikdan UDP porti 69 ga kirish orqali foydalanish mumkin. Tajovuzkor maqsadli qurilmaning dasturiy ta’minotini o’zgartirishi, ikkinchi zaiflikdan foydalanishi, qurilmaga o’rnatilgan ma’muriy mijozni o’zgartirishi va ixtiyoriy kodni bajarishi mumkin. Boshqa bir zaiflik tarmoqqa kirish huquqiga ega bo’lgan tajovuzkorga autentifikatsiyani chetlab o’tish imkonini beradi, ammo ishlab chiqaruvchining ogohlantirishiga ko’ra, ekspluatatsiya maqsadli qurilma haqida ma’lum ma’lumotlarni talab qiladi.
Qolgan zaifliklar o’rtacha va past darajadagi deb baholanadi va o’rtadagi odamga konfiguratsiya fayllarida saqlangan shifrlanmagan parollarni ushlab olish va qonuniy foydalanuvchilarning interfeysga kirishini taqiqlash imkonini beradi (agar tajovuzkor administrator huquqlariga ega bo’lsa).
Yuqoridagi muammolar Siemens SICLOCK TC100 va SICLOCK TC400 seriyalariga ta’sir qiladi. Siemens ikkala yechimni ham o’chirib tashlash niyatida bo’lganligi sababli, hech qanday dasturiy ta’minot yangilanishlari rejalashtirilmagan.
O‘xshash maqolalar

Киберугрозы 2026: как ESET защищает дом и бизнес
Аналитика и тренды Киберугрозы 2026 Как ESET защищает дом и бизнес Искусственный интеллект, автоматизация атак и социаль…
O‘qish
Windows yoki Office kaliti rasmiy ekanligini qanday tekshirish mumkin?
Uzsoft.uz’ning Microsoft litsenziyalari bo‘yicha qo‘llanmasi Windows yoki Office kaliti rasmiy ekanligini qanday tekshir…
O‘qish
Dasturiy ta’minotni xarid qilishda EHF va shartnomani qanday olish mumkin?
Yuridik shaxslar va buxgalteriya uchun qo‘llanma Dasturiy ta’minotni xarid qilishda EHF va shartnomani qanday olish mumk…
O‘qish