


Sochi-2 da yengil mashg’ulotlar yoki professionallar
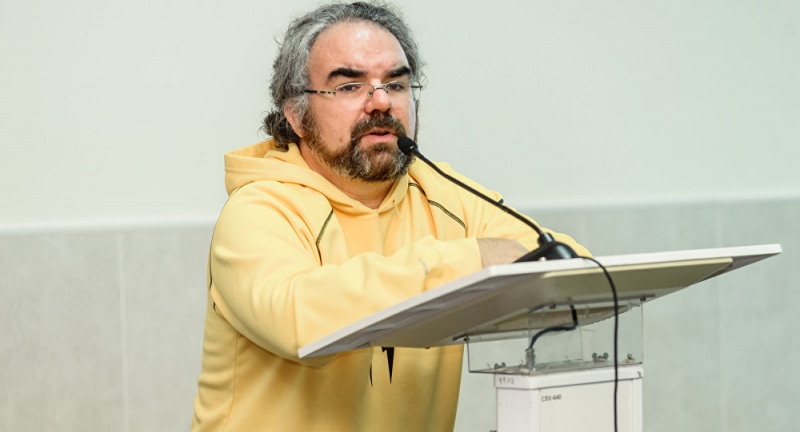

Sochida (26-29 iyul) bo’lib o’tadigan «IS Code PROFI» tadbirini kutib, biz an’anaviy ravishda uning kuratori Aleksey Lukatskiy bilan suhbatlashdik.
«IS Code PROFI» 2024-yilgi dunyoga sho’ng’ish bilan boshlanadi. Sizningcha, xavfsizlik mutaxassislari o’sha paytga kelib nazoratni saqlab qola oladimi? Yoki bu kibermakonda tartibsizlik va barchaning barchaga qarshi urushi davri bo’ladimi? Sizning bashoratingiz qanday?
«Ushbu munozarada biz zamonaviy dunyoda xavfsizlik mutaxassislarining o’zgaruvchan roliga, ularning biznes ehtiyojlari va yangi paydo bo’layotgan ilg’or texnologiyalarni hisobga olgan holda ko’proq biznesga yo’naltirilgan bo’lish zarurligiga ko’proq e’tibor qaratamiz. Bularga blokcheyn, kvant hisoblash, mashinani o’rganish, VR/AR va turli shakllardagi fintech (agar tashkilot moliyaviy bo’lsa) kiradi. Ushbu texnologiyalar xavfsizlik mutaxassislari va xavfsizlikning o’zi bir necha yil ichida qanday ko’rinishga ega bo’lishini belgilaydi. Shuning uchun, bizning munozaramiz xavfsizlik mutaxassislariga o’z ishlariga faqat tahdidlarga qarshi kurashish yoki qonuniy talablarga rioya qilish kabi an’anaviy qarashdan voz kechib, biznesga yo’naltirilgan yondashuvga va biznes ulardan nimani kutayotganini yaxshiroq tushunishga turtki berishi kerak.»
Sochidagi amaldagi IB PROFI kodeksining maqsadli ishtirokchilari kimlar? Takroriy ishtirokchilar bormi?
-CA – bu yerda hech narsa o’zgarmadi: menejerlar, o’rinbosarlar, yetakchi axborot xavfsizligi va IT mutaxassislari, ya’ni o’z korxonalarida xavfsizlikni ta’minlaydiganlar. Bilishimcha, umumiy ro’yxatning taxminan 10% Moskva va Sochida bo’lib o’tgan avvalgi PROFI tadbirlari ishtirokchilaridir.
-Dasturdan ko’rinib turibdiki, ushbu PROFI avvalgilariga qaraganda nafaqat boshqaruvga, balki axborot xavfsizligi texnologiyalariga ham ko’proq e’tibor qaratadi. Buning sababi nimada?
– Bu bizning og’riqli nuqtamiz ☹ Sof boshqaruv mavzusi dastlab kutilganidek rivojlanmadi. Afsuski, amalda aksariyat xavfsizlik mutaxassislari texnik vositalardan foydalanishga e’tibor qaratishadi, shuning uchun biz ularning so’rovlarini bajarishga va taqdimotlarimizning texnologik doirasini biroz kengaytirishga majbur bo’ldik, voqealarni tekshirish bilan bog’liq oddiy vazifalarni qanday hal qilish, turli texnologik platformalarda tartibga solish talablarini amalga oshirish, xavfsizlikni monitoring qilish markazlarini qanday qurish (yana, turli texnologiyalardan foydalangan holda), tahdidlarni aniqlash dasturini qanday yaratish va boshqalarni qamrab oldik. Boshqacha qilib aytganda, bu holda biz auditoriya talablarini bajarmoqdamiz, garchi biz kelajakka nazar tashlash uchun hali ham bir qator tashkiliy va boshqaruvga yo’naltirilgan taqdimotlarni kiritgan bo’lsak ham.
GDPRdan so’ng, qonunlarga alohida mahorat darsi bag’ishlandi. Xavfsizlik bo’yicha mutaxassis qonun haqida bilimga ega bo’lishi kerakmi? Xavfsizlik bo’yicha mutaxassislar endi advokatlarsiz ishlay oladimi yoki yuridik maslahat majburiymi? Ichki advokatlar yordam bera oladimi yoki ular xavfsizlik bo’yicha mutaxassislarga maslahat berish uchun yetarli tajribaga ega emasmi?
«Xavfsizlik mutaxassislarining endilikda huquq va huquqiy jihatlarga qiziqishi ortib borayotgani, ichki advokatlarning juda kamligidan dalolat beradi. Ular asosan xususiy huquq, mulk masalalari va turli shartnomalarni to’g’ri tuzishga e’tibor qaratadilar, xavfsizlik mutaxassislarining ishi bilan bog’liq jihatlarni, xususan, biznes uchun huquqiy xavflarning jiddiyligini belgilaydigan jihatlarni butunlay e’tibordan chetda qoldiradilar. Bunga shaxsiy ma’lumotlar qonunlari va GDPRga rioya qilish, litsenziyalash, sertifikatlash va xavfsizlik vositalarining muvofiqligini baholash kiradi. Shuning uchun xavfsizlik mutaxassislari bu bilimga muhtoj, shuning uchun biz Rossiya va xalqaro shaxsiy ma’lumotlar qonunchiligi talablarini muvofiqlashtirishga bag’ishlangan master-klassni boshladik. Ajablanarlisi shundaki, yangi Yevropa direktivasi mavzusi 152-sonli Federal qonunga rioya qilishga sarmoya kiritgan va GDPRni qanday qilib optimal tarzda amalga oshirishni tushunishga intilayotgan rossiyalik mutaxassislar orasida katta talabga ega.»
– Demak, aslida xavfsizlik xodimlari endi o’zlarining huquqiy vakolatlarini kengaytirishlari kerak, endi hech qanday advokatlarga tayanmasliklari kerakmi?
«Umid qilamanki, lekin ularning o’zlari qonuniy rioya qilishning asosiy jihatlarini tushunishlari kerakligini unutmang. Buning sababi, advokatlar odatda bilmaydigan ko’plab sohalar mavjud va ushbu qoidalarga rioya qilmaslik tashkilot rahbariyati uchun jinoiy javobgarlikka olib kelishi mumkin. Shuning uchun, xavfsizlik mutaxassislari, hech bo’lmaganda, o’z faoliyatini tartibga soluvchi asosiy qoidalarni tushunishlari va natijada rioya qilish/qoidalarga rioya qilmaslik xavfini baholashlari kerak.»
Agar siz Code IB PRO bo’yicha qo’llanma bo’lganingizda, qaysi taqdimotlarni turli ishtirokchilar guruhlari uchun ko’rish shart deb hisoblaysiz? CISOlar uchunmi? CSOlar uchunmi? CTOlar uchunmi? Va boshqalar uchunmi?
Dasturimizda majburiy taqdimotlar yo’q, ammo biz barcha taqdimotlar barcha ishtirokchilar uchun qiziqarli bo’lishini ta’minlash uchun alohida harakat qildik. Shuning uchun, agar ishtirokchi ma’lum bir sessiya yoki taqdimotni o’tkazib yuborsa, u yozuvni tomosha qila olishiga umid qilamiz, ayniqsa yozuvlar barcha ishtirokchilar uchun mavjud bo’lishini hisobga olsak. Shuning uchun biz PROFIda qatnashadigan ishtirokchilar barcha taqdimotlarni istisnosiz tomosha qilishlarini, mahorat darslari va kibermashqlarda ishtirok etishlarini ta’minlashga harakat qilamiz. Bunga ham nazariy, ham amaliy komponentlar kiradi va bularning barchasi ularning professional ishlarida foydali bo’ladi.
– Sochidagi hozirgi PROFIning asosiy xususiyati nimada deb o’ylaysiz?
Kiber-mashqlar qo’shildi. Ilgari tadbir boshlovchilari asosan o’z tajribalari bilan o’rtoqlashib, ishtirokchilarning savollariga javob berishgan bo’lsa, endi biz interaktiv elementni qo’shdik va ishtirokchilarning o’zlari bir nechta jamoalarning to’laqonli a’zolari bo’lib, axborot xavfsizligi xizmati ichidagi real hayotdagi vaziyatlarni simulyatsiya qiluvchi kutilmagan qiyinchiliklarga duch kelishadi. Keyin hamma narsa ishtirokchilarning qanchalik tez va samarali javob berishiga bog’liq bo’ladi. Biz ularning bunga tayyorligini, favqulodda vaziyatlarda qanday harakat qilishlarini va bo’limlar o’rtasida va tashqi dunyo bilan qanday aloqa qilishlarini tushunishni istaymiz. Boshqacha qilib aytganda, biz haqiqiy hodisaga aylanmasdan, bir qator aniq javob choralarini ishlab chiqishga harakat qilamiz.
– Kiber mashqlar g’oyasi qanday paydo bo’ldi?
Bu juda oddiy. Bu har qanday korxonada yuz berishi mumkin bo’lgan vaziyatlarning simulyatsiyasi. Haqiqiy hayotda hamma ham (xayriyatki) hodisalarga javob berish tajribasiga ega emas. Masalan, virus muhim fayllarni shifrlaydi, ayniqsa biznes uchun juda noqulay bo’lgan paytda. Masalan, moliyaviy hisobotlar taqdim etilmoqda yoki qo’shilish yoki sotib olish uchun hujjatlar tayyorlanmoqda, har bir soat muhim bo’lganda va biznes (xususan, biznes, xavfsizlik mutaxassisi emas) nima qilish kerakligini hal qilishi kerak. Agar zaxira nusxasi mavjud bo’lsa, ma’lumotlarni tiklashga harakat qilishimiz kerakmi yoki huquqni muhofaza qilish organlari yoki tekshiruv o’tkazadigan va fayllarga kirishni tiklashga harakat qiladigan ixtisoslashgan kompaniyalar bilan bog’lanishimiz kerakmi? Yoki shunchaki firibgarlarga to’lovni to’lashimiz kerakmi? Agar biz to’lovni to’lasak (va biznes ko’pincha bu qarorni qabul qilsa), biz ham tayyor bo’lishimiz kerak. Bizda Bitcoin hamyon bormi? Rasmiylar buni pul yuvish deb qabul qiladimi? Bu savollarning barchasi haqiqiy hayotda paydo bo’lishi mumkin va har bir xavfsizlik mutaxassisi ularga tezda qanday javob berishni bilmaydi. Hodisa sodir bo’lganda, har bir daqiqa muhim, shuning uchun ushbu mashqlarda biz haqiqiy vaziyatlarni simulyatsiya qilganimizda, odamlarga haqiqiy hodisani boshdan kechirishga, uni bevosita boshdan kechirishga va kompaniyaga hech qanday real zarar yetkazmasdan, shunchaki haqiqatda nima bo’lishi mumkinligiga tayyorgarlik ko’rishga imkon beramiz.
Moscow Code IB PROFI seminarida boshqaruv uchun kibermashqlarni qanday o’tkazish bo’yicha mahorat darsi bo’lib o’tdi. Endi biz buni qanday qilish kerakligi haqidagi muhokamadan amaliy tomonga o’tamiz. Biz bu qanday amalga oshirilganini, ishtirokchilarning rollarini, kerakli vositalarning qanchalik murakkabligini, ularning qancha vaqt xizmat qilishini va afzalliklarini ko’rib chiqamiz. Boshqacha qilib aytganda, ular Moscow Code IB seminarida olgan bilimlarini amaliy tajriba bilan birlashtira oladilar.
-Har bir ishtirokchining individual vazifasi bo’ladimi yoki umumiy afsona bo’ladimi?
Bir nechta jamoalar bo’ladi. Barchaga bir xil stsenariy beriladi va keyin ular ushbu stsenariy doirasida harakatlar rejalarini ishlab chiqadilar; bu bir nechta yechimlarni o’z ichiga olgan vazifa bo’ladi. Shunga ko’ra, har bir kishi jamoa ichida o’z harakat yo’nalishini ishlab chiqishi mumkin, chunki axborot xavfsizligini ta’minlash har doim jamoaviy ishdir. Ishtirokchilarning ba’zilari hodisalar bilan ishlashda amaliy tajribaga ega, ba’zilari esa yo’q. To’rt-besh kishidan iborat kichik jamoalarda ular tajriba almashishlari, g’oyalar almashishlari va keyin jamoa nomidan gapirishlari, o’z yechimlarini taqdim etishlari mumkin bo’ladi, keyin esa bu yechim baholanadi.
Asosiysi, noto’g’ri qarorlar yoki javoblar yo’qligini tushunishdir. Taklif qilingan har bir chora yoki faoliyat qimmatli va muhim. Eng muhimi, kompaniyangizga zarar yetkazmaslik uchun choralar ko’rishdir.
Mahorat darslari «tayyor» axborot xavfsizligi yechimlarini taqdim etadimi yoki ular ijodiy yondashuvni talab qiladigan ma’lumotlar bo’ladimi?
Xavfsizlik sohasida odatda tayyor retseptlar bo’lmagani uchun turli xil mahorat darslari bo’ladi. Ba’zilari nima qilish kerakligi va qanday qilish kerakligi bo’yicha nazorat ro’yxatlari va aniq harakatlar to’plamini taklif qiladi. Boshqalari esa, odamning ma’lum bir vaziyatda qanday harakat qilishi haqida fikrlarni bildiradi. Ba’zi materiallar, masalan, agar mutaxassis ilgari bu sohaga e’tibor qaratmagan bo’lsa, balki texnologik jihatlar yoki qonuniy rioya qilishga ixtisoslashgan bo’lsa, odamlarni axborot xavfsizligi psixologiyasi haqida o’ylashga majbur qiladi. Boshqacha qilib aytganda, bizning maqsadimiz xavfsizlikni turli nuqtai nazarlardan, jumladan, butunlay an’anaviy bo’lmagan nuqtai nazarlardan namoyish etishdir.
Dastur, ehtimol, zamonaviy axborot xavfsizligi direktorining yaxshiroq rahbar bo’lishi uchun zarur bo’lgan barcha narsalarni o’z ichiga oladi. Nimalar oshkor qilinmadi va nima uchun?
«Aslida, bizda atigi ikkita treklar va atigi ikki kunlik mashg’ulotlar bo’lgani uchun juda ko’p ochilmagan mavzular mavjud. Masalan, AQShdagi dunyodagi eng yirik axborot xavfsizligi tadbiri bo’lgan RSACda besh kun davomida 30 tagacha parallel treklar mavjud. Va shunda ham barcha mavzularni qamrab olishning iloji yo’q. Shuning uchun biz amaliyotchi menejer yoki yetakchi axborot xavfsizligi mutaxassisini ikki kun ichida tayyorlashni maqsad qilmadik; ammo, amaliyotchilarning ko’plab mavzulari qiziqarli va foydali bo’ladi. Konferensiyada ikki kunni behuda sarflaganini hech kim aytishi ehtimoldan yiroq. Biroq, barcha savollarga javob berilmaydi.»
Qisman buning uchun yetarli ma’ruzachilarimiz yo’qligi, qisman dasturda vaqt yetishmasligi va qisman bu mavzularga auditoriya talabining yo’qligi sababli. Kelajak va biznesga yo’naltirilgan amaliyotlar haqida qanchalik gaplashishni istasak ham, agar bu amaliyotlar axborot xavfsizligi mutaxassislarining tajribasiga mos kelmasa, ular qabul qilinmasligini tushunishimiz kerak. Shuning uchun biz ishlar qanday bo’lishi kerakligi va xavfsizlik mutaxassislari hozirgi paytda nimani xohlashlari o’rtasida murosaga kelishga harakat qildik. Qanday bo’lmasin, biz mahorat darslaridan tashqarida muloqot qilish imkoniyatiga ega bo’lamiz – shundan so’ng biz asosiy dasturga kiritilmagan mavzularni muhokama qilishimiz mumkin.
Intervyu bergan Vera Arxangelskaya
O‘xshash maqolalar
Киберугрозы 2026: как ESET защищает дом и бизнес
Аналитика и тренды Киберугрозы 2026 Как ESET защищает дом и бизнес Искусственный интеллект, автоматизация атак и социаль…
O‘qish
Windows yoki Office kaliti rasmiy ekanligini qanday tekshirish mumkin?
Uzsoft.uz’ning Microsoft litsenziyalari bo‘yicha qo‘llanmasi Windows yoki Office kaliti rasmiy ekanligini qanday tekshir…
O‘qish
Dasturiy ta’minotni xarid qilishda EHF va shartnomani qanday olish mumkin?
Yuridik shaxslar va buxgalteriya uchun qo‘llanma Dasturiy ta’minotni xarid qilishda EHF va shartnomani qanday olish mumk…
O‘qish