


WAGO HMI’da bir nechta zaifliklar tuzatildi

Muammolardan foydalanib, tajovuzkor qurilmani nazorat qila oladi.
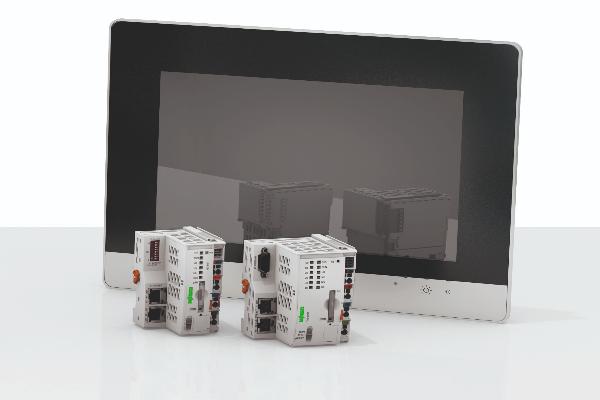
Germaniyaning telekommunikatsiya va elektr uskunalari ishlab chiqaruvchisi e!DISPLAY 7300T seriyali veb-panellaridagi bir nechta zaifliklarni tuzatdi, ularning birgalikda ishlatilishi tajovuzkorlarga zaif qurilmalarni nazorat qilishga imkon berdi. Xususan, kompaniya bir nechta XSS zaifliklarini (CVE-2018-12981), jumladan, aks ettirilgan XSS va saqlangan XSSni tuzatdi. Bundan tashqari, cheklanmagan fayl yuklash, fayl yo’lini boshqarish va noto’g’ri standart ruxsatnomalar kabi zaifliklar tuzatildi. Oxirgi ikkita muammoga mos ravishda CVE-2018-12980 va CVE-2018-12979 identifikatorlari berildi. «Aks ettirilgan» XSS zaifliklaridan foydalanib, ruxsatsiz tajovuzkor joriy foydalanuvchi kontekstida o’zboshimchalik bilan kodni bajarishi va jabrlanuvchini maxsus tayyorlangan havolani bosishga aldab, sessiyani egallab olishi mumkin. Boshqa tomondan, «saqlangan» XSS zaifligidan faqat vakolatli tajovuzkor foydalanishi mumkin, zararli kod jabrlanuvchi veb-interfeysdagi PLC ro’yxati sahifasiga tashrif buyurganda bajariladi. CVE-2018-12980 va CVE-2018-12979 zaifliklaridan foydalanish orqali tajovuzkor o’zboshimchalik bilan fayllarni asosiy katalogga yuklashi va index.html faylining ustiga yozishi mumkin.
Yuqoridagi muammolar v01 dasturiy ta’minotiga ega e!DISPLAY 7300T 762-3000, 762-3001, 762-3002 va 762-3003 modellariga ta’sir qiladi. Sotuvchi v02 dasturiy ta’minotini chiqarish bilan zaifliklarni tuzatdi.
O‘xshash maqolalar
Киберугрозы 2026: как ESET защищает дом и бизнес
Аналитика и тренды Киберугрозы 2026 Как ESET защищает дом и бизнес Искусственный интеллект, автоматизация атак и социаль…
O‘qish
Windows yoki Office kaliti rasmiy ekanligini qanday tekshirish mumkin?
Uzsoft.uz’ning Microsoft litsenziyalari bo‘yicha qo‘llanmasi Windows yoki Office kaliti rasmiy ekanligini qanday tekshir…
O‘qish
Dasturiy ta’minotni xarid qilishda EHF va shartnomani qanday olish mumkin?
Yuridik shaxslar va buxgalteriya uchun qo‘llanma Dasturiy ta’minotni xarid qilishda EHF va shartnomani qanday olish mumk…
O‘qish