




WANNACRY SINKHOLLING MA’LUMOTLARI ENDI TASHKILOTLAR UCHUN MAVJUD
ДАННЫЕ СИНКХОЛИНГА WANNACRY ТЕПЕРЬ ДОСТУПНЫ ДЛЯ ОРГАНИЗАЦИЙ
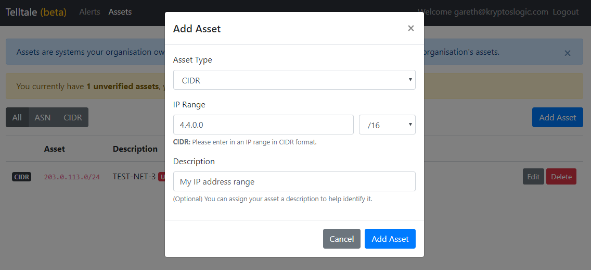
Telltale’ning yangi vositasidan foydalangan holda, kompaniyalar o‘z tarmoqlarida WannaCry bilan zararlangan kompyuterlarni aniqlay olishadi.
WannaCry’ni yorib yuborish uchun ishlatiladigan asosiy C&C serverini boshqaradigan Kryptos Logic, tashkilotlarga yorib kirish paytida olingan ba’zi ma’lumotlarga kirish huquqini berish to‘g‘risidagi qarorini e’lon qildi.
WannaCry ransomware o’tgan yilning may oyida, undan foydalangan holda kiberhujumlar to’lqini butun dunyoni qamrab olganida ma’lum bo’ldi. Hujumlar MalwareTech nomi bilan ham tanilgan britaniyalik xavfsizlik tadqiqotchisi Markus Xatchins tomonidan to’xtatildi. O’tgan yilning 12-mayida Hutchins WannaCryning yanada tarqalishini to’xtatgan domenni ro’yxatdan o’tkazdi, ammo ransomware ko’p o’tmay yangi qurbonlarni topishda davom etdi. Masalan, Boeing va Honda tarmoqlari Hutchins domenni ro’yxatdan o’tkazganidan ancha keyin WannaCry bilan zararlangan.
Yangi infeksiyalar haqida xabarlar vaqti-vaqti bilan paydo bo’lishda davom etmoqda. Biroq, Kryptos Logic vakillarining so’zlariga ko’ra, infeksiyalarning umumiy soni asta-sekin kamayib bormoqda.
WannaCry ning tarqalishda davom etishining sababi tashkilotlarning Windows uchun MS17-010 xavfsizlik yangilanishini o’rnatishni istamasligi bilan bog’liq. Yamoq WannaCry tarqaladigan zaiflikni NSA ning EternalBlue ekspluatatsiyasi yordamida tuzatadi.
Kryptos Logic tashkilotlarga WannaCry ma’lumotlari va boshqa vositalarga bepul kirish imkonini beruvchi maxsus Telltale vositasini chiqardi. Uning yordamida kompaniyalar o’zlarining IP manzillarini kuzatishi va tarmoqlaridagi ransomware bilan zararlangan mahalliy kompyuterlarni kuzatishi mumkin. Zararlangan tizimlar tarmoq ichidagi boshqa kompyuterlarni yuqtirishi mumkin, bu esa oxir-oqibat Boeing va Honda bilan sodir bo’lganidek, keng ko’lamli ichki infeksiyaga olib keladi.
O‘xshash maqolalar

Киберугрозы 2026: как ESET защищает дом и бизнес
Аналитика и тренды Киберугрозы 2026 Как ESET защищает дом и бизнес Искусственный интеллект, автоматизация атак и социаль…
O‘qish
Windows yoki Office kaliti rasmiy ekanligini qanday tekshirish mumkin?
Uzsoft.uz’ning Microsoft litsenziyalari bo‘yicha qo‘llanmasi Windows yoki Office kaliti rasmiy ekanligini qanday tekshir…
O‘qish
Dasturiy ta’minotni xarid qilishda EHF va shartnomani qanday olish mumkin?
Yuridik shaxslar va buxgalteriya uchun qo‘llanma Dasturiy ta’minotni xarid qilishda EHF va shartnomani qanday olish mumk…
O‘qish