


Xakerlar xalqaro aeroport xavfsizligini atigi 10 dollarga baholadilar.
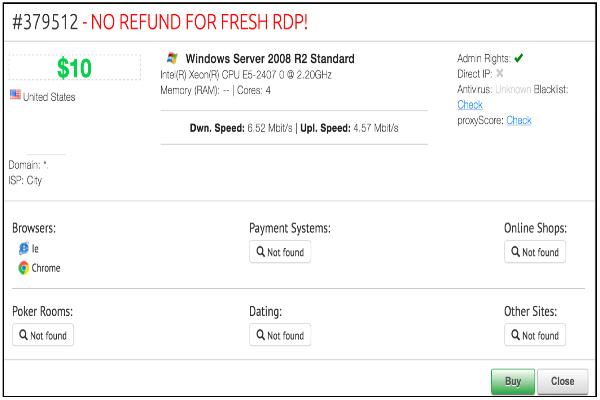
Hujumchilar yirik xalqaro aeroportning xavfsizlik tizimlariga kirish huquqini qo’lga kiritishdi.
Xakerlar yirik xalqaro aeroportning xavfsizlik va avtomatlashtirish tizimlariga masofadan kirish uchun ruxsatnomalarni atigi 10 dollar evaziga sotishni taklif qilishdi. McAfee mutaxassislari login va parollarni buzilgan kompyuterlarga RDP orqali masofadan kirishni taklif qiluvchi yer osti bozorlarini tekshirish paytida aniqladilar. Shodan qidiruv tizimidan foydalanib, tadqiqotchilar buzilgan Windows Server kompyuterining IP-manzilini kuzatib, aeroport xavfsizligiga ixtisoslashgan ikkita kompaniya bilan bog’liq akkauntlarni topdilar. Ulardan biri xavfsizlik va avtomatlashtirishni yaratishga, ikkinchisi esa videokuzatuv va tahlilga qaratilgan edi.
Hozirda hujumchilar qanday qilib hisob ma’lumotlarini qo’lga kiritgani noma’lum. Tadqiqotchilarning aytishicha, ular tarmoqni RDP ulanishlariga ruxsat beruvchi tizimlarni skanerlagan bo’lishi mumkin va agar topilsa, Hydra, NLBrute yoki RDP Forcer kabi mashhur vositalardan foydalangan holda qo’pol kuch hujumini amalga oshirgan bo’lishi mumkin.
McAfee mutaxassislari aeroport ma’muriyati bilan bog’lanishdi, ular ma’lumotlarning haqiqiyligini tasdiqlashdi. Muammo hal qilingan bo’lsa-da, aeroport nomi sir saqlanmoqda.
Masofaviy ish stoli protokoli (RDP) – bu masofaviy kompyuterlarga to’g’ridan-to’g’ri jismoniy aloqasiz kirish imkonini beruvchi protokol. Foydalanuvchilar barcha fayllarni ko’rishlari, ilovalarni ishga tushirishlari va boshqa vazifalarni xuddi kompyuterlarining yonida bo’lgandek bajarishlari mumkin. Protokolning tezligi faqat internet ulanishining tezligiga bog’liq.
O‘xshash maqolalar
Киберугрозы 2026: как ESET защищает дом и бизнес
Аналитика и тренды Киберугрозы 2026 Как ESET защищает дом и бизнес Искусственный интеллект, автоматизация атак и социаль…
O‘qish
Windows yoki Office kaliti rasmiy ekanligini qanday tekshirish mumkin?
Uzsoft.uz’ning Microsoft litsenziyalari bo‘yicha qo‘llanmasi Windows yoki Office kaliti rasmiy ekanligini qanday tekshir…
O‘qish
Dasturiy ta’minotni xarid qilishda EHF va shartnomani qanday olish mumkin?
Yuridik shaxslar va buxgalteriya uchun qo‘llanma Dasturiy ta’minotni xarid qilishda EHF va shartnomani qanday olish mumk…
O‘qish