




AMD chiplarida Spectre va Meltdownga o’xshash zaifliklar aniqlandi
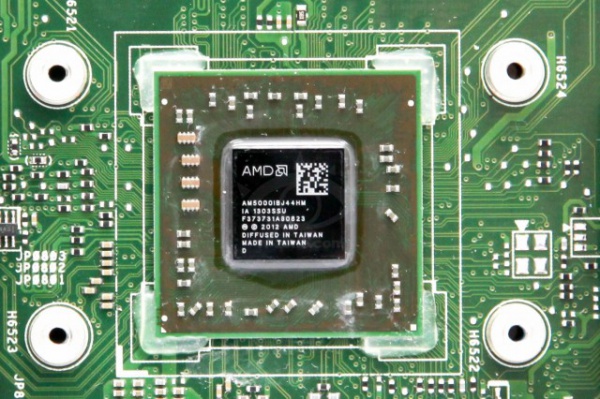
AMD chiplarida Spectre va Meltdownga o’xshash zaifliklar aniqlandi
Zaifliklar protsessorning himoyalangan qismining tarkibiga kirish imkonini beradi.
Intel protsessorlaridagi mashhur Spectre va Meltdown zaifliklariga o’xshash zaifliklar AMD Ryzen va EPYC chiplarida aniqlandi. Isroilning CTS-Labs kompaniyasi tadqiqotchilari AMD protsessorlarida yuqori maxfiy ma’lumotlarga kirish va zararli dasturlarni o’rnatish imkonini beruvchi 13 ta zaiflikni aniqladilar.
Ryzen protsessorlari noutbuk va ish stoli kompyuterlarida, EPYC protsessorlari esa serverlarda ishlatiladi (chiplar butun dunyo bo’ylab ma’lumotlar markazlarida, jumladan, Microsoft Azure Cloudda ishlatiladi).
Eng yomoni, zaifliklar protsessorning himoyalangan qismiga ta’sir qiladi, bu yerda odatda parollar va shifrlash kalitlari saqlanadi. Aniqlangan zaifliklarning aksariyatidan foydalanish uchun tajovuzkorga administrator imtiyozlari kerak bo’ladi, ya’ni ular avval maqsadli kompyuterga zararli dasturlarni yuqtirish orqali kirish huquqiga ega bo’lishlari kerak bo’ladi. Biroq, hatto bu talab ham zaifliklarni unchalik xavfli qilmaydi. Ularning barchasi protsessorning himoyalangan qismiga kirish va maxfiy ma’lumotlarni o’g’irlash imkonini beradi. Tajovuzkor jabrlanuvchi hech qachon bilmagan holda yillar davomida kirish huquqini saqlab qolishi mumkin.
Tadqiqotchilar aniqlangan zaifliklarni to’rt toifaga ajratdilar.
Master Key
Kompyuter ishga tushganda, odatda xavfsiz yuklash jarayoni sodir bo’ladi. Protsessor hozirda faqat haqiqiy, ishonchli kod ishlayotganini va zararli dastur emasligini tekshiradi. Master Key zaifligi kompyuterga ushbu yuklash tekshiruvini chetlab o’tish va kompyuterning BIOS-ga zararli kodni kiritish imkonini beradi.
Fallout
Zaiflik EPYC protsessorlariga ta’sir qiladi. Bu tajovuzkorga xavfsiz ma’lumotlar bo’limiga kirish imkonini beradi.
Ryzenfall
Falloutga o’xshash, ammo Ryzen chiplariga ta’sir qiluvchi zaiflik Xavfsiz protsessorga (SPP) kirish va uni to’liq boshqarish imkonini beradi.
Chimera
Ushbu zaiflik qurilmaga Wi-Fi, Bluetooth yoki chipset orqali o’tadigan tarmoq trafigi yordamida zararli kodni ishga tushirish orqali zarar yetkazish imkonini beradi.
Tadqiqotchilar AMDga zaifliklarni tuzatish uchun 24 soatdan kam vaqt berishdi. Odatda, ishlab chiqaruvchining muammo haqida xabar berishi va uni ommaga oshkor qilishi o’rtasida 90 kun o’tadi, bu esa ishonchli yamoqni ishlab chiqish uchun yetarli vaqt. Google tadqiqotchilari Intelga Spectre va Meltdownni yamoqlash uchun to’liq olti oy vaqt berishdi. Yamoq chiqarilishidan oldin AMD zaifliklarining bunday tez oshkor qilinishi jiddiy oqibatlarga olib kelishi mumkin.
O‘xshash maqolalar

Киберугрозы 2026: как ESET защищает дом и бизнес
Аналитика и тренды Киберугрозы 2026 Как ESET защищает дом и бизнес Искусственный интеллект, автоматизация атак и социаль…
O‘qish
Windows yoki Office kaliti rasmiy ekanligini qanday tekshirish mumkin?
Uzsoft.uz’ning Microsoft litsenziyalari bo‘yicha qo‘llanmasi Windows yoki Office kaliti rasmiy ekanligini qanday tekshir…
O‘qish
Dasturiy ta’minotni xarid qilishda EHF va shartnomani qanday olish mumkin?
Yuridik shaxslar va buxgalteriya uchun qo‘llanma Dasturiy ta’minotni xarid qilishda EHF va shartnomani qanday olish mumk…
O‘qish