




INTEL ПОСЧИТАЛА ЛИШНИМ УСТРАНЯТЬ УЯЗВИМОСТИ В КЛАВИАТУРЕ REMOTE KEYBOARD ДЛЯ ANDROID
Intel Android masofaviy klaviaturasidagi zaifliklarni tuzatish kerak emas deb qaror qildi
Kompaniya virtual klaviaturani qo’llab-quvvatlashni to’xtatishga qaror qildi.
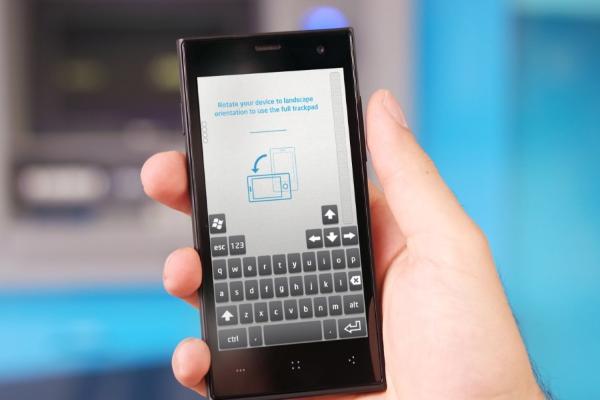
Intel Android masofaviy klaviaturasini qo’llab-quvvatlashni to’xtatish ilovada aniqlangan zaifliklarni tuzatishdan osonroq bo’lishiga qaror qildi. Ushbu qaror turli xavfsizlik tadqiqotchilarining Intel masofaviy klaviaturasining barcha versiyalariga ta’sir qiluvchi muammolar haqidagi xabarlaridan so’ng qabul qilindi.
Ko’rib chiqilayotgan uchta zaiflik — CVE-2018-3641, CVE-2018-3645 va CVE-2018-3638 — masofaviy hujumchilarga sessiyalarni egallash, tugmachalarni bosishlarni simulyatsiya qilish va ixtiyoriy kodni bajarish imkonini beradi. Birinchi zaiflik juda muhim deb baholangan (CVSS shkalasi bo’yicha 9.0), qolganlari esa yuqori deb baholangan (mos ravishda 8.8 va 7.2 ball).
Intel foydalanuvchilarga dasturni imkon qadar tezroq o’chirib tashlashni tavsiya qildi.
Android uchun Intel Remote Keyboard ilovasi sizga qurilmadan kompyuteringiz uchun klaviatura va trekpad sifatida foydalanib, telefoningizdan kompyuteringizni boshqarish imkonini beradi. Ilova dastlab Intel Compute Stick va NUC mini-kompyuterlari uchun ishlab chiqilgan, ammo Windows 7 va undan keyingi versiyalarda ishlaydigan boshqa Intel asosidagi kompyuterlar bilan ham mos keladi. Chiqarilganidan beri ilova 500 000 martadan ortiq yuklab olingan. Ishlab chiqaruvchi klaviatura uchun so’nggi yangilanishni o’tgan yilning iyun oyida chiqardi.
O‘xshash maqolalar

Киберугрозы 2026: как ESET защищает дом и бизнес
Аналитика и тренды Киберугрозы 2026 Как ESET защищает дом и бизнес Искусственный интеллект, автоматизация атак и социаль…
O‘qish
Windows yoki Office kaliti rasmiy ekanligini qanday tekshirish mumkin?
Uzsoft.uz’ning Microsoft litsenziyalari bo‘yicha qo‘llanmasi Windows yoki Office kaliti rasmiy ekanligini qanday tekshir…
O‘qish
Dasturiy ta’minotni xarid qilishda EHF va shartnomani qanday olish mumkin?
Yuridik shaxslar va buxgalteriya uchun qo‘llanma Dasturiy ta’minotni xarid qilishda EHF va shartnomani qanday olish mumk…
O‘qish