




SCADA tizimlariga bor-yo‘g‘i to‘rt qator kod yordamida hujum qilish mumkin.
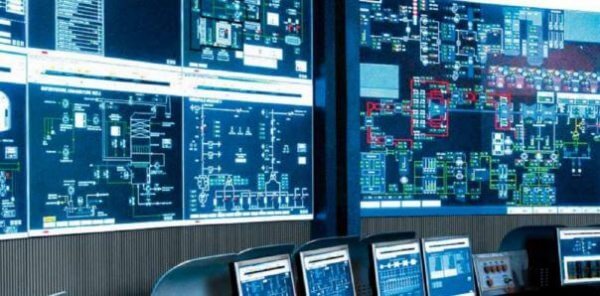

«Buyumlar interneti» davri kirib kelganiga qaramay, SCADA tizimlari kiberxavfsizlik hisobga olinmagan holda ishlab chiqarilishda davom etmoqda.
Sanoat boshqaruv tizimlari nafaqat masofaviy xakerlik hujumlariga, balki mahalliy va fizik hujumlarga ham zaif bo‘lishi mumkin. O‘tgan haftada bo‘lib o‘tgan BSides konferensiyasida INSINIA tadqiqotchilari korxona tizimlariga joylashtirilgan qurilma yordamida tarmoqlarni aniqlash va ro‘yxatga olish, shuningdek, qurilmalarni boshqarish va ishlab chiqarish jarayonlarini to‘xtatish qanday amalga oshirilishini namoyish etdilar. Mutaxassislar «SCADA tizimini buzib kirish: Qanday qilib kompaniyaga hujum qilib, bor-yo‘g‘i 4 qator kod yordamida ularga 1,6 million funt sterling miqdorida zarar yetkazdik» mavzusida taqdimot o‘tkazdilar.
Kompaniya rahbari Mayk Godfri *The Register* nashriga tushuntirganidek, avtomatlashtirilgan boshqaruv tizimlari uzoq vaqt davomida xavfsizlik, uzoq muddatli xizmat qilish va ishonchlilikka ustuvor ahamiyat berilgan holda loyihalashtirilgan. Ushbu tizimlarning barchasi jismonan ajratilgan bo‘lgani sababli, ularni loyihalashda axborot xavfsizligi omili hisobga olinmagan.
Internet davrining kirib kelishi bilan barchasi o‘zgardi. «Buyumlar interneti» (IoT) paydo bo‘ldi va boshqaruv tizimlari Internetga ulana boshladi. Shunga qaramay, mutaxassislarning ta’kidlashicha, SCADA tizimlari hamon kiberxavfsizlik talablari hisobga olinmagan holda ishlab chiqarilmoqda. Natijada, ushbu tizimlar dasturiy kodga qat’iy kiritilgan (hard-coded) kirish ma’lumotlari va shifrlashning mavjud emasligi kabi zaifliklarga to‘la bo‘lib qolmoqda.
Eng yomoni shundaki, aksariyat tizimlar Windows’ning eskirgan yoki qo‘llab-quvvatlanmaydigan versiyalarida ishlaydi. Windows 7 eng keng tarqalgan bo‘lsa-da, hamon Windows 98 asosida ishlaydigan tizimlar ham mavjud. Windows 98 o‘rnatilgan terminallar 1990-yillarga oid eng qadimgi xakerlik vositalaridan biri bo‘lgan Back Orifice hujumiga qarshi zaifdir.
INSINIA mutaxassislari tarmoqlarni avtomatik ravishda skanerlash va ularning komponentlarini o’chirishga qodir qurilmani ishlab chiqdilar. Qurilma zararli Arduino mikrokontrolleriga asoslangan va standart PLC dan vizual jihatdan farq qilmaydi. Maqsadli muhitga jismonan kiritilgandan so’ng, u tarmoqlarni tezda aniqlaydi va «to’xtatish» buyrug’ini beradi. Godfreyning so’zlariga ko’ra, qurilma «faqat to’rt qator kod yordamida ishlab chiqarish jarayonlarini o’ldirishi» mumkin. Mutaxassisning ta’kidlashicha, oddiy qayta tiklash bunday hujumni hal qilmaydi; buning o’rniga, maqsadli muhit qayta-qayta o’chib qoladi.
Back Orifice — 1998-yilda «Cult of the Dead Cow» xakerlik guruhi tomonidan yaratilgan, masofadan boshqarish imkonini beruvchi troyan dasturi. Mijoz-server arxitekturasiga asoslangan ushbu troyan Windows 95 yoki Windows 98 operatsion tizimlarida ishlaydigan kompyuterlarni masofadan boshqarish uchun mo‘ljallangan. U hujumchiga jabrlanuvchining kompyuteridagi fayllarga uning xabarisiz kirish, jarayonlarni ishga tushirish va to‘xtatish, klaviatura tugmalari bosilishini qayd etish hamda ekranni kuzatish imkonini beradi.
O‘xshash maqolalar

Киберугрозы 2026: как ESET защищает дом и бизнес
Аналитика и тренды Киберугрозы 2026 Как ESET защищает дом и бизнес Искусственный интеллект, автоматизация атак и социаль…
O‘qish
Windows yoki Office kaliti rasmiy ekanligini qanday tekshirish mumkin?
Uzsoft.uz’ning Microsoft litsenziyalari bo‘yicha qo‘llanmasi Windows yoki Office kaliti rasmiy ekanligini qanday tekshir…
O‘qish
Dasturiy ta’minotni xarid qilishda EHF va shartnomani qanday olish mumkin?
Yuridik shaxslar va buxgalteriya uchun qo‘llanma Dasturiy ta’minotni xarid qilishda EHF va shartnomani qanday olish mumk…
O‘qish