




Trezor Wallet foydalanuvchilari fishing kampaniyasining qurboni bo’lishdi.
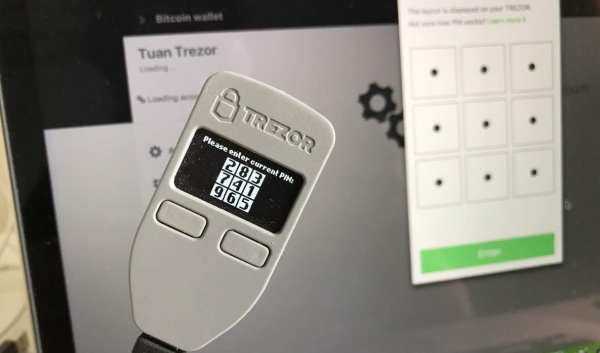

Hujumchilar xizmatning rasmiy domenidan qonuniy trafikni ushlab qolishga muvaffaq bo’lishdi.
Trezor Wallet kriptovalyuta hamyon jamoasi ba’zi foydalanuvchilariga qaratilgan fishing kampaniyasi haqida xabar berdi. Trezor Wallet vakillarining so’zlariga ko’ra, hujumchilar rasmiy wallet.trezor.io domenidan qonuniy trafikni ushlab qolish uchun DNS keshini zaharlash yoki BGPni o’g’irlash usullaridan foydalangan bo’lishi mumkin. Xakerlar jabrlanuvchilarni zararli veb-saytga yo’naltirishdi. Trezor Wallet jamoasi hozirda hodisaning aniq sababini tekshirmoqda.
Fishing kampaniyasi foydalanuvchilar Trezor Wallet portaliga kirishda yaroqsiz SSL sertifikati haqida shikoyat qilganlaridan keyin ma’lum bo’ldi.
Trezor Wallet hamjamiyati a’zolari bu voqea haqida tezda xizmat jamoasiga xabar berishdi, keyinchalik ular fishing urinishini tasdiqladilar va foydalanuvchilarni hujum haqida ogohlantirdilar.
Xizmat vakillarining so’zlariga ko’ra, ular soxta veb-saytning ikkita o’ziga xos xususiyatini aniqladilar. Birinchisi, haqiqiy Trezor Wallet veb-saytidagidan farqli ravishda yozilgan xato xabari edi. Ikkinchisi esa hamyonga kirishni tiklash uchun zarur bo’lgan parolni kiritish so’rovi edi.
Xizmat jamoasi zararli veb-saytni xosting provayderi bilan bog’lanish orqali olib tashlashga muvaffaq bo’ldi. Hozirda hujumchilar hisob ma’lumotlarini yoki foydalanuvchilarning hamyonlaridan biron bir mablag’ni o’g’irlashga muvaffaq bo’lganmi yoki yo’qmi noma’lum.
O‘xshash maqolalar

Киберугрозы 2026: как ESET защищает дом и бизнес
Аналитика и тренды Киберугрозы 2026 Как ESET защищает дом и бизнес Искусственный интеллект, автоматизация атак и социаль…
O‘qish
Windows yoki Office kaliti rasmiy ekanligini qanday tekshirish mumkin?
Uzsoft.uz’ning Microsoft litsenziyalari bo‘yicha qo‘llanmasi Windows yoki Office kaliti rasmiy ekanligini qanday tekshir…
O‘qish
Dasturiy ta’minotni xarid qilishda EHF va shartnomani qanday olish mumkin?
Yuridik shaxslar va buxgalteriya uchun qo‘llanma Dasturiy ta’minotni xarid qilishda EHF va shartnomani qanday olish mumk…
O‘qish