eset

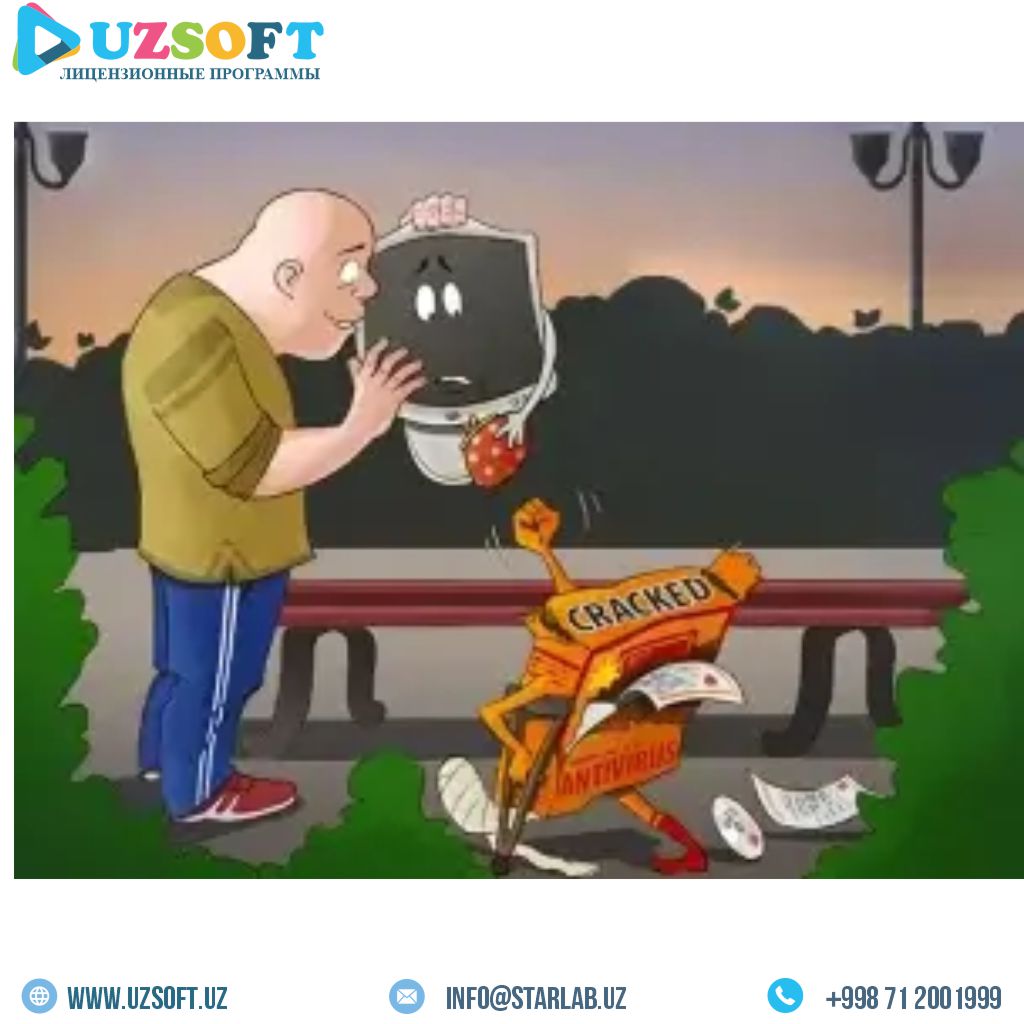
Pirat antivirusdan foydalanish kerakmi?

Pirat antivirusdan foydalanish kerakmi?

Ko'pchilik, agar siz dasturning buzilgan versiyasini yoki pirat kalitni topib yuklab olishingiz mumkin bo'lsa, litsenziyalangan antivirusni sotib olish uchun ozgina pul sarflashni ahmoqlik deb hisoblaydi. Va bu nafaqat o'zlari pul ishlamagan o'smirlar, balki to'liq shakllangan kattalar hamdir. Litsenziya sotib olasizmi yoki pirat dasturlardan foydalanasizmi? Insonning eng qimmatli narsasi - bu vaqt....
Read more...
ESET Home mahsulotlarini solishtiring

Windows uy qurilmalarini himoya qilish uchun ESET mahsulotlarini taqqoslash

Windows uy qurilmalarini himoya qilish uchun ESET mahsulotlarini taqqoslash PREMIUMINTERNET HIMOYaSI ESET Smart Security Premium KOMPLEKSINTERNET HIMOYaSI ESET Internet Security ASOSIYINTERNET-HIMOYASI ESET NOD32 Antivirus 30 kunlik bepul sinov versiyasini yuklab oling ESET Smart Security Premium ESET Internet Security

Read more...
Android uchun Eset

Android uchun ESET himoyasi

Ko'p darajali himoya ESET tadqiqot laboratoriyalari doimiy ravishda noyob texnologiyalarni takomillashtirish ustida ishlamoqda ESETning asosiy texnologiyalari va tahdidlarni tizimga kirgandan keyin aniqlash va bloklash usullari Xavfsizlik tekshiruvi O'rnatilgan ilovalarning ruxsatlarini, shuningdek, smartfon yoki planshetingizdagi qanday ma'lumotlarga kirish huquqini boshqaring. Bundan tashqari, dastur xavfsizlik darajasini pasaytirishi mumkin bo'lgan sozlamalarni nazorat qiladi, masalan, disk raskadrovka rejimi,...

Read more...
MacOS uchun Eset

macOS uchun ESET himoyasi

Ko'p darajali himoya ESET tadqiqot laboratoriyalari doimiy ravishda noyob texnologiyalarni takomillashtirish ustida ishlamoqda ESETning asosiy texnologiyalari va tahdidlarni tizimga kirgandan keyin aniqlash va bloklash usullari Antivirus va antispyware Raqamli tahdidlarning barcha turlaridan, jumladan viruslar, rootkitlar, qurtlar va josuslarga qarshi dasturlardan faol himoyani ta'minlaydi. O'zaro platforma himoyasi MacOS operatsion tizimiga, shuningdek, Windows zararli dasturlariga qaratilgan tahdidlarni aniqlaydi...

Read more...
ESETning Windows ARM uchun keng qamrovli himoyasi

Windows ARM uchun keng qamrovli himoya

Keng qamrovli Windows ARM xavfsizligi ESET dasturiy ta'minoti onlayn to'lovlarni, veb-kameralarni va aqlli qurilmalarni, shuningdek, Internetdagi bolalarni ishonchli himoya qiladi Antiphishing Firibgarlar sizni aldash uchun foydalanadigan soxta veb-saytlarga kirishingizni oldini oladi, ular maxfiy ma'lumotlar, foydalanuvchi nomlari, parollar yoki bank ma'lumotlarini oshkor qiladi. Bundan tashqari, u taniqli saytlarga o'xshash domenlarni yaratishni o'z ichiga olgan...

Read more...
Windows ARM uchun ECET himoyasi

Windows ARM uchun ESET ko’p qatlamli himoya

Ko'p darajali himoya ESET tadqiqot laboratoriyalari doimiy ravishda noyob texnologiyalarni ishlab chiqish ustida ishlamoqda ESET ning asosiy texnologiyalari va tizimga kirgandan keyin tahdidlarni aniqlash va blokirovka qilish usullari Antivirus va antispyware Viruslar, rootkitlar, qurtlar va josuslarga qarshi dasturlarni o'z ichiga olgan barcha raqamli tahdidlardan faol himoyani ta'minlaydi. Intel® tahdidlarni aniqlash texnologiyasi Bulutda mashinani o'rganishdan tashqari, ushbu...

Read more...
ESET Endpoint Protection Standard Cloud

Windows uchun ESET Protection

Har tomonlama himoya ESET dasturiy ta'minoti onlayn to'lovlarni, veb-kameralarni va aqlli qurilmalarni, shuningdek, Internetdagi bolalarni ishonchli himoya qiladi. Antiphishing Firibgarlar sizni aldash uchun foydalanadigan soxta veb-saytlarga kirishingizni oldini oladi, ular maxfiy ma'lumotlar, foydalanuvchi nomlari, parollar yoki bank ma'lumotlarini oshkor qiladi. Bundan tashqari, u taniqli saytlarga o'xshash domenlarni yaratishni o'z ichiga olgan homografik hujumlardan...

Read more...
ESET logotipi

ESET-dan foydalanish: ishlash va manbalar

Foydalanish qulayligi va minimal resurs iste'moli Qalqib chiquvchi oynalar bilan chalg'imasdan o'yinlar, taqdimotlar va filmlarni tomosha qiling. Mahsulot qurilmaning ishlashiga minimal ta'sir ko'rsatadi va ustuvor ehtiyojlar uchun zarur bo'lgan resurslarni tejaydi. Qurilmaning ishlashiga past ta'sir Yuqori mahsuldorlikni saqlaydi va qurilmaning ishlash muddatini uzaytiradi, har qanday tizim muhitiga mos keladi. Kichik yangilanish paketlari...

Read more...
ESETning asosiy texnologiyalari va tahdidlarni blokirovka qilish usullari

ESET-dan Windows EAV uchun tashqi antivirus texnologiyasi

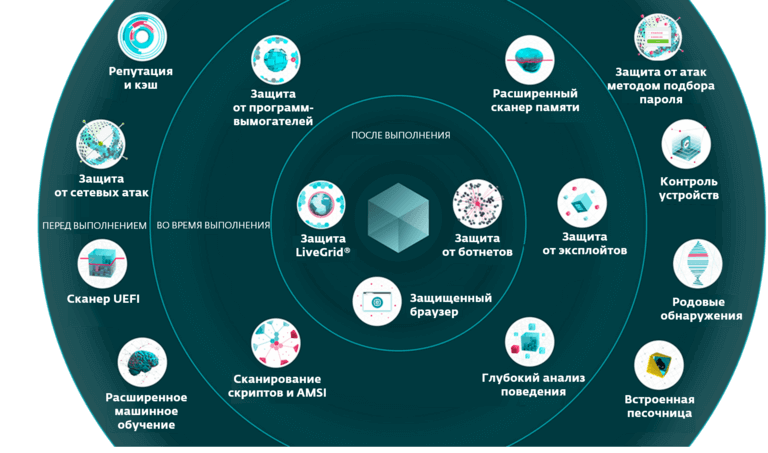
Ko'p darajali xavfsizlik ESET tadqiqot laboratoriyalari doimiy ravishda noyob texnologiyalarni takomillashtirish ustida ishlamoqda Tizimga kirgandan keyin tahdidlarni aniqlash va bloklash uchun ESETning asosiy texnologiyalari va usullari: Antivirus va antispyware Viruslar, rootkitlar, qurtlar va josuslarga qarshi dasturlarni o'z ichiga olgan barcha raqamli tahdidlardan faol himoyani ta'minlaydi. Intel® tahdidlarni aniqlash texnologiyasi Bulutda mashinani o'rganishdan tashqari, ushbu proaktiv qatlam...

Read more...
Sereznaya ugroza. Dunyoda iOS va Android uchun milliard gadjetlar

Sereznaya ugroza. Dunyoda iOS va Android uchun yirik milliard gadjetlar

Sereznaya ugroza. Dunyoda iOS va Android uchun yirik milliard gadjetlar Axborot xavfsizligi bo'yicha global ekspert ESET kompaniyasi yangi foydalanilmagan Kr00k (CVE-2019-15126) qurilmasini, Broadcom va Cypress Wi-Fi chiplariga ega fojiali qurilmani aniqladi. Tahlillarga ko'ra, bir milliarddan ortiq mashhur bo'lganlar gadjetov, sredit kotoryh ham tochky dostupa Wi-Fi va marshrutizator. Uyazvimost poxoja na...

Read more...

Kiberjinoyatchilar VestaCP xosting panelining o’rnatish skriptini buzib kirishdi.

O'rnatish skriptiga parolni o'g'irlaydigan zararli dastur yuborildi. Noma'lum tajovuzkorlar Vesta boshqaruv paneli (VestaCP) xosting boshqaruv panelining o'rnatish skriptiga zararli dasturlarni kiritdilar. Administrator hisobi parollarini o'g'irlash, qobiqlarni ochish va DDoS hujumlarini amalga oshirishga qodir zararli dastur joriy etildi. VestaCP jamoasi vakilining so'zlariga ko'ra, kiberjinoyatchilar infratuzilma serverini buzib kirishgan va o'rnatish skriptlarini...

Read more...

BlackEnergy vorisi Ukraina va Polshadagi energetika kompaniyalarini nishonga olmoqda.

Mutaxassislar GreyEnergy guruhini "so'nggi yillarda Ukrainani terror qilgan eng xavfli APT guruhlaridan biri" deb ta'riflashadi. Kiberjinoyatchilar guruhi kelajakdagi halokatli hujumlarga tayyorgarlik ko'rish maqsadida Ukraina va Polshadagi uchta energetika kompaniyasining tizimlarini eng so'nggi GreyEnergy zararli dasturi bilan zararladi. Yangi kampaniyani kashf etgan ESET tadqiqotchilari GreyEnergy guruhini "so'nggi yillarda Ukrainani terror...

Read more...

Windows 10 ransomware himoyasini chetlab o’tishning bir usuli topildi.

Usul ishga tushirishda explorer.exe jarayoniga zararli DLL faylini kiritishni o'z ichiga oladi. Kiberxavfsizlik bo'yicha tadqiqotchi Soya Aoyama Windows 10 da joriy etilgan "Nazorat ostidagi papkalarga kirish" ransomware himoyasi xususiyatini chetlab o'tish usulini namoyish etdi. Windows Defenderning bir qismi bo'lgan bu xususiyat noma'lum ilovalarning himoyalangan papkalardagi fayllarni o'zgartirishiga yo'l qo'ymaydi....

Read more...

APT28 guruhi yangi do’st orttirdi.

APT28 va boshqa kiberjosuslik guruhi o'rtasida aloqa aniqlandi. Symantec tadqiqotchilari APT28 va Yevropa va Osiyodagi harbiy tashkilotlarga kiberhujumlar amalga oshiradigan boshqa xakerlar guruhi o'rtasida bog'liqlikni aniqladilar. Fancy Bear, Sednit, STRONTIUM va Sofacy nomi bilan ham tanilgan APT28 xavfsizlik mutaxassislari tomonidan tez-tez Rossiya hukumati bilan bog'liq. Guruh kamida 2004-yildan beri...

Read more...

2018-yil 24-sentabrdan 30-sentabrgacha bo’lgan davrda xavfsizlik bilan bog’liq hodisalarga umumiy nuqtai nazar

O'tgan haftaning asosiy voqealari haqida qisqacha ma'lumot. 28-sentabr, juma kuni Facebook hujumchilarga 50 million ijtimoiy tarmoq foydalanuvchisining akkauntlariga kirish imkonini beradigan zaiflik haqida ogohlantirdi. Hujumchilar Facebook kodidagi "View As" funksiyasiga ta'sir qiluvchi zaifliklardan foydalanishdi, bu esa foydalanuvchilarga boshqa izdoshlar ko'rishdan oldin o'z profillarini ko'rish imkonini beradi. Ikki yirik xalqaro port...

Read more...

Fancy Bear dunyodagi birinchi UEFI rootkitiga ega.

Rootkit zararli dasturiy ta'minot yangilanishlarini o'rnatish uchun vositalar to'plamining bir qismidir. Yaqin vaqtgacha UEFI rootkiti shunchaki axborot xavfsizligi konferensiyalarida muhokama qilingan tushuncha edi. Biroq, endi u shunchaki g'oyalardan tashqariga chiqib, kiberjinoyatchilar tomonidan real hayotdagi hujumlarda ishlatiladigan vositaga aylandi. ESET xavfsizlik tadqiqotchilari UEFI rootkitidan foydalangan holda dunyodagi birinchi zararli dasturiy ta'minot...

Read more...

Google Play’da yangi bank troyan dasturi aniqlandi.

Asosiy nishonlar Germaniya, Polsha va Chexiya Respublikasidagi banklarning mijozlari. Google Play do'konida telefon qo'ng'iroqlarini yozib olish ilovasi sifatida niqoblangan zararli dastur bir nechta yevropalik bank mijozlaridan minglab yevroni o'g'irladi. Zararli dastur avtomatlashtirilgan qo'ng'iroq va ovoz yozib olish vositasi sifatida niqoblangan QRecorder ilovasiga o'rnatildi. Ilova 10 000 martadan ortiq yuklab olingan...

Read more...

CrowdStrike, Symantec va ESET mustaqil antivirus sinovlariga to’sqinlik qilishda ayblanmoqda

NSS Labs kompaniyasi CrowdStrike, Symantec, ESET va AMTSO ga qarshi sudga da'vo arizasi bilan murojaat qildi. Xavfsizlik tadqiqotlari va sinovlari bilan shug'ullanuvchi NSS Labs tashkiloti CrowdStrike, Symantec va ESET kompaniyalarini antivirus mahsulotlarini mustaqil sinovdan o'tkazishga to'sqinlik qilish uchun til biriktirishda aybladi. Da'vo arizasi Kaliforniya okrug sudiga topshirildi. ...

Read more...

Telekommunikatsiya va ommaviy kommunikatsiyalar vazirligi import qilingan kompyuterlarga rus antiviruslarini majburan oʻrnatishni taklif qildi.

Yangi norma 2020-yil 1-avgustdan joriy etilishi rejalashtirilgan. Rossiya Aloqa va ommaviy axborot vositalari vazirligi Rossiyada import qilingan yoki ishlab chiqarilgan barcha kompyuterlarga Rossiya antivirus dasturlarini oldindan o'rnatishni majburiy qilishni taklif qildi. Yangi qoida 2020-yil 1-avgustdan kuchga kirishi rejalashtirilgan. Iqtisodiyot vazirligining loyihaga bergan javobiga ko'ra, Jahon savdo tashkiloti (JST) qoidalari bilan...

Read more...

Windows tizimidagi ALPC zaifligi kiberjinoyatchilar tomonidan faol ravishda foydalanilmoqda.

Hujumchilar PoC kodi e'lon qilinganidan ikki kun o'tgach, muammodan foydalana boshladilar. ESET xavfsizlik tadqiqotchilari PowerPool kiberjinoyatchilar guruhi Windows vazifa rejalashtiruvchisining ALPC interfeysida yaqinda aniqlangan zaiflikdan faol foydalanayotganini xabar qilishdi. Hujumchilar muammodan PoC kodi e'lon qilinganidan ikki kun o'tgach foydalanishni boshladilar. Kod guruh tomonidan butun dunyo bo'ylab tizimlarni yuqtirish va maxfiy...

Read more...

#IBneedPROFI yoki Sochidagi IB PROFI kodining qisqacha mazmuni

Iyul oyi oxirida kiberxavfsizlik mutaxassislari Sochida bo'lib o'tgan "IS Code PROFI" konferensiyasida to'planishdi. Rossiya va MDHning 24 shahridan axborot xavfsizligi bo'yicha rahbarlar yulduzlar bilan suhbatlashish va tajriba almashish uchun kelishdi, ularning 10% PROFIda birinchi marta ishtirok etdi. Kirish sessiyasi davomida asosiy ma'ruzachilar 2024-yilga nazar tashladilar va asosiy savolga javob...

Read more...

Ukraina davlat idoralari yangi zararli kampaniya qurboniga aylandi.

Hujumchilar jabrlanuvchilarning kompyuterlarini ma'lumotlarni o'g'irlash va audio suhbatlarni yozib olish uchun zararli dasturlar bilan yuqtirishadi. ESET xavfsizlik tadqiqotchilari Ukraina davlat idoralariga qaratilgan yangi kiberjosuslik kampaniyasini aniqladilar. Hujumchilar jabrlanuvchilarning kompyuterlarini ma'lumotlarni o'g'irlash va suhbatlarni yozib olish uchun mo'ljallangan zararli dasturlar bilan yuqtirishmoqda. Tadqiqotchilar kiberjinoyatchilar Vermin masofaviy kirish troyanidan, shuningdek, yana ikkita...

Read more...

9-iyuldan 15-iyulgacha bo’lgan davr uchun xavfsizlik hodisalari haqida qisqacha ma’lumot

O'tgan hafta davomida axborot xavfsizligi dunyosida sodir bo'lgan asosiy voqealar haqida qisqacha ma'lumot. O'tgan hafta bir nechta muhim voqealar bilan yodda qoldi. Xususan, Ukraina Xavfsizlik xizmati muhim infratuzilma ob'ekti bo'lgan Ukraina xlor quyish stansiyasiga qilingan kiberhujumni qaytarib oldi. Bir necha daqiqa ichida ob'ektning jarayonlarni boshqarish tizimlari va favqulodda vaziyatlarni aniqlash tizimlari...

Read more...

Troyanni tarqatish uchun Ammyy Admin dasturi veb-saytidan foydalanilgan

Troyanning asosiy vazifasi kriptovalyuta hamyonlari uchun parollar va hisob ma'lumotlarini o'z ichiga olgan fayllarni o'g'irlashdir. Eset xavfsizlik tadqiqotchilari Ammyy Admin masofaviy boshqaruv dasturi uchun veb-saytning buzilishi haqida xabar berishdi. Win32/Kasidet troyan dasturi dastur veb-sayti orqali qonuniy dasturiy ta'minot bilan birga tarqatildi. Tadqiqotchilarning fikriga ko'ra, troyanning asosiy vazifalari jabrlanuvchining kriptovalyuta hamyonlari uchun...

Read more...

Ta’tildan yaxshiroq: Sochida professionallar nima qilishadi

Mamlakat xavfsizlik xodimlari bu yozda nima qilishlarini bilishadi. Ikki kunlik mashg'ulotlar va ikki kunlik sarguzashtlar — bu 26-29 iyul kunlari bo'lib o'tadigan "Koda IB PROFI" dasturi. Tashkilotchilar bu yozda eng hayajonli to'rt kunni kafolatlaydilar. Yalpi muhokama kelajak kiberxavfsizligi dunyosini ochadi, mutaxassislar 2024-yil uchun o'z bashoratlari bilan o'rtoqlashadilar. Keyin,...

Read more...

VirusTotal-ga yuklangan ekspluatatsiyalar kuchli kiberqurolning bir qismi bo’lib chiqdi

Microsoft Adobe Acrobat, Adobe Reader va Windows dasturlaridagi ikkita nol kunlik zaiflik tafsilotlarini oshkor qildi. Microsoft mutaxassislari Adobe Acrobat, Adobe Reader va Microsoft Windows dasturlaridagi ikkita nol kunlik zaiflik tafsilotlari bilan o'rtoqlashdilar, bu kimdir zararli PDF faylini VirusTotal’dagi ommaviy omborga yuklaganidan keyin ma'lum bo'ldi. Hujjat shu yilning mart oyi oxirida ESET...

Read more...

HeroRat troyani zararlangan qurilmalarni Telegram boti orqali boshqaradi.

Ushbu zararli dasturning funksiyalari Telegram boti interfeysidagi bosiladigan tugmalar orqali boshqariladi. ESET tadqiqotchisi Lukas Stefanko zararlangan qurilmalarni boshqarish uchun Telegram botidan foydalanadigan yangi Android masofaviy boshqaruv troyani (RAT) haqida tafsilotlarni ma’lum qildi. Gap HeroRat deb nomlangan zararli dastur haqida ketmoqda; u kamida 2017-yilning avgust oyidan beri mavjudligi ma’lum. 2018-yilning mart oyida...

Read more...

zararli Android ilovalari yaratuvchilari foydalanuvchilarni aldashning yangi usulini o‘ylab topdilar.

zararli ilovalar ishlab chiquvchilari foydalanuvchilarni o‘z mahsulotlarini yuklab olishga undash usulini o‘ylab topdilar. ESET tadqiqotchisi Lukas Stefanko zararli Android ilovalari yaratuvchilari foydalanuvchilarni o‘z mahsulotlarini yuklab olishga undash uchun qo‘llaydigan yangi usulni tasvirlab berdi. Google Play Store’da dasturchi akkauntini ro‘yxatdan o‘tkazishda hujumchilar dasturchi nomi o‘rniga soxta yuklab olish ko‘rsatkichini — masalan, "1...

Read more...
Mahsulot savatga qo‘shildi Savatga o‘tish