Yangiliklar

Pepperl + Fuchs uskunasida muhim zaiflik aniqlandi.

Zaiflik CredSSP protokolida mavjud va barcha VisuNet RM, VisuNet PC va BTC modellariga ta'sir qiladi. Pepperl + Fuchs kompaniyasining VisuNet RM, VisuNet PC va Box Thin Client (BTC) yechimlari jiddiy zaiflikka moyil. Hujumchi maxfiy aloqalarni to'xtatishi, o'rtadagi odam hujumini amalga oshirishi, administrator imtiyozlarini qo'lga kiritishi yoki o'zboshimchalik bilan kodni bajarishi mumkin....
Read more...

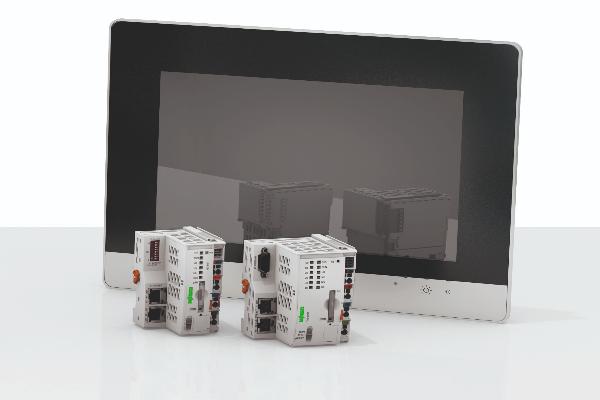
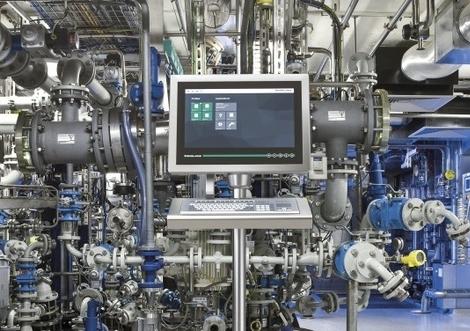
Pepperl+Fuchs VisuNet kompyuteri – murakkab vazifalar uchun panel kompyuteri.

Dastur Azure Active Directory va Microsoft Account xizmatlarini qamrab oladi. Microsoft turli Microsoft identifikatsiya xizmatlaridagi muammolar uchun 500 dollardan 100 000 dollargacha mukofotlar taklif qiluvchi yangi zaifliklarni qoplash dasturini ishga tushirdi. Dastur Azure Active Directory va Microsoft Account xizmatlarini, OpenID va OAuth 2.0 standartlarini amalga oshirishni hamda Microsoft Authenticator ilovasining iOS...

Read more...

ABB Panel Builder 800 dasturida xavfli zaiflik aniqlandi.

Ushbu zaiflikdan muvaffaqiyatli foydalanish uchun tajovuzkor foydalanuvchini aldab, maxsus yaratilgan faylni ochishga majbur qilishi kerak bo'ladi. Trend Micro xavfsizlik tadqiqotchilari ABB Panel Builder 800 dasturida xavfli zaiflikni aniqladilar. CVE-2018-10616 muammosi - bu noto'g'ri kirishni tasdiqlash zaifligi bo'lib, u tajovuzkorga ABB Panel Builder 800 ishlaydigan kompyuterga o'zboshimchalik bilan kod kiritish va bajarish...

Read more...

PayPalga tegishli Venmo mijozlar ma’lumotlarini oshkor qilmoqda.

Venmo API’si har kimga foydalanuvchi tranzaksiyalari tafsilotlarini ko‘rish imkonini beradi. PayPal’ga tegishli raqamli hamyon Venmo o‘zining ommaviy API’si orqali foydalanuvchi tranzaksiyalari haqidagi ma’lumotlarni o‘z ichiga olgan ko‘plab maxfiy ma’lumotlarni uzatadi, deydi nemis xavfsizlik tadqiqotchisi Xan Do Thi Duc. Nashr qilingan hisobotga ko'ra, agar foydalanuvchilar o'z hisoblari uchun standart sozlamalarni qabul qilsalar, tranzaksiya...

Read more...

Himoyalanmagan MongoDB serveri tufayli karta egalari ushlandi

Mutaxassislar o'g'irlangan kredit/debet kartalari haqidagi ma'lumotlarni o'z ichiga olgan ma'lumotlar bazasiga ega MongoDB serverini topdilar. Ilgari, Kromtech Security mutaxassislari o'z ma'lumotlar bazalarini yetarlicha himoya qila olmagan kompaniyalar bilan bog'liq ma'lumotlarning buzilishi haqida bir necha bor xabar berishgan. Yaqinda tadqiqotchilar biroz g'ayrioddiy holatga duch kelishdi: ular o'g'irlangan kredit/debet karta ma'lumotlarining nisbatan...

Read more...

Luminosity Trojan yaratuvchisi o’z aybini tan oldi.

Jinoyatchi 25 yilgacha qamoq jazosi va 750 ming dollar miqdorida jarima bilan jazolanishi mumkin. 2017-yil sentabr oyida Yevropolning Yevropa kiberjinoyatchilik markazi (EC3) va Buyuk Britaniyaning Milliy jinoyat agentligi (NCA) LuminosityLink nomi bilan ham tanilgan Luminosity troyaniga qarshi kurash boshladi. Huquqni muhofaza qilish organlari zararli dastur sotuvchilari va foydalanuvchilarini nishonga oldi. 2018-yil...

Read more...

AQShda ovoz berish tizimi ishlab chiqaruvchisi yillar davomida orqa eshikli uskunalarni yetkazib berib kelmoqda.

ES&S 2000 va 2006 yillar oralig'ida oz sonli mijozlarga pcAnywhere dasturiy ta'minotiga asoslangan tizimlarni taqdim etdi. Amerikaning eng yirik saylov tizimi uskunalarini yetkazib beruvchilaridan biri bo'lgan Election Systems & Software (ES&S) yillar davomida masofadan boshqarish vositasi o'rnatilgan uskunalarni yetkazib berib kelmoqda. Bu ES&Sning shu yilning aprel oyida demokrat senator Ron Vayderga...

Read more...

Telefonica telekommunikatsiya provayderi millionlab mijozlarning shaxsiy ma’lumotlarini oshkor qildi.

Movistar hisobining istalgan egasi boshqa mijozlarning shaxsiy ma'lumotlarini ko'rishi mumkin edi. Dunyodagi eng yirik telekommunikatsiya provayderlaridan biri bo'lgan Telefonica millionlab ispaniyalik Movistar pullik televideniye mijozlarining shaxsiy va moliyaviy ma'lumotlarini oshkor qilgan ma'lumotlar buzilishiga duch keldi. Ushbu buzilish Movistar foydalanuvchisi tomonidan aniqlandi va u bu haqda iste'molchilar huquqlarini himoya qilishga ixtisoslashgan Ispaniya...

Read more...

Xakerlar Braziliya prezidentining ittifoqchilarining smartfonlarini buzib kirishdi.

Firibgarlar siyosatchilarning aloqa ro'yxatlariga kirish huquqini qo'lga kiritib, tanishlaridan mablag' yig'ishni boshladilar.<> Braziliya politsiyasi taniqli siyosiy arboblarning, jumladan, prezident Mishel Temerning sheriklarining smartfonlariga kiberhujumlarda gumon qilingan to'rt kishini hibsga oldi. Globo ma'lumotlariga ko'ra, 25 kishi, jumladan, Prezident fuqarolik kantsleriyasi rahbari Eliseu Padilya, hukumat ishlari bo'yicha kotib Karlos Maroun va sobiq ijtimoiy...

Read more...

Tver viloyatida firibgarlar sud ijrochilari sifatida o’zini ko’rsatib, zararli elektron pochta xabarlarini yuborishmoqda.

Firibgarlar jabrlanuvchilarga go'yoki to'lanmagan qarzdorlik haqida xabar berishmoqda. Tver viloyati aholisi firibgarlar sud ijrochilari sifatida o'zini ko'rsatadigan fishing elektron pochta xabarlarining ko'payishi haqida ogohlantirildi, deb xabar berdi Rossiya Federal sud ijrochilari xizmati mintaqaviy idorasi matbuot xizmati. Firibgarlar jabrlanuvchilarga go'yoki to'lanmagan qarzdorlik haqida xabar berishadi va ularni elektron pochtada mavjud bo'lgan "sud...

Read more...

Markaziy bank banklarga spam haqida xabar berishni buyurdi.

Spamni qabul qilish kompyuter hodisasi hisoblanadi va bu haqda FinCERTga xabar qilinishi kerak. Rossiya Federatsiyasi Markaziy banki kredit muassasalarini spamni qabul qilish to'g'risida regulyatorga xabar berishga majbur qildi, chunki bunday elektron pochta xabarlarini qabul qilish kompyuter hodisasi hisoblanadi. Bu haqda "Kommersant" xabar berdi. 2018-yil 1-iyuldan boshlab banklar va to'lov infratuzilmasi xizmati...

Read more...

Spectre hujumlaridan himoya qilish uchun asos joriy etildi.

"007" deb nomlangan vosita Spectre hujumlariga qarshi zaifliklarni kodda tekshiradi. Xakerlar hali mashhur Spectre zaifligidan ommaviy ravishda foydalanish usullarini o'ylab topmaganlar, ammo xavfsizlik tadqiqotchilari bunday hujumlarga qarshi himoya choralarini ishlab chiqish ustida tinimsiz ishlamoqdalar. Xususan, AQSh va Singapur universitetlaridan kelgan xalqaro tadqiqotchilar jamoasi Spectre hujumlariga qarshi zaifliklarni aniqlash uchun ikkilik kod...

Read more...

Произошла утечка учетных данных пользователей Mega

Elektron pochta manzillari, parollar va saqlangan fayllar ro'yxati internetga tarqalib ketdi. Yangi Zelandiyada joylashgan Mega bulutli saqlash xizmatining bir necha ming foydalanuvchisi kirish ma'lumotlarining buzilishi qurboni bo'ldi. Digita Security kompaniyasining xavfsizlik bo'yicha tadqiqotchisi Patrik Uordl internetda 15 500 dan ortiq elektron pochta manzillari va parollari, shuningdek, foydalanuvchi fayllari ro'yxatini o'z ichiga...

Read more...

AQShning eng yirik klinik laboratoriyasi kiberhujum qurboni bo’ldi.

Hodisa millionlab LabCorp mijozlarining tibbiy ma'lumotlarini buzib kirishi mumkin. Noma'lum xakerlar Qo'shma Shtatlardagi eng yirik diagnostika laboratoriyasi bo'lgan LabCorp tarmog'iga kirib, kompaniyaning millionlab mijozlarining maxfiy tibbiy yozuvlariga kirishga urinishgan, deb xabar berdi Daily Mail xabardor manbalarga tayanib. Nashrning xabar berishicha, dam olish kunlari sodir bo'lgan voqea LabCorpning Qo'shma Shtatlardagi butun kompyuter...

Read more...

Mozilla, Cloudflare va Apple ulanishlarni shifrlash uchun yangi kengaytma yaratdilar.

Hozirda ESNI kengaytmasini qo'llab-quvvatlash BoringSSL, NSS va picotls kutubxonalarida amalga oshirilmoqda. IETF 102 da o'tkazilgan xakaton davomida Mozilla, Cloudflare, Fastly va Apple dasturchilari so'ralgan xost nomini shifrlangan uzatish imkonini beruvchi yangi TLS kengaytmasi ESNI (Shifrlangan Server Name Indication) ni ishlab chiqdilar. ESNI - bu SNI kengaytmasining takomillashtirilgan versiyasi bo'lib, bir nechta...

Read more...

«Rossiya xakerlari» «Rim bayrami»ni uyushtirishdi

Fancy Bear guruhi Italiya dengiz flotiga hujumlarda gumon qilingan edi. Z-Lab Cse CybSec jamoasi mutaxassislari Italiya dengiz floti (Marina Militare) va uning pudratchilarining kompyuter tarmoqlariga qaratilgan yangi zararli kampaniyani aniqladilar. Rossiya bilan aloqador deb hisoblangan APT28 xakerlar guruhi (ko'proq Fancy Bear nomi bilan tanilgan) hujumni uyushtirganlikda gumon qilinmoqda. Hujumlar yozda sodir...

Read more...

Moliyaviy barqarorlik kengashi kiberxavfsizlik lug’atini nashr etdi.

Ushbu hujjat G20 ishtirokchilarining so'roviga javoban ishlab chiqilgan. Moliyaviy barqarorlik kengashi (FSB) "Kiber leksikon" deb nomlangan kiberxavfsizlik atamalarining qisqa lug'atini nashr etdi. Lug'atda moliya sektorida kiberxavfsizlikka oid 50 ta asosiy atamalar to'plami mavjud. Hujjat FSB, standartlarni belgilovchi tashkilotlar, davlat idoralari va xususiy sektor ishtirokchilarining ishini qo'llab-quvvatlashga mo'ljallangan. Lug'atda keltirilgan lug'at kiberxavfsizlikni...

Read more...

Putin Moskvada «GRU xakerlari»ni so’roq qilish imkoniyatiga ruxsat berdi.

Rossiya rasmiylari so'roqlar paytida amerikalik amaldorlarning hozir bo'lishiga ruxsat berishi mumkin. Rossiya prezidenti Vladimir Putin AQSh prezidentlik saylovlariga aralashganlikda gumon qilingan 12 nafar rossiyalikni so'roq qilish imkoniyatini ko'tardi, deb xabar beradi RBC. "Biz tegishli prokurorga qonunbuzarlikda aybdor deb hisoblagan shaxslarni so'roq qilish uchun bizga rasmiy so'rov yuborishni taklif qilishimiz mumkin. Prokuratura...

Read more...

Elari bolalar aqlli soatlari sizga ularning egalarini kuzatish imkonini beradi

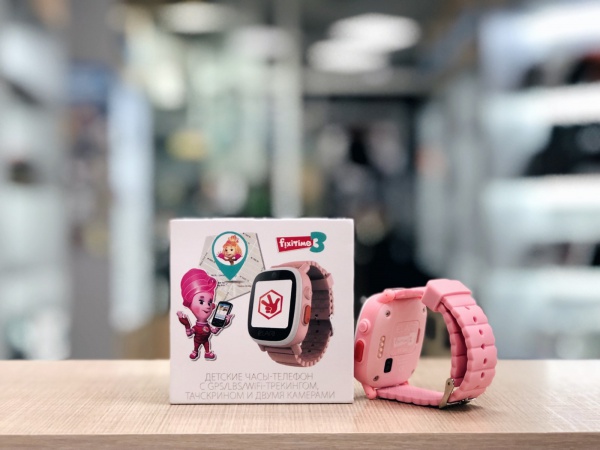
Qurilmalarda aniqlangan zaiflik Wherecom tomonidan ishlab chiqarilgan barcha soatlarga ta'sir qiladi. "Dinikin" taxallusidan foydalangan Pikabu foydalanuvchisi Elari tomonidan ishlab chiqarilgan Fixitime 3 bolalar aqlli soatida xavfli zaiflikni aniqladi, bu esa tajovuzkorga qurilma egasini kuzatish imkonini beradi. Foydalanuvchining so'zlariga ko'ra, u qurilma trafikini tahlil qildi va boshqa soatlarning egalarini o'z mobil ilovasiga...

Read more...

Olimlar haydovchilarni tuzoqqa ilintirish yo’lini topdilar.

Mutaxassislar GPS signallarini soxtalashtirish va avtomobil egalarini noto'g'ri yo'nalishga olib kirish usulini ishlab chiqdilar. Virjiniya Texnologiya Universiteti (AQSh), Microsoft Research va Xitoy Fan va Texnologiya Universiteti tadqiqotchilari jamoasi avtomobil navigatsiya tizimlarining GPS signallarini soxtalashtirish va avtomobil egalarini noto'g'ri yo'nalishga olib kirish uchun hujum usulini ishlab chiqdilar.Ilgari xavfsizlik mutaxassislari GPS soxtalashtirishning turli...

Read more...

Rossiya prezidenti 2018-yilgi Jahon chempionati paytida taxminan 25 million kiberhujumni qaytarganini ma’lum qildi.

Vladimir Putin tadbir davomida yuqori darajadagi xavfsizlik ta'minlanganini ta'kidladi. Rossiya Prezidenti Vladimir Putin 2018-yilgi FIFA Jahon chempionati xavfsizligi bo'yicha idoralararo operatsion shtabning Xalqaro hamkorlik markazi vakillari bilan uchrashdi. Uchrashuv davomida prezident taxminan 25 million kiberhujum qaytarilganini e'lon qildi. Uning nutqi transkriptiga ko'ra, tadbir xavfsizligi yuqori darajada ta'minlangan. Maxsus xizmatlar Rossiya axborot...

Read more...

Rossiyaning yirik kompaniyalari foydalanuvchilarning shaxsiy ma’lumotlarini oshkor qilmoqda.

Yandex yordamida Sberbank, VTB, Rossiya temir yo'llari, Aeroflot va bir nechta hukumat veb-saytlari mijozlariga tegishli maxfiy ma'lumotlar internetda topildi. Yandex qidiruv natijalarida Sberbank, VTB, Rossiya temir yo'llari, Aeroflot va bir nechta hukumat veb-saytlari kabi bir qancha yirik Rossiya kompaniyalari mijozlariga tegishli maxfiy ma'lumotlar topildi. Ma'lumotlarning sizib chiqishi haqida Facebook foydalanuvchisi Pavel...

Read more...

ZoomEye qidiruv tizimi minglab Dahua DVRlari uchun parollarni oshkor qildi

Qidiruv tizimi o'zining qidiruv natijalarida o'n minglab qurilmalar uchun hisob ma'lumotlari keshini o'z ichiga oladi. ZoomEye qidiruv tizimi (IoT qurilmalarini aniqlash uchun qidiruv tizimi) o‘z natijalariga Dahua Technology tomonidan ishlab chiqarilgan o‘n minglab videoregistratorlar uchun hisob ma’lumotlari keshini o‘z ichiga oladi. Muammoga e'tibor qaratgan NewSky Security mutaxassisi Ankit Anubxavning so'zlariga ko'ra,...

Read more...

Siemens SIPROTEC himoya rölelerinde xavfli zaifliklar aniqlandi

Zaifliklar tajovuzkorga maxsus tayyorlangan paketni yuborish orqali xizmatdan voz kechishga imkon beradi.Siemens kompaniyasi EN100 aloqa modulida joylashgan SIPROTEC himoya rölelerinde ikkita xavfli zaiflik aniqlanganini xabar qildi. SIPROTEC qurilmalari elektr uzatish liniyalari va podstansiyalarni boshqarish, himoya qilish va avtomatlashtirish uchun ko'p funksiyali rölelerdir. Ushbu mahsulotlar IEC 61850, PROFINET IO, Modbus, DNP3...

Read more...

Belgorodlik fuqaro FSB veb-saytiga qilingan 545 ta hujum uchun 40 ming rubl miqdorida jarimaga tortildi.

Bir kishi maxsus xizmatlarning rasmiy veb-saytida zaifliklarni topishga uringan. Belgorodning Oktyabr tuman sudi mahalliy aholiga FSBning rasmiy veb-saytiga qilingan 545 ta xakerlik hujumi uchun 40 000 rubl miqdorida jarima to'lashni buyurdi. Tergovchilarning so'zlariga ko'ra, kompyuter ma'lumotlarini ruxsatsiz yo'q qilish, blokirovka qilish, o'zgartirish yoki nusxalash uchun mo'ljallangan zararli vositalardan foydalangan holda, gumondor...

Read more...

Buyuk Britaniya va Ekvador Assanjdan charchagan.

Mamlakatlar WikiLeaks asoschisini elchixonadan chiqarib yuborish bo'yicha maxfiy muzokaralar olib bormoqda.<br /> Britaniya va Ekvador rasmiylari WikiLeaks asoschisi Julian Assanjni Londondagi elchixonadan chiqarib yuborish bo'yicha maxfiy muzokaralar olib bormoqda, deb xabar beradi Britaniyaning The Sunday Times gazetasi. Muzokaralar Ekvador prezidenti Lenin Morenoning Londonga kelishidan bir necha hafta oldin boshlangan edi, u...

Read more...

GitHub xavfsizlik bildirishnomalari endi Python loyihalarini qo’llab-quvvatlaydi.

Zaif kutubxona aniqlanganda, uning yonida "Ma'lum xavfsizlik zaifligi" ogohlantirishi ko'rsatiladi. GitHub bir qator xavfsizlik ogohlantirishlari qo'shilganini e'lon qildi. Ishlab chiquvchilar o'z ilovalari tomonidan ishlatiladigan Python paketlaridagi ma'lum zaifliklar haqida ogohlantiriladi. O'tgan yili GitHub loyiha tomonidan ishlatiladigan kutubxonalarni ko'rsatadigan qaramlik grafigi deb nomlangan yangi funksiyani taqdim etdi. Keyinchalik portal ma'muriyati loyihada ishlatiladigan...

Read more...

9-iyuldan 15-iyulgacha bo’lgan davr uchun xavfsizlik hodisalari haqida qisqacha ma’lumot

O'tgan hafta davomida axborot xavfsizligi dunyosida sodir bo'lgan asosiy voqealar haqida qisqacha ma'lumot. O'tgan hafta bir nechta muhim voqealar bilan yodda qoldi. Xususan, Ukraina Xavfsizlik xizmati muhim infratuzilma ob'ekti bo'lgan Ukraina xlor quyish stansiyasiga qilingan kiberhujumni qaytarib oldi. Bir necha daqiqa ichida ob'ektning jarayonlarni boshqarish tizimlari va favqulodda vaziyatlarni aniqlash tizimlari...

Read more...

Fransiya AQSh va Rossiyadan «kriptovalyuta qiroli» Vinnikni «ushlab oldi».

Gretsiya sudi Vinnikning Fransiyaga tezlashtirilgan ekstraditsiyasini ma'qulladi. Gretsiya sudi Fransiya rasmiylarining BTC-E kriptovalyuta birjasi orqali pul yuvishda gumon qilingan Rossiya fuqarosi Aleksandr Vinnikni ekstraditsiya qilish haqidagi iltimosini qondirdi, deb xabar beradi Interfax. Vinnik Fransiyada kiberjinoyatchilik ayblovlari bilan qo'lga olindi, natijada 130 million yevro miqdorida zarar ko'rildi. Vinnikning advokatlariga ko'ra, sud tezlashtirilgan...

Read more...

AQSh rasmiylari GRUning 12 nafar xodimini Demokratik partiya serverlarini buzib kirishda aybladi.

Ayblov xulosasi 2016-yilgi AQSh prezidentlik saylovlariga aralashish bo'yicha tergov doirasida qo'zg'atilgan. AQSh rasmiylari Rossiya Qurolli Kuchlari Bosh razvedka boshqarmasining 12 nafar xodimini aybladi. Ayblov xulosasi 2016-yilgi prezidentlik saylovlari arafasida sodir bo'lgan AQSh Demokratik partiyasi serverlariga xakerlik hujumi bo'yicha tergovdan kelib chiqadi. Ayblov xulosasida xakerlikda gumon qilinganlarning ismlari, ularning lavozimlari, taxalluslari va...

Read more...

Sandworm xakerlar guruhi Germaniya ommaviy axborot vositalariga hujum qildi.

Hujumchilar bir nechta nemis ommaviy axborot vositalari va tadqiqot tashkilotiga qaratilgan fishing kampaniyasini amalga oshirdilar. Rossiya hukumati bilan bog'liq deb taxmin qilingan Sandworm xakerlar guruhi bir nechta nemis ommaviy axborot vositalari va kimyoviy qurol tadqiqotlari bilan shug'ullanuvchi tashkilotga bir qator kiberhujumlarni amalga oshirdi. Bu haqda Germaniya Konstitutsiyasini himoya qilish federal idorasi...

Read more...

Eaton 9000X Drive sanoat uskunalarida muhim zaiflik aniqlandi.

Zaiflik tajovuzkorga masofadan turib ixtiyoriy kodni bajarishga imkon beradi. Sanoat energiya uskunalari mahsuloti bo'lgan Eaton 9000X Drive’da muhim zaiflik aniqlandi. CVE-2018-8847 sifatida aniqlangan muammo, masofadan turib tajovuzkorga ixtiyoriy kodni bajarishga imkon beruvchi stekka asoslangan bufer toshib ketishining zaifligidir. Zaiflik 9000X Drive 2.0.29 va undan oldingi versiyalariga ta'sir qiladi....
Read more...
Bankomatlardan pul o’g’irlashga uringan «innovatsion» xakerlar hibsga olindi

O'g'rilar naqd pulni o'g'irlash uchun maxsus dasturlardan foydalanganlar. Belarus huquq-tartibot idoralari xodimlari yangi zararli dasturlardan foydalanib, bankomatlardan naqd pul o'g'irlashga uringanlikda gumon qilingan to'rt nafar Minsk fuqarosini hibsga oldilar. Hodisa bank vakillari Minsk Ichki ishlar bosh boshqarmasiga bir nechta bankomatlarda teshiklar topgandan so'ng murojaat qilganlaridan keyin ma'lum bo'ldi, banknotalar solingan kassetalar esa...
Read more...
Facebook rossiyalik foydalanuvchilarni «zinoga qiziqish»da aybladi.

Jami bo'lib, Facebook reklama vositalari 65 000 rossiyalikni belgilab qo'ydi. Facebook reklama vositalari algoritm yordamida 65 000 rossiyalikni "zinoga qiziqish" deb belgilab qo'ydi, deb xabar berdi The Guardian. Facebook vakillarining so'zlariga ko'ra, bu belgi faqat tarixiy zinoni belgilaydi. "Zino tarixiy ahamiyatini hisobga olgan holda toifaga kiritilgan. Bu noqonuniy faoliyat bo'lgani uchun...

Read more...

Sochi-2 da yengil mashg’ulotlar yoki professionallar

Sochida (26-29 iyul) bo'lib o'tadigan "IS Code PROFI" tadbirini kutib, biz an'anaviy ravishda uning kuratori Aleksey Lukatskiy bilan suhbatlashdik. "IS Code PROFI" 2024-yilgi dunyoga sho'ng'ish bilan boshlanadi. Sizningcha, xavfsizlik mutaxassislari o'sha paytga kelib nazoratni saqlab qola oladimi? Yoki bu kibermakonda tartibsizlik va barchaning barchaga qarshi urushi davri bo'ladimi? Sizning bashoratingiz qanday?...

Read more...

Представлен инструмент для поиска незащищенных серверов Amazon S3

Hozirda ma'lumotlar bazasi ro'yxatiga 70 mingdan ortiq Amazon S3 chelaklari va 180 milliondan ortiq fayllar kiritilgan. Internetda GrayhatWarfare nomi bilan tanilgan dasturchi xavfsiz bo'lmagan Amazon S3 serverlarini, ya'ni chelaklarni qidirish va ularning tarkibini ko'rish uchun ma'lumotlar bazasini taqdim etuvchi bepul xizmatni yaratdi. Ma'lumotlar bazasida hozirda 70 000 dan ortiq chelaklar...

Read more...

Xaker npm paket menejeri ishlab chiquvchilaridan birining akkauntini buzib kirdi.

Foydalanuvchi ma'lumotlarini o'g'irlash uchun buzilgan JavaScript paketi ishlatilgan. Noma'lum xaker npm paket menejeri ishlab chiquvchi akkauntiga kirish huquqini qo'lga kiritdi va mashhur JavaScript kutubxonasiga zararli kodni kiritdi. Kod foydalanuvchi ma'lumotlarini o'g'irlash uchun mo'ljallangan edi. Eslint-scope deb nomlangan buzilgan JavaScript paketi mashhur kod tahlil vositasi ESLintning kichik modulidir. ESLint loyihasi vakillarining so'zlariga ko'ra, xaker...

Read more...

Sizib chiqqan «Carbanak manba kodi» butunlay boshqa troyan dasturi bo’lib chiqdi

Ma'lumotlar sizib chiqishining sabablari va uning ortida kim turgani noma'lumligicha qolmo qda.Bir necha kun oldin Digital Shadows jamoasi forumda Carbanak xakerlar guruhi (shuningdek, Anunak va Cobalt nomi bilan ham tanilgan) kampaniyalari bilan bog'liq deb taxmin qilingan fayllar va manba kodlari nashr etilgani haqida xabar berdi. Keyinchalik zararli dasturlarga havolalar Pastebin’da joylashtirildi. Carbanak...

Read more...

Xakerlar Livan tarixidagi eng yirik kiberhujumni amalga oshirdilar.

Hujumchilar xavfsizlik idoralari, davlat idoralari va xususiy kompaniyalarning IT tizimlarini buzib kirishdi. Al Akbar nashrining xabar berishicha, Livan huquqni muhofaza qilish organlari mamlakat tarixidagi eng yirik kiberhujumni amalga oshirishda gumon qilinayotgan uch kishini hibsga oldi. Ushbu hujum natijasida ko'plab Livan kompaniyalari va tashkilotlari xavf ostida qoldi. Operatsiya davomida huquqni muhofaza qilish...

Read more...

Universal Robots kontrollerlari xavfli zaifliklarga moyil.

Muammolar CB 3.1 va SW 3.4.5-100 kontrollerlariga ta'sir qiladi. Universal Robots sanoat robot kontrollerlarida ikkita zaiflik aniqlandi. Agar ulardan foydalanilsa, bu zaifliklar tajovuzkorga qurilmada o'zboshimchalik bilan kodni bajarishga imkon berishi mumkin. Muammolar CB 3.1 va SW 3.4.5-100 kontrollerlariga ta'sir qiladi. Birinchi zaiflik (CVE-2018-10633) tajovuzkor qurilmada parolni tiklash uchun foydalanishi mumkin bo'lgan...

Read more...

MasterCard to’lov tizimida kutilmagan nosozlik yuz berdi.

AQSh, Buyuk Britaniya, Niderlandiya, Ukraina, Rossiya va boshqa mamlakatlardagi foydalanuvchilar uzilish haqida xabar berishdi. 12-iyul, payshanba kuni kechqurun MasterCard to'lov tizimida global uzilish yuz berdi, natijada butun dunyo bo'ylab karta egalari tovarlar va xizmatlar uchun to'lovlarni amalga oshirishga yoki bankomatlardan naqd pul olishga to'sqinlik qilishdi. AQSh, Buyuk Britaniya, Niderlandiya, Ukraina, Rossiya...

Read more...

Bryansk viloyatida hukumat veb-saytiga hujum qilgan xaker qo’lga olindi.

Hujumchi kompyuter ma'lumotlarini blokirovka qilish va uni himoya qilish choralarini zararsizlantirish uchun kompyuter hujumini amalga oshirgan. Bryansk viloyati prokuraturasi 2017-yil noyabr oyida davlat idorasi veb-saytiga hujum qilgan 19 yoshli xakerga qarshi jinoyat ishi bo'yicha ayblov xulosasini tasdiqladi. Prokuratura ma'lumotlariga ko'ra, hujumchi kompyuter ma'lumotlarini blokirovka qilish va uni himoya qilish choralarini zararsizlantirish...

Read more...

Google Chrome brauzerida Spectre himoyasining samaradorligini oshiradi.

Chrome avvalgi taymer aniqligini tiklashni va SharedArrayBuffer uchun qo'llab-quvvatlashni qayta tiklashni rejalashtirmoqda. Spectre zaifligidan himoyani yaxshilash uchun Google Chrome 67 foydalanuvchilarining 99% (Windows, Mac, Linux va Chrome OS) uchun jimgina Saytni izolyatsiya qilish rejimini yoqdi, bu rejim 2018-yil may oyida chiqarilgan edi. Saytni izolyatsiya qilish rejimi yangi xususiyat emas - u...

Read more...

Elektr tarmoqlarini himoya qilish kompaniyasi SEL o’z dasturiy ta’minotidagi zaifliklarni tuzatdi.

Muammolar SEL Compass dasturi va AcSELerator Architect ilovasiga ta'sir qiladi. Schweitzer Engineering Laboratories (SEL) boshqaruv va konfiguratsiya vositalarida bir nechta zaifliklar, jumladan, yuqori darajadagi jiddiylik reytingiga ega bo'lganlar aniqlandi. Dasturiy ta'minot sotuvchisi ushbu muammolarni hal qilish uchun dasturiy ta'minot yangilanishlarini chiqardi. Zaifliklar Applied Risk kompaniyasining kiberxavfsizlik bo'yicha tadqiqotchisi Gjoko Krstic tomonidan...

Read more...

Ticketmaster hujumi kengroq xakerlik kampaniyasining bir qismi edi.

Taxminan 800 ta elektron tijorat veb-saytlari hujumchilar tomonidan nishonga olingan. SecurityLab ilgari Britaniyaning Ticketmaster UK chipta xizmatiga kiberhujum haqida xabar bergan edi, unda jinoyatchilar foydalanuvchilarning ismlari, manzillari, telefon raqamlari, to'lov ma'lumotlari va hisob ma'lumotlari kabi shaxsiy ma'lumotlarini o'g'irlashgan. RiskIQ xavfsizlik tadqiqotchilarining fikriga ko'ra, bu hujum Magecart xakerlar guruhi tomonidan amalga oshirilgan...

Read more...

WAGO HMI’da bir nechta zaifliklar tuzatildi

Muammolardan foydalanib, tajovuzkor qurilmani nazorat qila oladi. Germaniyaning telekommunikatsiya va elektr uskunalari ishlab chiqaruvchisi e!DISPLAY 7300T seriyali veb-panellaridagi bir nechta zaifliklarni tuzatdi, ularning birgalikda ishlatilishi tajovuzkorlarga zaif qurilmalarni nazorat qilishga imkon berdi. Xususan, kompaniya bir nechta XSS zaifliklarini (CVE-2018-12981), jumladan, aks ettirilgan XSS va saqlangan XSSni tuzatdi. Bundan tashqari, cheklanmagan fayl...

Read more...

Troyanni tarqatish uchun Ammyy Admin dasturi veb-saytidan foydalanilgan

Troyanning asosiy vazifasi kriptovalyuta hamyonlari uchun parollar va hisob ma'lumotlarini o'z ichiga olgan fayllarni o'g'irlashdir. Eset xavfsizlik tadqiqotchilari Ammyy Admin masofaviy boshqaruv dasturi uchun veb-saytning buzilishi haqida xabar berishdi. Win32/Kasidet troyan dasturi dastur veb-sayti orqali qonuniy dasturiy ta'minot bilan birga tarqatildi. Tadqiqotchilarning fikriga ko'ra, troyanning asosiy vazifalari jabrlanuvchining kriptovalyuta hamyonlari uchun...

Read more...

Burger King ilovasi ekranlar va bank karta ma’lumotlarini yozib oldi

Ilova shuningdek, ekranga bosishlarni yozib olishi va ularni video bilan taqqoslashi mumkin. Restoranlarida chegirmalar taklif qiluvchi Burger King mobil ilovasi foydalanuvchining smartfon ekranidan yashirincha video yozib oladi. Muammoni fennikami ismli Pikabu foydalanuvchisi ilovani tahlil qilayotganda aniqladi. Uning so'zlariga ko'ra, ilova faol bo'lganda, foydalanuvchi buyurtma uchun to'lovni amalga oshirish uchun kredit karta ma'lumotlarini...

Read more...

Foydalanuvchilar Microsoftning .NET Framework yangilanishidan shikoyat qilmoqdalar.

Yangilanishni o'rnatishga urinayotganda, tizim 0x80092004 xatosini qaytaradi. Dunyo bo'ylab foydalanuvchilar Microsoft tomonidan Windows uchun iyul oyidagi yamoqning bir qismi sifatida chiqarilgan .NET Framework KB4340558 yangilanishidan shikoyat qilmoqdalar. Yangilanishni o'rnatishga urinayotganda tizim 0x80092004 xatosini qaytaradi. Windows 8.1, RT 8.1 va Server 2012 R2 uchun KB4340558 yangilanishi .NET Framework 3.5 (SP1), 4.5.2, 4.6,...

Read more...

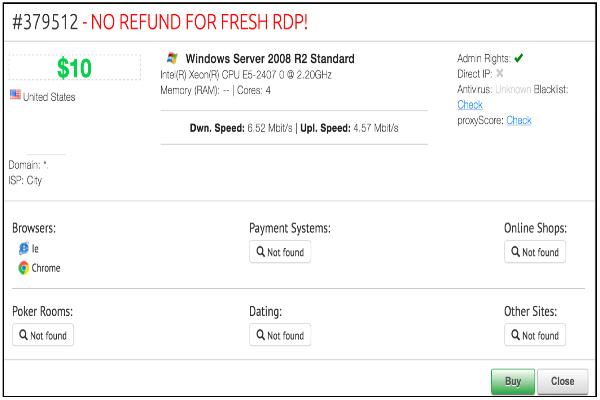
Xakerlar xalqaro aeroport xavfsizligini atigi 10 dollarga baholadilar.

Hujumchilar yirik xalqaro aeroportning xavfsizlik tizimlariga kirish huquqini qo'lga kiritishdi. Xakerlar yirik xalqaro aeroportning xavfsizlik va avtomatlashtirish tizimlariga masofadan kirish uchun ruxsatnomalarni atigi 10 dollar evaziga sotishni taklif qilishdi. McAfee mutaxassislari login va parollarni buzilgan kompyuterlarga RDP orqali masofadan kirishni taklif qiluvchi yer osti bozorlarini tekshirish paytida aniqladilar. Shodan qidiruv tizimidan...

Read more...

Standart parol AQSh havo kuchlarining maxfiy hujjatlarining sizib chiqishiga olib keldi

Xaker hujjatlarni onlayn ravishda 150 dollardan 200 dollargacha sotadi. Xakerlar forumlarida Amerika MQ-9 Reaper hujum droni uchun texnik xizmat ko'rsatish qo'llanmalari, qo'lbola portlovchi moslamalarni joylashtirish taktikasini tavsiflovchi turli qo'llanmalar, M1 ABRAMS tankini ishlatish qo'llanmasi, ekipajni o'qitish qo'llanmalari, omon qolish bo'yicha qo'llanmalar va boshqalar kabi maxfiy texnik hujjatlar sotuvga qo'yilmoqda. Recorded Future...

Read more...

Rossiyadagi kollektorlarga biometrik ma’lumotlarga kirish imkoniyati beriladi.

Qarz oluvchilar banklardan qarzlarni sotib olganda, qarzdorlarning biometrik ma'lumotlari uzatiladi. 2019-yilda qarz yig'uvchilarga Yagona Biometrik Tizimga (YBT) kirish imkoniyati beriladi, bu ularga qarzdorlarni ovoz orqali tanib olish imkonini beradi. Bu qarzdorlarni aniqlash jarayonini tezlashtiradi va osonlashtiradi, qarzlarni undirish paytida yuzaga kelishi mumkin bo'lgan muammolarni bartaraf etadi va mumkin bo'lgan xatolarning...

Read more...

Ukraina xavfsizlik xizmati xodimlari texnogen ofatning oldini olishdi.

Xakerlar muhim infratuzilma ob'ekti bo'lgan Aul xlor uzatish stansiyasiga hujum qilishdi. Ukraina Xavfsizlik xizmati xodimlari muhim infratuzilma ob'ekti bo'lgan Aul xlor uzatish stansiyasining tarmoq uskunalariga qilingan xakerlik hujumini qaytarib oldilar. Xavfsizlik xizmati bir necha daqiqa ichida zavodning jarayonlarni boshqarish tizimlari va favqulodda vaziyatlarni aniqlash tizimlari VPNFilter zararli dasturi bilan zararlanganini aniqladi....

Read more...

Ukraina xavfsizlik xizmati xodimlari texnogen ofatning oldini olishdi.

Xakerlar muhim infratuzilma ob'ekti bo'lgan Aul xlor uzatish stansiyasiga hujum qilishdi. Ukraina Xavfsizlik xizmati xodimlari muhim infratuzilma ob'ekti bo'lgan Aul xlor uzatish stansiyasining tarmoq uskunalariga qilingan xakerlik hujumini qaytarib oldilar. Xavfsizlik xizmati bir necha daqiqa ichida zavodning jarayonlarni boshqarish tizimlari va favqulodda vaziyatlarni aniqlash tizimlari VPNFilter zararli dasturi bilan zararlanganini aniqladi....

Read more...

Parlament a’zolari internetdan ma’lumotni olib tashlashdan bosh tortganlik uchun jinoiy jazo choralarini taklif qilishmoqda.

Tegishli sud qarorlarini bajarmaganlik uchun ikki marta jarimaga tortilgan fuqarolar bir yilgacha qamoq jazosiga hukm qilinishi mumkin. Davlat Dumasining Davlat qurilishi va qonunchilik qo'mitasi Rossiya Federatsiyasi Jinoyat kodeksi va Ma'muriy huquqbuzarliklar to'g'risidagi kodeksiga o'zgartirish kiritish tashabbusini qo'llab-quvvatlashni rejalashtirmoqda, bu esa internetda joylashtirilgan ma'lumotlarni olib tashlash yoki rad etishdan bosh tortganlik uchun...

Read more...

Xakerlar rasmiy VSDC veb-saytidan troyan dasturlarini tarqatishmoqda.

Bu 30 dan ortiq mamlakatlarga ta'sir ko'rsatuvchi global hujumdir. Noma'lum hujumchilar mashhur bepul audio va video muharriri VSDC rasmiy veb-saytini buzib kirishdi va dasturiy ta'minotni yuklab olish havolalarini soxtalashtirishdi. Buzilgan havolani bosgandan so'ng, foydalanuvchi kompyuteriga infostealer, masofaviy kirish troyanlari va keylogger yuklab olinadi. Qihoo 360 mutaxassislarining so'zlariga ko'ra, rasmiy havolalarning soxtalashtirilishi uch...

Read more...

Intel protsessorlarida Spectre v1 zaifliklarining yangi variantlari aniqlandi

Kompaniya tadqiqotchilarga muammolar haqida ma'lumot uchun 100 ming dollar to'ladi. Tadqiqotchilar Vladimir Kirianskiy va Karl Valdspurger Spectre v1 (CVE-2017-5753) zaifligining yangi variantlarini aniqladilar — Spectre 1.1 (CVE-2018-3693) va Spectre 1.2. Spectre 1.1 eng katta tahdidni keltirib chiqaradi, tadqiqotchilar tomonidan "chegaralarni tekshirish bypass ombori" (BCBS) zaifligi sifatida ta'riflangan. Ushbu zaifliklar Intel protsessoriga...

Read more...

Xitoylik iPhone foydalanuvchilari Tayvan bayrog’ini «yoqtirmayaptilar»

Xitoylik foydalanuvchilarning iPhone xabar almashish ilovalari Tayvan bayrog'i emojisi bo'lgan xabarlarni qabul qilishda ishdan chiqdi. Xitoydagi senzura tufayli iPhone foydalanuvchilari g'alati vaziyatga duch kelmoqdalar. Xitoylik foydalanuvchining iOS qurilmasiga Tayvan bayrog'i emojisini yuborish xabar almashish ilovasining ishdan chiqishiga olib keladi. Ushbu emojini qayta-qayta yuborish orqali tajovuzkor xabar almashish ilovasida xizmatning doimiy...

Read more...

Microsoft 15 ta mahsulotdagi 53 ta zaiflikni tuzatdi

Kompaniya Windows operatsion tizimi, Office, Edge brauzeri va boshqa ko'plab zaifliklarni tuzatdi. Microsoft 2018-yil iyul oyidagi yamoqlar to'plamini e'lon qildi. Bu oyda kompaniya 15 xil mahsulotdagi 53 ta zaiflikni, jumladan, 8 ta muhim zaiflikni tuzatdi. Bu oyda yamoqlangan ilovalar ro'yxatiga quyidagilar kiradi: Internet...

Read more...

Provayderlar BGP marshrutini o’g’irlagan shaxsga qarshi urushda g’alaba qozonishdi

Bitcanal BGP marshrutlarini noqonuniy ravishda egallab oldi va kam sonli IPv4 manzillarini oldi. Bir yil davomida telekommunikatsiya kompaniyalari Bitcanalni noqonuniy BGP o'g'irlash uchun javobgarlikka tortishga va uni buzishga harakat qilib kelmoqda. Hurricane Electric (AQSh) va IPTelecom (Portugaliya) kabi yirik provayderlar tomonidan yaqinda yopilganidan so'ng, ularning sa'y-harakatlari muvaffaqiyatli bo'lgan ko'rinadi. AQShning Dyn...

Read more...

Mail.ru foydalanuvchi ma’lumotlarini Facebook’dan oldi.

Facebook ushbu amaliyotni tugatish to'g'risida rasmiy e'lon qilinganidan keyin ham ma'lumot berishda davom etdi. Facebook foydalanuvchi ma'lumotlarini bir qator kompaniyalar, jumladan, Mail.ru Group bilan baham ko'rdi. Shunisi e'tiborga loyiqki, ijtimoiy tarmoq ma'muriyati ushbu amaliyotni tugatish to'g'risida rasmiy e'lon qilinganidan keyin ham ma'lumot berishda davom etdi, deb xabar beradi CNN. 2015-yilgacha Facebook...

Read more...

Arch Linux PDF o’quvchi yuklab olingan zararli dastur

Hujumchi qo'llab-quvvatlanmaydigan PDF o'quvchining kodini o'zgartirdi. Arch Linux ishlab chiquvchilari foydalanuvchi tomonidan taqdim etilgan AUR (Arch User Repository) paketini unda mavjud bo'lgan zararli dastur tufayli olib tashlashdi. Bu buzilishdan ko'p o'tmay, PDF ko'rish vositasini "acroread" ni yuklab olgan foydalanuvchilarga uni o'chirish tavsiya etiladi. Foydalanuvchi omborida endi ishlab chiquvchisi tomonidan qo'llab-quvvatlanmaydigan "acroread"...

Read more...

Hola VPN plaginining buzilishi MyEtherWallet foydalanuvchilarini xavf ostiga qo’ydi.

Hola’ga qilingan hujum goʻyoki Rossiya IP-manzilidan amalga oshirilgan. Hola VPN xizmatini buzib kirgan xakerlar MyEtherWallet (MEW) hamyonida mablagʻ saqlagan foydalanuvchilarning kriptovalyutasiga kirishga muvaffaq boʻlishdi. MEW vakillari hujumchilar Hola’ga besh soat davomida kirish huquqiga ega boʻlganliklarini aytishdi. Xizmat jamoasi 2018-yil 9-iyuldan 10-iyulga oʻtar kechasi plagin va hamyondan foydalangan foydalanuvchilarga mablagʻlarini boshqa manzilga...

Read more...
Mahsulot savatga qo‘shildi Savatga o‘tish