Yangiliklar

Terrorizmga qarshi texnologiyalar inson huquqlari faollarini josuslik qilish uchun qo’llanilmoqda.

Amnesty International inson huquqlari tashkiloti tadqiqotchisi NSO Group kompaniyasining kuchli josuslik dasturi qurboniga aylandi. Noma'lum xakerlar Amnesty International inson huquqlari xayriya tashkiloti tadqiqotchisiga Isroilning NSO Group kompaniyasi tomonidan ishlab chiqilgan kuchli zararli dastur bilan hujum qilishga urinishdi. NSO Group dasturi ilgari meksikalik jurnalistlar, BAAdagi siyosiy dissidentlar va hatto sobiq...
Read more...

Estoniya armiyasi boshqa NATO mamlakatlaridan o’rnak olib, kiberbo’linma yaratmoqda.

300 kishidan iborat bo'linma ham himoya, ham hujum taktikasini o'rganadi. Bloomberg xabar berishicha, Estoniya harbiylari boshqa NATO mamlakatlaridan o'rnak olib, kibertahdidlarga qarshi kurashish uchun maxsus bo'linma yaratmoqda. Polkovnik Andres Hairk bo'linma qo'mondoni etib tayinlandi. Uning so'zlariga ko'ra, 300 kishilik bo'linma mudofaa va hujumkor kiberurush taktikasini o'rganadi. ...

Read more...

Eron kompaniyasi barcha Telegram trafikini ushlab oldi.

Ehtimol, telekommunikatsiya kompaniyasi BGP o'g'irlashini amalga oshirgan. Mashhur Telegram xabar almashish ilovasidan trafik Eronning davlatga qarashli telekommunikatsiya kompaniyasi tomonidan 30-iyul, dushanba kuni, mamlakatdagi iqtisodiy inqiroz bilan bog'liq norozilik namoyishlari kutilishidan bir kun oldin to'xtatildi. Kompaniya BGP o'g'irlashini amalga oshirgan ko'rinadi - bu IP-manzillar guruhini o'qib bo'lmaydigan vositachilikni ushlab qolish,...

Read more...

Haftaning yangi axborot xavfsizligi yechimlari: 2018-yil 31-iyul

Axborot xavfsizligi sohasidagi yangi yechimlarning qisqacha sharhi. SentinelOne kengaytirilgan xavfsizlik xususiyatlarini taklif qiluvchi va platforma o'zaro ta'siri va boshqaruvini soddalashtiruvchi Central Park konsolining yangilanishini chiqarganini e'lon qildi. Ushbu yangilanish bilan sotuvchi SentinelOne platformasining tahdidlarning oldini olish, aniqlash va ularga javob berish imkoniyatlarini ko'p foydalanuvchili va rolga asoslangan muhitlarga kengaytiradi....

Read more...

SoftNAS bulutli xotirasida muhim zaiflik tuzatildi.

CVE-2018-14417 zaifligi dasturiy ta'minot yangilanishlarini tekshirish mexanizmida mavjud. SoftNAS oʻzining bulutli saqlashni boshqarish vositasidagi zararli kodni jabrlanuvchining serverida ishga tushirishga imkon beradigan muhim zaiflikni tuzatdi. Muammo Core Security xavfsizlik tadqiqotchilari tomonidan SoftNAS Cloud 4.0.3 va undan oldingi versiyalarining StorageCenter komponentida aniqlandi. Ruxsatsiz hujumchi bu zaiflikdan serverda superuser imtiyozlari bilan oʻzboshimchalik...

Read more...

Telegram Passport’dan foydalanuvchi ma’lumotlarini o‘g‘irlash usuli aniqlandi.

Yaqinda ishga tushirilgan hujjatlarni saqlash xizmatida zaiflik aniqlandi. "Scratch" taxallusidan foydalangan Habr foydalanuvchisi yaqinda ishga tushirilgan hujjatlarni saqlash va tezkor autentifikatsiya qilish xizmati Telegram Passport’dan foydalanuvchi ma’lumotlarini o‘g‘irlash usulini topdi. Scratch xizmat shifrlangan foydalanuvchi ma’lumotlarini, kriptografik kalitlarni va tasodifiy baytlar bilan aralashtirilgan shaxsiy ma’lumotlar xeshini bulutga yuborishini aniqladi. Scratch’ga ko‘ra,...

Read more...

AQShda razvedka idoralari oddiy aviakompaniya yo’lovchilarini yashirincha kuzatib bormoqda.

AQShda razvedka idoralari oddiy aviakompaniya yo'lovchilarini yashirincha kuzatib bormoqda. AQSh Transport Xavfsizligi Boshqarmasi oddiy yo'lovchilarni kuzatish uchun maxfiy dastur mavjudligini oshkor qildi. The Boston Globe nashrining yozishicha, "Quiet Skies" deb nomlangan dastur 2010-yilda ishga tushirilgan. Dasturning asosiy maqsadi noma'lum terrorchilar yoki terrorchilik faoliyatida gumon qilingan shaxslar tomonidan tijorat reyslariga terroristik...

Read more...

Litva Mudofaa vazirligi Yandex.Taxi foydalanuvchilari ma’lumotlarining xavfsizligidan xavotirda.

Agentlik Litva fuqarolariga xizmatning xavfsizligi isbotlanmaguncha undan foydalanmaslikni tavsiya qildi. Litva Mudofaa vazirligi Yandex.Taxi xizmatining litvalik foydalanuvchilarining shaxsiy ma'lumotlari xavfsizligidan xavotirda. Ilova Rossiyada saqlanadigan ma'lumotlarni to'plaganligi sababli, vazirlik o'z fuqarolariga undan foydalanmaslikni tavsiya qildi. Litva Milliy Kiberxavfsizlik Markazining ma'lumotlariga ko'ra, Yandex.Taxi foydalanuvchilarning shaxsiy ma'lumotlari va qurilma funksiyalarining keng doirasiga...

Read more...

Hujumchilar zararli reklamalarni tarqatish uchun 10 000 dan ortiq WordPress saytlarini buzib kirishdi.

Kampaniya har hafta taxminan 40 000 ta qurilmani zararlaydi. <br /> Check Point xavfsizlik tadqiqotchilari har hafta taxminan 40 000 ta qurilmani zararlaydigan yangi zararli dasturlarni tarqatish kampaniyasini aniqladilar. Tadqiqotchilarning fikriga ko'ra, kampaniya operatorlari jabrlanuvchilarni ransomware, bank troyanlari va boshqa zararli dasturlarni tarqatuvchi firibgar veb-saytlarga yo'naltirish uchun reklama...

Read more...

Talaba SIM-karta almashtirish orqali 5 million dollarlik kriptovalyutani o’g’irladi.

20 yoshli amerikalik kriptovalyuta investorlarining telefon raqamlarini o'g'irlab, ularning hamyonlarini nazoratga oldi. Kaliforniya rasmiylari universitet talabasini 40 dan ortiq telefon raqamlarini noqonuniy ravishda olish va 5 million dollarlik kriptovalyutani o'g'irlashga qaratilgan kiberjinoyatchilar guruhida ishtirok etganlikda aybladi. Motherboard ma'lumotlariga ko'ra, 20 yoshli Boston fuqarosi Joel Ortiz shu yilning 12 iyulida Los-Anjeles...

Read more...

Hindiston regulyatori rahbari o’z guvohnomasini e’lon qildi va xakerlik hujumlarini kutmoqda.

Hindiston aholisiga shaxsni tasdiqlovchi hujjatlar berish bo'yicha hukumat dasturining sobiq rahbari ma'lumotlarning sizib chiqishi xavfini rad etmoqda. Twitterda Hindistonning Telekommunikatsiyalarni tartibga solish boshqarmasi (TRAI) rahbari ishtirokidagi bema'ni tragikomediya tarqaldi, u hukumatning tanqid qilingan Aadhaar dasturini himoya qildi. Dasturga ko'ra, har bir Hindiston fuqarosiga biometrik ma'lumotlar, bank hisob raqami ma'lumotlari...

Read more...

Qum qurti Novichokni o’rganuvchi laboratoriya nomidan olimlarga hujum qildi

Hujumchilar yetakchi kimyoviy qurol mutaxassislariga fishing elektron pochta xabarlarini yuborishdi. Blick nashrining xabar berishicha, Rossiya hukumati bilan bog'liq deb taxmin qilingan Sandworm xakerlar guruhi bir nechta kimyoviy qurol mutaxassislarini nishonga olgan. Hujumchilar sobiq GRU xodimi Sergey Skripal va uning qizini zaharlash uchun ishlatilgan Novichok asab agentini o'rganayotgan Shveytsariyaning Spiez laboratoriyasidan...

Read more...

2024-yilga kelib, ICS xavfsizlik bozori 7 milliard dollargacha o’sadi.

Boshqa narsalar qatori, ICS xavfsizlik bozorining o'sishi muhim infratuzilmaga kiberhujumlarning ko'payishi bilan bog'liq. Global Market Insights konsalting firmasining prognozlariga ko'ra, ICS xavfsizlik bozori 2024-yilga kelib hozirgi 1,5 milliard dollardan 7 milliard dollargacha o'sadi. Mutaxassislarning tushuntirishicha, bozorning bu o'sishi muhim infratuzilmaga kiberhujumlarning ko'payishi bilan bog'liq. Doimiy ravishda rivojlanib borayotgan tahdidlar,...

Read more...

Xakerlar osiyolik foydalanuvchilarni Underminer deb nomlangan yangi ekspluatatsiya to’plami bilan nishonga olishmoqda.

To'plam tizimda mavjudlikni saqlab qolish va kriptovalyutani qazib olish uchun vositalarni o'z ichiga oladi. Trend Micro xavfsizlik tadqiqotchilari Osiyo mamlakatlarida kiberhujumlarda faol qo'llaniladigan yangi Underminer eksploit to'plamini aniqladilar. Tadqiqotchilarning so'zlariga ko'ra, ushbu to'plam bir necha oydan beri mavjud, ammo hujumchilar tomonidan undan faol foydalanish yaqinda kuzatilgan. Underminer hujumlarining eng katta...

Read more...

Yandex qidiruv natijalarida faqat havola orqali ko’rish mumkin bo’lgan YouTube videosi topildi.

Yandex vakillarining so'zlariga ko'ra, videoni boshqa qidiruv tizimlari orqali ham topish mumkin. Yandex qidiruv natijalarida faqat havola orqali kirish mumkin bo'lgan YouTube videolarini ko'rsatadi. Xususan, foydalanuvchilar TJournal ma'lumotlariga ko'ra, cheklangan bo'lishiga qaramay, qidiruv tizimi tomonidan indekslangan videoni topdilar. "SVAutobiography (To'liq versiya)" nomli video qidiruv natijalarida mavjud va Yandex.Video...

Read more...

Soxta Keepass va AdBlock veb-saytlari reklama dasturlarini tarqatadi

InstallCore o'rnatish jarayonida reklama dasturlarini qonuniy dasturiy ta'minotga "bog'laydi". Xavfsizlik bo'yicha tadqiqotchi Ivan Kvyatkovski taniqli resurslarning klonlangan veb-saytlaridan foydalangan holda reklama dasturlarini tarqatish sxemasini aniqladi. Firibgarlar ko'zga tashlanmaydigan domen nomidan foydalanib, qurbonlarni reklama dasturlari bilan to'ldirilgan mashhur ilovalarni yuklab olishga majburlashadi. Kviatkovski birinchi bo'lib keepass.fr veb-saytini...

Read more...

2018-yil 23-iyuldan 29-iyulgacha bo’lgan davrda xavfsizlik bilan bog’liq hodisalarga umumiy nuqtai nazar

O'tgan hafta davomida axborot xavfsizligi dunyosida sodir bo'lgan asosiy voqealarga qisqacha sharh. <br /> O'tgan haftaning eng ko'p muhokama qilingan voqealaridan biri Rossiya hukumati bilan bog'liq deb taxmin qilingan Dragonfly yoki Energetic Bear xakerlar guruhi tomonidan Amerika energetika kompaniyalarining kompyuter tarmoqlariga hujum qilingani haqidagi xabar bo'ldi. Shu maqsadda,...

Read more...

Samsung SmartThings Hub’dagi bir nechta zaifliklarni tuzatdi.

Zaifliklar tajovuzkorlarga foydalanuvchilarni kameralar, ochiq elektron qulflar va boshqalar orqali josuslik qilish imkonini berdi. Samsung oʻzining SmartThings Hub aqlli uy markazidagi 20 ta zaiflikni tuzatdi, bu esa masofadan turib hujum qiluvchilarga qurilmaga ulangan IoT qurilmalarini boshqarish imkonini berdi. Samsung SmartThings Hub — bu IoT qurilmalarini ulash va boshqarish uchun ishlatiladigan...

Read more...

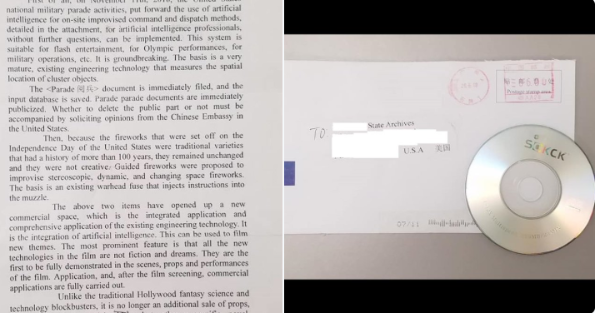
Jinoyatchilar pochta orqali zararli dasturlarni o’z ichiga olgan CD-disklarni jo’natmoqdalar.

Qo'shma Shtatlardagi bir nechta davlat tashkilotlari oddiy pochta orqali zararli dasturlarni o'z ichiga olgan CD-larni o'z ichiga olgan xatlar oldilar. Kiberjinoyatchilar tanlagan qurbonlarining kompyuterlarini yuqtirish uchun barcha mumkin bo'lgan usullardan foydalanadilar. Masalan, ular zararli dasturlarni elektron pochta orqali emas, balki oddiy pochta orqali yuborishdan ham tortinmaydilar. Jurnalist Brayan Krebsning xabar...

Read more...

Google Play Store’da kriptovalyuta maynerlarini taqiqladi.

Kompaniya shuningdek, boshqa dasturlarning funksiyalarini to'liq takrorlaydigan ilovalarni joylashtirishni taqiqladi. Google Android qurilmalari uchun kriptovalyuta qazib oluvchilarni, shuningdek, boshqa ilovalarning funksiyalarini to'liq takrorlaydigan ilovalarni Google Play Store'dan taqiqladi. Google'ning bu masala bo'yicha siyosati Apple'ning siyosatiga o'xshaydi, u qazib olish ilovalarini bulutli xizmatlar orqali joylashtirishga ruxsat berishda davom etmoqda, ammo virtual...

Read more...

ICO platformasi KickICO xakerlar qurboni bo’ldi.

Hujumchilar 7,7 million dollarlik 70 million KICK tokenlarini o'g'irlashga muvaffaq bo'lishdi. O'tgan hafta dastlabki tanga taklif qilish (ICO) platformasi KickICO xakerlik hujumi haqida xabar berdi, unda jinoyatchilar uning hamyonlaridan 7,7 million dollarlik 70 million KICK tokenlarini o'g'irlashdi. KickICO bu voqea haqida mijozlaridan bilib oldi. Xususan, bitta mijoz hamyonidan 800 000...

Read more...

Pentagon rus tilidagi manba kodiga ega dasturiy ta’minotni qora ro’yxatga kiritadi.

Ro'yxat ustida ishlar olti oydan ortiq vaqtdan beri davom etmoqda va bu choraning o'zi "shubhali" dasturiy ta'minotni sotib olishning oldini olishga qaratilgan. AQSh Mudofaa vazirligi mutaxassislari kiberxavfsizlik bo'yicha mutaxassislar bilan hamkorlikda dasturiy ta'minot yetkazib beruvchilarining "qora ro'yxati"ni tayyorlamoqda. Ushbu qora ro'yxatga nafaqat Rossiya yoki Xitoyda ishlab chiqarilgan dasturiy ta'minot, balki...

Read more...

Ishlatilgan Jaguar Land Rover ma’lumotlari avvalgi egalari uchun mavjud

Oldingi egalari ulangan mashina sotilgandan keyin ham uni haydashlari mumkin. Jaguar Land Rover avtomobillari haqidagi ma'lumotlar va onlayn boshqaruv elementlari sotilgandan keyin ham avvalgi egalari uchun ochiq bo'lib qoladi. Bu xulosaga The Register mutaxassislari o'zlarining tekshiruvlari asosida kelishgan. Muhandis Mett Uotts bu muammo haqida birinchi bo'lib xabar bergan. U ulangan...

Read more...

Amazon’ning yuzni aniqlash tizimi AQSh Kongressi a’zolarini jinoyatchi sifatida aniqladi.

Inson huquqlari faollari Kongressni huquqni muhofaza qilish organlari tomonidan yuzni aniqlash tizimlaridan foydalanishni taqiqlashga chaqirdilar. Amerika Fuqarolik Erkinliklari Ittifoqi (ACLU) Amazonning yuzni aniqlash tizimi Rekognitionni sinovdan o'tkazdi. Tashkilot ma'lumotlariga ko'ra, dasturiy ta'minot AQSh Kongressining 28 a'zosini jinoyatlar uchun hibsga olingan shaxslar sifatida noto'g'ri aniqlagan. Advokatlarning so'zlariga ko'ra, tashkilot tizimga shaxslarning...

Read more...

Aydaho shtatidagi yuzlab mahbuslar planshet yordamida 225 ming dollar o’g’irlashdi.

Mustaqil ravishda, Aydaho shtati qamoqxonalaridagi mahbuslar planshetlaridagi zaiflikdan foydalanib, hisoblarini moliyalashtirdilar. AQShning Aydaho shtatidagi bir nechta axloq tuzatish muassasalaridan 364 nafar mahbusdan iborat guruh planshetlaridagi zaiflikdan foydalanib, deyarli chorak million dollarni o'g'irlashdi. Associated Press ma'lumotlariga ko'ra, mahbuslar o'yinlar, elektron pochta va musiqa strimingi uchun mo'ljallangan JPay planshetidan foydalanib, o'z...

Read more...

Yandex Google Docs ma’lumotlarini oshkor qilishda davom etmoqda

Qidiruv tizimi login va parol bilan himoyalanmagan fayllarni indekslaydi. Google Docs’da saqlangan fayllar yana Yandex qidiruv natijalarida mavjud. RBC xabar berishicha, “jadval” va “ish haqi” boʻyicha qidirilgan hujjatlar endi kengaytirilgan qidiruvda mavjud. Yandex vakillarining soʻzlariga koʻra, xizmat foydalanuvchi nomi va parol bilan himoyalanmagan Google Docs fayllarini indekslashda davom etmoqda. ...

Read more...

Telegram hujjatlarni saqlash xizmatini ishga tushirganini eʼlon qildi.

Telegram Passport sizga mijozni identifikatsiyalashni talab qiladigan xizmatlarda shaxsingizni tasdiqlash imkonini beradi. Telegram messenjeri ma'muriyati foydalanuvchilarga hujjatlarni yuklash va mijozni identifikatsiyalashni talab qiladigan resurslarda tekshirishdan o'tish imkonini beruvchi yangi bulutli xizmat - Telegram Passport ishga tushirilganini e'lon qildi. Messenger ishlab chiquvchilarining so'zlariga ko'ra, yangi Telegram funksiyasi foydalanuvchilarga fotosuratlar, skanerlangan hujjatlar...

Read more...

Spectre hujumining tarmoq orqali masofadan ma’lumotlarni chiqarib tashlash uchun yangi varianti taqdim etildi.

NetSpectre hujumi o'zboshimchalik bilan kodni bajarishni talab qilmaydi. Xavfsizlik tadqiqotchilari barcha zamonaviy protsessorlarda mavjud bo'lgan Spectre sinfidagi zaifliklardan tarmoq ulanishi orqali foydalanish usulini ishlab chiqdilar. Avval tasvirlangan barcha Spectre hujumlari parollar, shifrlash kalitlari va boshqa maxfiy ma'lumotlar kabi maxfiy ma'lumotlarni xotiradan yoki ilovalardan olish uchun o'zboshimchalik bilan kodni mahalliy ravishda...

Read more...

Google Chrome do’konidan haqiqiy Metamask hamyonini olib tashladi va soxtasini qoldirdi.

Hodisa Google xodimlarining xatosi tufayli yuzaga kelgani taxmin qilinmoqda. Google Chrome internet-do'konidan rasmiy Metamask Ethereum hamyon kengaytmasini olib tashladi, ammo zararli deb taxmin qilingan qalbaki versiyasini ishga tushirdi. Metamask vakillarining ta'kidlashicha, Google ularni olib tashlash haqida xabardor qilmagan yoki o'z harakatlari uchun hech qanday tushuntirish bermagan. ...

Read more...

Aralash turdagi chiplar yordamida ma’lumotlarni ushlash usuli taqdim etilgan

Agar analog va raqamli operatsiyalar bir xil SoC chipida bajarilsa, barcha protsessor harakatlari radio uzatgichga uzatiladi. Eurocom mutaxassislari radio signallaridan foydalangan holda yangi turdagi yon kanal hujumini taqdim etdilar. Ular umumiy aloqa chiplari tomonidan hosil bo'ladigan shovqindan shifrlash kalitlarini ajratib olganliklarini da'vo qilmoqdalar. Maqsadli mashinalarga jismoniy kirishni yoki zararli dasturlarni...

Read more...

Ukraina foydalanuvchilari kiberjosuslar hujumiga uchramoqda

Xakerlar tizimlarni Felixroot zararli dasturi bilan yuqtirish uchun Microsoft Office’dagi eski zaifliklardan foydalanmoqdalar. FireEye tadqiqotchilari Felixroot deb nomlangan yangi kiberjinoyatchilik operatsiyasi haqida xabar berishdi. Hujumchilar josuslik va fayllarni o'g'irlash maqsadida Microsoft Office dasturidagi eski zaifliklar orqali Windows kompyuterlariga orqa eshiklarni kiritmoqdalar. Kampaniya ukrainalik foydalanuvchilarga qaratilgan. Felixroot zararli dasturi maqsadli...

Read more...

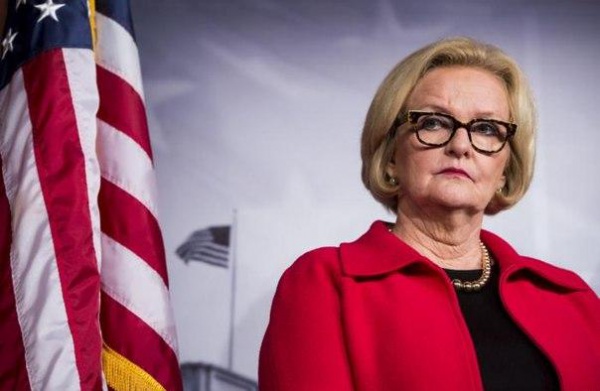
AQSh senatori «rossiyalik xakerlar»ni o’zining saylovoldi shtab-kvartirasiga kiberhujum uyushtirishda aybladi.

Hodisa Fancy Bear xakerlar guruhining ishi deb taxmin qilinmoqda. Missuri shtati senatori Kler Makkaskill rossiyalik xakerlar uning saylovoldi kampaniyasining kompyuter tarmoqlariga kiberhujum uyushtirishga uringanliklarini xabar qildi, deb xabar beradi The Daily Beast. Makkaskillning aytishicha, urinish muvaffaqiyatsiz tugagan. “Rossiya bizning demokratiyamizga qarshi kiberurush olib borishda davom...

Read more...

AQSh Rossiya, Xitoy va Eronni iqtisodiy kiberjosuslikda aybladi.

Yangi hisobotga ko'ra, ruslar, xitoyliklar va eronliklar Amerika kompaniyalarining intellektual mulkini nishonga olmoqda. Payshanba, 26-iyul kuni AQSh Milliy Kontrrazvedka va Xavfsizlik Markazi xorijiy davlatlar tomonidan Amerika tashkilotlaridan intellektual mulk, tijorat sirlari va boshqa mulkiy ma'lumotlarni o'g'irlashga qaratilgan kiberjosuslik kampaniyalari haqida hisobot e'lon qildi. Hisobotga ko'ra, AQSh uchun asosiy kibertahdidlar...

Read more...

Group-IB CERT: Taxminan 200 000 foydalanuvchini yuqtirgan soxta buxgalteriya veb-saytlari tarmog’i aniqlandi.

Group-IB tashrif buyuruvchilarni Buhtrap va RTM bank troyanlari bilan yuqtirgan buxgalteriya veb-saytlari tarmog'ini aniqladi.Group-IB tashrif buyuruvchilarni Buhtrap va RTM bank troyanlari bilan yuqtirgan buxgalteriya veb-saytlari tarmog'ini aniqladi, bu yuridik shaxslarni nishonga oladi. Joriy yilning aprel oyida paydo bo'lgan uchta veb-saytga allaqachon taxminan 200 000 kishi tashrif buyurgan. Ushbu maqsadli xakerlik...

Read more...

Putin Trampga bergan to’pda chip topildi.

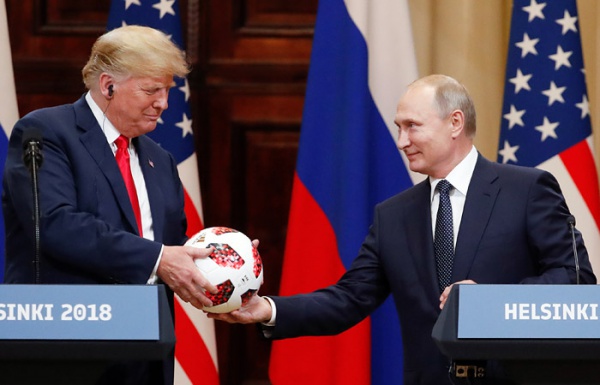
Biz to'p ishlab chiqaruvchisi Adidas tomonidan o'rnatilgan kichik NFC chipi haqida gapiramiz. 2018-yil iyul oyi o'rtalarida Xelsinki sammitida Rossiya prezidenti Vladimir Putin amerikalik hamkasbi Donald Trampga futbol to'pini sovg'a qildi. O'sha paytda Rossiya razvedka xizmatlari bu sovg'ani josuslik texnologiyalari bilan jihozlagan bo'lishi mumkinligi haqida juda ko'p hazil-mutoyibalar tarqaldi. Bloomberg...

Read more...

AQSh senatori Adobe Flashdan voz kechishga chaqirdi.

Senator Adobe Flash texnologiyasini qo'llab-quvvatlashning yaqin orada tugashi munosabati bilan amaldorlarni harakatga chaqirmoqda. Demokrat senator Ron Vayden Milliy standartlar va texnologiyalar instituti (NIST), Milliy xavfsizlik agentligi va Ichki xavfsizlik departamenti rahbarlariga 2019-yil 1-avgustgacha barcha AQSh hukumati veb-saytlaridan Flash kontentini olib tashlash bo'yicha yechimlar va protseduralarni ishlab chiqishni so'rab xat yubordi....

Read more...

Shaxsiy ma’lumotlarni o’g’irlashdan himoya qiluvchi LifeLock kompaniyasi mijozlar ma’lumotlarining o’g’irlanishiga duch keldi.

Kompaniya veb-saytidagi oddiy zaiflik firibgarlarning ishini ancha osonlashtirdi. Symantec kompaniyasiga tegishli bo'lgan va internet foydalanuvchilari uchun shaxsni o'g'irlashdan himoya qiluvchi LifeLock kompaniyasi ma'lumotlar oqib ketishiga uchradi. Kompaniya yaqinda o'z veb-saytidagi zaiflikni tuzatdi, bu har kimga brauzerdan foydalanib, millionlab mijozlar hisoblari bilan bog'liq elektron pochta manzillarini indekslash va foydalanuvchilarni kompaniya bilan...

Read more...

Tergov qo’mitasi Interpol bilan hamkorlikda kibertahdidlarga qarshi kurashish uchun maxsus ishchi guruh tuzishni ko’rib chiqmoqda.

Bu asosan xorijiy hamkorlar bilan ma'lumot almashish bilan bog'liq. Rossiya Federatsiyasi Tergov qo'mitasi (IC) Interpol Milliy byurosiga bolalarga qarshi kiberjinoyatlarga qarshi kurash bo'yicha ixtisoslashgan guruh tuzishni taklif qilmoqchi. Bu haqda RIA Novosti axborot agentligi xabar berdi. "Biz Rossiya Ichki ishlar vazirligining Interpol Milliy markaziy byurosiga xorijdan kelgan bolalarga qarshi kiberjinoyatlar...

Read more...

«Rossiyalik xaker» Nikulin advokatlari bilan hamkorlik qilishdan bosh tortdi.

Nikulin ob-havo yoki sevimli rangidan boshqa mavzular haqida gapirishdan bosh tortadi. AQShda uchta texnologiya kompaniyasidan ma'lumotlarni o'g'irlashda ayblanayotgan rossiyalik Evgeniy Nikulin o'z advokatlari bilan hamkorlik qilishdan bosh tortdi, deb xabar berdi uning himoyachilaridan biri Cyberscoop nashriga. 30 yoshli Nikulin LinkedIn, Dropbox va Formspringni buzib kirishda va 100 milliondan ortiq foydalanuvchilarning...

Read more...

Intel Smart Sound audio protsessorlarida xavfli zaifliklar aniqlandi

Zaifliklardan foydalanish orqali tajovuzkorlar Intel Core va Atom protsessorlariga ega kompyuterlarda o'zboshimchalik bilan kodni bajarishlari mumkin. Intel mahalliy tajovuzkorga Intel Core va Atom protsessorlariga ega kompyuterlarda o'zboshimchalik bilan kodni bajarishga imkon beradigan uchta yuqori xavfli zaiflikni tuzatdi. Uchala muammo ham Cortana, Nuance Dragon va Skype bilan audio, nutq va ovozli...

Read more...

Leafminer xakerlari Yaqin Sharqdagi muhim infratuzilmani nishonga olishmoqda

Guruh qurbonlari orasida Ozarbayjon, Isroil, Livan va Saudiya Arabistonidagi bir qator tashkilotlar bor edi. Symantec xavfsizlik tadqiqotchilarining xabar berishicha, Leafminer xakerlar guruhi Yaqin Sharqdagi muhim infratuzilma va davlat tashkilotlariga turli xil ommaviy va maxsus ishlab chiqilgan vositalardan foydalangan holda hujum qilmoqda. Guruh qurbonlari orasida Ozarbayjon, Isroil, Livan va Saudiya Arabistonidagi...

Read more...

Booking.com foydalanuvchilari bank kartalari ma’lumotlarining xavfsizligi haqida xavotirda.

Xizmatning o'zi bron qilish uchun haq olmaydi, faqat hisobdan chiqarish uchun ma'lumotlarni to'g'ridan-to'g'ri mehmonxona ma'muriyatiga uzatadi. Booking.com mehmonxona bron qilish xizmati foydalanuvchilari bank kartalari ma'lumotlarining xavfsizligidan jiddiy xavotirda. Sayt barcha to'lov kartalari ma'lumotlarini, jumladan, CVC kodlarini so'raydi va keyinchalik ular bilan nima bo'lishi noma'lum. Oyshoboy taxallusidan foydalangan Pikabu foydalanuvchilaridan biri...

Read more...

Avtomobil almashish ilovalari avtomobil o’g’irlash imkonini beradi

Kaspersky Lab tadqiqotchilari xorijiy va mahalliy avtomobil almashish kompaniyalarining arizalarini o'rganish natijalarini taqdim etishdi. Kaspersky Lab mutaxassislari avtomobil almashish kompaniyalarining o'ndan ortiq mobil ilovalarini tahlil qilishdi va tajovuzkorlar shaxsiy ma'lumotlarni o'g'irlash va hatto avtomobilni o'g'irlash uchun foydalanishi mumkin bo'lgan jiddiy zaifliklarni aniqladilar. Tadqiqotchilar AQSh, Yevropa va Rossiyada ishlatiladigan o'n...

Read more...

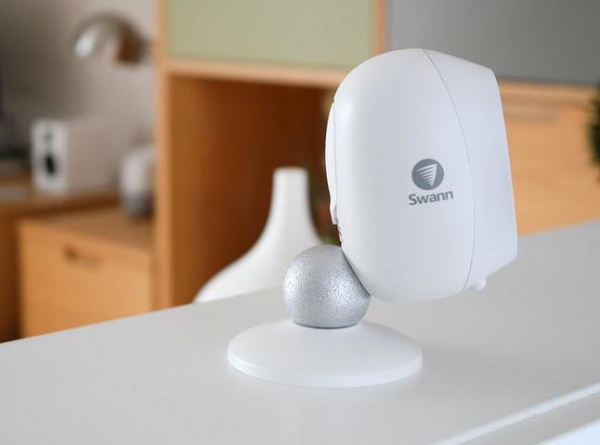
Swann aqlli kameralaridagi zaiflik foydalanuvchilarni kuzatish imkonini beradi

Muammodan foydalanib, tajovuzkorlar deyarli har qanday Swan kamerasidan videoni uzatishlari mumkin. Kibermutaxassislar jamoasi bir nechta mashhur Swan aqlli xavfsizlik kameralarida qurilmaga va uning jonli efiriga ruxsatsiz kirish imkonini beruvchi zaiflikni aniqladi. Tadqiqotchilarning fikriga ko'ra, Swann ilovasini aldash nisbatan oson bo'lgan. "Biz bulut xizmati orqali video oqimlarni...

Read more...

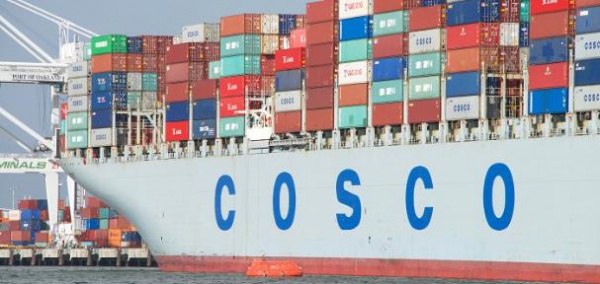
Yirik yuk tashuvchi kompaniya ransomware qurboniga aylandi.

COSCO’ning Amerika mintaqasidagi IT infratuzilmasi ransomware tomonidan ishdan chiqarildi. Ransomware virusi dunyodagi eng yirik yuk tashish kompaniyalaridan biri bo'lgan COSCO (China Ocean Shipping Company) ning AQShdagi ofisining kompyuter tarmog'ini muzlatib qo'ydi. "AQSh mintaqasida mahalliy tarmoq uzilishi sababli, mahalliy elektron pochta va telefon xizmatlari hozirda to'g'ri ishlamayapti. Ehtiyot chorasi sifatida,...

Read more...

Kiberjinoyatchilik bozori: Talab taklifdan uch baravar ko’p

Jinoiy kiberbozorda mavjud bo'lgan eng qimmat tayyor, qadoqlangan taklif bankomatlar uchun zararli dastur hisoblanadi. Positive Technologies mutaxassislari soyali kiberxizmatlar bozoridagi 10 000 dan ortiq takliflarni tahlil qilishdi. . Tahlil shuni ko'rsatdiki, zararli dasturlarni yaratish xizmatlariga talab taklifdan uch baravar yuqori. Jinoiy kiberbozorda mavjud bo'lgan eng qimmat tayyor,...

Read more...

Hindistonlik xakerlar iOS va Windows foydalanuvchilarini nishonga olmoqda.

Hujumchilar foydalanuvchilarni josuslik qilish va ma'lumotlarni o'g'irlash uchun qonuniy ilovalarning zararli versiyalarini tarqatadilar. Cisco Talos jamoasi xavfsizlik tadqiqotchilarining so'zlariga ko'ra, hind xakerlar guruhi iOS va Windows foydalanuvchilariga qaratilgan yangi zararli dasturlar kampaniyasini amalga oshirmoqda. Shu oy boshida tadqiqotchilar Hindistondagi bir nechta iPhone foydalanuvchilarini josuslik qilish uchun Mobil Qurilmalarni Boshqarish...

Read more...

Xakerlar Oracle va SAP ERP tizimlarini nishonga olishmoqda

Kiberjinoyatchilar Oracle va SAP dasturiy ta'minotidagi eski zaifliklarga qiziqishni kuchaytirdilar. Minglab tashkilotlar va kamida o'nlab kompaniyalar va davlat idoralari Oracle va SAP korxona boshqaruv dasturlaridagi eski zaifliklardan foydalangan xakerlar qurboniga aylandi. Reuters xabariga ko'ra, AQSh Ichki xavfsizlik departamenti yamoqlanmagan Oracle va SAP dasturlaridan foydalanish bilan bog'liq xavflar bo'yicha ekspert...

Read more...

Android va iOS ilovalari foydalanuvchi ma’lumotlarini yashirincha to’playdi

Ma'lumotlarni to'playdigan ilovalar va kengaytmalar 11 million qurilmaga o'rnatildi. Reklama blokirovka platformasi ishlab chiqaruvchisi AdGuard tadqiqotchilari foydalanuvchilarning xabarisiz maxfiy ma'lumotlarni to'playotgan bir qator Chrome va Firefox brauzer kengaytmalarini, shuningdek, Android va iOS ilovalarini aniqladilar. Barcha vositalar Big Star Labs tomonidan ishlab chiqilgan. Tadqiqotchilarning hisob-kitoblariga ko'ra, ushbu ilovalar va kengaytmalar 11...

Read more...

Tovlamachilar Domodedovo aeroportining navigatsiya tizimlarini buzib kirish bilan tahdid qilishmoqda.

Hujumchilar bir necha yuz bitkoin miqdorida tovon puli talab qilishdi. Noma'lum tovlamachilar Domodedovo aeroportining navigatsiya tizimlarini buzib kirish bilan tahdid qilishdi. Hujumchilar kompyuter tizimlariga aralashmaslik uchun bir necha yuz bitkoin to'lovini talab qilishdi, deb xabar beradi Interfax. Aeroportdagi manbaning so'zlariga ko'ra, Domodedovo aloqa markaziga to'lov talabi bilan tahdidli xat yuborilgan....

Read more...

Hide ‘N Seek botneti aqlli uylarga hujum qilmoqda.

Botnetning arsenalida endi HomeMatic Central CCU2 aqlli uyni boshqarish tizimidagi zaiflik uchun ekspluatatsiya mavjud. Fortinet tarmoq xavfsizligi tadqiqotchilarining so'zlariga ko'ra, Hide 'N Seek botneti HomeMatic Central CCU2 uy avtomatlashtirish yechimlaridagi zaifliklardan foydalanadi va unga ulangan qurilmalar ro'yxatini kengaytiradi. Joriy yilning yanvar oyida aniqlangan botnet dastlab uy routerlari va IP kameralariga...

Read more...

Google Chrome HTTP saytlarini xavfli deb belgilashni boshladi.

Oktyabr oyidan boshlab, HTTP saytlariga ma'lumot kiritganingizda Chrome qizil rangda "Xavfsiz emas" yorlig'ini ko'rsatadi. 24-iyul, seshanba kuni Google kompaniyasi Google Chrome brauzerining ish stoli versiyasining yangi nashrini taqdim etdi. 68-versiyadagi asosiy yangiliklardan biri SSL sertifikatlaridan foydalanmaydigan saytlarda "Himoyalanmagan" belgisining paydo bo'lishi edi. Hozirda shifrlanmagan saytlardagi matn maydonlariga ma’lumot kiritganingizda...

Read more...

Roskomnadzor HideMy.name VPN xizmatini blokladi.

HideMy.name ilgari Hideme.ru nomi bilan tanilgan edi, ammo o'tgan yili cheklangan edi. Roskomnadzor (Aloqa, axborot texnologiyalari va ommaviy axborot vositalarini nazorat qilish federal xizmati) internet-provayderlarga ilgari Hideme.ru nomi bilan tanilgan HideMy.name VPN xizmatiga kirishni blokirovka qilishni buyurdi. Blokirovka Mari El Respublikasining Medvedevskiy tuman sudining 2017-yil 4-iyuldagi qaroriga asoslangan edi....

Read more...

Oracle yana bir bor Solaris OS’dagi ko‘p yillar oldin “tuzatilgan” zaiflikni tuzatdi.

Solarisda yadro imtiyozlari bilan kodni bajarishga imkon beruvchi zaiflik 11 yil davomida mavjud edi. Oracle o'z mahsulotlari uchun rejalashtirilgan yangilanishlarni chiqarish bilan yana bir bor Solaris operatsion tizimidagi ko'p yillar davomida "yamalgan" zaiflikni tuzatdi. Trustwave tomonidan olib borilgan tadqiqotlar shuni ko'rsatdiki, ilgari chiqarilgan Solaris Availability Suite Service komponenti uchun...

Read more...

Linux asosidagi qurilmalardan DDoS botnet faolligi 25% ga oshdi.

2018-yilning ikkinchi choragida tajovuzkorlar 74 mamlakatdagi resurslarga hujum qilish uchun DDoS botnetlaridan foydalanganlar. “Kasperskiy laboratoriyasi”ning kiberxavfsizlik bo‘yicha mutaxassislari 2018-yilning ikkinchi choragida DDoS hujumlari bo‘yicha hisobotni e’lon qildi.Ma’lumotlarga ko‘ra, hujumlarni amalga oshirish uchun tajovuzkorlar turli xil IOT qurilmalari, masalan, printerlar va videokuzatuv kameralaridan iborat yangi botnetlarni yaratmoqda. Mutaxassislarning fikricha, hujumlar paytida...

Read more...

Virus yozuvchisi AVTech qurilmalaridan foydalangan holda yangi «halokatli» botnet yaratdi

Hujumchi AVTech qurilmalarining dasturiy ta'minotidagi 14 ta ma'lum zaifliklar uchun 2016-yilda nashr etilgan ekspluatatsiyadan foydalanadi. EliteLands nomi bilan tanilgan zararli dastur muallifi hozirda Tayvan elektronika ishlab chiqaruvchisi AVTech qurilmalariga hujum qilib, "O'lim" deb nomlangan botnetni yig'moqda. Hujumchi AVTechning videokameralari, IP kameralari va boshqa qurilmalarining dasturiy ta'minotidagi 14 ta ma'lum...

Read more...

Apache OpenWhisk platformasida xavfli zaifliklar aniqlandi

Muammolar masofaviy hujumchiga manba kodini qayta yozish imkonini beradi. PureSec xavfsizlik tadqiqotchilari Apache OpenWhisk serversiz bulutli hisoblash platformasida xavfli zaifliklar (CVE-2018-11756 va CVE-2018-11757) mavjudligi haqida xabar berishdi. Aniqlangan muammolar maxfiy ma'lumotlarning oshkor bo'lishiga olib kelishi mumkin. Apache OpenWhisk dasturi ma'lum hodisalarga javoban funksiyalarni bajaradi. Platforma tezkor avtomatik masshtablashdan foydalanadi va konteyner...

Read more...

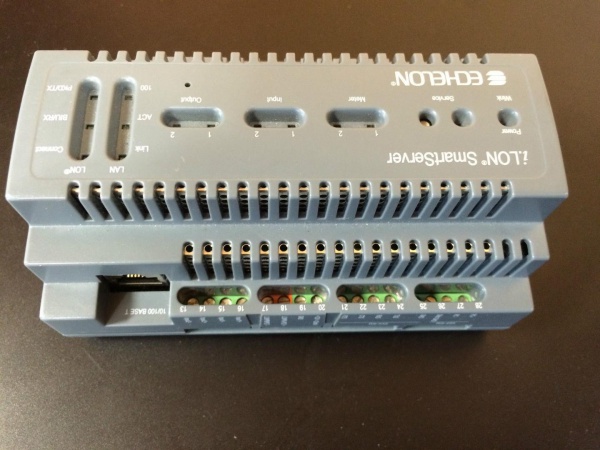
Echelon serverlarida xavfli zaifliklar aniqlandi

Ushbu zaifliklardan foydalanish masofaviy hujumchiga qurilmalarda o'zboshimchalik bilan kodni bajarishga imkon beradi. Bir nechta Echelon server modellarida to'rtta muhim zaiflik aniqlandi. Birgalikda foydalanilganda, bu zaifliklar masofaviy hujumchiga qurilmalarda o'zboshimchalik bilan kodni bajarishga imkon beradi. Muammolar Echelon SmartServer 1, SmartServer 2, SmartServer 3, i.LON 100 va i.LON 600 serverlariga ta'sir qiladi. Birinchi...

Read more...

Xakerlar Android qurilmalaridagi ochiq portlarni nishonga olishmoqda.

Hujumchilar zaif gadjetlardan botnet yaratishga harakat qilmoqdalar. Trend Micro xavfsizlik tadqiqotchilari yangi zararli dasturiy ta'minot kampaniyasi haqida xabar berishdi, unda tajovuzkorlar 5555 porti ochiq Android qurilmalarini nishonga olishmoqda. Xakerlar ushbu qurilmalar yordamida botnet yaratishga urinayotgan deb taxmin qilinmoqda. 5555 TCP porti Android Debug Bridge (ADB) orqali qurilmalarni boshqarish uchun ishlatiladi, bu...

Read more...

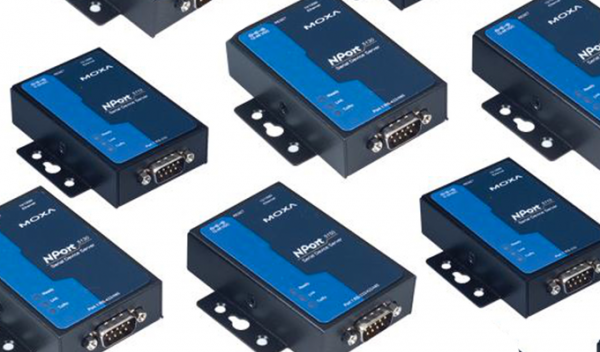
Moxa NPort tarmoq konvertorlari jiddiy zaiflik uchun yamalgan

Muammo resurslarni nazoratsiz iste'mol qilish bilan bog'liq. Moxa muhandislari Moxa NPort 5210, 5230 va 5232 seriyali tarmoq konvertorlaridagi muhim zaiflikni tuzatdilar. Zaiflikdan (CVE-2018-10632) foydalanish orqali masofaviy hujumchi maxsus tayyorlangan SYN paketlarini yuborishi mumkin, bu esa resurslarning tugashiga va qurilmaning ishlamay qolishiga olib keladi. Muammo NPort 5210, 5230 va 5232 konvertorlarining 2.9...

Read more...

SpectreRSBning yangi usuli Spectre hujumlaridan himoyani chetlab o’tishi mumkin

SpectreRSB spekulyativ bajarishda ishtirok etadigan Return Stack Buffer komponentidan foydalanadi. Kaliforniya universiteti tadqiqotchilari SpectreRSB deb nomlangan yangi hujum usulining tafsilotlarini e'lon qilishdi. Barcha Spectre sinfidagi hujumlar singari, bu usul ham barcha zamonaviy protsessorlarda mavjud bo'lgan spekulyativ ijrodan foydalanadi. Ilgari tasvirlangan Spectre asosidagi hujumlardan farqli o'laroq, SpectreRSB spekulyativ ijroda ishtirok etadigan...

Read more...

Oracle WebLogic serverlari bir qator kiberhujumlarga uchradi.

Hujumlar PoC ekspluatatsiyalari nashr etilganidan bir muncha vaqt o'tgach boshlandi. ISC SANS va Qihoo 360 Netlab xavfsizlik tadqiqotchilarining so'zlariga ko'ra, Oracle WebLogic serverlariga CVE-2018-2893 muhim zaifligi uchun so'nggi yamoqni o'rnatmagan zaif qurilmalarni boshqarishga urinayotgan xakerlar hujum qilmoqda. CVE-2018-2893 - bu Oracle WebLogic dasturining tarkibiy qismidagi zaiflik bo'lib, u masofadan turib hujum...

Read more...

Rossiya kompaniyalarining 23 foizi sanoat boshqaruv tizimlari uchun kiberxavfsizlik bo’yicha tavsiyalarga amal qilmaydi.

Tadqiqotda butun dunyo bo'ylab 320 ta biznes yetakchisi so'rovnoma o'tkazdi. Kaspersky Lab tadqiqotchilari 2018-yilda sanoat avtomatlashtirish tizimlarining kiberxavfsizligi bo'yicha hisobotni e'lon qilishdi, unda butun dunyo bo'ylab ICS xavfsizligi bo'yicha qaror qabul qilish vakolatiga ega bo'lgan kompaniyalarning 320 nafar rahbari so'rovnoma o'tkazildi. Hisobotga ko'ra, so'ralgan sanoat menejerlarining to'rtdan uch qismidan ko'prog'i ICS...

Read more...

Bluetooth ilovalarida xavfli zaiflik aniqlandi.

Muammo ma'lumotlarni ushlab qolish va shifrini ochish yoki zararli xabarlarni yuborish imkonini beradi. Isroil Texnologiya Instituti tadqiqotchilari Apple, Broadcom, Intel va Qualcomm kabi bir qator ishlab chiqaruvchilarning bir nechta Bluetooth dasturlari va drayverlariga ta'sir qiluvchi kriptografik zaiflikni (CVE-2018-5383) aniqladilar. Muammo Bluetooth qurilmalari xavfsiz deb taxmin qilingan Bluetooth ulanishlarida ishlatiladigan kriptografik parametrlarni noto'g'ri...

Read more...

«Rossiya xakerlari» AQSh elektr tarmog’iga kirib olishdi.

Xakerlar Amerika energetika kompaniyalarining xavfsiz, izolyatsiya qilingan kompyuter tarmoqlariga kirishga muvaffaq bo'lishdi. Rossiya hukumati bilan bog'liq deb taxmin qilingan xakerlar Amerika energetika kompaniyalarining tarmoqlarini buzib kirishga muvaffaq bo'lishdi va nazariy jihatdan elektr uzilishining oldini olishlari mumkin. AQSh Ichki xavfsizlik departamenti ma'lumotlariga ko'ra, kampaniya davom etayotgan bo'lishi mumkin. The Wall Street...

Read more...

Spectre hujumlaridan himoya qilishning yangi usuli joriy etildi.

Usul Linux yadrosiga o'rnatilgan ELFbac funksiyasidan foydalanishga asoslangan. Nyu-Xempshirdagi Dartmut kolleji tadqiqotchilari mashhur Spectre zaifligiga qarshi yangi yumshatish mexanizmini taqdim etishdi. Usul dasturiy ta'minot darajasida amalga oshiriladi, ya'ni protsessor yoki operativ xotira ishlab chiqaruvchilari tomonidan hech qanday o'zgartirishlar talab qilinmaydi va nazariy jihatdan standart dasturiy ta'minot yamalari sifatida qo'llanilishi mumkin....

Read more...

Xakerlar D-Link va Dasan routerlaridan botnet yaratishga harakat qilmoqdalar.

Tadqiqotchilar 3000 dan ortiq turli IP-manzillardan ommaviy ekspluatatsiya urinishlarini qayd etishdi. eSentire Threat Intelligence kompaniyasi D-Link va Dasan’ning zaif routerlariga qaratilgan yangi zararli dasturiy ta’minot kampaniyasi haqida xabar berdi. Mutaxassislarning fikriga ko‘ra, xakerlar zaif qurilmalardan botnet yaratishga urinmoqdalar. Tadqiqotchilar 3000 dan ortiq turli IP-manzillardan ommaviy ekspluatatsiya urinishlarini qayd etishdi. Hujum GPON...

Read more...

AVEVA sanoat dasturiy ta’minotida ikkita muhim zaiflik aniqlandi.

Zaifliklar masofaviy hujumchiga o'zboshimchalik bilan kodni bajarishga imkon beradi. AVEVA sanoat uskunalari dasturiy ta'minotida masofaviy hujumchiga ixtiyoriy kodni bajarishga imkon beruvchi ikkita muhim zaiflik aniqlandi. Birinchi zaiflik, CVE-2018-10620, AVEVAning InduSoft Web Studio va InTouch Machine Edition mahsulotlariga ta'sir qiladi. Zaiflik buferning toshib ketishi muammosi bo'lib, masofaviy hujumchiga teglar, signallar yoki o'qish...

Read more...

Kuzatuvga qarshi vosita chiqarildi

WindowsSpyBlocker Windows asosidagi kompyuterlarning foydalanuvchilarini josuslik va/yoki kuzatishdan himoya qilish uchun mo'ljallangan. GitHub dasturchilar portalida WindowsSpyBlocker deb nomlangan vosita nashr etildi. U Windows asosidagi kompyuterlarni josuslik va/yoki kuzatishdan himoya qilish uchun mo'ljallangan. Go tilida yozilgan ilova qemu -net dump, Wireshark, Sysmon va Proxifier yordamida tarmoq trafikini qayd etadi va tahlil qiladi....

Read more...

2018-yil 16-iyuldan 22-iyulgacha bo’lgan davrda xavfsizlik bilan bog’liq hodisalarga umumiy nuqtai nazar

O'tgan hafta davomida axborot xavfsizligi dunyosida sodir bo'lgan asosiy voqealar haqida qisqacha ma'lumot. O'tgan hafta turli xil keng ko'lamli ma'lumotlarning o'g'irlanishi haqidagi xabarlarga to'la bo'ldi. Xususan, Singapurda xakerlar mamlakatning eng yirik sog'liqni saqlash guruhi bo'lgan SingHealth kompyuterlariga hujum qilishdi. Hujumchilar bir nechta yuqori lavozimli amaldorlarni o'z ichiga olgan 1,5 million kishining...

Read more...

Ford, Tesla va Toyota kompaniyalarining tijorat sirlari internetda tarqalib ketdi.

Mutaxassislar himoyalanmagan serverda jami 157 gigabayt ma'lumotni aniqladilar. UpGuard xavfsizlik tadqiqotchilari General Motors, Fiat Chrysler, Ford, Tesla, Toyota, ThyssenKrupp va Volkswagen kabi 100 dan ortiq kompaniyalarning maxfiy hujjatlari sizib chiqqani haqida xabar berishdi. Ma'lumotlar Level One Robotics kompaniyasiga tegishli serverda ommaga ochiq edi. Sizib chiqishga katta ma'lumotlar to'plamlarini zaxiralash uchun ishlatiladigan...

Read more...

AQSh Kiber qo’mondonligi Rossiya tomonidan tahdidga qarshi kurashish uchun ishchi guruh tuzdi.

Ishchi guruh AQSh hukumati ko'rsatmalariga muvofiq tashkil etilgan. Milliy xavfsizlik agentligi (NSA) rahbari general-leytenant Pol Nakasone Kolorado shtatining Aspen shahrida bo'lib o'tgan xavfsizlik forumida Rossiya kibertahdidiga qarshi kurashish uchun ishchi guruh tuzilganini e'lon qildi. Bu haqda TASS axborot agentligi xabar berdi. Agentlik rahbarining so'zlariga ko'ra, ishchi guruh AQSh hukumati ko'rsatmalariga muvofiq...
Read more...
Kuchli Android bank troyan dasturi Exobotning manba kodi internetda sizib chiqdi.

Exobot hatto Androidning eng so'nggi versiyalarida ishlaydigan smartfonlarni ham yuqtirishga qodir. Xavfsizlik tadqiqotchilari manba kodi internetda e'lon qilingan Exobot Android bank troyaniga asoslangan yangi zararli dasturlar kampaniyalarining paydo bo'lishi mumkinligidan xavotirda. Bu "Trump Edition" nomi bilan ham tanilgan Exobot 2.5 ga tegishli. Bleeping Computer ma'lumotlariga ko'ra, kimdir ushbu variant uchun kodni...
Read more...
Deyarli 500 million IoT qurilmalari DNS qayta bog’lash hujumlariga zaif.

Smart televizorlardan tortib printerlar va CCTV kameralarigacha deyarli barcha turdagi IoT qurilmalari DNS qayta bog'lash hujumlariga zaifdir. O'tgan qishda jamoatchilik DNS qayta bog'lash yordamida ixtiyoriy kodni bajarishga imkon beruvchi bir qator xizmatlarda (mashhur BitTorrent mijozlari Transmission, uTorrent, Blizzard Update Agent o'yin mijozi va boshqalar) xavfli zaifliklar haqidagi xabarlardan xavotirda edi. Armis mutaxassislari...

Read more...

Facebook, Twitter, Google va Microsoft kompaniyalari ma’lumotlarni migratsiya qilish bo’yicha qo’shma loyihani ishga tushirishdi.

Ma'lumotlarni uzatish loyihasini yaratishning sabablaridan biri Umumiy ma'lumotlarni himoya qilish to'g'risidagi Nizomga rioya qilish zaruratidir. Facebook, Twitter, Google va Microsoft kompaniyalari "Ma'lumotlarni uzatish loyihasi" deb nomlangan qo'shma loyihani ishga tushirishlarini e'lon qilishdi. Loyihaning asosiy maqsadi ma'lumotlarni bir xizmatdan boshqasiga o'tkazishni ta'minlashdir. 2017-yilda tashkil etilgan Ma'lumotlarni uzatish loyihasi (DTP) turli platformalar o'rtasida...

Read more...

Mozilla zaifliklardan foyda olishning yangi usulini taklif qildi.

Firefox-ning ASan tuzilmalari avtomatik ravishda xato xabarnomalarini yuborish funksiyasini amalga oshiradi. ASan Nightly loyihasining bir qismi sifatida Mozilla ishlab chiquvchilari xotira muammolarini, jumladan, foydalanishdan keyin bo'sh zaifliklar, turli xil bufer toshib ketishi va tajovuzkorlarga brauzer va boshqa dasturlarni nazorat qilishga imkon beradigan boshqa muammolarni aniqlash uchun AddressSanitizer vositasini o'z ichiga olgan...

Read more...

Microsoft Edge’ning xavfsizlik funksiyalaridan biri ishlamay qoldi.

Biz XSS hujumlaridan himoya qilish haqida gapiramiz. Microsoft Edge brauzerining XSS filtri, brauzerlarda saytlararo skriptlash (XSS) hujumlarining oldini oluvchi xavfsizlik mexanizmi, ishlamay qoldi. Muammo PortSwigger mutaxassisi Gareth Heyes e'tiboriga havola qilindi. Bu xususiyat dastlab Internet Explorer 8 da paydo bo'lgan va keyinchalik Edge va Google Chrome va Apple Safari kabi...

Read more...

Eron Yevropa va Qo’shma Shtatlarga qarshi keng ko’lamli kiberhujumlar uchun zamin yaratdi.

Bularga elektr tarmoqlari, gidroelektrostansiyalar, sog'liqni saqlash tashkilotlari va texnologiya kompaniyalariga qilingan hujumlar kiradi. Eronlik xakerlar AQSh va Yevropada hukumat infratuzilmasiga keng ko'lamli kiberhujumlar uchun zamin yaratdilar, deb xabar beradi NBC bir nechta AQSh rasmiylariga tayanib. Bularga AQSh, Germaniya, Buyuk Britaniya, shuningdek, Yevropa va Yaqin Sharqning boshqa mamlakatlaridagi elektr tarmoqlari, gidroelektrostansiyalar,...

Read more...

Singapur mamlakat tarixidagi eng yirik kiberhujumga uchradi.

Hujumchilar mamlakat bosh vazirini ham qo'shib hisoblaganda 1,5 million kishining shaxsiy ma'lumotlarini o'g'irlashga muvaffaq bo'lishdi. Singapurda xakerlar mamlakatning eng yirik sog'liqni saqlash guruhi bo'lgan SingHealth kompyuterlariga hujum qilishdi. Sog'liqni saqlash vazirligining press-reliziga ko'ra, hujumchilar 1,5 million kishining, jumladan, bir nechta yuqori lavozimli amaldorlarning shaxsiy ma'lumotlarini o'g'irlashgan. Hujum paytida xakerlar Bosh...

Read more...

Virus muallifi atigi bir kunda 18 000 ta routerdan iborat botnet yaratdi.

Hujumlar paytida tajovuzkor Huawei HG532 routerlaridagi CVE-2017-17215 zaifligidan foydalangan. "Anarchy" taxallusidan foydalangan virus yozuvchisi atigi bir kun ichida Huawei HG532 routerlaridan iborat botnet yaratishga muvaffaq bo'ldi. NewSky Security tadqiqotchisi Ankit Anubhavning so'zlariga ko'ra, tarmoqni zaif qurilmalar uchun skanerlash 18-iyul kuni ertalab boshlangan va o'sha kuni kechqurunga kelib, tajovuzkor katta botnet...

Read more...

Google’ning kontent tarqatish tarmog‘i zararli dasturlarni saqlash uchun ishlatilmoqda.

Shifrlangan zararli kod Google xizmatlaridan biriga yuklangan tasvirda mavjud edi. Sucuri xavfsizlik tadqiqotchisi Denis Sinegubkoning so'zlariga ko'ra, xakerlar zararli kodni Google'ning rasmiy CDN (kontent yetkazib berish tarmog'i) googleusercontent.com saytida joylashtirilgan tasvirlarning metama'lumotlar maydonlariga yashirishmoqda. Ushbu domen odatda Blogger.com va Google+ ijtimoiy tarmog'iga yuklangan tasvirlar va fotosuratlarni joylashtiradi. ...

Read more...

«Rossiyalik xakerlar» Skripal tergovidan olingan ma’lumotlarga kirishga urinishdi.

Xakerlar London politsiyasining kompyuter tizimlariga kirishga urinishdi. Rossiyaga aloqador xakerlar sobiq GRU xodimi Sergey Skripal va uning qizi Yuliyaning Novichok asab agenti bilan zaharlanishi bo'yicha tergovga oid ma'lumotlarga kirishga urinishgan, deb xabar beradi The Telegraph xabardor manbalarga tayanib. Gazetaning xabar berishicha, xakerlar ikki hafta oldin, taxminan 44 yoshli Daun...

Read more...

WhatsApp’dagi xato foydalanuvchilarga maxfiylik sozlamalarini chetlab o‘tish imkonini beradi

Muammo foydalanuvchi dasturga oxirgi marta qachon kirganini ko'rish imkonini beradi. Bir nechta WhatsApp foydalanuvchilari Twitterda ilovaning veb-versiyasi noto'g'ri ishlayotgani haqida xabar berishdi. Muammo foydalanuvchilarga maxfiylik sozlamalaridan qat'i nazar, oxirgi marta qachon tizimga kirganliklarini ko'rish imkonini beradi. Bu muammo har doim ham yuzaga kelavermaydi va faqat ba'zi foydalanuvchilarga ta'sir qiladi. Ba'zi...

Read more...

Putin va Tramp uchrashuvidan oldin Finlyandiyada xitoylik xakerlar IoT qurilmalariga hujum qilishdi.

Mutaxassislar Xitoydan tashqari AQSh, Fransiya, Italiya va Rossiyadan ham hujumlarni qayd etgan. Xelsinkida Rossiya va AQSh prezidentlari Vladimir Putin va Donald Tramp o'rtasidagi sammitdan to'rt kun oldin, xitoylik xakerlar Finlyandiyadagi himoyalanmagan IoT qurilmalariga qaratilgan bir qator qo'pol hujumlarni amalga oshirib, qiziqish uyg'otadigan nishonlarni kuzatib borishdi. F5 tadqiqotchilarining so'zlariga ko'ra,...

Read more...

Ukraina davlat idoralari yangi zararli kampaniya qurboniga aylandi.

Hujumchilar jabrlanuvchilarning kompyuterlarini ma'lumotlarni o'g'irlash va audio suhbatlarni yozib olish uchun zararli dasturlar bilan yuqtirishadi. ESET xavfsizlik tadqiqotchilari Ukraina davlat idoralariga qaratilgan yangi kiberjosuslik kampaniyasini aniqladilar. Hujumchilar jabrlanuvchilarning kompyuterlarini ma'lumotlarni o'g'irlash va suhbatlarni yozib olish uchun mo'ljallangan zararli dasturlar bilan yuqtirishmoqda. Tadqiqotchilar kiberjinoyatchilar Vermin masofaviy kirish troyanidan, shuningdek, yana ikkita...

Read more...

British Airways mijozlardan shaxsiy ma’lumotlarni Twitterda joylashtirishni talab qiladi

Kompaniya bu talabni GDPR qoidalariga rioya qilinishi bilan oqladi. British Airways oʻz mijozlaridan pasport raqamlari, toʻliq manzillar va boshqa maxfiy maʼlumotlarni oʻz ichiga olgan maʼlum shaxsiy maʼlumotlarni Twitterda joylashtirishni talab qildi va bu maʼlumotlar mijozlarning shikoyatlarini hal qilishga yordam berishini taʼkidladi. Kompaniya ushbu talab joriy yilning 25-mayida kuchga kirgan Umumiy...

Read more...

Kiberjinoyatchilar foydalanuvchilarni aldash uchun sovg’a kartalari generatori veb-saytlaridan foydalanmoqdalar.

Bunday resurslar foydalanuvchi shaxsiy ma'lumotlarining buzilishiga va pul yo'qotilishiga olib kelishi mumkin. Kaspersky Lab xavfsizlik tadqiqotchilari sovg'a kartalari generatori veb-saytlarida yangi turdagi firibgarlik haqida xabar berishdi. Ushbu saytlarda tajovuzkorlar foydalanuvchilarni mukofot evaziga muayyan harakatlarni bajarishga aldashadi, ammo oxir-oqibat jabrlanuvchining ma'lumotlari buzilishi va hatto pul yo'qotishi mumkin. Kompaniya ma'lumotlariga ko'ra, bunday...

Read more...

Microsoft AQSh Kongress a’zoligiga nomzodlarga qarshi kiberhujumlarni to’xtatganini e’lon qildi.

Hujumchilar fishing hujumlarini amalga oshirish uchun soxta Microsoft sahifasidan foydalanganlar. 2018-yilda Microsoft xodimlari kamida uchta AQSh Kongressiga nomzodning kompyuterlariga qaratilgan xakerlik hujumlarini aniqladilar va oldini oldilar, deb e'lon qildi Microsoft vitse-prezidenti Tom Burt yillik Aspen xavfsizlik forumida. Yuqori lavozimli rahbar nishonga olingan nomzodlarning ismlarini oshkor qilmadi. "Bu shaxslarning lavozimlari ularni...

Read more...

Positive Technologies mutaxassislari robot changyutgichlarda xavfli zaifliklarni aniqladilar.

Qurilmalardan tinglash, videokuzatuv va maxfiy ma'lumotlarni ushlab qolish uchun foydalanish mumkin. Positive Technologies mutaxassislari Leonid Krolle va Georgiy Zaytsev Dongguan Diqee 360 ​​​​robot changyutgichlaridagi zaifliklarni aniqladilar. . Ushbu muammolar Dongguan Diqee tomonidan o'z brendi ostida va boshqa ishlab chiqaruvchilar uchun ishlab chiqarilgan changyutgichlarga ta'sir qilishi mumkin. ...

Read more...

PIR Bankka qilingan kiberhujum tafsilotlari oshkor bo’ldi.

Kiberhujum ortida MoneyTaker xakerlar guruhi turgan. Iyul oyi boshida SecurityLab PIR Bankka xakerlik hujumi haqida xabar berdi, bu hujum davomida jinoyatchilar Rossiya Federatsiyasi Markaziy bankidagi vakillik hisobidan kamida 58 million rubl o'g'irlashgan. Group-IB kiberxavfsizlik tadqiqotchilari bu hodisa MoneyTaker xakerlik guruhi a'zolarining ishi ekanligini aniqladilar. Tergov davomida mutaxassislar MoneyTaker tomonidan ilgari...

Read more...

WhatsApp, Facebook va Telegram eng xavfli ilovalar qatoriga kiradi.

Appthority eng xavfli ilovalarning yillik reytingini eʼlon qildi. Ko'pgina kompaniyalar tomonidan qo'llaniladigan mobil ilovalar va BYOD (O'z qurilmangizni olib keling) siyosati ko'pincha axborot xavfsizligi guruhlari uchun tashvish manbai hisoblanadi. Ba'zilari zararli bo'lishi mumkin, boshqalari ma'lumotlarni oqishini ta'minlaydi va boshqalari ko'plab ruxsatlarni talab qiladi, shuning uchun qaysi dasturlar zararsiz va qaysilari...

Read more...

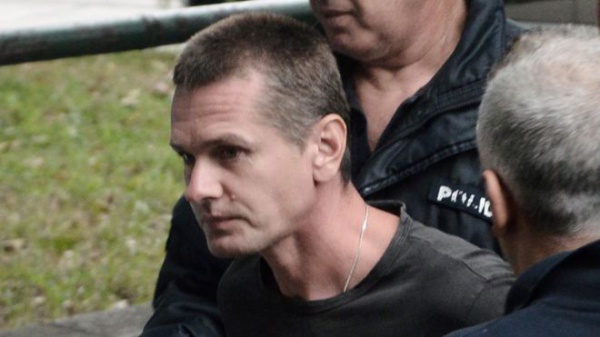
«Rossiyalik xaker» Vinnik Frantsiya orqali AQShga ekstraditsiya qilinishidan qo’rqadi

Vinnikning so'zlariga ko'ra, uning Fransiyaga ekstraditsiya qilinishi Qo'shma Shtatlarga ekstraditsiya qilinishidan oldingi oraliq qadamdir. "Rossiyalik xaker" Aleksandr Vinnik AQSh uning ekstraditsiyasini hozirda Fransiyada saqlanayotgan Fransiya orqali amalga oshirishini aytdi. Bu haqda "Izvestiya" xabar berdi. Vinnikning so'zlariga ko'ra, uning Fransiyaga ekstraditsiya qilinishi AQShga ekstraditsiya qilinishidan oldingi oraliq qadamdir, chunki "birovni Fransiya...

Read more...

Oracle oʻz mahsulotlaridagi 334 ta zaiflikni tuzatdi.

Zaifliklarning aksariyati masofadan turib foydalanish mumkin edi. Oracle oʻz mahsulotlaridagi jami 334 ta zaiflikni tuzatuvchi yamoq paketini chiqardi. Ushbu muammolarning 200 dan ortigʻi ruxsatsiz tajovuzkor tomonidan masofadan turib foydalanishi mumkin edi. Kompaniya E-Business Suite, Financial Services Applications, Fusion Middleware, Hospitality Applications, Java SE, MySQL, PeopleSoft Products, Retail Applications, Siebel CRM...

Read more...

Kiberjinoyatchilar kriptovalyuta qazib olishga qiziqishni yo’qotdilar.

Firibgarlar daromad yetarli emasligi sababli bu usulga qiziqishni yo'qotmoqdalar. MalwareBytes Labs tomonidan chop etilgan hisobotga ko'ra, kiberjinoyatchilarning noqonuniy qazib olishga qiziqishi kriptovalyuta narxlarining pasayishi natijasida asta-sekin kamayib bormoqda. Hisobotga ko'ra, kriptovalyuta qazib olish uchun kompyuterning hisoblash quvvatidan foydalanish (egasining roziligi yoki xabarisiz kriptovalyuta qazib olish amaliyoti) nisbatan mashhur bo'lib qolsa-da,...

Read more...

Yuz minglab amerikaliklarning shaxsiy ma’lumotlari internetda tarqalib ketdi.

AQShdagi saylovchilar yana bir bor ma'lumotlar sizib chiqishi qurboniga aylanishdi. Siyosiy kampaniyalarga ma'lumot beruvchi Robocent firmasi tomonidan buzib kirilganidan so'ng, yuz minglab AQSh saylovchilarining shaxsiy ma'lumotlari buzib kirildi. Ma'lumotlar xavfsiz bo'lmagan Amazon S3 serverida saqlangan bo'lib, parolsiz har kim kirishi mumkin edi. Chelakda to'liq ismlar, uy manzillari, telefon raqamlari, tug'ilgan...

Read more...

Microsoft firibgarlar tomonidan ekspluatatsiya qilingan brendlar ro’yxatida birinchi o’rinda turadi

Microsoft firibgarlar tomonidan ekspluatatsiya qilingan brendlar ro'yxatida birinchi o'rinda turadi Elektron pochta xavfsizligi kompaniyasi Vade Secure ma'lumotlariga ko'ra, 2018-yilning ikkinchi choragida Microsoft kiberjinoyatchilar tomonidan zararli elektron pochta kampaniyalarini boshlash uchun ishlatiladigan eng mashhur brendga aylandi. Mutaxassislar bu tendentsiyani Microsoft Office 365 to'plamining tobora ommalashib borayotgani bilan bog'laydilar. “Office 365 korporativ...

Read more...

Cisco siyosat to’plami va SD-WAN yechimlaridagi jiddiy zaifliklarni yamalar bilan to’ldirdi

Jami bo'lib, ishlab chiqaruvchi o'zining 25 ta mahsulotidagi zaifliklarni tuzatdi. Cisco oʻzining Policy Suite siyosat boshqaruv yechimi va SD-WAN (dasturiy taʼminot tomonidan belgilangan keng maydon tarmoq) texnologiyasida oʻndan ortiq muhim zaifliklarni tuzatdi. Policy Suite ichki koʻrib chiqish jarayonida Cisco muhandislari jami toʻrtta muammoni (CVE-2018-0374, CVE-2018-0375, CVE-2018-0376 va CVE-2018-0377) aniqladilar, ulardan ikkitasi...

Read more...

Yevropa Komissiyasi Google’ga majburlash va pora berishda ayblanib, rekord darajadagi 4,3 milliard yevro miqdorida jarima soldi.

Kompaniyaga monopoliyaga qarshi qonunchilik buzilishlarini bartaraf etish uchun uch oy muddat berildi. Yevropa Komissiyasi Google’ga Yevropa Ittifoqining monopoliyaga qarshi qoidalari va “noqonuniy cheklovlar”ni buzgani uchun rekord darajadagi 4,3 milliard yevro miqdorida jarima soldi. Yevropa Komissiyasi Amerika kompaniyasi oʻz qidiruv tizimining “ustunligini mustahkamlashga” uringan deb hisoblaydi. Yevropa raqobat komissari Margrethe Vestagerning soʻzlariga...

Read more...

Xakerlar jabrlanuvchilarning telefon raqamlarini ushlab qolishni o’rgandilar.

Hujumchilar turli ijtimoiy tarmoqlardagi foydalanuvchi akkauntlarini nazoratga olishadi va keyin buzib kirilgan akkauntlarga kirish huquqini sotishadi. Kiberjinoyatchilar jabrlanuvchining telefon raqamini nazorat qilishni o'z ichiga olgan yangi xakerlik usulini qo'lladilar, deb xabar berdi Motherboard. Ushbu raqamdan foydalanib, tajovuzkorlar turli ijtimoiy tarmoqlardagi foydalanuvchilarning akkauntlarini nazorat qiladilar va keyin ushbu buzilgan akkauntlarga kirish huquqini...

Read more...
Mahsulot savatga qo‘shildi Savatga o‘tish