Yangiliklar

Windows’dagi yamoqlanmagan zaiflik uchun konsepsiya isboti eksploiti e’lon qilindi.

SandboxEscaper ismli Twitter foydalanuvchisi ilgari noma'lum bo'lgan zaiflik uchun kontseptsiyani isbotlash kodini o'z ichiga olgan GitHub havolasini joylashtirdi. CERT/CC (Sertifikatlarni muvofiqlashtirish markazi) Windows’dagi zaiflik haqida xabar berdi, bu mahalliy tajovuzkorga imtiyozlarni oshirishga imkon berishi mumkin. Muammo birinchi marta SandboxEscaper ismli Twitter foydalanuvchisi tomonidan xabar qilingan (tvit o‘shandan beri o‘chirib...
Read more...

Xakerlar Atlas Quantum platformasining barcha foydalanuvchilaridan ma’lumotlarni o’g’irlashdi.

Jami bo'lib, bu buzg'unchilik taxminan 261 000 kishiga ta'sir ko'rsatdi. Atlas Quantum kriptovalyuta investitsiya platformasi vakillari o'z tizimlariga xakerlik hujumi uyushtirilgani haqida xabar berishdi, bu hujum davomida tajovuzkorlar platformaning barcha foydalanuvchilaridan ma'lumotlarni o'g'irlashga muvaffaq bo'lishdi. Jami bo'lib, buzg'unchilik taxminan 261 000 kishiga ta'sir ko'rsatdi. O'g'irlangan ma'lumotlarda mijozlarning ismlari, telefon raqamlari, elektron...

Read more...

Firefox-ning yangi versiyasi endi Symantec TLS sertifikatlariga ishonmaydi

Yangilangan siyosat Firefox Nightly 63 da joriy etildi va sentyabr oyining boshida brauzerning dastlabki beta versiyasiga joriy etiladi. Mozilla Symantec CA dan TLS sertifikatlarini qabul qilmaydigan brauzerining birinchi versiyasini chiqardi. Veb-foydalanuvchi Symantec CA sertifikatiga ega sahifaga tashrif buyurganda, Firefoxning yangi versiyasi xavfsizlik bildirishnomasini ko'rsatadi. Yangi siyosat Firefox Nightly 63 da...

Read more...

Rossiya telekanallari Yandex’dan o‘z seriallariga havolalarni olib tashlashni talab qilishdi.

Sud allaqachon kanallarning arizasini qanoatlantirgan va Roskomnadzorga qidiruv tizimiga qarshi dastlabki taqiqlarni qo'llashni buyurgan. "Gazprom Media" mediaxoldingiga tegishli TNT, TV-3, 2x2 va Super telekanallari Moskva shahar sudiga Yandexga qarshi dastlabki taqiqlarni so'rab petitsiya topshirdi. Xususan, kanallar Yandex qidiruv natijalarida "Uy qamog'i", "Out of the Game" teleseriali, "Mistik hikoyalar" ko'rsatuvi...

Read more...

«Rossiyalik xaker» Nikulin saylovlarga aralashuv haqida ma’lumotga egalik qilganlikda gumon qilinmoqda.

AQSh tergovchilari rossiyalikning AQSh saylovlariga aralashuvi haqida qanday ma'lumotlarga ega ekanligini aniqlash niyatida. AQShda tergovchilar Rossiya fuqarosi Yevgeniy Nikulinning Rossiyaning AQSh saylovlariga aralashuvi haqidagi da'volari bo'yicha qanday ma'lumotlarga ega ekanligini aniqlashga harakat qilmoqdalar. Huquqni muhofaza qilish organlari xodimlarining fikricha, LinkedIn’ni buzib kirishda ayblangan xaker voqea bilan bog'liq muhim ma'lumotlarga ega...

Read more...

Google Chrome foydalanuvchilardan antivirus dasturi ishlamay qolganda uni o’chirishni so’raydi.

Brauzer Bitdefender, Symantec, AVG, Malwarebytes, Kaspersky Lab va boshqalardan xavfsizlik yechimlarini olib tashlashni taklif qiladi. Bitdefender vakillari Google Chrome brauzeridagi eksploitlarni kuzatish uchun mo'ljallangan xavfsizlik yechimining yopilishini e'lon qilishdi. Bleeping Computer ma'lumotlariga ko'ra, bu chora Google'ning brauzer bilan o'zaro ta'sir qiluvchi ayrim ilovalarga nisbatan yangi siyosatiga javoban qabul qilindi. Google...

Read more...

2018-yil 20-avgustdan 26-avgustgacha bo’lgan davrda xavfsizlik bilan bog’liq hodisalarga umumiy nuqtai nazar

O'tgan hafta davomida axborot xavfsizligi dunyosida sodir bo'lgan eng qiziqarli voqealar haqida qisqacha ma'lumot. O'tgan hafta boshida Microsoft mutaxassislari Rossiya razvedka idoralari bilan bog'liq deb taxmin qilingan Fancy Bear va Strontium nomi bilan ham tanilgan APT28 xakerlar guruhining fishing kampaniyasini muvaffaqiyatli ravishda to'xtatganliklari haqida xabar berishdi. Microsoftning kiberjinoyatchilik bo'limi...

Read more...

Apache Struts’dagi yangi zaiflik uchun konsepsiya isboti ekspluatatsiyasi nashr etildi.

PoC ekspluatatsiyasi bilan birga Python skripti nashr etildi, bu esa undan foydalanishni osonlashtiradi. 24-avgust, juma kuni GitHub’da Apache Struts’dagi yaqinda aniqlangan zaiflik (CVE-2018-11776) uchun konsepsiyani isbotlovchi ekspluatatsiya nashr etildi. PoC ekspluatatsiyasi bilan birga undan foydalanishni soddalashtiruvchi Python skripti ham nashr etildi. Recorded Future’ning xavfsizlik arxitektori Allan Liskaning so‘zlariga ko‘ra, ushbu...

Read more...

«Hukumat xakerlari» AQSh senatorining bosh qarorgohiga hujum qilishdi.

Google senator Pat Tumini avvalgi kampaniyasida ishlatilgan elektron pochta manzillarini nishonga olgan firibgarlik haqida ogohlantirdi. Google AQSh senatori Pat Tumini saylovoldi shtab-kvartirasiga qilingan fishing hujumi haqida xabardor qildi. Associated Press xabariga ko'ra, xorijiy hukumat bilan bog'liq xakerlar avvalgi saylovoldi shtab-kvartirasi tomonidan foydalanilgan elektron pochta manzillariga fishing elektron pochta xabarlarini...

Read more...

Ubuntu va CentOS’da GNOME ish stoli xavfsizlik funksiyasi o’chirilgan

Ubuntu jamoasi funksiyani yaxshilash uchun vaqt va resurslar yetishmasligi sababli Bubblewrap’ni o‘chirib qo‘yishga qaror qildi. Ubuntu va CentOS ning hozirgi versiyalari o'tgan yili GNOME ish stoli muhitiga qo'shilgan Bubblewrap xavfsizlik xususiyatini qo'llab-quvvatlashni to'xtatdi. Bubblewrap - bu eskiz tahlil qiluvchilarni himoya qilish uchun 2017-yil iyul oyida GNOME 3.26 versiyasi chiqarilishi bilan...

Read more...

Android uchun Fortnite yamalari MitD zaifligi

Ushbu zaiflik tajovuzkorlarga Fortnite o'rnatish jarayonini buzib kirish va o'yin o'rniga boshqa ilovalarni o'rnatish imkonini beradi. Google tadqiqotchilari mashhur Android ilovasi Fortnite’dagi diskdagi odam (MitD) hujumiga imkon beruvchi zaiflikni batafsil bayon qilishdi. Ushbu zaiflikdan foydalanib, maqsadli qurilmaga oldindan oʻrnatilgan past imtiyozli ilova Fortnite’ni oʻrnatish jarayoniga xalaqit berishi va...

Read more...

Facebook serveridagi zaiflik kodni o’zboshimchalik bilan bajarishga imkon berdi.

Ixtiyoriy pickle tarkibini o'z ichiga olgan soxta sessiyadan foydalanib, tizimda buyruqlarni bajarish mumkin. Axborot xavfsizligi bo'yicha tadqiqotchi Daniel Le Gall Facebook serverlaridan biridagi o'zboshimchalik bilan kodni masofadan turib bajarishga imkon beruvchi zaiflikni tasvirlab berdi. Muammo Facebookga tegishli IP-manzillar blokini (199.201.65.0/24) skanerlash paytida aniqlandi. Tadqiqotchi sentryagreements.thefacebook.com xost nomiga ega Sentry...

Read more...

Yangi usul mikrofonga ekrandagi kontentni aniqlash imkonini beradi.

Tadqiqotchilar chiqarilayotgan tovush va ekrandagi tasvir o'rtasida bog'liqlikni aniqladilar. Isroillik va amerikalik tadqiqotchilar jamoasi foydalanuvchi kompyuter ekranida real vaqt rejimida nima ko'rsatilishini aniqlash uchun tovush to'lqinlaridan foydalanadigan hujumni ishlab chiqdilar. Sinesteziya deb nomlangan ushbu texnikadan ma'lumot to'plash, foydalanuvchilarning brauzer faoliyatini kuzatish va boshqa ko'p narsalar uchun foydalanish mumkin. Turli LCD...

Read more...

Markaziy bank sud qarorisiz veb-saytlarni blokirovka qilish huquqini qo’lga kiritishi mumkin.

Markaziy bank raisi Elvira Nabiullina firibgar veb-saytlarni shaxsan blokirovka qilish vakolatiga ega bo'lishi mumkin. Markaziy bank firibgarlik uchun ishlatiladigan fishing veb-saytlari qonuniy choralarsiz bloklanishi kerak, buning uchun Markaziy bankning o'zi javobgar bo'lishi kerak, deb hisoblaydi. Tegishli tashabbus o'tgan hafta Bosh vazir o'rinbosari Maksim Akimov bilan uchrashuvda muhokama qilingan, deb...
Read more...
Xakerlar 2 million T-Mobile mijozining shaxsiy ma’lumotlarini o’g’irlashdi.

Kompaniya vakillari moliyaviy ma'lumotlarga ta'sir ko'rsatilmaganligiga ishontirmoqdalar. Yevropa va AQShning eng yirik aloqa operatorlaridan biri T-Mobile kiberhujum haqida xabar berdi, uning davomida xakerlar 2 millionga yaqin odamning shaxsiy maʼlumotlarini oʻgʻirladi. Qisqa muddatli hujumda xakerlar "ba'zi" mijozlar ma'lumotlarini, jumladan ismlar, elektron pochta manzillari, hisob raqamlari va boshqa nozik ma'lumotlarni o'g'irlab ketishdi....
Read more...
Rossiyada axborot xavfsizligi kompaniyalari sertifikatlashdan bosh tortishi mumkin.

AQShning yangi qonuni AQSh Mudofaa vazirligiga xorijiy tashkilotlar tomonidan manba kodi tahlil qilingan dasturiy ta'minotdan foydalanishdan tiyilishga imkon beradi. AQSh prezidenti tomonidan imzolangan 115-232-sonli qonun loyihasi turli axborot xavfsizligi kompaniyalari Texnik va eksport nazorati federal xizmati (FSTEC) tomonidan sertifikatlashdan o'tishdan bosh tortishiga olib kelishi mumkin, deydi kiberxavfsizlik bo'yicha mutaxassis Aleksey...

Read more...

Shpion dasturlarini sotadigan kompaniya ma’lumotlarni sizdirib yubordi.

Himoyalanmagan serverda fotosuratlar, SMS xabarlar, audio yozuvlar, kontaktlar va boshqalar topildi. Motherboard xabar berishicha, kuzatuv dasturlarini sotadigan Spyfone kompaniyasi noto'g'ri sozlangan Amazon S3 serverida fotosuratlar, audio yozuvlar, SMS xabarlar va veb-qidiruv tarixi kabi "terabayt ma'lumotlarni" ommaga ochiq holda qoldirgan. Huquqiy oqibatlardan qo'rqib, ismini oshkor qilishni istamagan xavfsizlik bo'yicha tadqiqotchining so'zlariga...

Read more...

Jinoyatchilar qonuniy masofaviy kirish vositalaridan foydalangan holda botnetlar yaratmoqdalar.

Remcos RAT Turkiya, Ispaniya, Polsha va Buyuk Britaniyadagi tashkilotlarga qarshi bir qator maqsadli fishing hujumlarida ishlatilgan. Hujumchilar botnetlarni yaratish va qo'llab-quvvatlash uchun rasmiy sinov vositalaridan foydalanmoqdalar. Xususan, Cisco Talos ma'lumotlariga ko'ra, bularga Remcos (Masofaviy boshqaruv va kuzatuv) masofaviy kirish vositasi, Octopus Protector shifrlash yordam dasturi va Breaking Security’ning boshqa dasturlari...

Read more...

Apple Facebook’ni App Store’dan Onavo VPN ilovasini olib tashlashga majbur qildi.

O'chirish sababi ilovaning Apple ma'lumotlarini yig'ish siyosatini buzishi edi. Apple kompaniyaning ixtiyoriy ravishda olib tashlashni so'raganidan so'ng, Facebook Onavo VPN ilovasini App Store'dan olib tashladi. The Wall Street Journal xabar berishicha, ilova Apple'ning ma'lumotlarni yig'ish siyosatini buzgan. Onavo Facebook tomonidan 2013-yilda sotib olingan. O'sha paytda Insights nomi bilan tanilgan Onavo...

Read more...

AQSh Demokratik partiyasiga qilingan xakerlik hujumi mashg’ulotga aylandi.

Michigan Demokratik partiyasi Milliy qo'mitaga xabar bermasdan xavfsizlik sinovlarini o'tkazdi. Demokratik Milliy Qo'mitaning saylovchilar ma'lumotlar bazasini buzishga urinish xavfsizlik sinovi bo'lib chiqdi. 23-avgust, payshanba kuni Demokratik partiya rasmiylari CNN telekanaliga xatoga yo'l qo'yganliklarini va yolg'on signal berganliklarini tasdiqlashdi. "Tramp ma'muriyati saylovlarimizga xorijiy aralashuvga qarshi kurashishdan bosh tortganini hisobga olgan...

Read more...

Intel ishlab chiquvchilarga yamoqlarning ishlashga ta’sirini oshkor qilishni taqiqladi.

L1 Terminal Fault zaifliklarini tuzatish bilan bir qatorda, ishlab chiqaruvchi yangilangan litsenziya shartnomasini e'lon qildi. Intel oʻz protsessorlaridagi Spectrega oʻxshash L1 Terminal Fault zaifliklarini tuzatuvchi mikrokod yangilanishlarini chiqardi. Biroq, yamalar bilan bir qatorda, kompaniya yangilangan litsenziya shartnomasini ham chiqardi, bu endi ishlab chiquvchilarga benchmark natijalarini nashr etishni taqiqlaydi. Intel ishlab...

Read more...

«VKontakte» GDPRni buzgani uchun jarimaga tortilishi mumkin.

Kompaniya 20 million yevrogacha yoki yillik aylanmasining 4% miqdorida jarimaga tortilishi mumkin. Polshada yashovchi belaruslik faol Kristian Shinkevich "VKontakte" ijtimoiy tarmog'iga qarshi Polsha Shaxsiy ma'lumotlarni himoya qilish idorasiga (UODO) shikoyat qildi. Faolning fikricha, "VKontakte" Yevropa Ittifoqining Umumiy ma'lumotlarni himoya qilish to'g'risidagi qonunini (GDPR) buzmoqda va Polshada jarimaga tortilishi yoki taqiqlanishi...

Read more...

NSAning sobiq pudratchisi maxfiy ma’lumotlar oshkor qilgani uchun eng uzoq muddatga qamoq jazosiga hukm qilindi

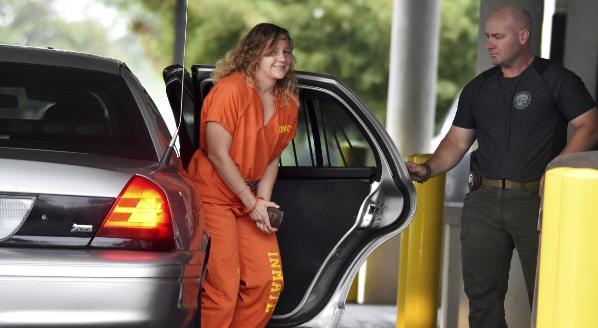
Realiti-shou Li Vinner Tramp ma'muriyati davrida josuslik to'g'risidagi qonun bo'yicha sudlangan birinchi shaxsdir. Payshanba, 23-avgust kuni AQSh razvedkasining sobiq pudratchisi Reality Leigh Winner Milliy xavfsizlik agentligining maxfiy hisobotini matbuotga oshkor qilgani uchun 63 oylik qamoq jazosiga hukm qilindi. The Wall Street Journal nashrining xabar berishicha, bu maxfiy ma'lumotlarni oshkor...

Read more...

Debian Spectre kabi zaifliklar uchun yamoqlarni kechiktirmoqda

Distribyutor ishlab chiquvchilari Intelning yangi litsenziya shartnomasi shartlariga rozi emaslar. Kamida bitta Linux distributivini ishlab chiquvchilar Intel protsessorlaridagi qo'shimcha zaifliklarni tuzatuvchi yangilanishlarni chiqarishni kechiktirmoqdalar. Qayta chaqirib olishning sababi litsenziyalash bilan bog'liq muammolardir. SecurityLab avvalroq xabar berganidek, Intel protsessorlarida L1 Terminal Faults deb nomlangan uchta yangi Spectre sinfidagi zaifliklar aniqlandi. O'tgan...

Read more...

Lazarus xakerlar guruhi Osiyodagi kriptovalyuta birjasiga hujum qildi.

Avvalgi Lazarus operatsiyalaridan farqli o'laroq, bu xakerlar Mac zararli dasturlaridan birinchi marta foydalanganliklari edi. Kaspersky Lab xavfsizlik tadqiqotchilari Osiyodagi yirik kriptovalyuta birjasiga hujum haqida xabar berishdi. Hujum Shimoliy Koreya hukumati bilan aloqador deb taxmin qilinadigan Lazarus xakerlar guruhi tomonidan amalga oshirildi. Tadqiqotchilarning so'zlariga ko'ra, xakerlar birja tizimlariga kirishga muvaffaq bo'lishgan,...

Read more...

AQShda kiber tahdidlarga qarshi kurashadigan mutaxassislar yetishmaydi.

Mutaxassislar katta hajmdagi kiruvchi ma'lumotlarni qayta ishlash uchun yetarli vaqtga ega emaslar. AQSh Milliy razvedka direktori idorasi vakili LaNaia Jones malakali kiberxavfsizlik mutaxassislari yetishmasligi haqida ogohlantirdi, deb xabar beradi RIA Novosti. “AQShda raqiblari bilan raqobatlasha oladigan kibertahlilchilar yetarli emas. Bu juda tashvishli”, deb taʼkidladi u Vashingtonda boʻlib oʻtgan kiberxavfsizlik konferensiyasida...

Read more...

Foreshadow zaifligi uchun tuzatish Windows 10 ning barcha versiyalari uchun mavjud.

Yangilanishlar shuningdek, bir nechta Spectre variantlari uchun tuzatishni ham o'z ichiga oladi. Microsoft Intel’dan mikrokod yangilanishlarini, jumladan, yaqinda aniqlangan Foreshadow deb nomlangan Spectre sinfidagi zaiflikni bartaraf etish uchun yangilanishlarni chiqardi. Yangilanishlar Windows 10 va Windows Server’ning barcha qo‘llab-quvvatlanadigan versiyalari uchun mavjud. Windows 10 ning 1803 versiyasi...

Read more...

BlackHat 2018 konferensiyasi ishtirokchilari ma’lumotlari sizib chiqqani aniqlandi

Ma'lumotlarga ism, elektron pochta manzili, kompaniya va telefon raqami kiradi. NinjaStyle taxallusidan foydalangan xavfsizlik bo'yicha tadqiqotchi BlackHat 2018 xavfsizlik konferensiyasida ishtirok etgan har bir kishining to'liq aloqa ma'lumotlarini jamoat mulki sifatida aniqladi. Ma'lumotlarga ularning ismi, elektron pochta manzili, kompaniyasi va telefon raqami kiradi. BlackHat 2018 konferensiyasi nishonida ishtirokchining aloqa ma'lumotlarini...

Read more...

So’nggi 20 yil ichida chiqarilgan OpenSSH ning barcha versiyalari jiddiy zaiflikka moyil.

OpenSSH keng qo'llanilishini hisobga olsak, milliardlab zaif qurilmalar bo'lishi mumkin. Qualys xavfsizlik tadqiqotchilari OpenSSHda masofaviy hujumchiga OpenSSH serverlarida ro'yxatdan o'tgan loginlarni taxmin qilish imkonini beruvchi zaiflikni aniqladilar. Muammo (CVE-2018-15473) so'nggi 20 yil ichida chiqarilgan OpenSSH mijozining barcha versiyalariga ta'sir qiladi. OpenSSH keng qo'llanilishini hisobga olsak, bulutli serverlardan tortib IoT uskunalarigacha...

Read more...

Apache Struts’da muhim zaiflik aniqlandi.

Muammo freymvork yadrosiga ta'sir qiladi va masofadan kodni bajarishga imkon beradi. Semmle xavfsizlik tadqiqotchisi Man Yue Mo mashhur Apache Struts veb-ilova tizimida muhim zaiflikni (CVE-2018-11776) aniqladi. Muammo tizimning yadrosiga ta'sir qiladi va kodni masofadan turib bajarishga imkon beradi. Zaiflik ma'lum Apache Struts konfiguratsiyalari ostida ishonchsiz foydalanuvchi kiritgan ma'lumotlarning yetarli darajada...

Read more...

RSA kalitlarini 1 soniyada ajratib olish usuli taqdim etilgan.

Usul shifrlash jarayonida qurilma tomonidan chiqariladigan elektromagnit to'lqinlarni tahlil qilishga asoslangan. Bir guruh tadqiqotchilar elektron qurilmalardan shifrlash kalitlarini olishning boshqa barcha ma'lum usullarga qaraganda ancha tezroq bo'lgan yangi usulini taqdim etishdi. O'tgan hafta Jorjiya shtati universitetining Baltimor shahrida bo'lib o'tgan Usenix konferensiyasida mutaxassislar guruhi shifrlash va shifrni ochish operatsiyalari paytida...

Read more...

Xakerlar yana AQSh Demokratik partiyasiga hujum qilishdi.

Hujumchilar NGP VAN ma'lumotlar bazasi avtorizatsiya sahifasi sifatida niqoblangan fishing veb-saytini yaratdilar. Associated Press agentligining chorshanba, 22-avgust kuni xabar berishicha, xakerlar Demokratik Milliy Qo'mitaning saylovchilar ma'lumotlar bazasini buzishga uringan. Ismi oshkor qilinmasligini istagan Demokratik Milliy Qo'mita rasmiysining so'zlariga ko'ra, xavfsizlik mutaxassislari sun'iy intellekt yordamida hujumni to'xtatishga muvaffaq bo'lishgan. Hujumchilar...

Read more...

Ghostscript’dagi muhim zaiflik bir nechta tizimlarni buzib kirish xavfiga qo‘yadi

Ghostscript bir nechta zaifliklarni o'z ichiga oladi, ular birgalikda ishlatilganda, masofaviy hujumchiga o'zboshimchalik bilan kodni bajarishga imkon berishi mumkin. Google Project Zero xavfsizlik tadqiqotchisi Tavis Ormandy PostScript va PDF tillari uchun ochiq kodli tarjimon Ghostscript’da muhim zaiflikni aniqladi. Ghostscript – bu Windows, macOS va Unix tizimlarining keng doirasi kabi bir...

Read more...

Airmail 3 zaifligi Apple foydalanuvchilaridan ma’lumotlarni darhol o’g’irlashga imkon beradi

Hujumchilar macOS elektron pochta dasturi tomonidan qayta ishlangan URL so'rovlarini suiiste'mol qilish orqali jabrlanuvchining fayllarini o'g'irlashlari mumkin. MacOS uchun muqobil elektron pochta mijozi bo'lgan Airmail 3 dagi xavfli zaifliklar masofaviy hujumchiga foydalanuvchilarning elektron pochta manzillari va qo'shimchalarini o'g'irlash imkonini beradi. VerSprite tadqiqotchilari Airmail 3 tomonidan qayta ishlangan URL so'rovlaridan...

Read more...

Sberbank buzib kirishi mumkin bo’lgan raqamli sertifikatlardan foydalanadi

Google va Mozilla tez orada Symantec raqamli sertifikatlarini qo'llab-quvvatlashni to'xtatganligi sababli, Sberbank Chrome va Firefoxdan voz kechishni taklif qildi. Sberbank hujumchilar tomonidan buzilgan bo'lishi mumkin bo'lgan raqamli sertifikatlardan foydalanmoqda, ammo hech qanday choralar ko'rish niyatida emas. Chorshanba, 22-avgust kuni xavfsizlik bo'yicha mutaxassis Artem Tamoyan Sberbankning Symantec tomonidan berilgan potentsial...

Read more...

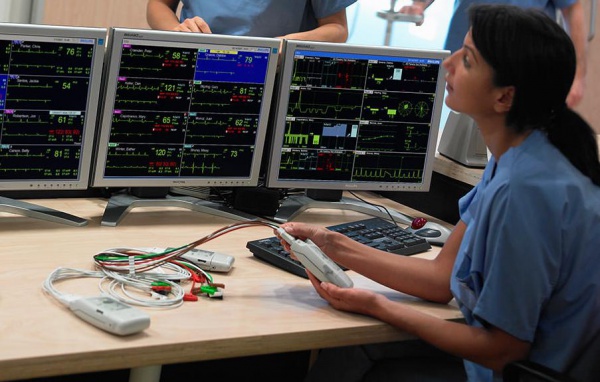
Philips tibbiy uskunalarida xavfli zaiflik aniqlandi.

Philips tibbiy uskunalarida xavfli zaiflik aniqlandi. Philips IntelliVue Information Center iX bemorlarni kuzatish tizimida jiddiy zaiflik aniqlandi. Ushbu zaiflik masofadan turib hujum qiluvchiga xizmat ko'rsatishni rad etish va tizimning ishdan chiqishiga sabab bo'lish imkonini beradi. CVE-1999-0103 muammosi resurslarni iste'mol qilish zaifligidir. Hujumchi qurilmaga bir nechta UDP so'rovlarini yuborish orqali hujum...

Read more...

#IBneedPROFI yoki Sochidagi IB PROFI kodining qisqacha mazmuni

Iyul oyi oxirida kiberxavfsizlik mutaxassislari Sochida bo'lib o'tgan "IS Code PROFI" konferensiyasida to'planishdi. Rossiya va MDHning 24 shahridan axborot xavfsizligi bo'yicha rahbarlar yulduzlar bilan suhbatlashish va tajriba almashish uchun kelishdi, ularning 10% PROFIda birinchi marta ishtirok etdi. Kirish sessiyasi davomida asosiy ma'ruzachilar 2024-yilga nazar tashladilar va asosiy savolga javob...

Read more...

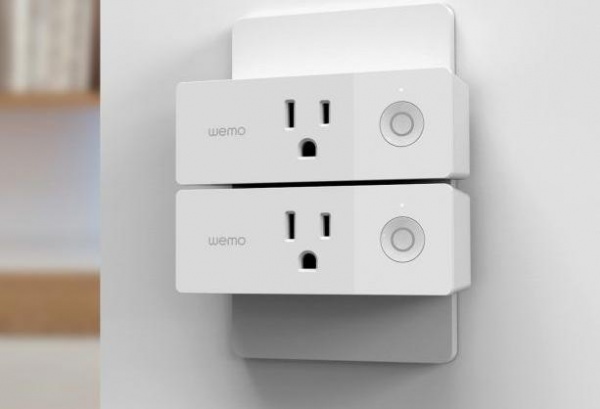
Belkin aqlli vilkasida muhim zaiflik aniqlandi.

Buferning toshib ketishi muammosi masofaviy hujumchilarga qurilmani boshqarish va uy tarmog'iga kirish imkonini beradi. McAfee Advanced Threat Research tadqiqotchilari mashhur Wi-Fi ulangan aqlli uy vilkasidagi CVE-2018-6692 zaifligi masofadan turib hujum qiluvchiga ulangan qurilmalarni boshqarish va o'zboshimchalik bilan kodni bajarish imkonini berishini xabar qilishdi. Tadqiqotchilarning ta'kidlashicha, muammo Belkin Wemo Insight Smart...

Read more...

Dark Tequila zararli dasturi Meksika foydalanuvchilariga hujum qilmoqda

Kampaniya Meksikaning bir nechta bank muassasalari mijozlariga qaratilgan. Kaspersky Lab xavfsizlik tadqiqotchilari Meksikadagi jabrlanuvchilarni nishonga olgan Dark Tequila zararli dasturi kampaniyasining tafsilotlarini e'lon qilishdi. Hujumchilar mashhur veb-saytlar uchun moliyaviy ma'lumotlar va hisob ma'lumotlarini o'g'irlash uchun mo'ljallangan shu nomdagi yuqori texnologiyali vositadan foydalanmoqdalar. Tadqiqotchilarning fikriga ko'ra, Dark Tequila va uning infratuzilmasi,...

Read more...

Eski SSL sertifikatlari yangi domen egalari uchun xavf tug’diradi

Agar domenni ro'yxatdan o'tkazish muddati tugaganidan keyin ham SSL sertifikati amal qilishda davom etsa, oldingi egasi domenga hujum qilishi mumkin. Domen egaligi o'tkazilgandan so'ng, internet orqali xavfsiz ma'lumotlar uzatilishini ta'minlaydigan raqamli sertifikatlar yangi egalar uchun xavfsizlikka tahdid solishi mumkin. Xavfsizlik bo'yicha tadqiqotchilar Ian Foster va Dylan Ayrey ba'zi hollarda raqamli...

Read more...

Finlyandiyalik o’smir onlayn kazinodan 250 ming yevro o’g’irladi.

Hujumchi o'g'irlangan pulning bir qismini ota-onasining hisoblariga o'tkazgan. Finlyandiyada 2000-yilda tug'ilgan xaker Malta onlayn kazinosidan 250 000 yevro o'g'irlagan, deb xabar beradi Yle. Yigit o'g'irlikni kazino tizimlaridagi zaiflikdan foydalanib sodir etgan. Xizmatda soxta tug'ilgan sanadan foydalanib ro'yxatdan o'tgandan so'ng, u mablag'larni bir vaqtning o'zida kompaniyaning onlayn hamyoniga va o'zining...

Read more...

Traefik zaifligi TLS sertifikatlarining shaxsiy kalitlarini fosh qiladi

Ushbu zaiflik, shuningdek, Traefik teskari proksi-serveridan foydalanib, piyoz saytlarini oshkor qilish imkonini beradi. Bu hafta mashhur ochiq kodli teskari proksi-server Traefik’da jiddiy zaiflik tuzatildi. Muayyan sharoitlarda, zaiflik (CVE-2018-15598) infratuzilmasi bulut serverlarida joylashgan kompaniyalarning TLS sertifikatlari uchun shaxsiy kalitlarni sizib chiqishi mumkin. Traefik nisbatan murakkab yechim bo'lgani uchun, u foydalanuvchilarga...

Read more...

Yokogawa o’z mahsulotlaridagi muhim zaiflikni tuzatdi.

Muammo iDefine, STARDOM, ASTPLANNER va TriFellows kabi yechimlarga ta'sir qiladi. Sanoat avtomatlashtirishga ixtisoslashgan yapon kompaniyasi Yokogawa Electric Corporation o'z mahsulotlaridagi muhim zaiflikni tuzatdi. Zaiflik (CVE-2018-0651) litsenziyani boshqarish funktsiyasi maxsus konfiguratsiya qilingan ma'lumotlarni olganda yuzaga keladi. Hujumchi undan buferning toshib ketishiga olib kelishi mumkin, bu esa litsenziyani boshqarish funktsiyasining ishlashini yoki...

Read more...

Xakerlar Ryuk ransomware’dan foydalanib, 640 ming dollar ishlab topishdi.

Ryuk Hermes ransomware dasturini ishlab chiqqan odamlarning ishi bo'lishi mumkin. Check Point xavfsizlik tadqiqotchilarining so'zlariga ko'ra, yangi Ryuk ransomware operatorlari Bitcoinda 640 000 dollardan ortiq daromad olishgan. Ushbu zararli dasturdan foydalangan hujumlar birinchi marta 2018-yil 13-avgustda aniqlangan. Biroq, ko'plab foydalanuvchilarning xabarlariga qaramay, turli kompaniyalarning xavfsizlik tadqiqotchilari tarqalish va...

Read more...

Tadqiqotchi ikki yildan ortiq vaqt davomida aniqlanmagan zararli dasturlarni tekshirdi.

Zararli fayl 60 ta antivirusdan 6 tasi tomonidan aniqlandi. Xavfsizlik bo'yicha tadqiqotchi Marko Ramilli ikki yildan ortiq vaqt davomida aniqlanmagan zararli dasturlarni tahlil qildi. Tadqiqotchining so'zlariga ko'ra, zararli dastur bir nechta qatlamli chalkashtirish va dasturlash tillaridan foydalangan. Tahlil davomida faqat bir nechta antivirus dasturlari (60 tadan 6 tasi) namunani keraksiz...

Read more...

Microsoft APT28 kiber operatsiyasini to’xtatdi

Kompaniya guruh tomonidan nazorat qilinadigan bir nechta domenlarni "o'g'irlab ketdi". Microsoft kecha kechqurun Rossiya razvedka idoralari bilan bog'liq bo'lgan APT28 guruhi (Fancy Bear va Strontium nomi bilan ham tanilgan) tomonidan amalga oshirilgan kiber operatsiyani muvaffaqiyatli ravishda to'xtatganini ma'lum qildi. Microsoft bosh direktori Bred Smitning so'zlariga ko'ra, kompaniyaning kiberjinoyatchilik bo'limi...

Read more...

Spectre patch superkompyuterlarni ishdan chiqaradi

Red Hat’ning August Spectre 1.1 yangilanishi Luster fayl tizimida ishdan chiqishga sabab bo‘ldi. Yuqori unumdorlikdagi kompyuterlar foydalanuvchilari Red Hat’ning Spectre’ga o‘xshash zaifligi uchun yangi yamoq tufayli yuzaga kelgan tartibsizlikni bartaraf etishga majbur bo‘lmoqdalar. O‘tgan oyda Spectre 1.1 zaifligi (CVE-2018-3693) oshkor qilindi. Red Hat o‘zining 14-avgustdagi yangilanishida unga tuzatishlar kiritdi va...

Read more...

Aqlli uylarni xavfsiz bo’lmagan MQTT serverlari orqali osongina buzib kirish mumkin.

Muammo MQTT serverlarining noto'g'ri konfiguratsiyasida. Avast xavfsizlik tadqiqotchilari MQTT protokoli yordamida aqlli uylarni buzib kirish usulini kashf etdilar. Xabarlarni navbatga qo'yish telemetriya transporti (MQTT) - bu deyarli yigirma yil davomida, asosan sanoat avtomatlashtirishida qo'llanilgan xabar almashish protokoli. MQTT ko'pincha turli protokollar orasidagi bo'shliqni to'ldirish va qurilmalarga bir-biri bilan aloqa qilish...

Read more...

BIS 2018 sammitida kompaniya rahbarlarida axborot xavfsizligi madaniyatini qanday singdirish muhokama qilinadi.

14-sentabr kuni Moskvada 11-Biznes axborot xavfsizligi sammiti #BISSummit2018 bo'lib o'tadi. 2018-yil 14-sentabr kuni Biznes Axborot Xavfsizligi Assotsiatsiyasi (BISA) Moskvada 11-chi Biznes Axborot Xavfsizligi Sammiti #BISSummit2018 ni o'tkazadi. Yalpi majlisdan tashqari, dastur uchta bo'limni o'z ichiga oladi, tashkilotchilar o'z mavzularini ayniqsa qiyin va qiziqarli qilishga harakat qilishdi. Konferensiyaning butun jarayoni...

Read more...

SOLEO IP Relayidagi zaiflik 30 million kanadalik uchun ma’lumotlarning o’g’irlanishiga olib kelishi mumkin.

Zaiflik noto'g'ri kiritish tekshiruvi bilan bog'liq muammodir. Kanadadagi deyarli barcha yirik internet-provayderlar SOLEO IP Relay xizmatida aniqlangan mahalliy ma'lumotlarni oshkor qilish zaifligidan foydalangan holda hujumga potentsial ravishda zaif bo'lishi mumkin. SOLEO IP Relay - bu telekommunikatsiya provayderlari uchun bulutga asoslangan IP relay xizmati bo'lib, u kar, eshitish...

Read more...

Google joylashuvni kuzatish bo’yicha sudga berildi

Sud da'vosiga ko'ra, Google ushbu funksiyani o'chirib qo'yish orqali foydalanuvchilarni ataylab chalg'itgan. Kaliforniyaning San-Diego shahridan bo'lgan Napoleon Patacsil Google’ga qarshi sudga da’vo arizasi bilan murojaat qildi va uni funksiyani o‘chirib qo‘yganiga qaramay, telefonining joylashuvini yashirincha kuzatib borish orqali uning shaxsiy hayotini buzganlikda aybladi. SecurityLab avvalroq xabar berganidek, Google foydalanuvchilarning joylashuvini...

Read more...

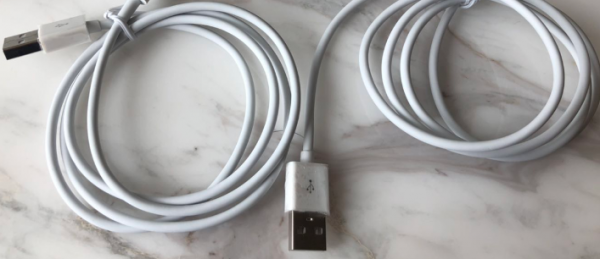
USB zaryadlash kabeli yordamida kompyuterni buzib kirish usuli ishlab chiqildi.

Tadqiqotchilar tomonidan USBHarpoon deb nomlangan kabel BadUSB hujumi asosida ishlab chiqilgan. Xavfsizlik bo'yicha tadqiqotchilar jamoasi xakerlarga kompyuterni bir necha soniya ichida buzib kirishga imkon beruvchi USB zaryadlovchi kabelining zararli versiyasini ishlab chiqdi. Maqsadli tizimga ulanganda, kabel periferik qurilma sifatida ishlaydi va buyruqlarni kiritishi va bajarishi mumkin. Loyihani ishlab chiquvchilar Kevin...

Read more...

Yangi Torna Stollari texnikasi Windows yadrosi himoyasini chetlab o’tadi

Ushbu texnikadan sinov muhiti rejimida ishlaydigan ilovalarni o'zgartirish uchun ham foydalanish mumkin. enSilo xavfsizlik tadqiqotchilari tajovuzkorlarga Windows yadrosi xavfsizligini chetlab o'tish imkonini beruvchi Turning Tables deb nomlangan yangi texnikani kashf etdilar. Ushbu texnika Windows sahifa jadvallaridan foydalanadi. Sahifa jadvallari virtual va jismoniy xotira o'rtasidagi xaritalarni saqlash uchun ishlatiladigan operatsion tizimlardagi...

Read more...

Haftaning yangi axborot xavfsizligi yechimlari: 2018-yil 21-avgust

Axborot xavfsizligi sohasidagi yangi yechimlarning qisqacha sharhi. RunSafe Security zaifliklarni kamaytirish va zararli dasturlarning ishga tushirilishini oldini olish uchun o'zining Alkemist texnologiyasini chiqardi. Alkemist tarmoqdagi qurilmalarga eksploitlarning tarqalishini oldini olish uchun joylashtiriladigan dasturiy ta'minotga asoslangan Runtime Application Self-Protection (RASP) dan foydalanadi. F5 xizmat ko'rsatuvchi provayderlarga tarmoq funksiyalarini virtualizatsiya qilishni (VNF)...

Read more...

Xakerlar Microsoft Publisher fayllari yordamida banklarga hujum qilmoqda.

Kampaniyaning qiziqarli jihati Necurs botnetidan foydalanishdir. Trustwave xavfsizlik tadqiqotchilari yangi zararli dastur kampaniyasini aniqladilar, unda tajovuzkorlar banklarni FlawedAmmyy masofaviy kirish troyaniga nishonga olishmoqda. Ushbu kampaniyaning o'ziga xos xususiyati - jabrlanuvchi tizimlarini yuqtirish uchun Microsoft Office Publisher fayllaridan noodatiy foydalanish. Mutaxassislar .pub qo'shimchalari va "To'lov bo'yicha maslahat" mavzusidagi elektron pochta xabarlarida g'ayritabiiy...

Read more...

DNS trafikining 28% internet-provayderlar tomonidan ushlanadi

Sinovdan o'tgan 3047 ta provayderdan DNS so'rovlari 259 ta xizmat ko'rsatuvchi provayder tomonidan ushlangan. AQSh va Xitoydan kelgan tadqiqotchilarning qo'shma guruhi USENIX konferensiyasida DNS trafik xavfsizligi bo'yicha maqola taqdim etdi. Tadqiqotning maqsadi DNS trafikining qaysi qismi xavfsiz ekanligini va uni ushlash ehtimoli qanchalik yuqori ekanligini aniqlash edi. Tadqiqotchilar 148...

Read more...

JavaScript serverlari va ilovalari ReDoS hujumlariga zaif.

Muammo 2012-yildan beri ma'lum, ammo hozirgacha u yetarlicha baholanmagan. JavaScript veb-ilovalari muntazam ifoda xizmatidan voz kechish (ReDoS) hujumlariga zaif. Bu hujum bir muncha vaqtdan beri ma'lum, ammo yetarlicha tan olinmagan. ReDoS hujumchisi veb-serverga yoki dasturga uzun, murakkab JavaScript satrlarini yuborishni o'z ichiga oladi. Agar server komponenti yoki dastur kutubxonasi...

Read more...

Twitch’dagi xato foydalanuvchilarga xabarlarni o‘qish imkonini berdi.

Ba'zi xabarlarda maxfiy ma'lumotlar mavjud edi. Twitch foydalanuvchilarni eskirgan funksiyadagi xato haqida ogohlantirdi. Muammo ba'zi foydalanuvchi xabarlarini o'qishga imkon beradi. "2018-yil 5-may kuni Twitch eskirgan Xabarlar funksiyasini olib tashladi va foydalanuvchilarga o'tgan xabarlar arxivini yuklab olish imkoniyatini berdi", deyiladi kompaniya bayonotida. "Xabarlar arxivi fayllarini yaratgan...

Read more...

2018-yilning birinchi yarmida 2,6 milliard yozuv sizib chiqqani aniqlandi.

Ma'lumotlar sizib chiqishidan eng ko'p zarar ko'rganlar biznes, sog'liqni saqlash, hukumat va ta'lim sohalari vakillari bo'lgan. Risk Based Security nashri tomonidan e'lon qilingan hisobotga ko'ra, 2018-yilning birinchi yarmida 2308 ta ma'lumotlar buzilishi qayd etilgan bo'lib, taxminan 2,6 milliard yozuv fosh etilgan. Hisobotga ko'ra, har biri beshta qoidabuzarlik natijasida 100 million...

Read more...

Microsoft’ning ikki faktorli autentifikatsiyasini chetlab o‘tishning yo‘li topildi.

ADFS xizmatidagi zaiflikdan foydalanib, qonuniy foydalanuvchi sifatida tizimga kirish mumkin. Okta REX kompaniyasining kiberxavfsizlik bo'yicha mutaxassislari Active Directory Federated Services (ADFS) zaifligidan foydalanib, Windows’da ikki faktorli autentifikatsiyani chetlab o'tish usulini topdilar. Muammo tajovuzkorga qonuniy foydalanuvchi sifatida autentifikatsiya qilish uchun bir xil tokendan qayta foydalanish imkonini beradi. Mutaxassislarning fikriga ko'ra, ADFS...

Read more...

Rossiyadagi xaker qamoqxonadan to’lov terminalini buzib kirdi.

Xaker sherigi yordamida toʻlov terminalidan 35 000 rubldan ortiq pulni oʻgʻirladi. 29 yoshli xaker Ivanovo viloyatidagi jazoni ijro etish koloniyasida saqlanayotgan paytda Orskda oʻrnatilgan toʻlov terminalidan 35 300 rublni oʻgʻirladi, deb xabar beradi Orsk.ru portali. Xaker jinoyatni onlayn reklama orqali topilgan sherigi yordamida sodir etgan. Xakerning sherigi terminalga masofaviy...

Read more...

13-19 avgust kunlari bo’lgan davr uchun xavfsizlik hodisalari haqida qisqacha ma’lumot

O'tgan hafta davomida axborot xavfsizligi dunyosida sodir bo'lgan asosiy voqealar haqida qisqacha ma'lumot. O'tgan hafta axborot xavfsizligi sohasida voqealarga boy bo'ldi. Apple kompaniyasining xakerlik hujumidan tortib, Britaniya va Kanada hukumatlaridan maxfiy ma'lumotlarning sizib chiqishigacha bo'lgan voqealar juda ko'p bo'ldi. Mana, 2018-yil 13-avgustdan 19-avgustgacha axborot xavfsizligi dunyosida sodir bo'lgan asosiy voqealarning...

Read more...

nechita chikarar sahifasi nechita chikarar sahifasi

Jinoyatchilar kredit muassasalari mijozlarining hisoblariga kirish uchun onlayn zararli dasturlarni ishlab chiqdilar va tarqatdilar. Yekaterinburglik Konstantin M. va Igor M. yirik miqyosdagi kompyuter firibgarligi bilan shug'ullanuvchi jinoiy guruhda ishtirok etganlikda ayblanmoqda. Tergov ma'lumotlariga ko'ra, jinoyatchilar o'z sheriklari bilan birgalikda turli kredit muassasalari mijozlarining hisoblariga ruxsatsiz kirish uchun foydalangan holda...

Read more...

Xitoyning «Bir kamar, bir yo’l» tashabbusi kibertahdidlar manbai sifatida aniqlandi.

Xitoyning infratuzilmani rivojlantirish tashabbusi tobora ko'proq kiberjosuslarni jalb qilmoqda. Recorded Future va FireEye xavfsizlik tadqiqotchilari "Bir kamar, bir yo'l" nomi bilan tanilgan Xitoy loyihasini kiberjosuslik va zararli faoliyat manbai sifatida aniqladilar. "Bir kamar, bir yo'l" - Janubi-Sharqiy Osiyo, Markaziy Osiyo, Yaqin Sharq, Yevropa va Afrikadagi mamlakatlarni bog'laydigan infratuzilmani rivojlantirish loyihasi....

Read more...

Philips PageWriter’da aniqlangan zaifliklar

Kamchiliklar kelgusi yilning o'rtalarida tuzatiladi. Philips PageWriter TC10, TC20, TC30, TC50 va TC70 kardiograflarida ikkita zaiflik aniqlandi. Muammolar 2018-yil may oyidan oldin chiqarilgan barcha mahsulotlarga ta'sir qiladi. CVE-2018-14799 - bu foydalanuvchi tomonidan taqdim etilgan ma'lumotlarning yetarli darajada tasdiqlanmaganligi sababli mavjud bo'lgan bufer toshib ketishi yoki formatlash satri zaifligi. Zaiflik...

Read more...


+

Muammo tajovuzkorga zararlangan kompyuterda o'zboshimchalik bilan kodni bajarishga imkon beradi. Trend Micro xavfsizlik tadqiqotchilari Shimoliy Koreya hukumati bilan bog'liq deb taxmin qilingan DarkHotel xakerlar guruhi VBScript dvigatelidagi nol kunlik zaiflikdan faol foydalangan yangi zararli dasturiy ta'minot kampaniyasining tafsilotlarini oshkor qilishdi. Tadqiqotchilarning so'zlariga ko'ra, tajovuzkorga jabrlanuvchining kompyuterida o'zboshimchalik bilan kodni bajarishga...

Read more...

Xitoyning «kiberxavfsizlik standartlari» raqobatchilarga qarshi kurashishga qaratilgan

Mahsulotlari Xitoy kiberxavfsizlik standartlariga javob berishini ta'minlash uchun xorijiy sotuvchilar ularni to'liq qayta loyihalashlari kerak. AQShda joylashgan Strategik va xalqaro tadqiqotlar markazi (CSIS) hisobotiga ko'ra, Xitoy hukumati xorijiy texnologiya kompaniyalarining Xitoy bozoriga kirishiga yo'l qo'ymaslik uchun 300 ta "milliy kiberxavfsizlik standartlari"dan foydalanmoqda. Ushbu standartlar Xitoyning Axborot xavfsizligi standartlashtirish bo'yicha milliy...

Read more...

Barcha фишинг hujumlarining uchdan bir qismidan ko’prog’i moliya sektori mijozlariga qaratilgan.

Eng ko'p hujumlar Braziliya, Xitoy, Qirg'iziston, Gruziya va Rossiyadan foydalanuvchilarga amalga oshirildi. Kaspersky Lab xavfsizlik tadqiqotchilari 2018-yilning ikkinchi choragida fishing hujumlari statistikasini eʼlon qilishdi. Mutaxassislarning maʼlumotlariga koʻra, ular foydalanuvchilarni fishing sahifalariga yoʻnaltirishga qaratilgan 107 milliondan ortiq urinishlarni qayd etishgan, ularning 35,7 foizi moliya sektori mijozlariga qaratilgan. ...

Read more...

Xitoyliklar AQSh hukumati tarmoqlaridagi zaifliklarni qidirmoqdalar.

Alyaska savdo delegatsiyasi Xitoyga tashrif buyurganidan so'ng, kiber josuslar Amerika tashkilotlarining tarmoqlarini skanerlashmoqda. Xitoydagi elit universitetda faoliyat yurituvchi xakerlar razvedka ma'lumotlarini to'plash uchun Amerika kompaniyalari va davlat idoralaridan foydalanishga harakat qilmoqdalar. Recorded Future tadqiqotchilarining so'zlariga ko'ra, zaifliklarni skanerlash shu yilning may oyida Alyaska savdo delegatsiyasi Xitoyga tashrif buyurganidan keyin boshlangan....

Read more...

Britaniya va Kanada hukumatlari tasodifan o’zlarining xavfsizlik rejalarini butun internetga oshkor qilishdi.

Jami 50 ta Trello sahifasi internetda nashr etildi va Google tomonidan indekslandi.The Intercept xabar berishicha, Buyuk Britaniya va Kanada hukumatlari tomonidan mashhur loyihalarni boshqarish veb-sayti bo'lgan Trello sahifalarining noto'g'ri konfiguratsiyasi dasturiy ta'minotdagi zaifliklar va xavfsizlik rejalari, shuningdek, serverlar, rasmiy internet domenlari va boshqalar uchun parollarning oshkor bo'lishiga olib keldi. Veb-saytda...

Read more...

Emerson DeltaV DCS ish stantsiyalarida muhim zaifliklar aniqlandi

Zaifliklardan muvaffaqiyatli foydalanish tajovuzkorga o'zboshimchalik bilan kodni ishga tushirish va zararli dasturlarni kiritish imkonini berishi mumkin. Emerson DeltaV DCS sanoat ish stantsiyalarida uchta muhim zaiflik, jumladan, to'rtta yuqori xavfli zaiflik aniqlandi. Ushbu zaifliklardan muvaffaqiyatli foydalanish tajovuzkorga o'zboshimchalik bilan kodni ishga tushirish va zararli dasturlarni kiritish imkonini beradi, bu esa keyinchalik...

Read more...

Saylov komissiyasi sayyohlik agentliklaridan mijozlarining saylovlar davomidagi sayohatlari haqida ma’lumot so’radi.

Bunday choralar hududiy saylov komissiyalarining vakolatlari ro'yxatiga kiritilmagan. "Interfaks" xabar berishicha, bir nechta sayyohlik agentliklari viloyat saylov komissiyasidan 2018-yil 9-sentabrdagi saylovlar paytida shaharda bo'lishni rejalashtirayotgan mijozlar haqida ma'lumot so'rab xat oldilar. "Sayyohlik agentliklari 1-sentabrgacha sayyohlarning to'liq ism-sharifi, tug'ilgan sanasi va ro'yxatdan o'tgan joyini talab qilib xatlarni qabul qila boshladilar. Xususan,...

Read more...

O’smir ish qidirib Apple serverlarini buzib kirdi

Kompaniyaning 16 yoshli muxlisi shunchaki e'tiborni jalb qilishga va ishga kirishga harakat qilardi. Apple’ning haddan tashqari g‘ayratli muxlisi ishga joylashish niyatida kompaniyaning korporativ tarmoqlariga buzib kirganlikda aybini tan oldi. The Register ma'lumotlariga ko'ra, mamlakat qonunchiligiga muvofiq ismi oshkor etilmagan avstraliyalik 16 yoshli o'smir soliq serverlariga buzib kirib, 90 Gb ma'lumotni...

Read more...

Brauzer himoyasi va reklama blokerlarini chetlab o’tishning yangi usullari kashf etildi.

Исследователи проанализировали семь браузеров и 46 расширений. Belgiyaning Leuven katolik universiteti tadqiqotchilari guruhining so'zlariga ko'ra, brauzerlarga kiritilgan xavfsizlik va maxfiylikni himoya qilish yechimlari, jumladan, reklama blokerlari, ilgari o'ylanganidek xavfsiz emas. Tadqiqotchilar yettita brauzer va 46 ta kengaytmani tahlil qilishdi. So'nggi ikki yil ichida bir nechta brauzerlar Firefox-ning kuzatuv himoyasi funksiyasi...

Read more...

Niagara Frameworkda aniqlangan zaifliklar

Zaifliklardan foydalanish qurilmaning ishdan chiqishiga va masofadan kod bajarilishiga olib kelishi mumkin. Amerika apparat va dasturiy ta'minot muhandisligi kompaniyasi internet orqali aqlli qurilmalarga kirish, avtomatlashtirish va boshqarish uchun moslashtirilgan ilovalar yaratish imkonini beruvchi Niagara Framework mahsulotidagi zaifliklarni tuzatdi. Katalogni aylanib o'tish zaifligi (CVE-2017-16744) Microsoft Windows uchun Tridium Niagara AX...

Read more...

Xitoy o’g’irlangan Markaziy razvedka boshqarmasi ma’lumotlarini Rossiya bilan baham ko’rdi

Xitoy razvedka xodimlari aloqa tizimidagi texnik zaiflik tufayli agentlik tarmoqlariga kirishga muvaffaq bo'lishdi. 2017-yilda Xitoy razvedka idoralari Xitoydagi ko'plab Markaziy razvedka boshqarmasi (MRB) axborot agentlarining faoliyatiga xalaqit berishga va agentlik tarmoqlariga kirishga muvaffaq bo'lishdi. Foreign Policy manbalariga ko'ra, Xitoy razvedka idoralari tomonidan o'g'irlangan ma'lumotlar Rossiyaga o'tkazilgan bo'lishi mumkin. Tergov shuni...

Read more...

Philips ISCV tizimlarida aniqlangan zaifliklar

Zaifliklar mahalliy kirish huquqiga ega bo'lgan tajovuzkorga o'z imtiyozlarini oshirish va ixtiyoriy kodni bajarish imkonini beradi. Philips IntelliSpace Cardiovascular (ISCV) tizimlarida ikkita zaiflik tuzatildi. Muammolar IntelliSpace Cardiovascular 3.1 va undan oldingi versiyalariga, shuningdek, Xcelera 4.1 va undan oldingi versiyalariga ta'sir qiladi. ISCV 2.x va undan oldingi versiyalarida hamda Xcelera 4.1...

Read more...

macOS xavfsizlik ogohlantirishlarini sun’iy chertishlar bilan aldash mumkin.

Apple’ning kirish simulyatsiyasi himoyasi sichqoncha ko‘rsatkichini klaviatura yordamida boshqarish imkonini beruvchi funksiyaga taalluqli emas. macOS High Sierra’dagi xavfsizlik so‘rovlarini sun’iy bosishlar yordamida chetlab o‘tish mumkin, bu esa zaiflik tufayli ishga tushishi mumkin. macOS’da avtomatlashtirish vositalari keraksiz foydalanuvchi o‘zaro ta’sirini kamaytirish uchun dasturiy sichqoncha hodisalarini yaratishi mumkin. Ishlab chiquvchilar ilovalar o‘rtasidagi...

Read more...

Ko’pgina dasturiy ta’minot zaifliklari yirik ma’lumotlar bazalariga kiritilmagan.

Mutaxassislarning fikriga ko'ra, asosiy sabab zaifliklar haqida hisobot berishning markazlashtirilmaganligidir. Risk Based Security kiberxavfsizlik tadqiqotchilarining ma'lumotlariga ko'ra, 2018-yilning birinchi yarmida rekord darajadagi dasturiy ta'minot zaifliklari aniqlandi, ammo ularning aksariyati kuzatiladigan muammolarning asosiy ro'yxatlarida aks etmagan. Kompaniyaning hisob-kitoblariga ko'ra, joriy yil boshidan 30-iyungacha uning tadqiqotchilari 10 644 ta zaiflikni qayd etishgan,...

Read more...

Xakerlar Hindiston bankidan 3 kun ichida 13,5 million dollar o’g’irlashdi.

Hozircha hujumlar ortida kim turgani aniq emas. Hindistonning ikkinchi yirik kooperativ banki bo'lgan Cosmos Bank vakillari kreditor serverlari buzib kirilganini e'lon qilishdi. Reuters agentligining xabar berishicha, uch kun ichida xakerlar 940 million rupiydan (13,5 million dollar) ortiq mablag'ni o'g'irlashga muvaffaq bo'lishdi. Hozirda hodisa bo'yicha tergov davom etmoqda. Bank ma'lumotlariga ko'ra,...

Read more...

Microsoft’ning sobiq xodimi ransomware operatori sifatida aniqlandi.

Reveton ransomware operatori sifatida Raymond Uadiale 90 000 dollardan ortiq "ishlagan". Microsoftning sobiq tarmoq muhandisi fitna va pul yuvishda ayblanib, 18 oylik qamoq jazosiga va uch yillik shartli ozodlik jazosiga hukm qilindi. 41 yoshli Raymond Odigie Uadiale aybini tan olish to'g'risidagi kelishuvni qabul qildi va pul yuvish bo'yicha ikkinchi...

Read more...

Siemens SIMATIC STEP 7 va SIMATIC WinCC’dagi zaifliklarni tuzatmoqda

Zaifliklardan faqat mahalliy darajada foydalanish mumkin, ammo hatto tajribasiz xaker ham hujumni amalga oshirishi mumkin. Siemens o'zining SIMATIC STEP 7 (TIA Portal) va SIMATIC WinCC (TIA Portal) dasturiy mahsulotlaridagi ikkita zaiflikni tuzatdi. Ikkala zaiflikdan ham faqat mahalliy darajada foydalanish mumkin, ammo hatto nisbatan tajribasiz xaker ham hujumni amalga oshirishi mumkin....

Read more...

Chrome’dagi zaiflik HTML teglari yordamida foydalanuvchi ma’lumotlariga kirish imkonini berdi.

Mutaxassislar jinsi va yoshi haqidagi ma'lumotlarni, shuningdek, boshqa maxfiy ma'lumotlarni olishga muvaffaq bo'lishdi. Google Chrome brauzeridagi CVE-2018-6177 zaifligini tuzatdi, bu esa hujumchilarga HTML audio yoki video teglaridan foydalangan holda veb-saytlardan maxfiy ma'lumotlarni olish imkonini beradi. Muammo Imperva xavfsizlik tadqiqotchilari tomonidan aniqlandi. Tadqiqotchilarning fikriga ko'ra, muvaffaqiyatli hujum uchun HTML audio...

Read more...

Tovlamachilar foydalanuvchilarni qayta joylashtirish haqidagi xabarlar bilan qo’rqitmoqdalar

Shantajchi agar unga 150 dollar Bitcoin to'lanmasa, huquqni muhofaza qilish organlariga shikoyat qilish bilan tahdid qildi. Onlayn firibgarlikning yangi turi aniqlandi, unda tovlamachilar foydalanuvchilarni ishonchsiz kontentni ulashgani uchun huquqni muhofaza qilish organlariga xabar berish bilan qo'rqitib, shantaj qilishadi. Bu haqda "You'll Go to Jail for a Like" telegram kanali xabar...

Read more...

Kriptovalyuta investori SIM-karta almashtirish uchun telekommunikatsiya operatoridan 224 million dollar talab qilmoqda.

Maykl Terpin AT&T kompaniyasini uning hisobidan kriptovalyutani noqonuniy ravishda yechib olingani uchun sudga berdi. Chorshanba, 14-avgust kuni amerikalik tadbirkor va kriptovalyuta investori Maykl Terpin AT&T telekommunikatsiya kompaniyasiga qarshi sudga da'vo arizasi bilan murojaat qilib, 224 million dollar talab qildi. Terpin kompaniyani shaxsiy hamyonidan kriptovalyuta tokenlarini o'g'irlashda firibgarlik va qo'pol...

Read more...

Siemens o’zining ko’plab mahsulotlaridagi xavfli zaiflikni tuzatdi.

Zaiflikdan muvaffaqiyatli foydalanish muhim ma'lumotlarni shifrlanmagan shaklda ushlab qolish imkonini beradi. Siemens sanoat avtomatlashtirishda ishlatiladigan bir nechta Siemens mahsulotlariga ta'sir qiluvchi xavfli CVE-2017-3737 zaifligini tuzatdi. Zaiflik shifrlanmagan ma'lumotlar uzatilishiga ta'sir qiladi. Xususan, OpenSSL 1.0.2 kriptografik to'plamida SSL_read() yoki SSL_write() funktsiyalari to'g'ridan-to'g'ri dastur tomonidan chaqirilsa, ishlamay qoladigan "xato holati" mexanizmi...

Read more...

Roskomnadzor 3000 dan ortiq jamoat Wi-Fi nuqtalarini tekshirdi.

Tekshiruvlar davomida agentlik mutaxassislari 112 ta qoidabuzarlikni aniqladilar. Joriy yilning iyul oyida Roskomnadzor xodimlari agentlik matbuot xizmatining ma'lumotlariga ko'ra, 3400 dan ortiq jamoat Wi-Fi nuqtalarini tekshirdilar. Tekshiruvlar asosan Sibir (1581 ta nuqta), Markaziy (635 ta nuqta) va Ural (447 ta nuqta) federal okruglarida o'tkazildi. Tekshiruvlar davomida Roskomnadzor mutaxassislari foydalanuvchi...

Read more...

Siemens Automation License Manager muhim zaifliklarni tuzatadi

Zaifliklardan biri kodni masofadan turib bajarishga imkon beradi. Siemens oʻzining Automation License Manager dasturida ikkita jiddiy zaiflikni tuzatdi. CVE-2018-11455 kataloglarni aylanib oʻtish zaifligidir. Bu tajovuzkorga oʻzboshimchalik bilan fayllarni masofadan koʻchirish va oxir-oqibat kodni bajarish orqali tizimni buzish imkonini beradi. Hujum maqsadli qurilmaga tarmoq ulanishini talab qiladi. Hech qanday maxsus imtiyozlar...

Read more...

BRICS mamlakatlari yagona kiber politsiya kuchlarini yaratish to’g’risida kelishuv imzoladilar.

Ushbu chora kiberjinoyatchilik, axborot terrorizmi va ekstremizmiga qarshi kurashni tashkil etishga yordam berishga qaratilgan. Yoxannesburgda bo'lib o'tgan BRICS sammiti davomida BRICS mamlakatlari rahbarlari turli sohalardagi hamkorlik to'g'risida yakuniy deklaratsiyani imzoladilar. EG.RU xabar berishicha, hujjatda boshqa narsalar qatori yagona kiber politsiya kuchlarini yaratish to'g'risidagi qoida ham mavjud. Rossiya Federatsiyasi Xavfsizlik...

Read more...

Omsk aholisining shaxsiy ma’lumotlari shamol tomonidan uchib ketmoqda.

Omskda fuqarolar ma'lumotlarining g'ayrioddiy ravishda sizib chiqishi sodir bo'ldi. Ma'lumotlarning sizib chiqishi odatda xakerlik hujumlari yoki kompaniya xodimlarining firibgarligi bilan bog'liq. Biroq, ba'zi hollarda, maxfiy ma'lumotlar shunchaki sochilib ketadi, shunchaki qo'lini uzatib, qog'oz parchasini olgan odam tomonidan osongina olinadi. Bunga yorqin misol - Omsk ko'chalarida aholining shaxsiy ma'lumotlarini o'z ichiga...

Read more...

Dasturiy ta’minotni ishlab chiqish bosqichida xavfsizligini oshirishning yangi usuli taqdim etildi.

Tadqiqotchilar PyCrypto kutubxonasini muammolarni proaktiv ravishda aniqlash va ularni hal qilish bo'yicha tavsiyalar berish uchun o'zgartirdilar. Germaniyaning bir nechta universitetlaridan kelgan tadqiqotchilarning qo'shma guruhi USENIX kiberxavfsizlik simpoziumida dasturiy ta'minot ishlab chiquvchilarini xavfli kodlash amaliyotlari haqida ogohlantiruvchi ogohlantirishlarning samaradorligi haqida ma'ruza qildi. Konferensiyada taqdim etilgan ma'ruzada mutaxassislar Python kriptografik kutubxonasini o'zgartirish...

Read more...

Intel protsessorlarida uchta Spectre sinfidagi zaifliklar aniqlandi.

Zaifliklar tajovuzkorga birinchi darajali keshdan ma'lumotlarni olish imkonini beradi. Xavfsizlik tadqiqotchilari Intel protsessorlarida Spectre sinfidagi uchta yangi zaiflikni aniqladilar. Ushbu zaifliklardan foydalanish spekulyativ ijroga asoslangan bo'lib, bu xususiyat ko'plab zamonaviy protsessorlarda ishlashni yaxshilash uchun joriy etilgan. Zaifliklar spekulyativ ijro paytida qayta ishlangan ma'lumotlarga ta'sir qiladi, ular birinchi darajali (L1) keshda...

Read more...

VORACLE hujumi VPN ulanishlaridan HTTP ma’lumotlarini tiklashga imkon beradi

Bunday hujumning maqsadi cookie-fayllar, muhim ma'lumotlarga ega sahifalar va boshqalar kabi maxfiy ma'lumotlarni o'g'irlashdir. Xavfsizlik bo'yicha tadqiqotchi Ahamed Nafeez VORACLE deb nomlangan yangi hujumni kashf etdi, bu shifrlangan VPN ulanishlari orqali yuborilgan HTTP trafikni tiklash imkonini beradi. VORACLE o'zi yangi hujum emas. Bu CRIME, TIME va BREACH kabi eski kriptografik...

Read more...

Microsoft ikkita nol kunlik zaiflikni tuzatdi.

Yangilanishlar chiqarilishidan oldin xakerlik hujumlarida CVE-2018-8414 va CVE-2018-8373 zaifliklaridan foydalanilgan. Seshanba, 14-avgust kuni Microsoft oʻz mahsulotlari uchun rejalashtirilgan oylik xavfsizlik yangilanishlarini eʼlon qildi. Avgust oyidagi yamalar 60 ta zaiflikni, jumladan, real hayotdagi hujumlarda faol qoʻllaniladigan ikkita nol kunlik zaiflikni tuzatadi. Microsoft byulleteniga koʻra, nol kunlik zaifliklardan biri (CVE-2018-8414) Windows...

Read more...

Rossiyaning xakerlar orasida eng mashhur mintaqalari ma’lum bo’ldi.

2018-yilning birinchi yarmida jami 1233 ta kiberjinoyat qayd etilgan. Rossiya Bosh prokuraturasi oʻz veb-saytida 2018-yilning birinchi yarmida zamonaviy axborot-kommunikatsiya texnologiyalaridan foydalangan holda sodir etilgan jinoyatlar statistikasini eʼlon qildi. Hisobotga koʻra, kiberjinoyatlarning eng keng tarqalgan turlari kompyuter maʼlumotlariga ruxsatsiz kirish (Rossiya Jinoyat kodeksining 272-moddasi) va zararli kompyuter dasturlarini yaratish, ulardan foydalanish...

Read more...

Firibgarlar Ijtimoiy sug’urta jamg’armasidan taxminan 70 million rubl o’g’irlashdi.

Hujumchilar shifokorlardan biridan olingan bemorlarning shaxsiy ma'lumotlaridan foydalanishgan. Tatariston Respublikasida firibgarlar antenatal klinikalarda bemorlarning shaxsiy ma’lumotlaridan foydalangan holda Ijtimoiy sug‘urta jamg‘armasidan 70 million rublga yaqin mablag‘ni o‘g‘irlagan. Bu haqda BUSINESS Online portali xabar berdi. Hujumchilar ma'lumotlarni mahalliy klinika shifokorlaridan biridan sotib olgan. Shundan so‘ng jinoyatchilar bemorlarni aldab, ularga bir martalik...

Read more...

Rospotrebnadzor shaxsiy ma’lumotlarni himoya qilish bo’yicha tavsiyalar e’lon qildi.

Agar kartangiz bloklangani yoki mablag' yechib olingani haqida SMS xabar olsangiz, ko'rsatilgan raqamga qo'ng'iroq qilmang. Rospotrebnadzor oʻz veb-saytida shaxsiy maʼlumotlarni himoya qilish qoidalari boʻyicha eslatma eʼlon qildi. “Siz hech qachon pasportingizni begonalarga bermasligingiz va bank kartangiz maʼlumotlarini: PIN va CVV (kartangizning orqa tomonidagi uch xonali kod) bermasligingiz kerak”, deyilgan eslatmada....

Read more...

Hujumchilar bemorlarning hayotiy ko’rsatkichlarini soxtalashtirishi mumkin

Noto'g'ri o'lchovlar noto'g'ri davolanishga olib kelishi mumkin, bu esa bemorga zarar etkazishi mumkin. Hujumchilar tibbiy uskunalar va markaziy monitoring tizimlari o'rtasida uzatiladigan ma'lumotlarni boshqarish orqali bemorlarning hayotiy belgilarini soxtalashtirishlari mumkin. McAfee tadqiqotchilarining so'zlariga ko'ra, ba'zi monitoring tizimlari tibbiy uskunalar va markaziy monitoring stansiyasi o'rtasida ma'lumotlarni uzatish uchun xavfli protokoldan foydalanadi....

Read more...

Tadqiqotchilar IKE protokolida xavfli zaifliklarni aniqladilar.

Ushbu zaiflik ruxsatsiz foydalanuvchiga sessiya kalitlariga kirish huquqini berishi mumkin. Opole universiteti (Polsha) va Rur universiteti (Germaniya) tadqiqotchilari jamoasi “Kalit maʼlumotlardan qayta foydalanish xavfi: IPsec IKE ga hujum amaliyotlari” nomli hisobotni nashr etdilar, unda ular IKE protokolidagi bir qator zaifliklarni tasvirlab berishdi. Tadqiqotchilarning fikriga ko'ra, hujum...

Read more...

Tadqiqotchilar IKE protokolida xavfli zaifliklarni aniqladilar.

Ushbu zaiflik ruxsatsiz foydalanuvchiga sessiya kalitlariga kirish huquqini berishi mumkin. Opole universiteti (Polsha) va Rur universiteti (Germaniya) tadqiqotchilari jamoasi “Kalit maʼlumotlardan qayta foydalanish xavfi: IPsec IKE ga hujum amaliyotlari” nomli hisobotni nashr etdilar, unda ular IKE protokolidagi bir qator zaifliklarni tasvirlab berishdi. Tadqiqotchilarning fikriga ko'ra, hujum Cisco (CVE-2018-0131), Huawei...

Read more...
Mahsulot savatga qo‘shildi Savatga o‘tish