Yangiliklar

Google geolokatsiya o’chirilgan bo’lsa ham, joylashuv ma’lumotlarini to’playdi.

Google vakillari foydalanuvchi shartnomasining bandlaridan biriga tayanib, ushbu ma'lumotni tasdiqlashdi. Associated Press jurnalistlari aniqlaganidek, Google foydalanuvchilarning joylashuvini kuzatishda davom etmoqda va hatto geolokatsiya o'chirilgan bo'lsa ham, ularni shaxsiy profillariga saqlaydi. Google vakillari foydalanuvchi shartnomasidagi bandga asoslanib, bu ma'lumotni tasdiqladilar. “Google foydalanuvchi tajribasini yaxshilash uchun joylashuvdan foydalanishning...
Read more...

Firibgarlar foydalanuvchilarni ularning telefon raqamlaridan foydalanib shantaj qilmoqdalar.

Elektron pochtada telefon buzib kirilgani va foydalanuvchining veb-kamerasi yordamida video yaratilgani aytilgan. Firibgarlar yangi tovlamachilik kampaniyasini olib bormoqdalar, unda jabrlanuvchilar telefonlari buzib kirilgani va foydalanuvchining veb-kamerasi yordamida video yaratilgani haqida elektron pochta xabarlarini olishadi. SecGuru taxallusidan foydalangan xavfsizlik bo'yicha tadqiqotchining so'zlariga ko'ra, hujumchilar video va boshqa ma'lumotlarni o'chirish uchun 1000...

Read more...

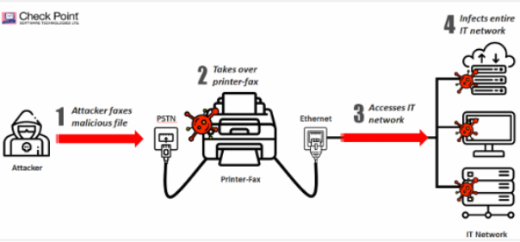
Xakerlar korporativ tarmoqlarni faks orqali buzib kirishlari mumkin

T.30 faks protokolidagi zaifliklar faks mashinalarini korporativ tarmoqlarga hujumlar uchun kirish nuqtasiga aylantiradi. Yaqinda faks protokolida aniqlangan ikkita zaiflik faks mashinalarini xakerlar korporativ tarmoqlarga kirish uchun kirish nuqtalariga aylantirishi mumkin. Las-Vegasda bo'lib o'tgan DEFCON konferensiyasida Check Point tadqiqotchilari T.30 faks protokoliga Faxploit hujumini taqdim etishdi. Hujum DHT va COM...

Read more...

NSA xakerlik bo’limining sobiq rahbari kimning xakerlari eng faol ekanligini oshkor qildi.

TAO sobiq rahbarining so'zlariga ko'ra, Rossiya eng faol xakerlarga ega mamlakatlar qatorida. Dunyo bo'ylab hukumatlar uchun ishlaydigan xakerlar yangilik emas. Biroq, davlatlar zarur bo'lganda maksimal darajada vayronagarchilikka olib kelish uchun hujumkor kiber imkoniyatlarini tez rivojlantirmoqdalar. The Register nashrining xabar berishicha, bu haqda Las-Vegasda bo'lib o'tgan DEFCON konferensiyasidagi nutqida Tailored Access...

Read more...

Xakerlar suv isitgichlaridan foydalangan holda ommaviy elektr uzilishlariga sabab bo’lishi mumkin.

Xakerlar buzib kirilgan IoT qurilmalaridan foydalanib, elektr tarmoqlaridagi kuchlanishni boshqarishi mumkin. Xakerlar tomonidan sodir etilgan keng ko'lamli elektr uzilishi haqida o'ylaganimizda, ko'pchilik elektr stansiyasining ichki tarmoqlariga kirib, kalitlarni masofadan boshqarishga qodir yuqori malakali kiberjinoyatchilar guruhini tasavvur qiladi. Biroq, Prinston universiteti tadqiqotchilarining fikriga ko'ra, keng tarqalgan elektr uzilishi kamroq markazlashtirilgan va...

Read more...

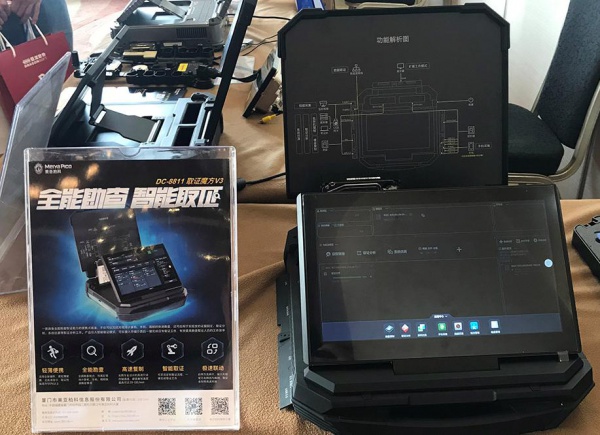
Tergov qo’mitasi yozishmalarga kirish uchun uskunalar sotib oldi.

Agentlik tizimlarni jami 5 million rublga sotib oldi. Rossiya Tergov qo'mitasi ikkita tuman uchun smartfonlar va boshqa qurilmalardan ma'lumotlarni buzib kirish va olish uchun tizimlarni sotib oldi. Agentlik Xitoy va Isroilda ishlab chiqarilgan apparat va dasturiy ta'minot tizimlarini jami 5 million rublga sotib oldi. Xususan, tizim Xitoyning Xiamen Meiya Pico...

Read more...

Crestron boshqaruv tizimlarida to’rtta jiddiy zaiflik aniqlandi.

Zaifliklardan birgalikda foydalanish tajovuzkorga kodni masofadan turib bajarishga imkon berishi mumkin. Crestron TSW-X60 va MC3 ko'p vazifali masofadan boshqarish tizimlarida to'rtta jiddiy zaiflik aniqlandi. Birgalikda foydalanilganda, bu zaifliklar tajovuzkorga yuqori tizim imtiyozlari bilan kodni masofadan turib bajarishga imkon berishi mumkin. CVE-2018-11228 va CVE-2018-11229 operatsion tizimdagi muhim masofadan buyruqlarni bajarish zaifliklari...

Read more...

WhatsApp’ning boshidan oxirigacha shifrlashdan voz kechishi haqidagi xabar soxta bo‘lib chiqdi.

WhatsApp o'zining xabar almashish xizmatidan boshdan-oyoq shifrlashni olib tashlashini e'lon qilmadi. Dushanba, 13-avgust kuni Rossiya ommaviy axborot vositalari WhatsApp oʻzining shu nomdagi xabar almashish ilovasidan boshidan oxirigacha shifrlashni olib tashlash niyatida ekanligi haqida xabar berishdi. Xabarga koʻra, oʻzi ham AQSh rasmiylari tomonidan bosim ostida boʻlgan Facebook bosh direktori Mark...

Read more...

Mutaxassislar kodlovchilarni ularning kodlari orqali aniqlashni o’rgandilar.

Mashinada o'qitishdan foydalanib, mutaxassislar dasturchilarni kodlari bo'yicha farqlashni o'rgandilar. Yozma matn uslubini sintaksis tahlili orqali o'rganadigan stilometriya sohasidagi mutaxassislar yozuv juda individual, noyob jarayon ekanligini uzoq vaqtdan beri bilishadi. Foydalanilgan lug'at, sintaksis va grammatik konstruksiyalar matn muallifini aniqlash imkonini beradi, go'yo uning ostida imzo yozilgandek. Hozirda onlayn nashrlar mualliflarini aniqlash...

Read more...

Oracle ma’lumotlar bazasi muhim zaifliklarni yamaydi

Masofaviy hujumchi bu muammodan foydalanishi va mahsulotni to'liq nazoratga olishi mumkin. Oracle o'zining Oracle ma'lumotlar bazasi mahsulotidagi muhim CVE-2018-3110 zaifligini tuzatdi. Oracle Database Server uchun Java VM komponentida zaiflik mavjud. Masofaviy, autentifikatsiyalangan tajovuzkor bu muammodan foydalanib, mahsulotni to'liq nazoratga olishi va oxir-oqibat server qobig'iga kirish huquqini qo'lga...

Read more...

4G LTE Light Industrial M2M routeridagi zaifliklar tuzatildi

Ularning yordami bilan tajovuzkorlar masofadan turib maxfiy ma'lumotlarni oshkor qilishlari, shuningdek, XSS va CSRF hujumlarini amalga oshirishlari mumkin. Avstraliyaning NetComm Wireless kompaniyasi tomonidan ishlab chiqarilgan 4G LTE Light Industrial M2M routerlarida bir qator zaifliklar tuzatildi. Ushbu zaifliklar tajovuzkorlarga maxfiy ma'lumotlarni masofadan turib oshkor qilish va XSS va CSRF hujumlarini...

Read more...

Yangi IoT zararli dasturi samolyotlardagi sun’iy yo’ldosh aloqa tizimlariga hujum qiladi

Samolyotlardan birining parvoz paytidagi ko'ngilochar tizimini tekshirgandan so'ng, tadqiqotchilar sun'iy yo'ldosh modem modulida orqa eshikni topdilar. IOActive xavfsizlik tadqiqotchilari SATCOM sun'iy yo'ldosh aloqa tizimlarida masofadan turib hujum qiluvchilarga tijorat samolyotlari, kosmik stansiyalar va kemalardagi uskunalarni o'g'irlash imkonini beruvchi bir nechta zaifliklar haqida xabar berishdi. "Southwest, Norwegian va Icelandair kabi aviakompaniyalarning...
Read more...

25 ta Android smartfon modelining dasturiy ta’minotida bir nechta zaifliklar aniqlandi.

Zaif smartfonlar ro'yxatiga ZTE, Sony, Nokia, LG, Asus, Alcatel kabi yirik brendlar kiradi. Las-Vegasda bo'lib o'tgan DEF CON kiberxavfsizlik konferensiyasida Kryptowire tadqiqotchilari 25 ta Android smartfon modellarining dasturiy ta'minoti va ilovalaridagi 47 ta zaiflik haqida batafsil ma'lumot taqdim etdilar. Zaifliklar oddiy nosozliklarga olib keladigan muammolardan tortib, tajovuzkorlarga root huquqlarini olishga...

Read more...

6-avgustdan 12-avgustgacha bo’lgan davrdagi xavfsizlik hodisalariga umumiy nuqtai nazar

O'tgan hafta davomida axborot xavfsizligi dunyosida sodir bo'lgan asosiy voqealarga qisqacha sharh. O'tgan hafta ma'lumotlarning sizib chiqishi, hukumat xakerlik hujumlari, yangi botnetlar va boshqa holatlarsiz o'tmadi. Biroq, eng muhim yangilik Telegramni deanonimlashtirishning yangi usuli haqidagi yangiliklar bo'ldi. Quyida 6-avgustdan 12-avgustgacha bo'lgan eng muhim xavfsizlik hodisalarini yoritib beramiz. O'tgan...

Read more...

MDM orqali korporativ Apple Mac’larini buzib kirish usuli aniqlandi.

Agar hujum muvaffaqiyatli bo'lsa, macOS kompyuterlari MDM serveriga ulanishi bilanoq, tajovuzkorlar zararli dasturni o'rnatishi mumkin. Xavfsizlik bo'yicha tadqiqotchilar Jesse Endahl va Maks Bélanager korporativ muhitda yangi Apple Mac kompyuterlarini Mobil Qurilmalarni Boshqarish (MDM) protokoli yordamida buzib kirish usulini namoyish etdilar. Tadqiqotchilar protokoldan foydalanib, manifestni ajratib olishdi va birinchi marta ishga...

Read more...

11 yoshli o’quvchi Florida shtatidagi saylov natijalarini 10 daqiqada o’zgartirdi.

Talaba Florida shtati Davlat kotibi veb-sayti nusxasini buzib kirgan va ovoz berish natijalari bo'limidagi ma'lumotlarni o'zgartirgan. SecurityLab avvalroq xabar berganidek, Demokratik Milliy Qo'mita Defcon konferensiyasida milliy ovoz berish tizimini buzib kira oladigan va uni himoya qilishning eng samarali strategiyasini taklif qila oladigan bola uchun maxsus mukofot ta'sis etdi. Qo'mita...

Read more...

FQB banklarni yangi global firibgarlik sxemasi haqida ogohlantirdi.

Firibgarlar bir necha soat ichida millionlab dollar naqd pulni yechib olish niyatida. Federal Qidiruv Byurosi (FQB) banklarni yangi global firibgarlik sxemasi haqida ogohlantirdi. KrebsOnSecurity portalining xabar berishicha, jinoyatchilar kredit muassasalarini buzib kirish va butun dunyo bo'ylab bankomatlardagi klonlangan kartalardan foydalanib, bir necha soat ichida millionlab dollar naqd pul yechib olish...

Read more...

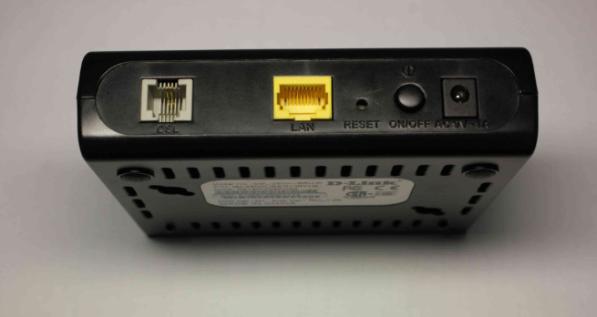
Xakerlar D-Link routerlari orqali ma’lumotlarni o’g’irlashadi

Hujumchilar DNS sozlamalarini o'zgartiradilar, bu esa foydalanuvchilarning фишинг sahifalariga yo'naltirilishiga olib keladi. Xakerlar Braziliyada D-Link DSL routerlariga hujum qilib, qurilmalar ular tomonidan boshqariladigan DNS serveriga ulanishi uchun DNS sozlamalarini o'zgartirmoqdalar. Bank veb-saytiga kirishga urinayotganda, foydalanuvchilar fishing sahifasiga yo'naltiriladi, bu sahifadan tajovuzkorlar shaxsiy ma'lumotlarni o'g'irlash uchun foydalanadilar. Radware ma'lumotlariga ko'ra,...

Read more...

Yangi KeyPass tovlamachilik dasturi aniqlandiYangi KeyPass tovlamachilik dasturi aniqlandi

Hozircha zararli dastur qanday tarqalgani aniq emas. Bleeping Computer ma'lumotlariga ko'ra, internetda STOP ransomware ning KeyPass deb nomlangan variantini tarqatuvchi yangi zararli dastur aniqlandi. Hozircha zararli dastur qanday tarqatilayotgani noma'lum. Ba'zi foydalanuvchilar uning KMSpico deb nomlangan qaroqchi dasturni o'rnatgandan keyin paydo bo'lganini da'vo qilishmoqda, boshqalari esa hech narsa o'rnatmagan. ...

Read more...

AQShning 4 ta kompaniyasi tomonidan yetkazib berilgan telefonlarda xavfli zaiflik aniqlandi.

Ushbu zaiflik xakerlarga barcha foydalanuvchi ma'lumotlariga kirish imkonini beradi. Kryptowire tomonidan o'tkazilgan va AQSh Ichki xavfsizlik departamenti tomonidan moliyalashtirilgan tadqiqotga ko'ra, xakerlarga barcha foydalanuvchi ma'lumotlariga kirish imkonini beruvchi jiddiy zaiflik AQShning to'rtta operatori tomonidan sotiladigan mobil telefonlarda aniqlandi. Hisobotga ko'ra, zaiflik xakerlarga elektron pochta va xabarlarni o'z ichiga olgan barcha...

Read more...

LK tomonidan VPN ilovasidagi zaiflik foydalanuvchilarning IP manzillarini fosh qildi.

Ilovaning zaif versiyalari DNS so'rovlarini xavfsiz tunnel orqali yo'naltirmaydi. Xavfsizlik bo'yicha tadqiqotchi Dhiraj Mishra Kaspersky Lab’ning Android VPN ilovasida zaiflikni aniqladi. Tadqiqotchining so'zlariga ko'ra, Kaspersky VPN – Secure Connection 1.4.0.216 va undan oldingi versiyalari tashrif buyurilgan veb-saytlarning nomlarini va foydalanuvchilarning ommaviy IP manzillarini DNS serverlariga oshkor qiladi. Muammo shundaki, ilovaning...
Read more...

Positive Technologies tomonidan aniqlangan zaifliklar uchun NCR bankomatlari tuzatildi

Hujumchi bankomatning boshqaruv kompyuteri va dispenser o'rtasidagi so'rovlarni shifrlash uchun ishlatiladigan shifrlash mexanizmlaridagi kamchiliklardan foydalanib, pul o'g'irlashi mumkin. Positive Technologies mutaxassislari Vladimir Kononovich va Aleksey Stennikov Las-Vegasda bo'lib o'tgan Black Hat axborot xavfsizligi konferensiyasida zaiflik tahlilini taqdim etishdi. Muammo dispenser boshqaruvchisiga eskirgan va kamroq xavfsiz dasturiy ta'minotni o'rnatish, tajovuzkorga qora...

Read more...

Princess Evolution’ning yangi zararli dasturi aniqlandi

Hujumchilar "zararli dastur xizmat sifatida" modelidan foydalanib, yer osti xakerlik forumlarida Princess Evolution o'yinini taklif qilishadi. Trend Micro xavfsizlik tadqiqotchilari Princess Evolution deb nomlangan yangi ransomware variantini, Princess Locker oʻyinining takomillashtirilgan versiyasini topdilar. Tadqiqotchilarning soʻzlariga koʻra, zararli dasturlarni tarqatish kampaniyasi 25-iyulda boshlangan. Hujumchilar orasida kriptovalyuta qazib oluvchi va Princess Locker...

Read more...

Xakerlar foydalanuvchi brauzerining versiyasini aniqlash uchun JavaScriptdan foydalanadilar.

Hujumchilar orasida eng mashhur funksiya bu setTimeout() dir. NTT Secure Platform Laboratories xavfsizlik tadqiqotchilari tajovuzkorlarning zaif brauzerlarni aniqlash uchun JavaScript’dan qanday foydalanishini tahlil qiluvchi hisobotni e’lon qilishdi. Mutaxassislar tajovuzkorlar tomonidan turli JavaScript implementatsiyalari yordamida zararli faoliyatni amalga oshirish uchun ishlatiladigan bir nechta usullarni aniqladilar. Bu shuni anglatadiki, xakerlar faqat ma’lum...

Read more...

«Rossiyalik xaker» Nikulin psixiatrik tekshiruvga yuborildi

Bu qaror sudning tavsiyasi bilan qabul qilindi. RIA Novosti xabar berishicha, ilgari Chexiya Respublikasidan AQShga ekstraditsiya qilingan "rus xakeri" Yevgeniy Nikulin sud ko'rsatmasi bilan psixiatrik tekshiruvdan o'tadi. "Bu mening tashabbusim emas edi. Sudya bu tavsiyani berdi. Biz uni bajardik", deb tushuntirdi Nikulinning advokati Arkadiy Bux. ...

Read more...

Aqlli suv purkagichlarining botneti suv omborini quritishi mumkin.

Aqlli sug'orish tizimlari jinoyatchilar tomonidan muhim infratuzilmaga hujum qilish uchun ishlatilishi mumkin. Ben-Gurion universiteti (Isroil) tadqiqotchilari aqlli sug'orish tizimlaridan foydalangan holda shahar suv tizimlariga kiberhujumlar xavfi haqida ogohlantirdilar. Tadqiqotchilar eng mashhur tijorat sug'orish tizimlarida - GreenIQ, BlueSpray va RainMachine - zaifliklarni aniqladilar, bu esa hujumchilarga ularni masofadan turib yoqish...

Read more...

Mobil to’lov qurilmalarida ko’plab zaifliklar aniqlandi.

Hujumchi shifrlangan Bluetooth ulanishini ushlab qolishi va ma'lumotlarni o'zgartirishi mumkin, bu esa mijozni ko'proq pul to'lashga majbur qiladi. Kichik do'konlar va savdogarlar tomonidan smartfonlar va planshetlarni cho'ntak to'lov terminallariga aylantirish uchun ishlatiladigan gadjetlar va ilovalar kiberhujumlarga zaif, deb xabar berishdi Positive Technologies kompaniyasining xavfsizlik bo'yicha tadqiqotchilari Leigh-Anne Galloway va Tim...

Read more...

Roskomnadzor Google Docs ma’lumotlarining sizib chiqishi bo’yicha Google’dan javob talab qiladi.

Yandex allaqachon Google Docs kontentini indekslash bo'yicha regulyatorga xabar bergan. Yandex o'tgan oy boshida sodir bo'lgan ma'lumotlar sizib chiqishi bo'yicha Roskomnadzorga javob berdi. Oqish SecurityLab tomonidan ilgari xabar qilingan Google Docs kontentini indekslash bilan bog'liq edi. 4 va 5 iyulga o'tar kechasi foydalanuvchilarning fayllari ommaga ochiq bo'ldi. Foydalanuvchilar qidiruv...

Read more...

Sun’iy intellekt bilan ishlaydigan zararli dasturlar qurbonlarning yuzlarini taniy oladi

Zararli dastur snayper kabi ishlaydi, mo'ljallangan nishonga aniq o'q uzadi. Sun'iy intellekt (AI) zararli dasturlarni aniqlash va yo'q qilish uchun ishlatilishi mumkin, ammo bu uni xakerlar ham ishlata olmaydi degani emas. IBM mutaxassislarining fikriga ko'ra, "AI davrida" AI jinoyatchilar qo'lida qurolga aylanish xavfi mavjud. O'z nazariyalarini qo'llab-quvvatlash uchun mutaxassislar...

Read more...

Bepul yuzni aniqlash vositasi ijtimoiy tarmoqlarda odamlarni kuzatishi mumkin.

Ushbu vosita avtomatik ravishda Facebook, Instagram, Twitter, LinkedIn, Google+, VKontakte va boshqa sakkizta platformadagi odamlarni qidiradi. Trustwave xavfsizlik tadqiqotchilari bir nechta ijtimoiy tarmoqlardagi nishonlarni kuzatish uchun yuzni aniqlash texnologiyasidan foydalanadigan yangi ochiq kodli vositani chiqazdilar. Social Mapper deb nomlangan vosita Facebook, Instagram, Twitter, LinkedIn, Google+, VKontakte, Weibo va Douban kabi...

Read more...

DarkHydrus xakerlari ochiq kodli vositalarga tayanadilar

Kampaniya ochiq kodli Phishery zararli dasturidan foydalanib, jabrlanuvchilarning ma'lumotlarini o'g'irlash uchun mo'ljallangan edi. Yangi topilgan DarkHydrus xakerlar guruhi Yaqin Sharqdagi davlat idoralari va taʼlim muassasalaridan shaxsni tasdiqlovchi hujjatlarni oʻgʻirlashga qaratilgan fishing hujumlarini amalga oshirish uchun ochiq manba vositalaridan foydalanadi. Guruh Palo Alto Networks Unit 42 xavfsizlik tadqiqotchilari tomonidan topilgan....

Read more...

Ramnit Black deb nomlangan yangi botnet bilan qaytdi.

Tizimga o'rnatilgandan so'ng, zararli dastur Ngioweb zararli dasturini yuklab oladi. Checkpoint tadqiqotchilari Ramnit bank troyanining operatorlari tomonidan yaratilgan Black deb nomlangan keng ko'lamli botnetni aniqladilar. Ramnit birinchi marta 2010-yilda kashf etilgan. O'sha paytda zararli dastur tarmoq qurti edi, ammo 2011-yilda u Zeus manba kodi yordamida takomillashtirildi va hozirda eng...
Read more...

Rossiyalik erkak Android qurilmalarini buzib kirish dasturini yaratganlikda aybdor deb topildi.

Erkak ikki oy davomida zararli dastur yaratdi. Mari Elning Gornomariyskiy tuman sudi 29 yoshli Kozmodemyansk fuqarosini Android qurilmalarini buzish dasturini ishlab chiqqani uchun bir yilu ikki oylik qamoq jazosiga hukm qildi. Bu haqda Mari El Respublikasi prokuraturasi matbuot xizmati xabar berdi. Ish materiallariga ko'ra, erkak zararli dasturni ikki oy davomida...

Read more...

Oliy sud Telegramning shikoyatini rad etdi.

Sud yana bir bor FSBning shifrlash kalitlarini qonuniy deb topshirish talabini qondirdi. Rossiya Oliy sudi Telegramning FSBning xabarlarni shifrlash kalitlarini maxsus xizmatga topshirish tartibini belgilovchi buyrug'ini qo'llab-quvvatlash to'g'risidagi qaroriga qarshi apellyatsiya shikoyatini rad etdi, deb xabar beradi Interfaks. Oliy sudning Ma'muriy ishlar bo'yicha apellyatsiya hay'ati qaroriga ko'ra, "Rossiya Oliy sudining...
Read more...
Microsoft zaifliklarni qaerdan qidirish kerakligini ko’rsatdi.

Kompaniya Hyper-V arxitekturasini tavsiflab berdi va zaifliklarni aniqlash bo'yicha mutaxassislarning diqqatini talab qiladigan elementlarni ta'kidladi. Yaqinda Microsoft o'z mahsulotlarida xavfsizlik muammolarini aniqlagan tadqiqotchilar uchun mukofot dasturini ishga tushirishga qat'iy qarshilik ko'rsatdi. Biroq, zamonlar o'zgardi va kompaniya endi zaiflik haqidagi ma'lumotlar uchun pul to'lashga tayyor. Bundan tashqari, Microsoft hatto tadqiqotchilarga...
Read more...
wpa_supplicant vositasidagi zaiflik trafikni shifrlash imkonini beradi.

Muvaffaqiyatli hujum TKIP va WPA2 dan foydalanishni talab qiladi. Xavfsizlik bo'yicha tadqiqotchi Meti Vanxof Linux, Android va boshqa operatsion tizimlarda ishlatiladigan wpa_supplicant vositasida trafikni shifrlash imkonini beruvchi xavfli zaiflikni aniqladi. Xususan, zaiflikdan tajovuzkorlar zaif qurilma va kirish nuqtasi o'rtasida almashinadigan kriptografik kalitni tiklash, shuningdek, tarmoq parolini bilmasdan Wi-Fi orqali yuborilgan...

Read more...

Roskomnadzor vakillari AQSh Savdo palatasi bilan ma’lumotlarni himoya qilish masalasini muhokama qilishdi.

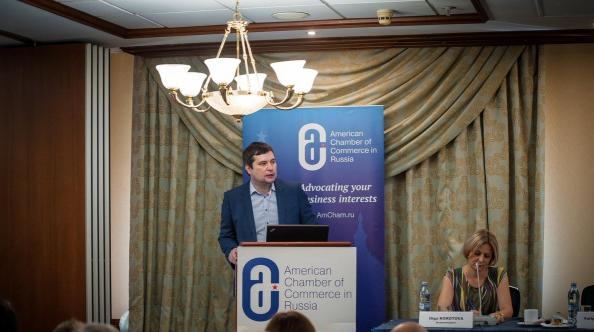
Shaxsiy ma'lumotlarni himoya qilish bo'yicha seminarda 250 dan ortiq turli kompaniyalar ham ishtirok etdi. Agentlik veb-saytida eʼlon qilingan press-relizga koʻra, Roskomnadzor (RKN) vakillari Rossiyadagi Amerika Savdo Palatasi (AmCham) tomonidan oʻtkazilgan shaxsiy maʼlumotlarni himoya qilish boʻyicha seminarda ishtirok etishdi. Tadbirda RKN vakillaridan tashqari, 250 dan ortiq AmCham aʼzo kompaniyalari ham ishtirok...

Read more...

Samsung Galaxy S7 Meldown hujumiga moyil

Ранее Galaxy S7 считался неуязвимым к Meltdown, однако специалисты Грацкого технического университета утверждают обратное. Joriy yilning yanvar oyida aniqlangan Meltdown zaifligi aksariyat zamonaviy kompyuterlar va mobil qurilmalarga ta'sir qiladi. Bu tajovuzkorga istalgan xotira joyidan ma'lumotlarni o'qish imkonini beradi. Boshqa Samsung qurilmalari qatori, flagman Galaxy S7 smartfoni ham ilgari Meltdownga qarshi...

Read more...

Telegram foydalanuvchilarini deanonimlashtirish usuli kashf qilindi.

Rossiyalik mutaxassislar Telegram foydalanuvchisining telefon raqamini foydalanuvchi nomi asosida olish uchun dasturiy ta'minot ishlab chiqdilar. Bundan buyon Rossiyadagi huquqni muhofaza qilish va razvedka idoralari istalgan Telegram foydalanuvchisining telefon raqamini uning foydalanuvchi nomi asosida olishlari mumkin bo'ladi. Ushbu telefon raqamidan foydalangan holda huquqni muhofaza qilish organlari foydalanuvchining shaxsini o'z telekommunikatsiya operatori...

Read more...

WhatsApp’dagi zaiflik foydalanuvchilarga guruh chatlarida xabarlarni o‘zgartirish imkonini beradi

Muammolar xakerlarga WhatsApp guruh chatlarida "iqtibos" funksiyasidan suiiste'mol qilish imkonini beradi. Check Point xavfsizlik tadqiqotchilarining so'zlariga ko'ra, eng mashhur xabar almashish ilovalaridan biri bo'lgan WhatsAppda bir nechta zaifliklar aniqlandi, bu esa tajovuzkorlarga shaxsiy va guruh chatlarida yuborilgan xabarlarning mazmunini ushlab olish va o'zgartirish imkonini beradi. Zaifliklar mobil ilovaning WhatsApp tarmog'iga...

Read more...

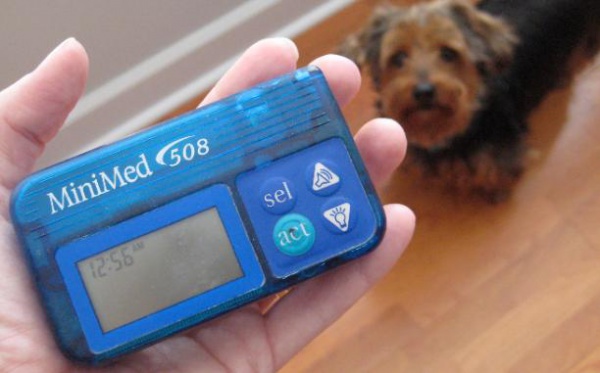
Medtronic MiniMed 508 nasoslaridagi zaiflik insulin yetkazib berishni boshlash imkonini beradi

Zaiflikdan foydalanish uchun qurilmada "oson bolus" va "masofaviy bolus" sozlamalari yoqilgan bo'lishi kerak. Medtronic MiniMed 508 insulin nasoslaridagi simsiz ulanishni qayta tinglash va insulin yetkazib berishni boshlash imkonini beradigan zaifliklar tuzatildi. Biroq, nasosning zavod konfiguratsiyalari bilan hujum qilish mumkin emas. Bundan tashqari, qurilma bemorga yetkazib berish haqida signal orqali...

Read more...

Medtronic MyCareLink tibbiy uskunalarida xavfli zaifliklar aniqlandi

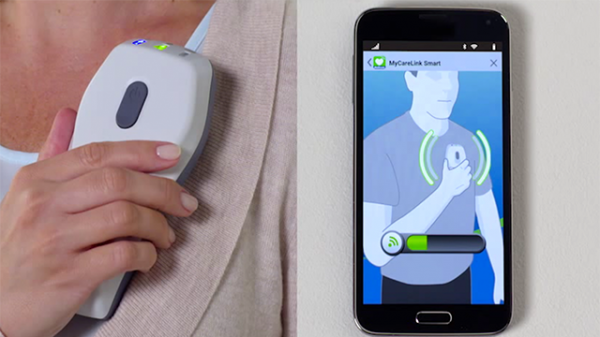
Muammolar tajovuzkorga qurilmadan hisob ma'lumotlarini o'g'irlash imkonini beradi. Bemorlarning holatini kuzatish uchun mo'ljallangan Medtronic MyCareLink Patient Monitor tibbiy uskunasida ikkita muhim zaiflik aniqlandi. Ushbu zaifliklardan muvaffaqiyatli foydalanish jismoniy kirish huquqiga ega bo'lgan tajovuzkorga barcha qurilmalarda yuklab olishlarni tasdiqlash va ma'lumotlarni shifrlash uchun ishlatiladigan hisob ma'lumotlarini olish imkonini berishi mumkin. Ma'lumotlar...

Read more...

Delta Electronics kompaniyasining CNCSoft va ScreenEditor dasturlarida xavfli zaifliklar tuzatildi.

Muammolar barcha Medtronic MyCareLink 24950 va Medtronic MyCareLink 24952 modellariga ta'sir qiladi. Ishlab chiqaruvchi allaqachon tegishli tuzatishlarni chiqargan. Xitoyning Delta Electronics kompaniyasining CNCSoft va ScreenEditor dasturiy mahsulotlarida xavfli zaifliklar tuzatildi. Ushbu zaifliklar tajovuzkorga stek buferining toshib ketishiga, uning chegaralaridan tashqarida ma'lumotlarni o'qishga va natijada administrator imtiyozlari bilan kodni masofadan turib...

Read more...

Mutaxassislar kiberxavfsizlik bo’yicha treninglarni kamdan-kam va nomuvofiq deb atashdi.Mutaxassislar kiberxavfsizlik bo’yicha treninglarni kamdan-kam va nomuvofiq deb atashdi.

Xodimlarning 94 foizi o'z kompaniyalari ma'lumotlarini xavfsiz saqlash uchun qo'llaridan kelgan barcha ishni qilayotganiga ishonishadi. Finn Partners Research oʻzining "Ishdagi kiberxavfsizlik" tadqiqotining natijalarini eʼlon qildi, unda xodimlarning oʻz tashkilotlariga tugʻdiradigan xavf darajasi oʻrganilgan. Tadqiqotda AQSh kompaniyalaridagi 500 nafar toʻliq vaqtli xodim ishtirok etdi. Hisobotga koʻra, har besh xodimdan ikkitasi kamida...

Read more...

FSB Telegramning murojaatiga javob berdi.

Telegramning apellyatsiya sud majlisi 2018-yil 9-avgustga belgilangan. Federal xavfsizlik xizmati (FSB) bloklangan Telegram xabar almashish ilovasi vakillarining Rossiya Federatsiyasi Oliy sudiga bergan apellyatsiyasiga qarshi e'tiroz bildirdi, deb xabar beradi "Kommersant". FSB vakillarining so'zlariga ko'ra, xabar almashish ilovalaridagi xabarlarni shifrlash kalitlari konstitutsiya bilan himoyalangan yozishmalarning maxfiyligi bilan himoyalanmagan. Agentlik yozishmalarning maxfiyligi...

Read more...

Iqtisodiy rivojlanish va savdo vazirligi Yarovaya qonuni talablarini amalga oshirish mumkin emas deb atadi.

Aloqa vazirligi tomonidan taklif qilingan qoidalar amaldagi qonunchilikka ziddir. Iqtisodiy rivojlanish vazirligi (ITI) oʻzining normativ hujjatlar loyihasi portalida "Yarovaya qonuni"ni amalga oshirish uchun foydalanuvchi maʼlumotlarini saqlash qoidalari boʻyicha salbiy fikrni eʼlon qildi. Hujjatda qoidalar amaldagi qonunchilikka zid ekanligi va texnik jihatdan imkonsiz yoki amalga oshirish qiyin boʻlgan talablarni oʻz ichiga...

Read more...

Snapchat manba kodi internetda tarqalib ketdi

Ko'rinishidan, tadqiqotchi Snapga yetib borish uchun messenjerning manba kodini nashr etgan. Dasturchi Snapchat xabar almashish ilovasi uchun manba kodini olishga muvaffaq bo'ldi va uni GitHub omborida ommaga e'lon qildi. Yozish paytida ombor allaqachon olib tashlangan edi. The Next Web nashrining xabar berishicha, i5xx taxallusidan foydalangan kimdir GitHubda "SnapChat uchun manba...

Read more...

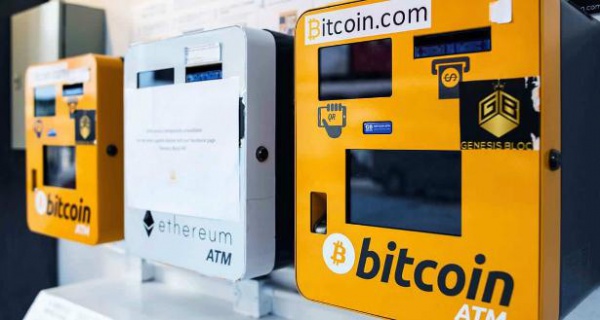
Kriptovalyuta bankomatlarining zararli dasturlari xakerlik forumlarida sotilmoqda.

Hozirda kriptovalyuta bankomatlari ko'p emas, ammo xakerlar allaqachon ulardan foyda olish yo'llarini izlamoqdalar. Kriptovalyutaning mashhurligi tez o'sishi bilan ixtisoslashgan kriptovalyuta bankomatlari paydo bo'la boshladi. Ushbu bankomatlar tashqi ko'rinishidan oddiy bankomatlarga o'xshaydi, ammo biroz boshqacha ishlaydi. Kriptovalyuta bankomatining asosiy farqi shundaki, u foydalanuvchining bank hisob raqamiga emas, balki raqamli valyutani sotib...

Read more...

Linux va FreeBSD’da xavfli zaifliklar aniqlandi

Zaifliklar maqsadli tizimda xizmat ko'rsatishni rad etishga imkon beradi. Xavfsizlik tadqiqotchilari Linux foydalanuvchilarini Linux yadrosining 4.9 va undan yuqori versiyalarida xizmat ko'rsatishni rad etish zaifligi haqida ogohlantirdilar. Ushbu zaiflik (CVE-2018-5390) SegmentSmack deb nomlandi. Tadqiqotchilarning fikriga ko'ra, Linux yadrosining yangi versiyalari "har bir kiruvchi paket uchun juda qimmat tcp_collapse_ofo_queue() va tcp_prune_ofo_queue()...

Read more...

Zaifliklar dasturiy ta’minotni xakerlardan himoya qilishga yordam beradi

Tadqiqotchilar soxta, zararsiz zaifliklarga ega dasturiy ta'minotni "urug'lantirish" ni taklif qilishdi va shu bilan xakerlarni vaqtlarini behuda sarflashga majbur qilishdi. Paradoksal ravishda, tizimda qancha ko'p zaifliklar bo'lsa, u shunchalik xavfsiz bo'ladi. Agar ishlab chiqish jarayonida mahsulotga soxta, ishlatib bo'lmaydigan zaifliklar qo'shilsa, xakerlar ulardan foydalanish uchun ko'p vaqt va resurslarni sarflashlari...

Read more...

HP InkJet printerlaridagi ikkita muhim zaiflikni tuzatdi.

Muammolardan zararli faylni zaif qurilmaga yuborish orqali foydalanish mumkin. Hewlett-Packard (HP) kompaniyasi InkJet printerlarining aksariyat modellariga ta'sir qiluvchi ikkita muhim zaiflikni (CVE-2018-5924 va CVE-2018-5925) tuzatdi. Nomi oshkor qilinmagan uchinchi tomon tadqiqotchisi tomonidan aniqlangan muammolardan zararli faylni zaif qurilmaga yuborish orqali foydalanish mumkin. Ushbu fayl stekka asoslangan buferning toshib ketishiga olib...

Read more...

Rossiyaning Sailfish OS tizimiga o’tish 160 milliard rubldan ortiq mablag’ni talab qiladi.

Hozirda operatsion tizim uchun zarur bo'lgan minimal ishlaydigan ilovalar allaqachon yaratilgan. Davlat amaldorlarining Rostelecomning Sailfish mobil operatsion tizimiga o'tishi 160 milliard rubldan ortiq mablag'ni talab qiladi. "Kommersant" xabar berishicha, 2021-yilga kelib, taxminan 8 million foydalanuvchi, jumladan, davlat amaldorlari va davlat kompaniyalarining xodimlari tizimga o'tishi kutilmoqda. Mutaxassislarning ta'kidlashicha, operatsion tizim uchun...

Read more...

Cisco APIC-EM da SSL sertifikatini yangilamadi.

Endi tarmoqdagi qurilmalar uchun yangi kompaniya bo'linmalarini qo'shish yoki yangi sertifikatlar berishning iloji yo'q. Cisco korporativ tarmoqlar uchun APIC-EM boshqaruv modulidagi o'rnatilgan SSL sertifikatini tezda yangilay olmadi. Sertifikatning amal qilish muddati shu yilning 13 iyulida tugaganligi sababli, korporativ VPN-lar ishlamay qolishi mumkin. Muammo APIC-EM ochiq kalit infratuzilmasi dasturiy ta'minot agentlariga...

Read more...

Pentagon o’z askarlari uchun geolokatsiyadan foydalanishni chekladi.

Endi qo'mondonlarning o'zlari qo'mondonlik ostidagi qo'shinlar o'z qurilmalarida GPS funksiyasidan foydalana oladimi yoki yo'qligini aniqlaydilar. Pentagonning yangi buyrug'iga ko'ra, yuqori xavfli va qimmatli obyektlarda, shuningdek, jangovar zonalarda xizmat qilayotgan harbiy xizmatchilarga o'zlarining joylashuvini aniqlashi mumkin bo'lgan fitnes-treker va mobil telefon ilovalaridan foydalanishga ruxsat berilmaydi. Departament tomonidan e'lon qilingan hujjatga ko'ra,...

Read more...

Facebook AQSh banklaridan mijozlar haqidagi ma’lumotlarni almashishni so’radi.

Kompaniya bu harakatni mijozlarga bir qator yangi xizmatlarni taqdim etish bilan izohladi. Facebook AQShning bir nechta yirik banklariga tranzaksiyalar va hisob ma'lumotlari kabi batafsil moliyaviy ma'lumotlarni taqdim etdi. Wall Street Journal nashrining yozishicha, Facebook o'z harakatini mijozlarga bir qator yangi sotib olish va sotish xizmatlarini taklif qilish usuli sifatida tushuntirdi....

Read more...

iPhone chip ishlab chiqaruvchisi WannaCry tufayli 250 million dollar yo’qotadi

TSMC rahbariyati kompaniya tarmoqlarini yuqtirishda WannaCry zararli dasturini ayblamoqda. Zararli dasturiy ta'minot hujumi Tayvan Semiconductor Manufacturing Company (TSMC) kompaniyasiga 250 million dollarga tushadi — bu uning joriy yilning uchinchi choragidagi umumiy daromadining 3 foizi. SecurityLab avvalroq xabar berganidek, o'tgan juma, 3-avgust kuni iPhone chiplarini ishlab chiqaruvchi TSMC zararli dastur yuqtirgani...

Read more...

Xakerlar taniqli Rossiya ommaviy axborot vositalaridan birining veb-saytiga hujum qilishdi.

Hujumchilar yangiliklar resursining serverini buzib kirishga muvaffaq bo'lishgan, deyishadi. Kaspersky Lab xavfsizlik tadqiqotchilari taniqli Rossiya ommaviy axborot vositalari veb-saytiga kiberhujum haqida xabar berishdi (veb-sayt nomi oshkor qilinmagan). Hujumchilar resursga zararli kodni joylashtirishga muvaffaq bo'lishdi va foydalanuvchilarni eksploitlarni o'z ichiga olgan sahifaga yo'naltirishdi. Tadqiqotchilarning so'zlariga ko'ra, xakerlarning arsenalida CVE-2018-8174 va CVE-2018-8120...

Read more...

Google Android’dagi muhim zaifliklarni tuzatmoqda

Avgust oyidagi Android yangilanishlari 43 ta zaiflikni tuzatdi. Dushanba, 6-avgust kuni Google oʻzining Android mobil operatsion tizimi uchun rejalashtirilgan oylik xavfsizlik yangilanishlarini eʼlon qildi. Yangilanishlar jami 43 ta zaiflikni tuzatdi, ulardan oltitasi juda muhim deb baholandi. Muammolar bir qator komponentlarga, jumladan, freymvork, media freymvork, tizim, yadro va Qualcomm komponentlariga...

Read more...

802.11 tarmoqlarida WPA/WPA2 parollarini osongina buzishning yangi usuli kashf etildi.

Usul RSN IE ni bitta EAPOL freymidan ajratib olish orqali ishlaydi. Mashhur parolni yechish vositasi Hashcat ishlab chiqaruvchisi Jens Steube WPA/WPA2 shifrlash yordamida routerdan Pairwise Master Key Identifikatorini (PMKID) osongina olish imkonini beruvchi yangi usulni kashf etdi, bu keyinchalik routerning simsiz parolini yechish uchun ishlatilishi mumkin. Avvalgi WPA/WPA2 yechish usullari...

Read more...

Roskomnadzor Telegramni bloklashning ikkita sababini e’lon qildi.

Messenjerga kirishni cheklash asoslaridan biri Bosh prokuratura qaroridir. Rossiyada cheklangan resurslar reyestriga ko'ra, Bosh prokuratura qarori Telegramni bloklash uchun asos bo'lib xizmat qilgan. Biroq, "Vedomosti" gazetasining Roskomnadzor vakiliga tayanib xabar berishicha, aslida Telegramni bloklash uchun ikkita asos bor edi. Agentlik vakili Moskvaning Tagansk sudida tushuntirganidek, kirishni cheklash uchun asoslardan...

Read more...

AQShda to’lovlarni qayta ishlash xizmatlari kiberhujumlar qurboni bo’ldi.

Hujumchilarning asosiy maqsadi trafikni qayta yo'naltirish va to'lov ma'lumotlarini o'g'irlash edi. Oracle xavfsizlik tadqiqotchilari AQShdagi uchta yirik to'lovlarni qayta ishlash kompaniyasining DNS serverlariga kiberhujumlar haqida xabar berishdi. Hujumchilarning asosiy maqsadi trafikni qayta yo'naltirish va to'lov ma'lumotlarini o'g'irlash edi. Hisobotga ko'ra, hujumchilar WorldPay, Datawire va Vantiv serverlariga hujum qilish uchun BGP...

Read more...

Tarmoq betarafligi tamoyili Rossiyada qonun bilan mustahkamlangan bo’lishi mumkin.

Raqamli iqtisodiyotni rivojlantirish kengashi yaqin kelajakda hukumatga tegishli taklifni taqdim etadi. Federatsiya Kengashining Raqamli Iqtisodiyotni Rivojlantirish Kengashi Rossiya hukumatiga tarmoq betarafligi tamoyilini qonun bilan mustahkamlashni tavsiya qildi, bu tamoyil provayderlarga alohida veb-saytlarning yuklanish tezligini o'z xohishiga ko'ra blokirovka qilish yoki kamaytirishni taqiqlaydi. "Kommersant" xabar berishicha, ushbu taklif kengashning birinchi yig'ilishidan...

Read more...

AQSh Energetika vazirligi elektr stansiyalarining kiberhujumlarga chidamliligini sinovdan o’tkazadi.

Qo'shma Shtatlar muhim infratuzilmaga mumkin bo'lgan kiberhujumlarni qaytarishga tayyorgarlik ko'rmoqda. Elektr stansiyasiga potensial kiberhujumning eng jiddiy oqibati elektr energiyasining katta uzilishidir. Bunday vaziyatga tayyorgarlik ko'rish uchun AQSh hukumati tegishli mashqlarni o'tkazishni rejalashtirmoqda. E&E News ixtisoslashtirilgan nashrining xabar berishicha, tarixda birinchi marta AQSh Energetika vazirligi AQSh elektr stansiyalarining xakerlik hujumlariga...

Read more...

Singapurga qilingan eng yirik kiberhujum ortida xorijiy hukumat turibdi.

Singapur razvedka idoralari hujum ortida kim turganini bilishadi, ammo to'plangan dalillar rasmiy ayblovlarni qo'zg'atish uchun yetarli emas. Singapur tarixidagi eng yirik kiberhujum xorijiy hukumatning buyrug'i bilan amalga oshirildi. Reuters agentligi Singapur aloqa vaziri S. Isvaranga tayanib xabar berishicha, mutaxassislar Bosh vazirni ham qo'shib hisoblaganda 1,5 million kishining ma'lumotlari o'g'irlanishiga olib...

Read more...

Firibgarlar telefon raqamlarini o’g’irlash uchun qo’ng’iroqlarni optimallashtirish xizmatlaridan foydalanmoqdalar.

Ushbu xizmatlar qo'ng'iroq markazlari tomonidan yuklarni muvozanatlash, telefon raqamlarini dinamik ravishda yaratish va boshqalar uchun ishlatiladi. Symantec xavfsizlik tadqiqotchilari texnik yordam provayderlari sifatida o'zini ko'rsatgan hujumchilar qo'ng'iroqlarni optimallashtirish xizmatlaridan foydalanadigan yangi firibgarlik haqida xabar berishdi. Ushbu xizmatlar odatda qo'ng'iroq markazlari tomonidan yuklarni muvozanatlash, qo'ng'iroqlarni yo'naltirish, dinamik telefon raqamlarini yaratish va...

Read more...

iPhone chiplari yetkazib beruvchisi zararli dastur tufayli ishlab chiqarishni to’xtatdi

Ishlab chiqarishning to'xtatilishi yetkazib berishda kechikishlar va qo'shimcha xarajatlarga olib keladi. iPhone va iPadlar uchun elektron platalar yetkazib beruvchisi va Qualcomm kompaniyasining yirik ishlab chiqarish hamkori bo'lgan Taiwan Semiconductor Manufacturing Company (TSMC) o'z tizimlarida zararli dasturlarni aniqlaganidan so'ng bir nechta chip zavodlarini vaqtincha yopdi. Mashhur chip ishlab chiqaruvchisi ilgari zararli...

Read more...

2018-yil 30-iyuldan 5-avgustgacha bo’lgan davrda xavfsizlik bilan bog’liq hodisalarga umumiy nuqtai nazar

O'tgan hafta davomida axborot xavfsizligi dunyosida sodir bo'lgan asosiy voqealar haqida qisqacha ma'lumot. O'tgan hafta turli hukumatlar tomonidan moliyalashtirilgan deb taxmin qilinayotgan xakerlik guruhlarining faoliyati haqida ko'plab xabarlar paydo bo'ldi. Masalan, o'tgan hafta boshida SecurityLab Sandworm guruhi tomonidan kimyoviy qurol bo'yicha mutaxassislarga qilingan hujumlar haqida xabar berdi. Hujumlar paytida hujumchilar...

Read more...

Shaxsiy ma’lumotlardan noqonuniy foydalanish bo’yicha rossiyaliklardan shikoyatlar soni ko’paydi.

Shikoyatlarning aksariyati banklar, yig'im agentliklari, turli veb-saytlar va uy-joy kommunal xizmat ko'rsatish tashkilotlariga qarshi berilgan. Rossiya fuqarolari shaxsiy ma'lumotlaridan noqonuniy foydalanish bo'yicha Roskomnadzorga (Roskomnadzor) tez-tez shikoyat qila boshladilar. 2018-yilning birinchi yarmida shikoyatlar soni 2017-yilning shu davriga nisbatan 11,5 foizga oshdi. "Izvestiya" xabar berishicha, agentlikka jami 17 884 ta shikoyat kelib...

Read more...

Ayg’oqchi Tinder akkauntini buzib, qiruvchi samolyot ma’lumotlarini o’g’irladi.

Hujumchi Britaniya havo kuchlari xodimining tanishuv ilovasi profilini buzib kirdi. Noma'lum hujumchi Qirollik havo kuchlari (RAF) xodimlarini nishonga olgan murakkab tuzoq yordamida 9 million funt sterling qiymatidagi qiruvchi samolyot haqidagi ma'lumotlarni o'g'irlashga muvaffaq bo'ldi. Daily Mail xabariga ko'ra, xaker ayol RAF xodimining Tinder akkauntini buzib kirgan va o'zini ayol...

Read more...

CCleaner ishlab chiquvchilari foydalanuvchilarning shikoyatlarini tinglashdi.

Foydalanuvchilar ilovadagi bir qator funksiyalardan norozilik bildirganlaridan so'ng, Piroform o'z veb-saytidan ilovaning 5.45 versiyasini olib tashladi. Disk maydonini tozalash dasturi CCleaner ishlab chiqaruvchisi Piriform, foydalanuvchilar ilovaning bir nechta funksiyalaridan norozilik bildirganlaridan so'ng, o'z veb-saytidan 5.45 versiyasini olib tashladi. 5.45 versiyasida Piriform (2017-yilda Avast tomonidan sotib olingan) "faol monitoring"ni o'chirib qo'yishni...

Read more...

Singapur kibertahdidlardan himoya qilish uchun global konventsiya ishlab chiqishni taklif qildi.

Respublika tashqi ishlar vaziri mamlakatlarning bu sohadagi harakatlarini tartibga soluvchi umumiy hujjat yaratish zarurligini ta'kidladi. Singapur tashqi ishlar vaziri Vivian Balakrishnan Sharqiy Osiyo sammiti vazirlar uchrashuvidan keyingi matbuot anjumanida kiberxavfsizlik boʻyicha global konventsiya yaratish zarurati haqida gapirdi, deb xabar beradi TASS axborot agentligi. Vazirning soʻzlariga koʻra, ushbu hujjat mamlakatlarning kibertahdidlardan...

Read more...

Kompaniyalar soxta elektron pochta xabarlari yordamida hujumlardan himoya qilish qobiliyatini yuqori baholaydilar

Hujumchilar ishonchli jo'natuvchilardan qonuniy elektron pochta xabarlarini taqlid qiluvchi kompaniyalarga zararli elektron pochta xabarlarini yuborishadi. So'nggi 12 oy ichida aksariyat kompaniyalar soxta elektron pochta xabarlari bilan bog'liq ma'lumotlarning buzilishiga duch kelishdi, ammo ular kelajakda shunga o'xshash hujumlarning oldini olish uchun deyarli hech narsa qilmayaptilar, deydi Ponemon instituti mutaxassislari. Tadqiqotchilar kompaniyalar...

Read more...

Fishing firibgarlarining asosiy qurbonlari to’lov xizmatlaridan foydalanuvchilardir

2018-yilning birinchi yarmida barcha fishing hujumlarining 39 foizi to'lov xizmatlaridan foydalanuvchilarga qaratilgan. 2018-yilning birinchi yarmida fishing elektron pochta xabarlari soni 2017-yilning ikkinchi yarmiga nisbatan 46 foizga oshdi. Ushbu ma'lumotlar fishing faoliyatiga bag'ishlangan Anti-Fishing ishchi guruhi (APWG) tomonidan tayyorlangan "Fishing faoliyati tendentsiyalari hisoboti"da keltirilgan. Hisobotga ko'ra, to'lov xizmati foydalanuvchilari ushbu davrda...

Read more...

Advokatlar endi domen egaligini tasdiqlay olmaydilar.

Foydalanuvchilar SSL/TLS sertifikatini olish uchun domen nomiga egalik huquqining qonuniy tasdiqlangan dalilini taqdim eta olmaydilar. Advokatlarga endi internet domen nomiga egalik huquqini tasdiqlashga ruxsat berilmaydi va ommaviy Whois ma'lumotlar bazasi endi veb-sayt egalariga xavfsizlik sertifikatlarini berishda egalik huquqini tasdiqlovchi hujjat sifatida ishlatilmaydi. Shuning uchun foydalanuvchilar endi SSL/TLS sertifikatini olish uchun...

Read more...

Roskomnadzor Facebook’dan smartfon ishlab chiqaruvchilari bilan tuzilgan shartnomalar haqida ma’lumot berishni talab qildi.

Ijtimoiy tarmoq sotuvchilarga 10 yil davomida foydalanuvchi ma'lumotlariga kirishga ruxsat berdi. Roskomnadzor Facebook’dan Apple, Samsung va Microsoft kabi elektron qurilmalar ishlab chiqaruvchilari bilan tuzgan shartnomalari haqida ma’lumot so‘radi. Xususan, agentlik shartnomalardagi sotuvchilarga foydalanuvchi ma’lumotlariga kirish imkonini beruvchi bandlar bilan qiziqmoqda, deb xabar beradi “Kommersant” o‘z qo‘lidagi hujjatlarga tayanib. Agentlikning Facebook...

Read more...

AQSh Demokratik partiyasi bolalardan ovoz berish tizimlarini buzib kirishni so’raydi.

Demokratik Milliy Qo'mitaga ko'ra, hatto bola ham ovoz berish tizimlarini buzib kirishi mumkin. Demokratik Milliy Qo'mitaga ko'ra, hatto 8 yoshli bola ham Amerika ovoz berish tizimlarini buzib kirishi mumkin. Shuning uchun tashkilot saylov natijalarini e'lon qiluvchi veb-saytlarning maktab yoshidagi bolalarning kiberhujumlariga qarshi chidamliligini sinab ko'rishga qaror qildi. Wired nashrining...

Read more...

Roskomnadzor ma’lumotlarni to’plash bilan bog’liq hodisadan so’ng Burger King kompaniyasini tekshirish niyatida.

Burger King vakillari o'z ilovasi shaxsiy ma'lumotlarni to'plashini rad etishmoqda. Roskomnadzor Burger Kingni 2019-yilgi tekshiruv jadvaliga qo'shganini e'lon qildi. Ushbu chora foydalanuvchilar fastfud tarmog'ining ilovasida shaxsiy ma'lumotlarni to'plash imkonini beruvchi funksiyani aniqlaganlaridan keyin ko'rildi. Roskomnadzor vakillari agentlik 2019-yildan oldin tekshiruvni boshlay olmasligini ta'kidladilar. “Bizda hatto...

Read more...

Mutaxassislar spam-xabarlarning mashhurligi oshganini qayd etishdi.

Spam elektron pochta xabarlarining ochilish darajasi 2018-yilning birinchi yarmida 14,2% gacha oshdi. F-Secure xavfsizlik tadqiqotchilari 2018-yilda kiberjinoyatchilar orasida spam elektron pochta xabarlarining mashhurligi oshganini xabar qilishdi. Mutaxassislarning fikriga ko'ra, spam tashkil etilganidan beri zararli dasturlarni yetkazib berishning mashhur vositasi bo'lib kelgan va tobora ko'proq foydalanuvchilar zararli elektron pochta kampaniyalarining qurboniga...

Read more...

Pokistonlik xakerlar Rossiya va AQShdagi davlat idoralariga hujum qilmoqda.

Gorgon Group josuslik dasturlari troyanlarini tarqatish uchun maqsadli fishingdan foydalanadi. Pokistonlik xakerlar guruhi zararli dasturlarni o'z ichiga olgan spamni tarqatish uchun foydalanadigan infratuzilmadan foydalanib, hukumat tashkilotlariga hujum qilishga urinmoqda. Palo Alto Networks Unit 42 tadqiqotchilarining so'zlariga ko'ra, Gorgon guruhi shu yilning fevral oyidan beri Ispaniya, Buyuk Britaniya, AQSh va...

Read more...

Monero hamyonidagi zaiflik kriptovalyutani birjalardan o’g’irlashga imkon berdi.

Muammo Monero asosidagi boshqa kriptovalyutalarga ham ta'sir qiladi. Xakerlarga birjalardan kriptovalyutani o'g'irlash imkonini beruvchi mashhur Monero (XMR) kriptovalyutasida zaiflik aniqlandi. Ijtimoiy muhandislik usullaridan foydalangan holda, xakerlar tranzaksiya ma'lumotlarini soxtalashtirishga va undan qo'llab-quvvatlash xodimlarini qo'shimcha XMR qo'shishga aldash uchun foydalanishga muvaffaq bo'lishdi. Hamma uchun ochiq va ochiq...

Read more...

Eronliklar AQSh elektr stansiyalariga hujum qilmoqda

Ushbu bosqichda xakerlar hujumga uchragan korxonalar tarmoqlariga kirish bilan cheklanishadi va ICS ishiga xalaqit bermaydilar. Dragos tadqiqotchilarining fikriga ko'ra, Eronning APT RASPITE guruhi nisbatan yangi (2017-yildan beri faol) va Qo'shma Shtatlardagi, shuningdek, Yevropa, Yaqin Sharq va Sharqiy Osiyodagi sanoat korxonalariga hujum qiladi. Elektr ta'minoti korxonalariga hujumlar hozirda faqat Qo'shma...

Read more...

CCleaner endi doimiy ma’lumotlarni to’plash funksiyasiga ega.

CCleaner menyusidan faol monitoring funksiyasini o'chirib qo'ygandan keyin ham, kompyuterni qayta ishga tushirgandan so'ng u avtomatik ravishda yoqiladi. Avast ushbu funksiyani o'chirib qo'yish imkoniyatisiz tizim ma'lumotlarini to'playdigan CCleaner 5.45 yordamchi dasturining yangi versiyasini chiqazdi. CCleaner - bu foydalanuvchilarga Windows, Mac va mobil qurilmalarni keraksiz fayllardan tozalash, ish faoliyatini optimallashtirish va...

Read more...

200 000 dan ortiq MikroTik routerlari kriptovalyuta qazib olish skripti bilan zararlangan

Dastlab, hujumchilarning faoliyati Braziliyadagi qurilmalar bilan cheklangan edi, ammo keyinchalik ular butun dunyo bo'ylab routerlarni nishonga ola boshladilar. Trustwave kompaniyasining kiberxavfsizlik bo'yicha tadqiqotchilari MikroTik routerlariga qaratilgan keng ko'lamli zararli dasturlar kampaniyasini aniqladilar. Hujumchilar qurilmalar konfiguratsiyasini o'zgartiradilar va ularga Coinhive skriptining nusxasini kiritadilar, bu esa foydalanuvchi brauzerida maxfiy ravishda kriptovalyuta...

Read more...

Xakerlar Edge’dagi zaiflik orqali mahalliy fayllarni o‘g‘irlashlari mumkin.

Zaiflik barcha brauzerlar tomonidan qo'llab-quvvatlanadigan domenni cheklash qoidasi bilan bog'liq. Microsoft Edge brauzeridagi kompyuterda saqlangan mahalliy fayllarni o'g'irlashga imkon beradigan zaiflikni tuzatdi. Zaiflikdan foydalanish ijtimoiy muhandislikni talab qiladi, bu esa uning jiddiyligini sezilarli darajada kamaytiradi. Muammoni Netsparker tadqiqotchisi Ziyahan Albeniz aniqladi. Zaiflik barcha brauzerlar tomonidan qo'llab-quvvatlanadigan Same-Origin Policy (SOP) bilan...

Read more...

Pensiya jamg’armasi bo’limi rahbari shaxsiy ma’lumotlarni sotishda ayblandi.

Firibgar nafaqaxo'rlar haqida ma'lumot uchun bankdan 60 000 rubl olgan. TASS axborot agentligining xabar berishicha, Rossiya Pensiya jamg'armasi shahar boshqarmasi rahbari Lyubov Sh. Magnitogorskning Leninskiy tuman sudi tomonidan mansab vakolatini suiiste'mol qilgani uchun uy qamog'iga olingan. Xususan, u nafaqaxo'rlarning shaxsiy ma'lumotlarini bankka sotishda ayblanmoqda. Tergov ma'lumotlariga ko'ra, u...

Read more...

AQSh sudi Carbanak xakerlar guruhining uch a’zosini aybladi.

Guruh 6000 dan ortiq PoS terminallaridan 15 milliondan ortiq toʻlov kartalari raqamlarini oʻgʻirlashda ayblanmoqda. AQSh Adliya vazirligi mashhur xakerlar guruhi Carbanak (shuningdek, Cobalt va FIN7 nomi bilan ham tanilgan) aʼzosi boʻlgan uch nafar Ukraina fuqarosini aybladi. Departament maʼlumotlariga koʻra, jinoyatchilar 6000 dan ortiq PoS terminallaridan taxminan 15...

Read more...

Tramp ma’muriyati 2019-yilda kiberxavfsizlik uchun 15 milliard dollar so’ragan.

AQSh vitse-prezidenti shuningdek, yagona kiberxavfsizlik markazini yaratish zarurligini ham ta'kidladi. Tramp ma'muriyati kiberxavfsizlik forumidagi nutqida kiberxavfsizlikdan himoya qilish uchun rekord darajadagi 15 milliard dollar mablag' so'radi, deb e'lon qildi vitse-prezident Maykl Pens kiberxavfsizlik forumida. "Biz allaqachon asosiy kiberxavfsizlik moliyalashtirishini ta'minladik. Vakolatimizning birinchi yilida biz raqamli mudofaa uchun qo'shimcha 1,2...

Read more...

Reddit ijtimoiy platformasi ma’lumotlar sizib chiqishi haqida xabar berdi.

Hujumchilar ikki faktorli autentifikatsiyani chetlab o'tib, xodimlarning akkauntlarini buzib kirishga muvaffaq bo'lishdi. Chorshanba, 1-avgust kuni Reddit ijtimoiy platformasi xakerlik hujumi haqida xabar berdi. Noma'lum xaker yoki xakerlar ikki faktorli autentifikatsiyani chetlab o'tib, bir nechta xodimlarning akkauntlariga kirib, maxfiy ma'lumotlarni o'g'irlashga muvaffaq bo'lishdi. Hujumchilar bir nechta foydalanuvchilarning elektron pochta manzillari, jurnallari...

Read more...

Johnson Metasys va BCPro mahsulotlaridagi yamoqlarning zaifliklarini nazorat qiladi

Metasys va BCPro’dagi zaiflik ma’lumotlarni oshkor qilishga imkon beradi. Amerikalik Johnson Controls kompaniyasining Metasys va BCPro mahsulotlaridagi zaiflik (CVE-2018-10624) tuzatildi. Ushbu zaiflik xato xabari orqali ma'lumotni oshkor qilish imkonini beradi. Hujum faqat asosiy texnik ko'nikmalar bilan qo'shni tarmoqdan amalga oshirilishi mumkin. CVSS v3 jiddiylik reyting tizimiga ko'ra, zaiflik maksimal 10...

Read more...

Kripto birjalarida hisob buzilishlari soni so’nggi bir yil ichida 369% ga oshdi.

Kiberhujum qurbonlari soni bo'yicha AQSh, Rossiya va Xitoy yetakchilik qilmoqda. Group-IB xavfsizlik tadqiqotchilari "2018 kriptovalyuta birjalari: foydalanuvchi hisobidagi ma'lumotlarning oqib ketishi tahlili" nomli hisobotni nashr etishdi, unda ushbu turdagi kiber-hodisalarning umumiy tendentsiyalari tahlil qilindi. Tadqiqotchilarning fikriga ko'ra, buzilishlar soni 2016 va 2017 yillar oralig'ida 369% ga oshgan. Hisobotda shuningdek, 2018...

Read more...

BIS sammiti 2018 – axborot xavfsizligi, bilim va tajribaning yaqinlashuvi

2018-yil 14-sentabr kuni Moskvada Biznes Axborot Xavfsizligi Assotsiatsiyasi (BISA) 11-BIS Sammitini o'tkazadi. 2018-yil 14-sentabr kuni Biznes Axborot Xavfsizligi Assotsiatsiyasi (BISA) Moskvada 11-BIS Sammitini o'tkazadi. Tadbir zamonaviy raqamli dunyoda axborot xavfsizligining yaqinlashuviga bag'ishlanadi. Asosiy yalpi muhokamada Rossiya biznesining yetakchilari, taniqli va ba'zan munozarali shaxslar ishtirok etib, shu yil aprel oyida...

Read more...

Yuzlab foydalanuvchilarning pasportlarining nusxalari Telegramda mavjud.

Firibgarlar egasining fotosurati va shaxsiy ma'lumotlarini o'z ichiga olgan hujjatlarni nashr etadilar. Yuzlab foydalanuvchilarning pasportlarining skanerlangan nusxalari Telegramda mavjud, deb xabar berdi Rusbase portali asoschisi Mariya Podlesnova o'zining Facebook sahifasida. Hujjatlarni topish uchun shunchaki "pasport" so'zini qidiring. Bu pasportlarning skanerlangan nusxalarini nashr etuvchi ko'plab kanallarni ko'rsatadi. Xususan, hujumchilar shaxsning fotosurati...

Read more...

Kiberjinoyatchilar Rossiyadagi sanoat korxonalariga hujum qilmoqda.

Hujumchilarning asosiy maqsadi biznes hisoblaridan pul o'g'irlashdir. Kaspersky Lab ICS CERT mutaxassislari Rossiyada joylashgan sanoat ishlab chiqarish kompaniyalariga qaratilgan yangi kampaniya haqida xabar berishdi. Hozirgacha davom etayotgan kampaniya 2017-yil noyabr oyida boshlangan. Hujumlar paytida tajovuzkorlar fishing elektron pochtalarida yuborilgan zararli dasturlardan foydalanib, kompaniyalarning kompyuter tarmoqlarini yuqtirishga harakat qilishadi. Ushbu elektron...

Read more...

WECON LeviStudioU sanoat dasturiy ta’minotida ikkita muhim zaiflik aniqlandi.

Zaifliklardan muvaffaqiyatli foydalanish masofaviy hujumchiga o'zboshimchalik bilan kodni bajarishga imkon berishi mumkin. Inson-mashina interfeysi (HMI) dasturlash dasturi bo'lgan WECON LeviStudioU da ikkita muhim zaiflik aniqlandi. Ushbu zaifliklardan muvaffaqiyatli foydalanish masofaviy hujumchiga o'zboshimchalik bilan kodni bajarishga imkon berishi mumkin. CVE-2018-10602 - bu stekka asoslangan bufer toshib ketishining zaifligi. Ushbu zaiflikdan maxsus...

Read more...

HP printerlar uchun birinchi zaifliklarni qoplash dasturini ishga tushirdi

Kompaniya jiddiy muammolarni aniqlash uchun 10 000 dollargacha to'lashga tayyor. Hewlett-Packard (HP) o'z printerlaridagi zaifliklarni aniqlash uchun mukofot dasturini ishga tushirganini e'lon qildi. HP jiddiy muammolarni aniqlash uchun 10 000 dollargacha to'lashga tayyor. HP birinchi printer zaifliklarini aniqlash dasturi deb ataydigan tashabbus Bugcrowd xavfsizlik platformasi bilan hamkorlikda ishga...

Read more...

Xakerlar o’chirilgan GitHub akkauntidan foydalanib, kriptovalyuta maynerini tarqatishdi.

Hujumchilar GitHub fayllarini keshlaydigan RawGit xizmatidan foydalanishgan. Sucuri kompaniyasining kiberxavfsizlik bo'yicha tadqiqotchilari zararli kriptovalyuta maynerlarini tarqatishning yangi taktikasini kashf etdilar, bunda tajovuzkorlar GitHub bilan bog'liq norasmiy xizmatdan foydalanadilar. Ushbu xizmat, RawGit, asl ma'lumotlar xizmatdan olib tashlanganidan yoki GitHub foydalanuvchisi o'z akkauntini o'chirib tashlaganidan keyin ham GitHub fayllarini keshlaydigan kontent yetkazib...

Read more...

Besh yil o’tgach, NSA hali ham Snoudenga maxfiy ma’lumotlarni o’g’irlash imkonini bergan bo’shliqlarni yopmagan.

Agentlik xavfsizlik siyosatining aksariyat qismini yangilay olmadi. 2013-yil iyun oyi boshida Markaziy razvedka boshqarmasi va Milliy xavfsizlik agentligining sobiq pudratchisi Edvard Snouden ommaviy axborot vositalariga global kuzatuv uchun turli NSA dasturlari, jumladan, PRISM, X-Keyscore va Tempora loyihalari tafsilotlari haqida maxfiy ma'lumotlarni oshkor qildi. Pentagon ma'lumotlariga ko'ra, Snouden 1,7 million maxfiy...

Read more...

Ro’yxatga olish kitobi kalitlari COM ushlanishiga moyil

COM ushlash kodni brauzer kabi qonuniy jarayon kontekstida ishlashga imkon beradi. Cyberbit tadqiqotchilarining fikriga ko'ra, kiberjinoyatchilar zararli fayllarni qonuniy sifatida ishga tushirishning yangi usulini qo'llashdi. Ma'lum bo'lishicha, xakerlar maqsadli tizimda barqarorlikni saqlash uchun foydalanadigan COM ushlash usuli ham aniqlashdan qochadi. Tajriba davomida tadqiqotchilar yuzlab registr kalitlari ushbu hujumga zaif ekanligini...

Read more...

AQSh Ichki xavfsizlik departamentining zaiflik skaneri suv ostida qoldi.

Kuchli yomg'ir elektr ta'minotida uzilishlarga olib keldi va vazirlikning ikkita dasturi vaqtincha to'xtatildi. AQSh Ichki xavfsizlik departamenti davlat va xususiy sektor tashkilotlariga taqdim etadigan ikkita dasturini internetdan vaqtincha uzishga majbur bo'ldi. Bundan tashqari, bir qator xizmatlar zaxira joylarga ko'chirildi. CyberScoop ma'lumotlariga ko'ra, uzilish elektr uzilishi tufayli yuzaga kelgan. Milliy...

Read more...

SamSam ransomware o’z yaratuvchilariga taxminan 6 million dollar daromad keltirdi.

Hujumchilarga bitta to'lovda to'langan eng katta tovon puli 64 000 dollarni tashkil etdi. Sophos xavfsizlik tadqiqotchilari tomonidan e'lon qilingan hisobotga ko'ra, SamSam ransomware 2015-yil oxiridan beri o'z yaratuvchilariga 5,9 million dollardan ortiq daromad keltirdi. Hujumchilar tomonidan ishlatilgan barcha Bitcoin hamyon manzillarini kuzatish orqali tadqiqotchilar SamSam operatorlariga ransom to'lagan kamida 233...

Read more...
Mahsulot savatga qo‘shildi Savatga o‘tish