Yangiliklar

Buyuk Britaniya elektr tarmoqlariga qilingan hujumlarda Rossiya razvedkasini ayblamoqda

Energiya tarmoqlari, aloqa tizimlari va ommaviy axborot vositalari kiberhujumlarga uchradi. Buyuk Britaniya Rossiya Qurolli Kuchlari Bosh shtabi Bosh boshqarmasini o'zining muhim infratuzilmasiga bir qator kiberhujumlarni amalga oshirishda aybladi. Britaniya hukumatidagi manba The Daily Telegraph nashriga kiberhujumlar energetika tarmoqlari, aloqa tizimlari va ommaviy axborot vositalariga qaratilganini aytdi. Buyuk Britaniya Milliy kiberxavfsizlik...
Read more...

iOS ilovalari foydalanuvchi ma’lumotlarini to’playdi

Ishlab chiquvchilar foydalanuvchilarning joylashuvini kuzatish uchun iOS ilovalariga trekerlarni joylashtirmoqdalar. O'nlab iOS ilovalari foydalanuvchi joylashuvi ma'lumotlarini to'playdi va ularni monetizatsiya kompaniyalariga yuboradi. Ushbu ma'lumotlarni to'plash monetizatsiya kompaniyalari tomonidan ishlab chiquvchilarga taqdim etiladigan va ilovalarga o'rnatilgan maxsus kuzatuv kodi yordamida amalga oshiriladi. Muammo shu nomdagi mobil xavfsizlik devorini ishlab chiqaruvchi Guardian...

Read more...

Keybase kengaytmasi foydalanuvchi xabarlarini ochib beradi

Ilova boshidan oxirigacha shifrlashni ta'minlamaydi. Trafik uzatilishini xavfsiz qilish uchun mo'ljallangan Keybase ish stoli kengaytmasi ishlab chiquvchilar tomonidan da'vo qilingan boshdan oxirigacha shifrlashni yetarli darajada ta'minlamaydi. Kengaytmani tahlil qilish jarayonida AdBlock Plus vositasini yaratuvchisi Vladimir Palant uzatilgan xabarlar uchinchi tomon JavaScript kodiga ko'rinishini payqadi. Kengaytma Facebook, Twitter, GitHub, Reddit va...

Read more...

NordVPN va ProtonVPN xavfli zaiflikni yamoqlaydi

Ushbu zaiflik Windows kompyuterida tizim imtiyozlari bilan kodni bajarishga imkon berdi va dastlabki yamalar foydasiz bo'lib chiqdi. Ushbu zaiflik Windows kompyuterida tizim imtiyozlari bilan kodni bajarishga imkon berdi va dastlabki yamalar foydasiz bo'lib chiqdi.Ushbu zaiflik Windows kompyuterida tizim imtiyozlari bilan kodni bajarishga imkon berdi va dastlabki yamalar foydasiz bo'lib...

Read more...

Moskvalik Sberbankni reklamada telefon raqamidan foydalangani uchun sudga beradi.

Reklamada Ignat Goldmanning telefon raqamini ko'rgan noma'lum shaxslar unga pul o'tkaza boshladilar. Moskvalik dizayner Ignat Goldman Sberbankni shaxsiy ma'lumotlaridan reklamada noqonuniy foydalangani va ma'naviy zararni qoplashni talab qilgani uchun sudga bermoqchi. Goldmanning telefon raqami Sberbank va Tinkoff Bank o'rtasidagi yagona pul o'tkazmalari xizmati reklamasida ko'rsatilgan edi. Natijada, jabrlanuvchining so'zlariga...

Read more...

Mashhur Mac antivirusi ma’lumotlarni o’g’irlab, Xitoyga jo’natdi.

Adware Doctor Chrome, Safari va Firefox brauzerlarida brauzer tarixini, ishlayotgan jarayonlar ro'yxatini va App Store'da qidiruv tarixini to'playdi. Adware Doctor deb nomlangan mashhur Mac antivirusi foydalanuvchilarning brauzer tarixi va maxfiy ma'lumotlarini o'g'irlab, uni uchinchi tomon serveriga yuborayotganida qo'lga olindi. Ishlab chiquvchilari tomonidan zararli dasturlar va reklama dasturlaridan himoya qilish uchun...

Read more...

Microsoft Windows 7 uchun qo’llab-quvvatlashni 2023-yilgacha uzaytirdi.

Kompaniya Windows 7 uchun kengaytirilgan qo'llab-quvvatlashni yana uch yilga uzaytirishga qaror qildi. Windows 7 korporativ foydalanuvchilar orasida Microsoftning eng mashhur operatsion tizimi bo'lib qolmoqda va kompaniyalar Windows 10 ga o'tishga shoshilmayaptilar. Windows 7 uchun kengaytirilgan qo'llab-quvvatlash 2020-yil 14-yanvarda tugashi rejalashtirilgan edi, ammo Microsoft uni yana uch yilga uzaytirishga qaror...

Read more...

Supermicro BMC kontrolleridagi zaiflik zararli kodni bajarishga imkon beradi.

Supermicro kontrollerlaridagi dasturiy ta'minotni yangilash mexanizmi yuklab olingan yangilanishni kriptografik tekshirishni amalga oshirmaydi. Supermicro anakartlarida ishlatiladigan BMC yangilash mexanizmi zararli kodni kiritish va bajarish imkonini beruvchi zaiflikni o'z ichiga oladi, uni olib tashlash qiyin. Baseboard Management Controller (BMC) serverni masofadan boshqarish uchun ixtisoslashgan kontrollerdir. BMC odatda serverning anakartiga o'rnatiladi va...

Read more...

SBU butun dunyo bo’ylab 20 ta bankdagi hisoblardan pul o’g’irlagan kiber guruhni zararsizlantirdi.

O'g'irlangan mablag'larni yuvish xayoliy tashkilotlar tarmog'i orqali amalga oshirildi. Ukraina Xavfsizlik Xizmati xodimlari 20 ta mamlakatdagi bank mijozlarining hisoblaridan yechib olingan mablagʻlarni oʻgʻirlash va yuvishga ixtisoslashgan xalqaro kiberjinoyatchilar guruhining faoliyatini toʻxtatdilar. Jinoyatchilar maxsus dasturiy taʼminot yordamida Yevropa Ittifoqi, Janubi-Sharqiy Osiyo va sobiq Sovet Ittifoqidagi bank mijozlarining shaxsiy maʼlumotlariga kirishdi. Keyin...

Read more...

Tesla tadqiqotchilarga o’z mashinalarini oqibatlarsiz buzib kirishga ruxsat berdi.

Tasdiqlangan dastur ishtirokchilari Tesla avtomobillarini qonuniy oqibatlar yoki kafolatning bekor qilinishidan qo'rqmasdan buzib kirishlari mumkin. Xavfsizlikka puxta yondashishi bilan tanilgan elektromobil ishlab chiqaruvchisi Tesla Motors o'zining zaiflik mukofoti dasturi shartlarini yangiladi. Tasdiqlangan ishtirokchilar endi Tesla avtomobillarini qonuniy oqibatlar yoki kafolatning bekor qilinishidan qo'rqmasdan buzib kirishlari mumkin. Yangi siyosatga ko'ra, kompaniya...

Read more...

Opto22 sanoat avtomatlashtirish dasturida muhim zaiflik aniqlandi.

Muammo PAC Control Basic va PAC Control Professional mahsulotlariga ta'sir qiladi. Opto22 sanoat avtomatlashtirish dasturida qurilmaning ishlamay qolishi va kodni o'zboshimchalik bilan bajarishga imkon beruvchi muhim zaiflik aniqlandi. Muammo CVSS v3 jiddiylik reytingi 8.4 ga teng. Foydalanish uchun juda kam mahorat talab etiladi. Zaiflik (CVE-2018-04154) PAC Control Basic (R10.0a va...

Read more...

Cisco oʻz mahsulotlaridagi 32 ta zaiflikni tuzatdi.

32 ta zaiflikdan uchtasi jiddiy deb baholandi. Chorshanba, 5-sentabr kuni Cisco oʻz mahsulotlaridagi 32 ta zaiflikni tuzatuvchi xavfsizlik yangilanishlarini eʼlon qildi. Ulardan uchtasi, jumladan, real hayotdagi kiberhujumlarda faol foydalaniladigan mashhur Apache Struts CVE-2018-11776 zaifligi juda muhim deb baholandi. Qolgan ikkitasi Cisco Umbrella API-siga, shuningdek, Cisco RV110W, RV130W va RV215W routerlarining...

Read more...

Schneider Electric o’z mahsulotlari bilan birga zararlangan flesh-disklarni ham jo’natdi.

"Muammoli" drayvlar Conext ComBox va Conext Battery Monitorning barcha versiyalari bilan birga yetkazib berildi. Fransiyaning Schneider Electric energetika kompaniyasi Conext ComBox va Conext Battery Monitor mahsulotlari bilan birga yetkazib beriladigan ba'zi olinadigan USB drayverlarga zararli dasturlar yuqtirilganini tan oldi. Kompaniya ma'lumotlariga ko'ra, flesh-disklar uchinchi tomon yetkazib beruvchisida ishlab chiqarish...

Read more...

British Airways mijozlari ma’lumotlarning o’g’irlanishidan jabr ko’rishdi

Noma'lum shaxslar British Airways veb-sayti yoki ilovasi orqali aviachiptalarni bron qilgan foydalanuvchilarning bank ma'lumotlarini o'g'irlashdi. British Airways oʻz veb-sayti va ilovasining ikki haftalik maʼlumotlarining oʻgʻirlanishini tekshirmoqda. Kompaniyaning bildirishnomasiga koʻra, oʻgʻirlik taxminan 38 000 ta toʻlov kartasi maʼlumotlariga taʼsir koʻrsatgan. British Airways politsiyaga murojaat qilib, taʼsirlangan foydalanuvchilardan banklariga murojaat qilishni soʻradi....

Read more...

Lazarus Group a’zosi WannaCry hujumlarida ayblanmoqda

Agar aybdor deb topilsa, Pak Jin Xyuk 25 yilgacha qamoq jazosiga hukm qilinishi mumkin. AQSh Adliya vazirligi Shimoliy Koreya fuqarosi Pak Jin Xyukni butun dunyo bo'ylab bir nechta vayronkor kiberhujumlarni amalga oshirishga til biriktirganlikda rasman aybladi, natijada ko'plab kompyuterlar shikastlandi va ma'lumotlar, mablag'lar va boshqa resurslar keng yo'qoldi. Adliya vazirligining...

Read more...

Firibgarlar jabrlanuvchilarni aldash uchun iOS yosh cheklovlaridan foydalanmoqdalar.

Yosh cheklovlaridan foydalangan holda, tajovuzkorlar qonuniy ilovalarni yashirishadi va jabrlanuvchilarni zararli dasturlardan foydalanishga majbur qilishadi. Hujumchilar qonuniy ilovalarni yashirish uchun iOS’ning asl funksiyasidan foydalanadilar va bu jabrlanuvchilarni zararli analoglardan foydalanishga majbur qiladi. Cisco Talos tadqiqotchilari tomonidan birinchi marta shu yilning iyul oyida aniqlangan hujum iOS qurilmalaridan xabarlarni oʻgʻirlash uchun moʻljallangan...

Read more...

2018-yilning birinchi yarmida sanoat boshqaruv tizimlariga qilingan kiberhujumlar soni 3,5 foizga oshdi.

Hujum qilingan ICS kompyuterlarining eng ko'p soni Vetnam, Marokash, Jazoir va Tunisda joylashgan. Kaspersky Lab xavfsizlik tadqiqotchilari 2018-yilning birinchi yarmida sanoat boshqaruv tizimlariga (ICS) qilingan kiberhujumlar haqida hisobot e'lon qilishdi. Hisobotga ko'ra, bu davrda global miqyosda hujumga uchragan ICS kompyuterlarining ulushi 3,5% ga o'sib, 41,2% ga yetdi. Yil davomida bu...

Read more...

Mutaxassislar sertifikatlash organi tomonidan domenni tasdiqlashni chetlab o’tishga muvaffaq bo’lishdi.

Yangi usul shunchaki noutbuk yordamida shaxsiy ma'lumotlarni o'g'irlash va zararli dasturlarni tarqatish imkonini beradi.Yangi usul shunchaki noutbuk yordamida shaxsiy ma'lumotlarni o'g'irlash va zararli dasturlarni tarqatish imkonini beradi. Germaniyadagi tadqiqotchilar, hatto ochiq kalit infratuzilmasi (PKI) bilan himoyalangan bo'lsa ham, boshqa odamlarning raqamli sertifikatlarini soxtalashtirish usulini kashf etdilar. Fraunhofer Xavfsiz Axborot Texnologiyalari...

Read more...

Windows tizimidagi ALPC zaifligi kiberjinoyatchilar tomonidan faol ravishda foydalanilmoqda.

Hujumchilar PoC kodi e'lon qilinganidan ikki kun o'tgach, muammodan foydalana boshladilar. ESET xavfsizlik tadqiqotchilari PowerPool kiberjinoyatchilar guruhi Windows vazifa rejalashtiruvchisining ALPC interfeysida yaqinda aniqlangan zaiflikdan faol foydalanayotganini xabar qilishdi. Hujumchilar muammodan PoC kodi e'lon qilinganidan ikki kun o'tgach foydalanishni boshladilar. Kod guruh tomonidan butun dunyo bo'ylab tizimlarni yuqtirish va maxfiy...

Read more...

Ruslar FSB tomonidan tasdiqlangan shifrlash bilan SIM-kartalarga o’tkazilmaydi.

Tegishli loyiha ustida ishlar bir qator tuzatishlar qabul qilingandan so'ng davom etishi mumkin. Aloqa vazirligi rossiyaliklarni FSB tomonidan sertifikatlangan kriptografik himoya tizimlariga ega SIM-kartalarga o'tkazmaydi. RNS axborot agentligi o'z manbalariga tayanib, tegishli buyruqni ishlab chiqish to'xtatilganini xabar qildi. Vaziyat bilan tanish bo'lgan federal amaldorning so'zlariga ko'ra, buyruq har yili 200...

Read more...

Chrome ishlab chiquvchilari URL manzillaridan voz kechishni rejalashtirmoqdalar

Vaqt o'tishi bilan URL manzillar tushunarsiz belgilarning uzun qatorlariga aylandi, ulardan kiberjinoyatchilar mamnuniyat bilan foydalanadilar. 2018-yil 4-sentabrda Google’ning Chrome brauzeri 10 yoshga to‘ldi. O‘shandan beri u veb-saytga bir qator muhim o‘zgarishlarni kiritdi, avtomatik yangilanishlarni ommalashtirishdan tortib, HTTPS’ning agressiv targ‘ibotigacha. Endi Chrome jamoasi o‘zining eng radikal qadamini qo‘ydi: URL’lardan voz kechish....

Read more...

AQSh kiberjinoyatlar uchun sanksiyalar joriy qilishni boshlashi mumkin.

Tegishli qonun loyihasi allaqachon AQSh Vakillar palatasi tomonidan qabul qilingan. AQSh Vakillar palatasi prezidentdan Qo'shma Shtatlarga qarshi kiberjinoyatlar sodir etgan shaxslar, tashkilotlar va shtatlarga nisbatan sanksiyalar qo'llashni talab qiluvchi qonun loyihasini qabul qildi. AQSh Vakillar palatasi a'zolarining fikriga ko'ra, Kiberto'siq va javob berish to'g'risidagi qonun mamlakat infratuzilmasini "xorijiy homiylikdagi...

Read more...

Vodafone mijozlardan akkauntlarni buzib kirish natijasida yetkazilgan zarar uchun kompensatsiya talab qildi.

Kompaniya o'z talabini jabrlanuvchilarning akkauntlariga "1234" paroli o'rnatilganligi bilan oqlamoqda. Chexiya sudi yaqinda ikki kiberjinoyatchini bir nechta Vodafone mobil telefon mijozlarining akkauntlarini buzib kirganlikda va ulardagi mablag'larni o'yin xizmatlari uchun to'lovlarga sarflaganlikda ayblab, uch yilga ozodlikdan mahrum qildi. Umumiy zarar 600 000 chex kronasini (taxminan 30 000 dollar) tashkil etdi....

Read more...

ICANN KSK rollover bo’yicha yakuniy qaror qabul qiladi.

ICANN ildiz zonasi kriptografik kalitlarining birinchi marta o'tkazilishidan keyin nima kutish kerakligini aniqlab berdi. 2018-yil 17-sentabr kuni ICANN oʻz aʼzolarining yigʻilishini oʻtkazadi, unda Domen nomi tizimi xavfsizlik kengaytmalari (DNSSEC) protokoli uchun kriptografik kalitlarni oʻtkazish boʻyicha koʻp yillik loyihani davom ettirish yoki qilmaslik toʻgʻrisida yakuniy qaror qabul qilinishi mumkin. Ushbu...

Read more...

Ochiq .git ombori tufayli 400 000 ga yaqin veb-saytlar xakerlik hujumiga moyil.

Noto'g'ri konfiguratsiya qilingan veb-sayt ma'lumotlar bazasi parollari kabi maxfiy ma'lumotlarni oshkor qilishi mumkin. Chexiyalik xavfsizlik bo'yicha mutaxassis Vladimir Smitka veb-sayt operatorlarini, ayniqsa, portalni joylashtirish va boshqarish uchun .git tizimidan foydalansalar, resurslari qanday konfiguratsiya qilinganligini tekshirishga chaqirdi. Yaqinda u butun dunyo bo'ylab 230 million veb-saytni skanerladi va .git kataloglari ochiq bo'lgan 390...

Read more...

Minglab 3D printerlar ishlab chiqarish sirlarini oshkor qilishi mumkin

3800 ta 3D printerning himoyalanmagan interfeyslariga internet orqali kirish mumkin. SANS ISC tadqiqotchilari Richard Porter va Xavier Mertensning so'zlariga ko'ra, taxminan 3800 ta 3D printerga internet orqali hech qanday parol himoyasisiz kirish mumkin. Bu qurilmalarning barchasi orasidagi bog'liqlik ochiq kodli OctoPrint loyihasidir. Loyiha ko'plab ishlab chiqaruvchilar o'z qurilmalariga integratsiyalashgan printerlarga masofadan kirish...

Read more...

FIN6 kiber-guruhi Yevropa va AQShdagi PoS terminallariga hujum qildi

Guruh keyinchalik yer osti forumlarida sotish uchun to'lov kartalari ma'lumotlarini o'g'irlaydi. IBM X-Force IRIS mutaxassislari AQSh va Yevropadagi PoS terminallariga qaratilgan yangi zararli kampaniyani aniqladilar. Hujumlar FIN6 xakerlar guruhi tomonidan uyushtirilmoqda, ular keyinchalik yer osti forumlarida sotish uchun to'lov kartalari ma'lumotlarini o'g'irlashadi. Guruh birinchi marta 2016-yilda, xakerlar chakana savdo va...

Read more...

Stavropol o’lkasida xaker uch yil davomida sun’iy yo’ldosh televideniyesidan bepul foydalangan.

Jinoyatchi 4 yilgacha qamoq jazosiga hukm qilinishi mumkin. Region Online nashrining xabar berishicha, Lermontovdan (Stavropol oʻlkasi) kelgan 44 yoshli xaker sunʼiy yoʻldosh televideniyesi tizimini buzib kirgan va uch yil davomida pullik kanallar uchun pul toʻlashdan qochgan. Huquqni muhofaza qilish organlari xodimlarining taʼkidlashicha, buzib kirishni amalga oshirish uchun oʻzgartirilgan uskunalar va...

Read more...

Chrome’dagi zaiflik xakerlarga uydagi Wi-Fi tarmoqlariga kirish imkonini beradi.

Google brauzerning funksiyalari kutilganidek ishlayotganini va hech narsani tuzatmasligini aytdi. SureCloud tadqiqotchilari Chrome’da tajovuzkorlarga uy Wi-Fi tarmog‘iga kirib, maxfiy ma’lumotlarni o‘g‘irlash imkonini beruvchi zaiflikni aniqladilar. Hujum bir daqiqadan kamroq vaqtni oladi va hatto eng kuchli parol ham undan himoya qila olmaydi. Hujumni amalga oshirish uchun xaker...

Read more...

Xakerlar o’zlarini bank xodimi sifatida ko’rsatish orqali fuqarolardan pul o’g’irlashadi.

Jabrlanuvchilar soni yuzga yaqin, zarar esa taxminan 2 million rublni tashkil etadi. Zecurion xavfsizlik tadqiqotchilari jinoyatchilar shaxslarga SMS xabarlar yuborib, shubhali tranzaksiya tufayli bank kartalari bloklanganligi haqida ogohlantiruvchi yangi firibgarlikni fosh qilishdi. Tranzaksiyani tasdiqlash uchun firibgarlar ulardan belgilangan telefon raqamiga qo'ng'iroq qilishni so'rashadi. Biroq, shaxs firibgarlar bilan bog'langanida, ulardan karta...

Read more...

mSpy josuslik ilovasini ishlab chiquvchilari barcha foydalanuvchilarining ma’lumotlarini oshkor qilishdi.

mSpy mijozlari ham, kuzatuv ostida bo'lganlar ham ma'lumotlar sizib chiqishi qurboni bo'lishdi. Telefonlarni kuzatish ilovasi bo'lgan mSpy dasturchilari xatolik bilan foydalanuvchi ma'lumotlarini, shuningdek, ilova ishlaydigan telefonlardan olingan ma'lumotlarni oshkor qilishdi. Kiberxavfsizlik bo'yicha mutaxassis Brayan Krebsning xabar berishicha, himoyalanmagan mSpy ma'lumotlar bazasi internetda ommaga ochiq bo'lganligi aniqlandi. Ushbu buzg'unchilik ham mSpy...

Read more...

MEGA.nz Chrome kengaytmasi foydalanuvchi parollarini o’g’irlaydi.

Kengaytma barcha to'plangan ma'lumotlarni Ukrainada joylashgan serverga yuboradi. "SerHack" taxallusidan foydalangan xavfsizlik bo'yicha tadqiqotchi MEGA.nz Google Chrome kengaytmasida zararli kodni aniqladi, bu kod tajovuzkorlarga Google, Amazon, Microsoft va GitHub akkauntlari uchun parollarni, shuningdek, Monero va Ethereum kriptovalyuta hamyonlari uchun shaxsiy kalitlarni o'g'irlash imkonini beradi. Zararli funksiya MEGA.nz 3.39.4 versiyasining manba...

Read more...

Cobalt izdoshlari banklardan 52 million rubl o’g’irlashdi.

Rus tilida so'zlashuvchi "Silence" guruhi Rossiya va butun dunyodagi banklar uchun asosiy tahdidlardan biridir. Group-IB mashhur Cobalt’dan o‘zib olgan yangi Silence xakerlik guruhi faoliyati haqida hisobot e’lon qildi. Mutaxassislarning fikriga ko‘ra, Silence Rossiya va butun dunyo banklari uchun asosiy tahdidlardan biridir. Uning faoliyati 25 mamlakatdagi moliya institutlariga ta’sir ko‘rsatdi va...

Read more...

Python paketlarini o’rnatish zararli kodlarning bajarilishini keltirib chiqarishi mumkin.

Mutaxassis paketni o'rnatishda kodni ishga tushirish uchun Python modullaridagi setup.py faylidan foydalanadigan hujum usulini taqdim etdi. Python dasturlash tili paketlarni o'rnatish imkonini beradi, keyinchalik ular dasturning imkoniyatlarini kengaytirish uchun unga kiritilishi mumkin. Dastur ishga tushirilganda, paketlardagi kod bajariladi, ammo bu kod paketning o'zi o'rnatilishi paytida ham bajarilishi mumkin. mschwager...

Read more...

Tor saytlarining ommaviy IP manzillari SSL sertifikatlari orqali ko’rinadi

Anonimlikni saqlash uchun administratorlar serverlarni faqat localhost (127.0.0.1) da tinglash uchun sozlashlari kerak. RiskIQ xavfsizlik tadqiqotchisi Yonathan Klijnsma noto'g'ri sozlangan qorong'u tarmoq serverlarining ommaviy IP manzillarini tezda aniqlash usulini kashf etdi. Faqat Tor uchun qorong'u tarmoq saytini yaratishning asosiy sababi egasining shaxsini yashirishdir. Biroq, anonimlikni saqlash uchun administrator serverni internetdan...

Read more...

Gretsiya sudi xaker Vinnikni Rossiyaga ekstraditsiya qilishga rozi bo’ldi.

Sudning rasmiy qarori 14-sentabr kuni e'lon qilinadi. Gretsiya Oliy sudi Rossiya Bosh prokuraturasining BTC-e birjasi va yirik miqdordagi kriptovalyuta firibgarligiga aloqadorlikda gumon qilingan "rus xakeri" Aleksandr Vinnikni ekstraditsiya qilish to'g'risidagi iltimosini qondirdi. Bu haqda TASS axborot agentligiga Vinnikning yunon advokati Ilias Spirliadis xabar berdi. "Sudning rasmiy qarori 14-sentabr kuni e'lon...

Read more...

Xaker Google ofisining eshigini kalitsiz ochdi.

Jismoniy xavfsizlikni boshqarish tizimidagi zaiflik Google binosidagi eshiklarni ochish va qulflashga imkon berdi. Joriy yilning iyul oyida xaker Kaliforniyaning Sunnyvale shahridagi Google ofis binosiga kerakli RFID kalit kartasisiz eshikni ochib kirish yo'lini topdi. Yaxshiyamki, kompaniya uchun xaker o'z xodimlaridan biri, faqat yaxshi niyatli Devid Tomashik bo'lib chiqdi. Forbes ma'lumotlariga...

Read more...

Minglab buzib kirilgan MikroTik routerlari xakerlarga trafik yubormoqda.

Eng ko'p buzilgan qurilmalar Rossiyada joylashgan. Qihoo 360Netlab xavfsizlik tadqiqotchilari butun dunyo bo'ylab 7500 dan ortiq MikroTik routerlarini yuqtirgan yangi zararli dastur kampaniyasini aniqlaganliklarini xabar qilishdi. Hujum Winbox boshqaruv komponentidagi CVE-2018-14847 zaifligidan foydalangan, bu masofaviy hujumchiga autentifikatsiyani chetlab o'tish va ixtiyoriy fayllarni o'qish imkonini beradi. Muammo ishlab chiqaruvchi tomonidan...

Read more...

Federal Monopoliyaga qarshi Xizmat intellektual faoliyat natijalariga bo’lgan huquqlarni tugatish tamoyilini amalga oshiradi

Hukumat xizmatga va boshqa davlat organlariga monopoliyaga qarshi qonunchilikka o'zgartirishlar kiritish bo'yicha takliflar kiritishni buyurdi. Rossiya Federal Monopoliyaga qarshi Xizmati Iqtisodiy rivojlanish vazirligi, Markaziy bank va boshqa davlat organlari bilan birgalikda hukumat tomonidan Rossiya monopoliyaga qarshi qonunchiligiga o'zgartirishlar kiritish vazifasini yukladi. Joriy yilning 10-oktabrgacha Federal Monopoliyaga qarshi Xizmatga quyidagilarga...

Read more...

Haftaning yangi axborot xavfsizligi yechimlari: 2018-yil 4-sentabr

Axborot xavfsizligi sohasidagi yangi yechimlarning qisqacha sharhi. Moogsoft kompaniyasi Moogsoft AIOps platformasining imkoniyatlarini kengaytiradigan va IT mutaxassislariga barcha ma'lumotlarni to'plash va tahlil qilish xarajatlari va kechikishlarisiz xizmat uzilishlarining asosiy sababini tezda aniqlash imkonini beruvchi Moogsoft Observe texnologiyasining umumiy mavjudligini e'lon qildi. Moogsoft Observe ma'lumotlarni real vaqt rejimida qayta ishlaydi...

Read more...

Ukraina kiberpolitsiyasi Instagram akkauntlarini buzib kirgan xakerlarni qo’lga oldi.

Hujumchilar Ukraina fuqarolari va chet elliklarga tegishli mingga yaqin turli akkauntlarni buzib kirishdi. Ukraina kiberpolitsiyasi Instagram’da foydalanuvchi akkauntlarini o‘g‘irlayotgan jinoiy guruhni fosh qildi, deb xabar berdi agentlik matbuot xizmati. Hujumchilarning asosiy maqsadi akkaunt egalaridan ularning akkauntlariga kirishni tiklash evaziga pul undirish edi. O‘g‘irlangan akkauntlarning taxminiy qiymati kriptovalyutada 15 000 dan...

Read more...

Hakai IoT botneti D-Link, Huawei va Realtek routerlariga hujum qilmoqda

Yangi botnet faolligining keskin o'sishi shu yilning avgust oyi boshida sodir bo'ldi. Xavfsizlik bo'yicha tadqiqotchilar Hakai deb nomlangan yangi zararli dasturni aniqladilar, u taniqli ishlab chiqaruvchilarning tobora ko'proq marshrutizatorlarini yashirincha yuqtirib, ularni shu nomdagi botnetga qo'shmoqda. Zararli dastur birinchi marta NewSky Security kompaniyasining kiberxavfsizlik bo'yicha tadqiqotchilari tomonidan aniqlangan. Hakai dasturining...

Read more...

AQSh hukumati veb-sayti fuqarolarning ma’lumotlarini sizdirib yubordi.

Axborot erkinligi to'g'risidagi qonunga muvofiq axborot so'rovlarini yuborish portalida fuqarolarning shaxsiy ma'lumotlari namoyish etilgan. AQSh federal hukumatining hukumat faoliyatida shaffoflik va ochiqlikka bag'ishlangan rasmiy veb-sayti foiaonline.gov ma'lumotlar o'g'irlanishiga uchradi. Tizimni yangilash paytida xatolik yuz berdi va o'nlab, balki yuzlab foydalanuvchilarning ijtimoiy ta'minot raqamlari va boshqa shaxsiy ma'lumotlari oshkor bo'ldi. Axborot...

Read more...

Aloqa vaziri o’rinbosari shaxsiy ma’lumotlar to’g’risidagi qonunni qayta ko’rib chiqish zarurligini bildirdi.

Vazir o'rinbosarining fikricha, amaldagi qonunchilik ko'plab kasblar faoliyatini cheklaydi. Raqamli rivojlanish, kommunikatsiyalar va ommaviy axborot vositalari vazirining o'rinbosari Aleksey Volin TASS axborot agentligiga ko'ra, shaxsiy ma'lumotlar to'g'risidagi qonunchilikni qayta ko'rib chiqish zarurligini e'lon qildi. "Yaqin kelajakda biz shaxsiy ma'lumotlar nimani o'z ichiga olishi va nimani anglatishini butunlay qayta ko'rib chiqishimiz...

Read more...

VKontakte foydalanuvchilarga ma’lumotlarini o’chirishni taqiqladi, ammo keyin yana ruxsat berdi.

Bir kun ichida mashhur ijtimoiy tarmoq o'zining "Qoidalar" bo'limini ikki marta o'zgartirishga muvaffaq bo'ldi. Dushanba, 3-sentabr kuni VKontakte ijtimoiy tarmog'i xizmat ko'rsatish shartlarini ikki marta o'zgartirdi. BBC rus xizmatining xabar berishicha, foydalanuvchilarga barcha ma'lumotlarni o'chirishga imkon beruvchi bo'lim dastlab "Qoidalar" bo'limidan olib tashlangan, ammo keyinchalik u qayta qo'shilgan....

Read more...

Cisco Data Centre Network Manager’dagi muhim zaiflikni tuzatmoqda

Muammo maqsadli tizimdagi maxfiy fayllarga kirishga ruxsat berdi. Cisco oʻzining Maʼlumotlar Markazi Tarmoq Menejeri (DCNM) dasturiy taʼminotidagi muhim zaiflikni tuzatdi. Muammo autentifikatsiyalangan tajovuzkorga maqsadli tizimdagi maxfiy fayllarga kirishga imkon berdi. Zaiflik boshqaruv interfeysida foydalanuvchi soʻrovlarining notoʻgʻri tekshirilishi bilan bogʻliq. 11.0(1) versiyasidan oldingi DCNM ning eski versiyalarini ishga tushiruvchi korxonalar tajovuzkor...

Read more...

Verizon tibbiy ma’lumotlarning oqib ketishiga sabab bo’lgan asosiy aybdorlarni aniqladi

Verizon telekommunikatsiya kompaniyasi ma'lumotlarning o'g'irlanishi bo'yicha yillik hisobotini e'lon qildi. Amerika telekommunikatsiya kompaniyasi Verizon o'zining yillik hisobotida keltirilgan ma'lumotlarga ko'ra, 2017-yilda qayd etilgan sog'liqni saqlash ma'lumotlarining buzilishining yarmidan ko'pi zarar ko'rgan tashkilotlarning xodimlari tomonidan sodir etilgan. Hisobotda asosan Amerika kompaniyalarida 1368 ta buzilish tekshirildi. Ularning 782 tasida (57,5%) insayder elementi...

Read more...

Apple ishlab chiquvchilardan o’z ilovalariga maxfiylik siyosatini kiritishni talab qiladi.

Yangi qoidalar 2018-yil 3-oktabrdan kuchga kiradi. Apple barcha ilova ishlab chiquvchilaridan o'z mahsulotlariga foydalanuvchi ma'lumotlarini qanday qayta ishlashlarini ko'rsatuvchi maxfiylik siyosatini kiritishni talab qiladi. Ushbu chora 2018-yil 3-oktabrdan boshlab majburiy bo'lib qoladi. Kompaniya dasturchilar forumida yangi qoidalarni eʼlon qildi. Ushbu talab barcha ilovalarga, jumladan, sinovdan oʻtayotgan...

Read more...

«Five Eyes Alliance» texnologiya kompaniyalariga ultimatum qo’ydi.

Ittifoq rezolyutsiyasiga ko'ra, ma'lumotlarga kirish to'sqinlik qilinsa, razvedka idoralari choralar ko'radi. FQB 2016-yilda San-Bernardino terrorchisining iPhone telefonini ochishda Apple’dan yordam talab qilganida, texnologiya kompaniyalari mijozlarining shaxsiy hayoti dolzarb masalaga aylandi. Endi esa, “Five Eyes” alyansining texnologiya kompaniyalariga qo‘ygan ultimatumi bo‘yicha yana keskinliklar avj oldi: bizga shifrlangan ma’lumotlar va qurilmalarga kirish...

Read more...

Mutaxassislar Google’dan Titan tokenlari haqidagi ma’lumotlarni baham ko‘rishni so‘rashmoqda

Tadqiqotchilar Xitoy hukumati tomonidan joylashtirilgan kuzatuv va xakerlik vositalarining mavjudligidan xavotirda.Tadqiqotchilar Xitoy hukumati tomonidan joylashtirilgan kuzatuv va xakerlik vositalarining mavjudligidan xavotirda. Kiberxavfsizlik bo'yicha mutaxassislar Google’dan akkauntlarni ochish uchun ishlatiladigan yangi Xitoyda ishlab chiqarilgan Titan tokenlari haqida ma'lumot berishni so'rashdi. Ular ushbu qurilmalar bilan bog'liq ma'lumotlarni buzish yoki xavfsizlik muammolaridan qo'rqishadi....

Read more...

2018-yil 27-avgustdan 2-sentabrgacha bo’lgan davrda xavfsizlik bilan bog’liq hodisalarga umumiy nuqtai nazar

O'tgan hafta davomida axborot xavfsizligi dunyosida sodir bo'lgan asosiy voqealar haqida qisqacha ma'lumot. O'tgan hafta bir nechta keng ko'lamli ma'lumotlarning o'g'irlanishi haqida xabarlar bilan yodda qoldi. Xususan, xakerlar Xitoyning eng yirik mehmonxona tarmoqlaridan biri bo'lgan Huazhu Hotels Group Ltd.ga tegishli mehmonxonada 130 milliondan ortiq mehmonlarning shaxsiy ma'lumotlarini qo'lga kiritishdi. Mehmonlarning...

Read more...

NotPetya distribyutori shartli ravishda ozod qilindi.

Hujumchi vaqti-vaqti bilan ro'yxatdan o'tish uchun vakolatli organ oldida paydo bo'lishi shart bo'ladi. Dnepropetrovsk viloyati (Ukraina) Nikopol shahar sudi NotPetya zararli dasturini tarqatish bilan bog'liq ish bo'yicha sudlanuvchini bir yilga ozodlikdan mahrum qildi, ammo jinoyatchini bir yilga shartli ravishda ozod qildi. "Sud majlisida ayblanuvchi N. o'z aybini to'liq tan oldi....

Read more...

Amazon Alexa ovozli buyruqlarini ushlab qolish uchun hujum taqdim etildi.

Squatting mahorati gomofonlardan foydalanishni o'z ichiga oladi - har xil yoziladigan, ammo bir xil talaffuz qilinadigan so'zlar. Illinoys universitetining Urbana-Champaign (AQSh) tadqiqotchilarining fikriga ko'ra, Internet of Things (IoT) qurilmalaridagi ovozni aniqlash tizimlari kiberjinoyatchilar tomonidan noto'g'ri ishlatilishi mumkin. O'tgan oy Baltimordagi USENIX xavfsizlik simpoziumida tadqiqotchilar hozirda faqat Amazon Alexa platformasida ishlaydigan...

Read more...

Avast foydalanuvchilari yangilanishdan so’ng internet va Malwarebytes dasturiy ta’minoti bilan bog’liq muammolarga duch kelmoqdalar.

Ikkala dasturning to'g'ri ishlashi uchun ulardan birida xavfsizlik modullarini o'chirib qo'yishingiz kerak. Avast antivirus foydalanuvchilari mahsulotni yangilagandan so'ng veb-saytlarni ko'rib chiqishda muammolar haqida xabar berishdi. Avast shuningdek, Malwarebytes antivirusi bilan ham ziddiyatga ega. 18.6.2349 versiyasiga yangilangandan so'ng, Avast forumlaridagi ko'plab foydalanuvchilar veb-saytlarni ko'rib chiqa olmasliklaridan shikoyat qila boshladilar. Foydalanuvchilar muammoni...

Read more...

Google barcha texnik yordam xizmatlarini reklama qilishni to’xtatadi.

Firibgarlikka qarshi kurashish uchun Google barcha texnik yordam xizmatlarini, jumladan, qonuniy xizmatlarni reklama qilishni to'xtatadi. Texnik qo'llab-quvvatlash sifatida o'zini ko'rsatib, xayoliy kompyuter muammolarini hal qilishni taklif qiluvchi firibgarlarga qarshi kurash doirasida Google uchinchi tomon texnik qo'llab-quvvatlash xizmatlarini reklama qilishni to'xtatadi. Taqiq barcha xizmatlarga, ularning qonuniy yoki yo'qligidan qat'i nazar, qo'llaniladi....

Read more...

Kiberjosuslik APT Apple Mac foydalanuvchilariga hujum qilmoqda

WindShift guruhi bir necha yil davomida kiberjosuslik faoliyatini sezdirmasdan amalga oshirishga muvaffaq bo'ldi. Apple Mac kompyuterlari kamdan-kam hollarda josuslik nishoniga aylanadi. Biroq, ilgari noma'lum bo'lgan APT guruhi WindShift bir necha yil davomida Maclarga qarshi kiberjosuslik faoliyatini amalga oshirishga muvaffaq bo'ldi. DarkMatter xavfsizlik bo'yicha tadqiqotchisi Taha Karim o'z hisobotida xabar berganidek,...

Read more...

Philips o’zining sog’liqni saqlash yechimlaridan birida to’qqizta xavfli zaiflikni oshkor qildi.

Muammolardan biri juda muhim va tajovuzkorga o'zboshimchalik bilan kodni bajarishga imkon beradi. Philips o'zining e-Alert Unit mahsulotlaridan birida to'qqiz xil xavfli zaifliklarni aniqladi, ulardan biri juda muhim va tajovuzkorga masofadan turib ixtiyoriy kodni bajarishga imkon beradi. Muammolar R2.1 va undan oldingi versiyalarga ta'sir qiladi. Philips e-Alert Unit tibbiy tasvirlash tizimlarini...

Read more...

Ulyanovskda maktab direktorining o’rinbosari xakerlik hujumi uchun hibsga olindi.

Bir kishi qasos olish maqsadida shahar ta'lim boshqarmasi serverlarini buzib kirdi. Rossiya Federal xavfsizlik xizmatining Ulyanovsk viloyati bo‘yicha xodimlari shahar maktablaridan biri direktori o‘rinbosarini kompyuter ma’lumotlariga qonunga xilof ravishda kirishda gumon qilib qo‘lga oldi, deb xabar bermoqda mintaqaviy OAV. Erkak o'z rahbarlariga nisbatan adolatsiz munosabatda bo'lgani uchun qasos olishga qaror...

Read more...

Xakerlar smartfonni sonar qurilmasiga aylantirishi va ma’lumotlarni o’g’irlashi mumkin.

Mutaxassislar smartfon ekranida barmoq harakatlarini aniqlash uchun sonar printsipidan foydalanishdi. Lankaster universiteti (Buyuk Britaniya) va Linköping universiteti (Shvetsiya) tadqiqotchilari jamoasi yangi yon kanalli hujumni namoyish etdi. Tadqiqotchilar jabrlanuvchining ekran bo'ylab barmoq harakatlariga asoslanib maxfiy ma'lumotlarni o'g'irlash uchun oddiy smartfonni sonar tizimiga aylantirdilar. Tadqiqotchilar sonar tizimi printsipidan foydalangan holda Android...

Read more...

Mastercard xarid ma’lumotlarini Google bilan baham ko’radi

Agar foydalanuvchi mahsulotni sotish reklamasini ko'rib, keyin uni 30 kun ichida sotib olgan bo'lsa, ma'lumotlar uzatiladi. Mastercard oʻz mijozlarining xarid maʼlumotlarini Google bilan baham koʻradi. Xususan, Bloomberg xabar berishicha, Google foydalanuvchilar qidiruv tizimi tomonidan reklama qilingan mahsulotlarni sotib olganmi yoki yoʻqmi haqida maʼlumot oladi. Vaziyatdan xabardor manbalarga koʻra, nafaqat onlayn,...

Read more...

Zararli paket iz fayllari tufayli Wireshark ishlamay qolishi mumkin

Wireshark xizmatni masofadan turib rad etishga imkon beradigan zaifliklar uchun tuzatildi. Wireshark trafik tahlili dasturini ishlab chiquvchilari o'z mahsulotlaridagi uchta zaiflikni tuzatdilar, bu esa masofaviy hujumchiga zaif o'rnatishda ishdan chiqishga imkon berishi mumkin. Cisco tadqiqotchilari zaifliklar uchun kontseptsiyani isbotlash ekspluatatsiyasi ommaga ochiq ekanligini xabar qilishdi. CVE-2018-16056, CVE-2018-16057 va CVE-2018-16058...

Read more...

7000 dan ortiq Magento do’konlarida zararli skript aniqlandi.

Do'konlar tashrif buyuruvchilardan to'lov kartalari ma'lumotlarini to'plash imkonini beruvchi skript bilan zararlangan. Xavfsizlik bo'yicha tadqiqotchi Villem de Groot Magento onlayn-do'konlarini boshqarish tizimini ishga tushiruvchi veb-saytlarga qaratilgan keng ko'lamli xakerlik kampaniyasi haqida xabar berdi. Tadqiqotchining so'zlariga ko'ra, tajovuzkorlar tashrif buyuruvchilardan to'lov kartalari ma'lumotlarini to'playdigan 7339 ta do'konga skript kiritgan. MagentoCore skripti...

Read more...

Positive Technologies veb-saytining zaifliklarni aniqlash xizmatining ommaviy sinovida ishtirok eting.

Positive Technologies Habr foydalanuvchilarini veb-ilovalardagi zaifliklarni qidirish uchun bepul onlayn xizmat bo'lgan PT BlackBox Scanner-ning ommaviy sinovlarining yakuniy bosqichida ishtirok etishga taklif qiladi. Positive Technologies Habr foydalanuvchilarini veb-ilovalardagi zaifliklarni qidirish uchun bepul onlayn xizmat bo'lgan PT BlackBox Scanner-ning ommaviy sinovlarining yakuniy bosqichida ishtirok etishga taklif qiladi. Bu nima? PT BlackBox Scanner (BBS)...

Read more...

Onlayn seminarlar seriyasi: «FireEye zamonaviy kiber tahdidlar haqida boshqalardan ko’ra ko’proq biladi»

Zamonaviy kiberhujumlardan himoya qilish uchun yechimlarni global ishlab chiquvchi va axborot xavfsizligi mahsulotlarining kashshofi bo'lgan FireEye 31 avgust, 6 sentyabr va 13 sentyabr kunlari "FireEye zamonaviy kibertahdidlar haqida boshqalardan ko'ra ko'proq biladi" nomli bir qator onlayn seminarlarni o'tkazadi. Har bir seminarda siz FireEye xavfsizligining biznes uchun ahamiyati, veb...

Read more...

Markaziy bank xakerlik sheriklari uchun qora ro’yxat tuzadi.

Ushbu shaxslar uchun mablag'larni yechib olish va naqd pul yechib olishga cheklovlar o'rnatiladi. Rossiya Federatsiyasi Markaziy banki noqonuniy pul o'tkazmalariga qarshi kurash tartiblarini belgilovchi nizom loyihasini e'lon qildi. Boshqa narsalar qatori, nizom xakerlarga o'g'irlangan mablag'larni yechib olishda yordam beradigan "droppers" deb ataladigan shaxslar va kompaniyalarning qora ro'yxatini yaratishni talab qiladi....

Read more...

ABBning eSOMS tizimida xavfli zaiflik aniqlandi.

Zaiflik ruxsatsiz tajovuzkorga tizimga kirishga imkon beradi. Shvetsiya-Shveytsariya ABB kompaniyasining sanoat jarayonlarini boshqarish uchun eSOMS dasturiy ta'minot yechimida xavfli zaiflik aniqlandi. Undan masofadan turib foydalanish mumkin, bunda maxsus ko'nikmalar talab qilinmaydi. Muammo autentifikatsiya mexanizmining noto'g'ri ishlashidan kelib chiqadi. Hujumchi haqiqiy foydalanuvchi hisobini topib, undan autentifikatsiyasiz dasturga kirish uchun foydalanishi...

Read more...

Family Orbit deyarli himoyalanmagan serverda bolalarning 281 Gb fotosuratlarini joylashtirdi.

Xaker josuslik dasturlarini sotadigan kompaniyaning bulut serverlariga parolni osongina topdi. Motherboard xabar berishicha, josuslik dasturi ishlab chiqaruvchi Family Orbit o'zining bulutli fotosuratlarni saqlash serverlarini xakerlar hujumiga qarshi himoyasiz qoldirgan. Serverlarni buzib kirgan xaker Family Orbit bulut serverlarining parolini topib olganini da'vo qildi. Serverlarda josuslik dasturi tomonidan qo'lga olingan yuzlab bolalarning...

Read more...

Firefox sukut bo’yicha barcha trekerlarni bloklaydi.

Kelgusi oylarda konchilik, kuzatuv va barmoq izlarini olish skriptlarini blokirovka qilish funksiyalari mavjud bo'ladi. Firefox brauzerining yangi versiyalarida Mozilla sukut bo'yicha saytlararo va boshqa kuzatuv skriptlarini, zararli maynerlarni va barmoq izlari skriptlarini bloklaydi. Ushbu yangi funksiyalar kelgusi oylarda foydalanuvchi maxfiyligini himoya qilish, zararli skriptlarni bloklash va veb-sahifalarni yuklash tezligini...

Read more...

Cobalt kiberguruhi Rossiya va Ruminiyadagi banklarga hujum qilib, eski usullariga qaytmoqda.

Cobalt a'zolari Rossiyaning NS Bank va Ruminiyaning Carpatica Commercial Bank/Patria Bank banklariga qaratilgan bir qator fishing kampaniyalarini uyushtirishdi. Banklarga hujumlari va milliardlab dollarlarni o‘g‘irlashi bilan mashhur bo‘lgan Cobalt (aka FIN7 va Carbanak) xakerlar guruhi guruhning uch nafar yuqori martabali a’zosi hibsga olinganidan bir oy o‘tmay yangi kampaniya boshladi. Eslatib o‘tamiz,...

Read more...

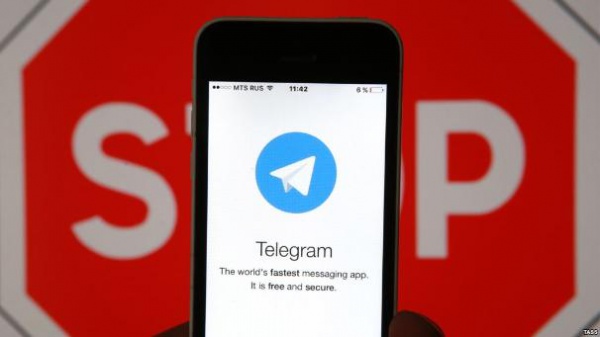
Rossiya Telegram’ni bloklash uchun yangi texnologiyani sinovdan o‘tkazmoqda.

Yangi tizim messenjerga kirishni doimiy ravishda bloklay oladi. Rossiya Telegramni butunlay bloklaydigan yangi tizimni sinovdan o'tkazmoqda. Bu haqda Reuters agentligi 30-avgust, payshanba kuni o'z qo'lidagi tegishli hujjatlar nusxalariga tayanib xabar berdi. Yangi trafik tahlili va filtrlash texnologiyasini sinovdan o'tkazish 6-avgust kuni Reutov shahrida Rostelekom tarmoqlarida boshlandi. Sinovni Roskomnadzor, Rossiya Aloqa...

Read more...

Windows’dagi xavfli zaiflik uchun vaqtinchalik yamoq mavjud bo‘ldi.

Bu zaiflik tajovuzkorga Mehmon yoki Foydalanuvchi imtiyozlarini SYSTEMga oshirish imkonini beradi. Shu hafta boshida SandboxEscaper taxallusidan foydalangan xavfsizlik tadqiqotchisi vazifa rejalashtiruvchisining ALPC interfeysiga ta'sir qiluvchi Windows zaifligi uchun ekspluatatsiya kodini e'lon qildi. Acros Security kiberxavfsizlik firmasi ushbu muammoning ekspluatatsiyasini oldini oluvchi vaqtinchalik yamoqni chiqardi. Foydalanuvchilar ushbu yamoqni 0patch Agent mijozini...

Read more...

Xaker Rostovdagi bankomatdan 1 million rubldan ortiq pulni o’g’irladi.

Hozircha jinoyatchi hali topilmagan. Rostov-Donu bankining xavfsizlik bo'limi boshlig'i Oktyabr tumani politsiya bo'limiga bankomatdan 1 million rubldan ortiq pul o'g'irlangani haqida xabar bergan, deb xabar beradi Panorama portali. Xabarga ko'ra, 2018-yil 14-avgust kuni tajovuzkor PIN-kod klaviaturasiga birinchi bo'lib kirib, bankomatni buzib kirish uchun maxsus qurilmadan foydalangan. Jinoyatchi jami 1,264 million...

Read more...

Android ma’lumotlarni ichki xabar almashish tizimlari orqali oshkor qiladi

Google zaiflikni faqat Android Pie’ning yangi versiyasida tuzatishga qaror qildi, oldingi versiyalarni esa zaif holatda qoldirdi. Android OS’dagi ichki xabar almashish tizimlari foydalanuvchilar va ularning smartfonlari haqidagi maxfiy maʼlumotlarni qurilmalarga oʻrnatilgan ilovalarga oshkor qiladi. Wi-Fi tarmogʻi nomi, BSSID, mahalliy IP manzillari, DNS server maʼlumotlari va qurilmaning MAC manzili kabi...

Read more...

Satori botnetining yaratuvchisi deb taxmin qilinayotgan shaxs AQShda ayblanmoqda.

Hujumchi raqib guruh xakerlari tomonidan "topshirilgan". 20 yoshli Kennet Kerrin Shuxman Alyaskaning Ankorij shahridagi AQSh tuman sudida bir nechta kompyuterlarni buzib kirishda ayblanmoqda. The Daily Beast nashrining xabar berishicha, boshqa xakerlar uni butun dunyo bo'ylab ko'plab routerlardan iborat katta botnet yaratuvchisi sifatida aniqlaganlaridan so'ng, huquqni muhofaza qilish organlari uni hibsga...

Read more...

Kaluga xakerlari mobil telefon operatorlari mijozlaridan 200 ming rubldan ortiq mablag’ni o’g’irlashdi.

Hujumchilar jami 23 kishidan mablagʻlarni oʻgʻirlashdi. Kaluga viloyatida xakerlar mobil operatorning 23 mijozidan 227 000 rubldan ortiq pul oʻgʻirlaganlikda ayblanib hibsga olindi. Bu haqda Rossiya Ichki ishlar vazirligi Kaluga viloyati boshqarmasi matbuot xizmati xabar berdi. Tergovchilar 2016-yil dekabr oyida toʻrt nafar hujumchi mobil operatorning mijozlar bazasiga kirish huquqidan...

Read more...

Baxtsizlik cookie-fayllari zaifligi tibbiy uskunalarni xakerlik hujumiga uchratish xavfini tug’diradi

Muammo tajovuzkorlarga ulangan tibbiy uskunalar bilan bog'liq muammolarni keltirib chiqarish imkonini beradi. Qualcomm Life Capsule Datacaptor Terminal Server (DTS) shlyuzidagi zaiflikdan tajovuzkorlar osongina foydalanishlari mumkin, bu ularga o'zboshimchalik bilan kodni bajarish va qurilmada administrator darajasidagi imtiyozlarni olish imkonini beradi. Bu haqda CyberMDX xavfsizlik tadqiqotchilari xabar berishdi. Qualcomm Life Capsule DTS...

Read more...

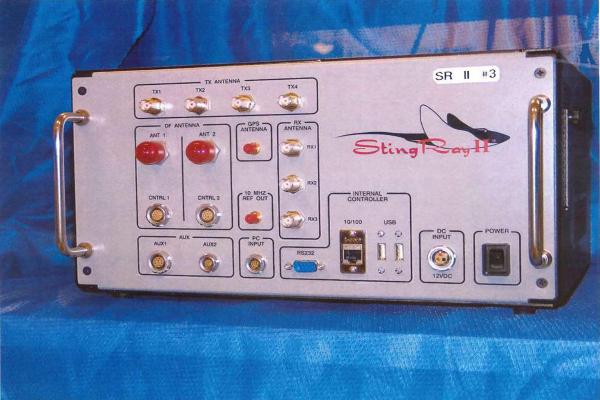
Stingray qurilmalari favqulodda qo’ng’iroqlarga xalaqit berishi mumkin.

Qurilmalar chiquvchi va kiruvchi qo'ng'iroqlarni, SMS xabarlarni va internet ma'lumotlarini uzatishni bloklaydi. AQSh huquqni muhofaza qilish idoralari tomonidan keng qo'llaniladigan Stingray mobil qurilmalarini kuzatish uskunalari 911 qo'ng'iroqlariga xalaqit berishi mumkin. Demokrat senator Ron Vayden AQSh Adliya vazirligiga yo'llagan xatida xavotir bildirdi. Stingray qurilmalari uyali aloqa minoralarini taqlid qiladi va foydalanuvchilarning...

Read more...

Aloqa va ommaviy axborot vositalari vazirligi Telegram’ni to‘liq blokirovka qilishning iloji yo‘qligini ta’kidladi.

Departament boshlig'i o'rinbosarining so'zlariga ko'ra, hozirda internetda biror narsani to'liq blokirovka qilishning iloji yo'q. Rossiya Federatsiyasi Aloqa va ommaviy axborot vositalari vaziri o'rinbosari Aleksey Volin ta'kidlaganidek, Telegram blokirovkadan qochish uchun barcha zarur resurslarga ega. Uning qo'shimcha qilishicha, hozirda internetda hech narsa to'liq bloklanmaydi, deb xabar beradi TASS. "Agar siz bloklayotgan...

Read more...

2011-yildan beri chiqarilgan OpenSSH ning barcha versiyalari hujumlarga qarshi himoyasiz

Muammo Fedora, CentOS, Red Hat Enterprise Linux va boshqalarda sukut bo'yicha yoqilgan auth2-gss.c komponenti bilan bog'liq. OpenSSH zaifligi uchun yamoq chiqarilganidan bir hafta o'tmay, xavfsizlik tadqiqotchilari yangi, juda o'xshashini aniqladilar. Qualys ma'lumotlariga ko'ra, tajovuzkor haqiqiy foydalanuvchi nomlarini aniqlash uchun serverdagi foydalanuvchi nomlarini qo'pol ravishda majburlashi mumkin. CVE-2018-15919 sifatida aniqlangan...

Read more...

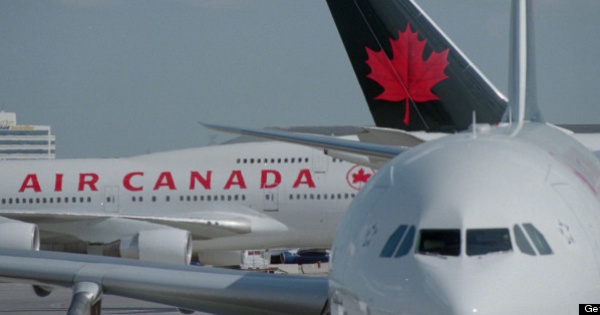
Air Canada ma’lumotlarining o’g’irlanishi taxminan 20 ming foydalanuvchiga ta’sir ko’rsatdi

Xakerlik urinishi aniqlangandan so'ng, kompaniya barcha 1,7 million akkauntlarni blokladi va foydalanuvchilarni parollarini o'zgartirishga majbur qildi. Kanadaning eng yirik aviakompaniyasi Air Canadaning taxminan 20 000 mijozining shaxsiy ma'lumotlari buzilgan bo'lishi mumkin. Xakerlik urinishi aniqlangandan so'ng, kompaniya barcha 1,7 million akkauntlarni blokladi va foydalanuvchilarni parollarini o'zgartirishga majbur qildi. Mobil ilova foydalanuvchilari o'z...

Read more...

Xitoyliklar 2015-yilda Klintonning elektron pochta serverini buzib kirishgan.

Xitoy davlat kompaniyasi Klinton AQSh Davlat kotibi lavozimida ishlagan paytida uning elektron pochta xabarlarini real vaqt rejimida ushlab oldi. Vashingtonda faoliyat yurituvchi Xitoy davlat kompaniyasi Hillari Klinton AQSh Davlat kotibi lavozimida ishlagan paytida uning shaxsiy serverini buzib kirgan va deyarli barcha elektron pochta yozishmalarini o'g'irlagan. Xitoy kompaniyasi Klinton elektron...

Read more...

Fiserv’dagi zaiflik yuzlab banklarning mijozlar ma’lumotlarini oshkor qilishga imkon berdi.

Kiberjinoyatchilar muhim ma'lumotlarni o'zgartirishi yoki o'chirishi mumkin. KrebsonSecurity ma'lumotlariga ko'ra, Fiserv o'zining veb-platformasida yuzlab bank mijozlarining shaxsiy ma'lumotlari va moliyaviy ma'lumotlariga kirish imkonini beruvchi xavfli zaiflikni tuzatdi. Muammoni xavfsizlik bo'yicha tadqiqotchi Kristian Hermansen aniqladi. Hermansen Fiserv orqali yuborilgan tranzaksiya xabarlarida maxsus voqea raqami borligini payqadi. Oddiy qo'pol hujum yordamida tajovuzkor...

Read more...

Xavfli zaiflik Packagist-da tuzatildi

Packagist bosh sahifasi orqali yangi PHP paketlarini qo'shish uchun "Paketni yuborish" maydoni zararli buyruqlarni ishga tushirishga imkon berdi. PHP ekotizimidagi eng katta paket ombori bo'lgan Packagist dasturchilari o'zlarining rasmiy veb-saytida foydalanish mumkin bo'lgan xavfli zaiflikni tuzatdilar. Muammoni xavfsizlik bo'yicha tadqiqotchi Maks Yustik aniqladi. Tadqiqotchining so'zlariga ko'ra, Packagist bosh sahifasi orqali...

Read more...

Dasturchi vositalari shaxsiy ma’lumotlarni uchinchi tomonlar bilan baham ko’radi

Ilovalar imo-ishoralar va issiqlik sensori ko'rsatkichlari kabi foydalanuvchi ma'lumotlarini to'plashi va ekran tasvirlarini olishi mumkin. Bir qator mobil dasturiy ta'minotni ishlab chiqish to'plamlari (SDK) mobil ilova ishdan chiqqanida foydalanuvchilarning maxfiy ma'lumotlarini to'plashi va uni uchinchi tomonlarga oshkor qilishi mumkin. Appthority tadqiqotchilari AppSee va TestFairy SDKlari ham shunga o'xshash xususiyatga ega...

Read more...

Yandex qaroqchilik kontentini olib tashlash talablarini bajarishdan bosh tortdi.

Kompaniya Roskomnadzorning talablarini asossiz deb atab, bajarishdan bosh tortdi. Yandex Roskomnadzorning qidiruv natijalaridan pirat kontentni olib tashlash talablarini bajarishdan bosh tortdi. Kompaniya vakillari blokirovka talablari qidiruv tizimlariga taalluqli emasligini ta'kidladilar. Ilgari Gazprom Media media xoldingiga tegishli bo'lgan TNT, TV-3, 2x2 va Super telekanallari Yandexga qarshi dastlabki taqiqlarni so'radi. Xususan, kanallar...

Read more...

Schneider Electric uskunalarida xavfli zaifliklar aniqlandi

Zaifliklardan biri juda muhim va tajovuzkorga kodni masofadan turib bajarishga imkon beradi. Schneider Electric kompaniyasining sanoat uskunalarida beshta xavfli zaiflik aniqlandi, ulardan biri juda muhim. Birinchi zaiflik, CVE-2018-7795, veb-sahifa yaratish paytida noto'g'ri kiritish tekshiruvi bilan bog'liq juda muhim muammodir. Ushbu zaiflikdan muvaffaqiyatli foydalanish ma'lumotlarni manipulyatsiya qilishga olib kelishi mumkin, bu...

Read more...

Haftaning yangi axborot xavfsizligi yechimlari: 2018-yil 29-avgust

Axborot xavfsizligi sohasidagi yangi yechimlarning qisqacha sharhi. DefenseCode veb-saytlar va veb-ilovalar xavfsizligini tekshirish uchun mo'ljallangan mahsulot bo'lgan DefenseCode Web Security Scannerning bepul versiyasini chiqardi. Community Edition DefenseCode Web Security Scanner-da mavjud bo'lgan barcha xavfsizlikni skanerlash va zaifliklarni aniqlash xususiyatlarini o'z ichiga oladi. Foydalanuvchilar OWASP TOP 10 dagi zaifliklarni...

Read more...

Ukraina-Rossiya to’dasi kriptovalyuta birjalarini talon-taroj qildi.

Ukraina huquqni muhofaza qilish organlari xodimlari kiberjinoyatchilar guruhining faoliyatini to'xtatdilar. Zaporojyeda Ukraina Xavfsizlik Xizmati xodimlari kriptovalyuta birjalari, onlayn pul tikish saytlari va bankomatlarni talash bilan shug'ullangan kiberjinoyatchilar guruhining faoliyatiga to'sqinlik qilishdi. SBU matbuot xizmatining ma'lumotlariga ko'ra, guruh to'rt kishidan iborat edi - uchta Zaporojye aholisi va ularning rahbari, Rossiya fuqarosi....

Read more...

AQSh hukumati CVE tizimini jiddiy qabul qiladi.

CVE dasturi so'nggi bir necha yil ichida bir qator qiyinchiliklarga duch keldi. AQSh hukumati so'nggi yillarda bir qator muammolarga duch kelgan Umumiy zaifliklar va ta'sirlar (CVE) tizimini takomillashtirish choralarini ko'rish niyatida. CVE - bu zaiflik identifikatorlari ma'lumotlar bazasi. Tizim 1999-yilda AQSh hukumati tomonidan moliyalashtiriladigan notijorat MITRE korporatsiyasi tomonidan yaratilgan va...

Read more...

Xitoy mehmonxonalar tarmog’ining 130 million mehmonining ma’lumotlari qorong’u internetda topildi.

O'g'irlangan ma'lumotlar mehmonxonalardan birining taxminan 130 million mehmoni haqidagi 240 million yozuvni o'z ichiga oladi. Xitoyning yer osti forumida xaker 130 milliondan ortiq mehmonxona mehmonlarining shaxsiy ma'lumotlarini 8 bitkoin (56 000 dollar) ga sotmoqda. Bu haqda Zibao kiberxavfsizlik kompaniyasi Xitoy ommaviy axborot vositalariga xabar berdi. Xaker ma'lumotlarni Xitoyning eng yirik...

Read more...

Hujumlarda yangi Apache Struts zaifligidan foydalanildi

Hujumlar zaiflik aniqlangandan va PoC ekspluatatsiyalari e'lon qilinganidan bir muncha vaqt o'tgach boshlandi. O'tgan hafta SecurityLab Apache Struts (CVE-2018-11776) tizimidagi zaiflik haqida xabar berdi, bu esa hujumchilarga kodni masofadan turib bajarish va Apache Struts asosidagi ilovalar ustidan nazoratni qo'lga kiritish imkonini beradi. Endi xavfsizlik tadqiqotchilari ushbu zaiflikdan foydalangan holda faol...

Read more...

Roskomnadzor FSB roziligi bilan Telegram’ni blokdan chiqarishga tayyor.

Qonuniy talablarga rioya qilish to'g'risidagi qaror maxsus xizmatlar tomonidan qabul qilinadi. Roskomnadzor (Roskomnadzor) vakillari, agar Federal xavfsizlik xizmati (FSB) maxfiylik siyosatidagi o'zgarishlarni Rossiya qonunlariga muvofiq deb hisoblasa, Telegramni blokdan chiqarishga tayyor ekanliklarini e'lon qilishdi. Bu haqda TASS axborot agentligi xabar berdi. "Moskvaning Taganskiy tuman sudining 2018-yil 13-apreldagi qaroriga ko'ra, Rossiyada...

Read more...

EOS tarmog’idagi zaiflik resurslarni to’g’ridan-to’g’ri foydalanuvchilardan o’g’irlashga imkon beradi.

Hozirda bu muammoning rasmiy yechimi yo'q. Mashhur EOS kriptovalyutasi tarmog'ida hech qanday ruxsatsiz foydalanuvchi hisoblaridan qimmatbaho tarmoq resurslarini to'g'ridan-to'g'ri o'g'irlash imkonini beruvchi zaiflik aniqlandi. EOS ishlab chiquvchilar guruhi hozirda muammoni hal qilish uchun faol ravishda yamoq tayyorlamoqda. Zaiflik tajovuzkorlarga kod kiritish imkonini beradi, shu bilan tarmoq tranzaksiyalar paytida RAMni...

Read more...

Telegram terrorchilarning raqamlari va IP manzillarini taqdim etishga va’da berdi

Tegishli band messenjerning yangilangan maxfiylik siyosatida ko'rsatilgan. Telegram oʻzining rasmiy veb-saytida yangilangan maxfiylik siyosatini eʼlon qildi, unga koʻra messenjer maʼmuriyati foydalanuvchi maʼlumotlarini huquqni muhofaza qilish organlarining iltimosiga binoan oshkor qilish majburiyatini oladi. 8.3-bandda aytib oʻtilganidek, Telegram shaxsning IP-manzili va telefon raqamini oshkor qilishi mumkin, ammo bu faqat foydalanuvchining terrorchilik faoliyatiga...

Read more...

Belarus rasmiylari Andromeda botnetining operatorini ozod qilishdi.

Xaker tergovchilar bilan hamkorlik qilishga rozi bo'ldi va botnetni ijaraga olishdan olgan foydasini ixtiyoriy ravishda topshirdi. 2017-yilda Andromeda botnetini tarqatgani uchun hibsga olingan, Ar3s taxallusi bilan ham tanilgan belaruslik xaker Sergey Yarets Belarus rasmiylari tomonidan ozod qilindi. Sud majlisida ishtirok etgan Ozodlik radiosi jurnalistlarining so'zlariga ko'ra, Yarets tergovchilar bilan hamkorlik...
Read more...
Firibgarlar tashlab ketilgan domenlardan maxfiy ma’lumotlarga kirishlari mumkin.

Mutaxassislar elektron pochta xabarlarini ma'lum bir usulda sozlash orqali hisobotlar, bayonotlar va boshqa ma'lumotlarni o'z ichiga olgan taxminan 25 000 ta xabarni olishga muvaffaq bo'lishdi. Xavfsizlik bo'yicha tadqiqotchi Gabor Szatmarining so'zlariga ko'ra, firibgarlar ilgari firmaga tegishli bo'lgan domendan foydalanib, kompaniya, uning faoliyati, xodimlari va mijozlari haqida muhim ma'lumotlarni...
Read more...
Isroil harbiylari chaqiriluvchilarning shaxsiy ma’lumotlarini sotdi

Jinoiy guruh chaqiriluvchilarning shaxsiy ma'lumotlaridan firibgarlik sxemasida foydalangan. Isroilda Isroil Mudofaa Kuchlari (IDF) xodimlarining shaxsiy ma'lumotlariga ruxsatsiz kirish huquqini qo'lga kiritgan jinoiy guruh fosh etildi. newsru.co.il xabariga ko'ra, guruh to'rt kishidan - ikki tinch aholi va ikki askardan iborat bo'lib, ular 1988 va 1993 yillar oralig'ida tug'ilgan chaqiriluvchilarning ma'lumotlariga...

Read more...

Aqlli lampalar ma’lumotlarni o’g’irlash uchun ishlatilishi mumkin

Lampochkalar multimedia imkoniyatlariga va infraqizil sensorga ega bo'lsa, muvaffaqiyatli hujum mumkin. Texas universiteti (AQSh) tadqiqotchilari aqlli lampalar yordamida ma'lumotlarni olishning yangi usulini ishlab chiqdilar. Muvaffaqiyatli hujum faqat lampalar multimedia imkoniyatlariga va infraqizil sensorga ega bo'lgandagina mumkin. Bundan tashqari, tajovuzkorga ichki tarmoqqa kirish kerak bo'lmaydi - maqsadli qurilmaga to'g'ridan-to'g'ri ulanish kifoya va...

Read more...

Spectre patchi Windows 10 ning yuklash muammolariga sabab bo’ladi

Microsoft Spectre zaifligi uchun may oyidagi patchni qayta chiqardi va Windows 10 foydalanuvchilari endi muammolarga duch kelmoqdalar. Joriy yilning 21 avgust kuni Microsoft avval chiqarilgan KB4100347 patchi uchun yangilanishni taqdim etdi. Windows 10 va Windows Server 2016 uchun ushbu yamoq may oyida chop etilgan va unda Intel protsessorlaridagi Spectre...

Read more...

ABBYY 200 000 ta maxfiy hujjatni oshkor qildi.

Ma'lumotlar noto'g'ri konfiguratsiya qilingan va hech qanday autentifikatsiyani talab qilmaydigan serverda saqlangan. Mustaqil kiberxavfsizlik bo'yicha mutaxassis Bob Diachenko internetda himoyalanmagan ABBYY serverini topdi, bu esa u yerda saqlangan ma'lumotlarga ruxsatsiz kirish imkonini berdi. Serverda 200 000 dan ortiq maxfiy hujjatlar, jumladan, shartnomalar, oshkor qilmaslik to'g'risidagi shartnomalar va elektron pochta...

Read more...
Mahsulot savatga qo‘shildi Savatga o‘tish