Yangiliklar

Rossiya Markaziy banki banklarga o‘z mijozlarining qurilmalarini tekshirishni majburiy qilib belgiladi.

Pul yuvishga qarshi kurashish maqsadida banklar qurilmalarga identifikatorlar tayinlaydi. Rossiya Markaziy banki jinoiy yo‘l bilan topilgan pullarni legallashtirishga (pul yuvishga) qarshi kurashishning yangi usulini ishlab chiqdi. Regulyator moliya muassasalaridan mijozlar pul o‘tkazmalari uchun foydalanadigan mobil qurilmalarga maxsus identifikatorlar biriktirishni va ushbu qurilmalar sozlamalarini tekshirishni talab qildi. "Absolut Bank"ning IT va...
Read more...

Roskomnadzor Telegram’ga qarshi kurashni davom ettirish niyatida.

Roskomnadzor Rossiyada ushbu messenjerga kirishni butunlay bloklamaydi, chunki bu texnik jihatdan imkonsizdir. Roskomnadzor rahbari Aleksandr Jarov xizmatning ayrim funksiyalarini ishdan chiqarish orqali Telegram foydalanuvchilari sonini kamaytirishga qaratilgan yangi texnik yechimlarni taqdim etishga va'da berdi. U bu haqda kp40.ru nashri jurnalistlariga matbuot anjumani chog‘ida ma’lum qildi. Jarovning so‘zlariga ko‘ra, Roskomnadzor Rossiyada messenjerga...

Read more...

Positive Technologies sizni «PT Network Attack Discovery: Buzib kirish izlarini o‘z vaqtida aniqlash» mavzusidagi vebinarga taklif qiladi.

Vebinar 28-iyun kuni soat 14:00 da bo‘lib o‘tadi. Positive Technologies sizni vebinarda ishtirok etishga taklif qiladi. "PT Network Attack Discovery: Buzib kirish belgilarini real vaqt rejimida aniqlash" — bo‘lib o‘tadigan tadbir 2018-yil 28-iyun, soat 14:00 dan 15:00 gacha (Moskva vaqti bilan). Positive Technologies maʼlumotlariga koʻra, kiberjinoyatchining...

Read more...

Kiberjinoyatchilar moliyaviy firmalardan katta miqyosda maʼlumotlarni o‘g‘irlamoqda.

Hujumchilar xavfsiz korporativ tarmoqlarga kirish uchun maxfiy tunnellardan foydalanmoqdalar. Maxfiy ma'lumotlarni o'g'irlashga urinishda kiberjinoyatchilar korporativ tarmoqlarni buzish uchun maxfiy tunnellardan foydalanib, moliyaviy firmalarni nishonga olishgan. Vectra xavfsizlik mutaxassislari tomonidan e'lon qilingan hisobotga ko'ra, hujumchilarning xatti-harakatlari 2017-yilda Equifax'dan ma'lumotlarni o'g'irlagan xakerlarning xatti-harakatlarini aks ettiradi. Hujumchilar xavfsiz korporativ tarmoqlarga kirish uchun maxfiy tunnellardan...

Read more...

Internetda eng so‘nggi texnologiyalarning ulkan arsenaliga ega yangi botnet aniqlandi.

Mylobot yuklab oluvchi dasturi tahlil va aniqlanishdan qochishga mo‘ljallangan turli mexanizmlar bilan jihozlangan. Deep Instinct tadqiqotchilari yangi botnet paydo bo‘lgani haqida xabar berishdi; uning operatorlari Mylobot yuklab oluvchi dasturidan foydalanib, qurilmalarni turli xil zararli dasturlar — kriptovalyuta maynerlari va klaviatura tugmalari bosilishini kuzatuvchi dasturlardan (keylogger) tortib, bank troyanlari va tovlamachi dasturlargacha...

Read more...

Edge’dagi zaiflik zararli saytlarga boshqa resurslar tarkibiga kirish imkonini berdi.

CVE-2018-8235 zaifligi Edge brauzeri va Firefox Nightly dasturchilar versiyasiga ta’sir ko‘rsatgan. Shu oy boshida Microsoft Edge brauzeridagi bir zaiflikni bartaraf etdi; ushbu zaiflik zararli saytlarga audio fayllarni o‘zgartirilgan usulda ijro etish orqali boshqa veb-saytlardagi ma’lumotlarga kirish imkonini berardi. "Bu juda jiddiy xatolik. Siz mening (PoC) saytimga kirganingizda, men sizning xabarlaringiz va...
Read more...

Yangi Kardon Loader zararli dasturini xakerlar forumlarida bor-yo‘g‘i 50 dollarga sotib olish mumkin.

Ushbu dastur qo‘shimcha zararli yuklamani (payload) yuklab olish imkonini beruvchi "dropper" (yuklovchi dastur) hisoblanadi. Arbor ASERT kompaniyasi xavfsizlik bo‘yicha tadqiqotchilari Kardon Loader deb nomlangan yangi zararli dasturni aniqladilar; u xakerlar forumlarida Bitcoin orqali atigi 50 dollarga sotilmoqda. Dastur muallifining ta’kidlashicha, u hozirda beta-sinov bosqichida. Tavsifga ko‘ra, Kardon — bu qo‘shimcha zararli...

Read more...

Sud «Internetdagi eng layoqatsiz jinoyatchi»ga nisbatan hukm chiqardi.

Bir paytlar "Bitcoin Baron" politsiya veb-saytini buzib kirib, allaqachon ikki yildan beri qamoqda o‘tirgan bir xodimning qamalishini talab qilgan edi. Shu hafta sud "eng layoqatsiz kiberjinoyatchi"ni Viskonsin shtatining Medison shahridagi kommunal xizmatlarga qarshi DDoS hujumlarini uyushtirgani uchun 20 oylik qamoq jazosiga hukm qildi. Sud internetda "Bitcoin Baron" nomi bilan tanilgan 23...

Read more...

Tesla kompaniyasining sobiq xodimi kompaniyaning maxfiy ma’lumotlarini o’g’irlashda ayblanmoqda.

Huquqbuzar bir necha gigabayt hajmdagi maʼlumotlarni, jumladan, fotosuratlar va videolarni o‘g‘irlashga muvaffaq bo‘ldi. Tesla kompaniyasi o‘zining sobiq xodimi Martin Trippga qarshi sudga daʼvo arizasi kiritdi; u Trippni maxfiy maʼlumotlarning katta qismini uchinchi tomonga uzatish niyatida o‘g‘irlaganlikda ayblamoqda. Sud hujjatlariga ko‘ra, Nevada shtati rezidenti bo‘lgan Martin Tripp 2017-yilning oktabridan boshlab Tesla zavodida ishlagan,...

Read more...

Himoyalanmagan Firebase serverlari tufayli 3 000 ta ilovada maʼlumotlar sizib chiqishi yuz berishi mumkin.

Kiberxavfsizlik bo‘yicha mutaxassislar HospitalGown zaifligining yangi turi aniqlangani haqida xabar berishdi. Appthority kompaniyasi ma’lumotlar sizib chiqishiga olib keluvchi HospitalGown zaifligining yangi turi bo‘yicha tadqiqot natijalarini e’lon qildi. Ushbu yangi tur dasturchilar o‘z ilovalarida foydalaniladigan Google Firebase ma’lumotlar bazalarini tegishli darajada himoyalamaganliklari oqibatida yuzaga kelgan. Appthority mutaxassislari HospitalGown zaifligini dastlab 2017-yilda aniqlagan...

Read more...

Parvozlarni kuzatish xizmati — Flightradar24 maʼlumotlar sizib chiqishi holatiga duch keldi.

Kompaniya jabrlangan foydalanuvchilar sonini aniq ko‘rsatmadi. Parvozlarni kuzatish bo‘yicha mashhur xizmat — Flightradar24 kompaniya serverlaridan birida ma’lumotlar sizib chiqishi aniqlanganidan so‘ng, ayrim foydalanuvchilarga o‘z parollarini o‘zgartirishni tavsiya qildi. Ushbu hodisa oqibatida 2016-yil 16-martgacha ro‘yxatdan o‘tgan akkauntlarga tegishli elektron pochta manzillari va parollarning xesh-qiymatlari xavf ostida qolgan bo‘lishi mumkin. ...

Read more...

HeroRat troyani zararlangan qurilmalarni Telegram boti orqali boshqaradi.

Ushbu zararli dasturning funksiyalari Telegram boti interfeysidagi bosiladigan tugmalar orqali boshqariladi. ESET tadqiqotchisi Lukas Stefanko zararlangan qurilmalarni boshqarish uchun Telegram botidan foydalanadigan yangi Android masofaviy boshqaruv troyani (RAT) haqida tafsilotlarni ma’lum qildi. Gap HeroRat deb nomlangan zararli dastur haqida ketmoqda; u kamida 2017-yilning avgust oyidan beri mavjudligi ma’lum. 2018-yilning mart oyida...

Read more...

22 000 ta bulutli xizmat kiberhujumlarga zaifdir.

Muammo konteynerlarni boshqarish tizimlari va API interfeyslaridagi himoya vositalarining yetishmasligidadir. Lacework kompaniyasi xavfsizlik bo‘yicha mutaxassislari kiberhujumlarga zaif bo‘lgan 22 000 ta bulutli xizmatni aniqladilar. Muammo konteynerlarni boshqarish tizimlari va API interfeyslarida — xususan, Kubernetes, Mesos Marathon, Swagger API UI, Red Hat OpenShift va Docker Swarm tizimlarida — himoya choralarining yetarli emasligi...

Read more...

OpenBSD xavfsizlik bilan bog‘liq xavotirlar tufayli Intel HT uchun qo‘llab-quvvatlovni to‘xtatadi.

HTT vaqtga asoslangan hujumlarni amalga oshirish imkonini bergani sababli, uni qo‘llab-quvvatlash to‘xtatilmoqda. OpenBSD loyihasi jamoasi Meltdown, Spectre va shunga o‘xshash zaifliklar bilan bog‘liq xavfsizlik xatarlari tufayli Intel Hyper-Threading texnologiyasini qo‘llab-quvvatlashni to‘xtatmoqda. Hyper-Threading — bu Intel kompaniyasining Simultaneous Multithreading (SMT) texnologiyasini amalga oshirishga qaratilgan xususiy yechimi bo‘lib, u 2000-yillarning boshlarida Intel Pentium 4...

Read more...

Hakerlar Magento asosidagi saytlarni qayta zararlashning oddiy usulini topdilar.

Hujumchilarning asosiy maqsadi — to‘lov kartalari ma’lumotlarini o‘g‘irlash. Sucuri kompaniyasi kiberxavfsizlik bo‘yicha mutaxassislari kiberjinoyatchilar tomonidan Magento elektron tijorat platformasida ishlaydigan veb-saytlarni zararli dasturiy ta’minot bilan qayta zararlashda qo‘llanilayotgan yangi usul haqida ogohlantirishdi. Hujumchilarning asosiy maqsadi — to‘lov kartalari ma’lumotlarini o‘g‘irlash. Tadqiqotchilarning ta’kidlashicha, kiberjinoyatchilar oddiy, ammo samarali usuldan foydalanadilar: ular zararli kodni...

Read more...

Android ilovalar haqiqiyligini hatto oflayn rejimda ham tekshira oladi.

Google Play Store ilovalarning APK fayllariga ularning haqiqiyligini tekshirish uchun metama'lumotlarni joylashtiradi. Endilikda Android tizimi internetga ulanmagan holda ham ilovaning ishonchli yoki potensial zararli ekanligini aniqlay oladi. Google Play Store dasturiy ta'minotning haqiqiyligini tekshirish hamda uning rasmiy Google Play Store yoki tasdiqlangan muqobil manbadan yuklab olinganligini tasdiqlash maqsadida ilovalarning APK fayllariga...

Read more...

ZeroFont usuli fishing bilan shug‘ullanuvchilarga Office 365 xavfsizlik filtrlarini chetlab o‘tish imkonini beradi.

Microsoft Office 365 platformasi nol kenglikdagi belgilarni (zero-width characters) o‘z ichiga olgan elektron xatlarni zararli deb belgilamaydi. Kiberjinoyatchilar Microsoft xavfsizlik filtrlarini chetlab o‘tish hamda spam va fishing xatlarini Microsoft Office 365 foydalanuvchilarining pochta qutilariga yetkazish uchun "ZeroFont" usulidan foydalanmoqdalar. Bu haqda Avanan kompaniyasining kiberxavfsizlik bo‘yicha tadqiqotchilari xabar berishdi. "ZeroFont" usuli anchadan...

Read more...

Microsoft eski kompyuterlarda Windows 7 uchun qo‘llab-quvvatlashni jim-jit to‘xtatdi.

Microsoft ushbu operatsion tizimni 2020-yilgacha qo‘llab-quvvatlashga va’da berganiga qaramay, SSE2’ni qo‘llab-quvvatlamaydigan kompyuterlar endi yangilanishlarni qabul qilmaydi. Pentium III protsessorli eski kompyuterlar egalari Windows 7 uchun oylik yangilanishlar va xavfsizlik yamoqlarini (patches) o‘rnata olmaydilar; holbuki, Microsoft ushbu tizimni 2020-yil 14-yanvargacha qo‘llab-quvvatlash majburiyatini olgan edi. Computerworld xabariga ko‘ra, yaqinda hujjatlarga kiritilgan o‘zgartirishlar shuni...

Read more...

Xitoylik xakerlar sun’iy yo’ldosh va mudofaa texnologiyalarini ishlab chiquvchi kompaniyalarga hujum qilmoqda.

Hujumchilar zararli maqsadlarda mahalliy ilovalardan foydalanishdi. Xitoydan turib faoliyat yuritishi taxmin qilinadigan Thrip xakerlik guruhi sun'iy yo'ldosh aloqasi va geofazoviy razvedka texnologiyalarini ishlab chiquvchi kompaniyalar, shuningdek, AQSh va Janubi-Sharqiy Osiyodagi bir qator mudofaa pudratchilarining tizimlariga buzib kirdi. Bu haqda Symantec kompaniyasi xavfsizlik bo‘yicha tadqiqotchilari ma’lum qildi. Ekspertlarning ta’kidlashicha, xakerlar aloqa sun’iy...

Read more...

Xakerlar Bithumb kriptovalyuta birjasidan 31,5 million dollar o‘g‘irlashdi.

Bithumb shu oyda kiberhujumga uchragan Janubiy Koreyaning ikkinchi kriptovalyuta birjasiga aylandi. Janubiy Koreyaning Bithumb kriptovalyuta birjasi xakerlar hujumiga uchradi; ular jami 31,5 million dollarlik kriptovalyutani, jumladan, mashhur Ripple (XRP) tokenlarini o‘g‘irlab ketishdi. Ushbu hodisa seshanba kuni, 19-iyunda yuz berdi va 20-iyunga o‘tar kechasi barcha depozit operatsiyalari vaqtincha to‘xtatib qo‘yildi. Birja vakillari...

Read more...

Moskvada bank mijozlarining mablag‘larini o‘g‘irlagan kiberjinoyatchilar sud qilindi.

Dalillarni yo‘q qilishga urinish chog‘ida, ilgari ham jinoyat sodir etgan kiberjinoyatchilar noqonuniy yo‘l bilan qo‘lga kiritilgan mablag‘larni hojatxona unitaziga oqizib yuborishga harakat qilishdi. Moskvaning Savelovskiy sudi olti nafar shaxsni bank mijozlarining onlayn-banking hisobvaraqlari orqali mablag‘larini o‘g‘irlashda aybdor deb topdi. "Interfax" xabariga ko‘ra, kiberjinoyatchilar 200 dan ortiq odamni jabrlantirgan va millionlab rubl...

Read more...

2018-yilgi Olimpiada o‘yinlariga sabotaj uyushtirgan xakerlar yana ishga kirishdilar.

Bu safar Rossiya banklari va Ukraina kimyo laboratoriyalari «Olympic Destroyer» qurboniga aylandi. 2018-yilgi Pxyonchxanda bo'lib o'tgan Qishki Olimpiada o'yinlari tashkilotchilari, hamkorlari va yetkazib beruvchilariga hujum qilgani bilan tanilgan yuqori malakali xakerlar guruhi Olympic Destroyer o'z faoliyatini qayta boshladi. Kaspersky Lab mutaxassislarining fikriga ko'ra, Olympic Destroyerning asosiy maqsadi tarmoq qurtidan foydalangan...

Read more...

Phoenix Contact kommutatorlaridagi yangi zaifliklar sanoat tarmoqlari uchun xavf tug‘diradi.

Hujumchi muhim uskunalarni sanoat tarmog‘idan uzish orqali ish jarayonini izdan chiqarishi mumkin. Germaniyaning elektrotexnika kompaniyasi — Phoenix Contact o‘zining FL SWITCH turkumidagi sanoat kommutatorlarida to‘rtta zaiflikni aniqladi. Ushbu qurilmalar raqamli podstansiyalardagi, shuningdek, neft-gaz, dengiz va boshqa sohalardagi avtomatlashtirish vazifalari uchun qo‘llaniladi. Ushbu zaifliklar Positive Technologies mutaxassislari Vyacheslav...

Read more...

Haftaning yangi kiberxavfsizlik yechimlari: 2018-yil 19-iyun

O‘tgan haftadagi axborot xavfsizligi bo‘yicha yangi yechimlarga qisqacha sharh. Sysdig taqsimlangan va dinamik xizmatlarga ega tashkilotlar xavfsizligini ta’minlashga mo‘ljallangan Sysdig Secure platformasining yangi versiyasini taqdim etdi. Sysdig Secure 2.0 tahdidlarni boshqarish, me’yoriy talablarga muvofiqlikni tekshirish va xavfsizlik bo‘yicha tahlil qilish imkoniyatlarini o‘z ichiga oladi. Sysdig Secure — bu tashkilotlarga...

Read more...

Xakerlar Xitoydagi internet-kafelarda 100 000 dan ortiq kompyuterga buzib kirdi.

Hujumchilar buzib kirilgan tizimlar yordamida 800 000 dollarlik kriptovalyuta ishlab topdilar. Bir guruh xakerlar Siacoin kriptovalyutasini mayning qilish (ishlab chiqarish) maqsadida Xitoyning 30 ta shahridagi internet-kafelarda 100 000 dan ortiq kompyuterga noqonuniy kirishga muvaffaq bo‘ldilar. Ushbu sxema orqali hujumchilar 5 million yuan (taxminan 800 000 dollar) daromad ko‘rdilar. Xitoy OAV xabarlariga...

Read more...

Andy OS Android-emulyatori yashirincha kriptovalyuta mayningi qilishda gumon qilinmoqda.

Foydalanuvchining xabarisiz `C:\Program Files (x86)\Updater\updater.exe` papkasiga kriptovalyuta mayneri o‘rnatiladi. TopWire taxallusli Reddit foydalanuvchisi aniqlashicha, Windows va macOS uchun mo‘ljallangan mashhur Andy OS Android emulyatori bilan birga kompyuterga GPU resurslaridan foydalangan holda kriptovalyuta mayningi bilan shug‘ullanuvchi zararli dastur ham yashirincha o‘rnatiladi. TopWire ma’lumotiga ko‘ra, ushbu mayner foydalanuvchining xabarisiz `C:\Program Files (x86)\Updater\updater.exe` manziliga...

Read more...

Yangi Google Chromecast va Google Home «funksiyasi»: Find My Home (Uyimni topish)

Google Chromecast va Google Home qurilmalaridagi zaiflik ularning aniq joylashuvini aniqlash imkonini beradi. Google Chromecast va Google Home qurilmalarida har qanday veb-saytga Google’ning geolokatsiya xizmatidan foydalanish hamda qurilmalarning joylashuvini bir metrgacha bo‘lgan aniqlikda belgilash imkonini beruvchi zaiflik aniqlandi. Odatda, veb-saytlar foydalanuvchi joylashuvi haqidagi umumiy ma’lumotni o‘zlariga ulangan qurilmalarning IP-manzillari asosida oladilar....

Read more...

Mac’dagi Quick Look dasturidagi xatolik shifrlangan ma’lumotlarni oshkor qiladi.

Keshlangan fayllar diskning kirish mumkin bo'lgan, himoyalanmagan qismida ochiq matnda saqlanadi. macOS Quick Look fayllarni oldindan ko'rish ilovasida parol bilan himoyalangan, shifrlangan disklarda saqlangan fayllarning tarkibini ochib beradigan zaiflik aniqlandi. Xavfsizlik bo'yicha tadqiqotchi Voytsex Regula tushuntirganidek, hujjat ochilganda yoki yaratilganda, operatsion tizim uni keshlaydi va nusxasini saqlaydi, keyinchalik u Quick Lookda...

Read more...

Markaziy razvedka boshqarmasining sobiq xodimi maxfiy xakerlik vositalarini o‘g‘irlashda ayblandi.

Joshua Schulte WikiLeaks’ga maxfiy maʼlumotlarni oshkor qildi. AQSh rasmiylari sobiq Markaziy razvedka boshqarmasi xodimi Joshua Adam Schulteni maxfiy maʼlumotlarni oʻgʻirlash va uni tashqi tashkilotga uzatishda aybladi. Nyu-Yorkning Janubiy okrugi boʻyicha AQSh prokuraturasi maʼlumotlariga koʻra, Schulte 13 ta ayblov boʻyicha, jumladan, maxfiy maʼlumotlarni toʻplash uchun kompyuterga ruxsatsiz kirish, maxfiy maʼlumotlarni oʻgʻirlash va...
Read more...

Axis Communications kompaniyasining 400 ta videokamera modelida zaifliklar aniqlandi.

Ayrim zaifliklar ruxsatsiz hujumchiga kameralar ustidan masofadan turib to‘liq nazoratni qo‘lga kiritish imkonini beradi. IoT qurilmalari xavfsizligini o‘rganish jarayonida VDOO kiberxavfsizlik kompaniyasi mutaxassislari Axis Communications videokuzatuv kameralarida yettita zaiflikni aniqladilar. Ishlab chiqaruvchi zaiflikka ega bo‘lgan taxminan 400 ta modelni aniqladi va ularning har biri uchun yangilanishlarni chiqardi. Tadqiqotchilarning ta’kidlashicha, maqsadli kameraning...

Read more...

zararli Android ilovalari yaratuvchilari foydalanuvchilarni aldashning yangi usulini o‘ylab topdilar.

zararli ilovalar ishlab chiquvchilari foydalanuvchilarni o‘z mahsulotlarini yuklab olishga undash usulini o‘ylab topdilar. ESET tadqiqotchisi Lukas Stefanko zararli Android ilovalari yaratuvchilari foydalanuvchilarni o‘z mahsulotlarini yuklab olishga undash uchun qo‘llaydigan yangi usulni tasvirlab berdi. Google Play Store’da dasturchi akkauntini ro‘yxatdan o‘tkazishda hujumchilar dasturchi nomi o‘rniga soxta yuklab olish ko‘rsatkichini — masalan, "1...

Read more...

FSB «josuslik vositalari» taʼrifiga aniqlik kiritadi

Hozirgi vaqtda ushbu atamaning ma’nosi federal qonunchilikda belgilanmagan. Normativ-huquqiy hujjatlar loyihalari bo‘yicha federal portalda e’lon qilingan hujjatga ko‘ra, Federal xavfsizlik xizmati (FXX) Jinoyat kodeksi hamda Ma’muriy huquqbuzarliklar to‘g‘risidagi kodeksda "axborotni yashirin yo‘l bilan olishga mo‘ljallangan maxsus texnik vositalar" atamasining ta’rifiga aniqlik kiritishni rejalashtirmoqda. Ayni paytda "axborotni yashirin yo‘l bilan olishga mo‘ljallangan...

Read more...

SCADA tizimlariga bor-yo‘g‘i to‘rt qator kod yordamida hujum qilish mumkin.

"Buyumlar interneti" davri kirib kelganiga qaramay, SCADA tizimlari kiberxavfsizlik hisobga olinmagan holda ishlab chiqarilishda davom etmoqda. Sanoat boshqaruv tizimlari nafaqat masofaviy xakerlik hujumlariga, balki mahalliy va fizik hujumlarga ham zaif bo‘lishi mumkin. O‘tgan haftada bo‘lib o‘tgan BSides konferensiyasida INSINIA tadqiqotchilari korxona tizimlariga joylashtirilgan qurilma yordamida tarmoqlarni aniqlash va ro‘yxatga olish,...

Read more...

Soxta kripto-birja xizmatlarini tashkil etgan jinoyatchilar qo‘lga olindi.

Ular yaratgan veb-resurslar qonuniy operatsiyalarni taqlid qilib, soxta ijobiy sharhlar oldi. Ukraina kiberpolitsiyasi bir qator soxta kriptovalyuta birjasi veb-saytlarini yaratgan jinoiy guruhni yopdi. Agentlik matbuot xizmati bu xabarni e'lon qildi. Huquqni muhofaza qilish organlari xodimlarining so'zlariga ko'ra, jinoiy guruh to'rt kishidan iborat edi. Jinoyatchilar birja saytlari uchun o'zlarining kontentni boshqarish tizimini...

Read more...

Positive Technologies birinchi chorak yakunlari bo‘yicha: kiberhodisalar soni 32 foizga oshdi.

Positive Technologies mutaxassislari 2018-yilning birinchi choragiga oid ma’lumotlarni tahlil qildilar. Positive Technologies mutaxassislari 2018-yilning birinchi choragiga oid ma’lumotlarni tahlil qilib, o‘tgan yilning shu davriga nisbatan kiberhodisalar soni 32 foizga oshganini, shuningdek, xakerlarning jabrlanuvchilar ma’lumotlariga bo‘lgan qiziqishi kuchayganini va hujumlarning aksariyatida zararli dasturlardan foydalanilganini qayd etdilar. Mutaxassislar joriy yilning birinchi choragida ma’lumotlarni (birinchi...

Read more...

ECDSA va DSA shifrlash algoritmlarini buzish usuli aniqlandi

Muvaffaqiyatli hujum qurilmaga imtiyozsiz kirishni talab qiladi. NCC Group xavfsizlik mutaxassislari CVE-2018-0495 zaifligidan foydalanadigan yangi yon kanalli hujum usuli haqida xabar berishdi, bu esa shaxsiy kalitlarni qayta tiklash orqali ECDSA va DSA shifrlash algoritmlarini buzishga imkon beradi. Tadqiqotchilarning fikriga ko'ra, tajovuzkor hisoblashlar paytida kechikish o'zgarishlarini o'lchash orqali protsessor keshidan ma'lumot olish...

Read more...

2018-yil 11-iyundan 17-iyungacha bo‘lgan davrdagi xavfsizlik hodisalari sharhi

O‘tgan haftaning asosiy voqealari haqida qisqacha sharh. So‘nggi olti oy davomida turli ishlab chiqaruvchilarning protsessorlaridagi zaifliklar haqidagi xabarlar odatiy holga aylandi va yaqinda bu ro‘yxatga yana biri qo‘shildi. Gap Intel protsessorlaridagi "Lazy FP" (CVE-2018-3665) deb nomlanuvchi apparat ta’minoti muammosi haqida ketmoqda; u Intel Core oilasiga mansub barcha modellarga ta’sir ko‘rsatadi. Ushbu...

Read more...

Pentagon AQSh Kiberqo‘mondonligiga xorijiy tarmoqlarni «titkilab ko‘rish»ga ruxsat berdi.

AQSh hukumati AQSh Kiberqo‘mondonligining vakolatlarini shov-shuvsiz kengaytirdi. AQSh Mudofaa vazirligi mamlakatni kiberhujumlardan himoya qilishda yanada qat’iyroq choralar ko‘rishga ruxsat berib, AQSh Kiberqo‘mondonligining vakolatlarini shov-shuvsiz kengaytirdi. *New York Times* nashrining xabar berishicha, strategiyadagi ushbu o‘zgarish xakerlik guruhlariga homiylik qiluvchi xorijiy davlatlar bilan ziddiyat yuzaga kelish xavfini oshirishi mumkin. Yaqin vaqtgacha AQSh Kiberqo‘mondonligi...

Read more...

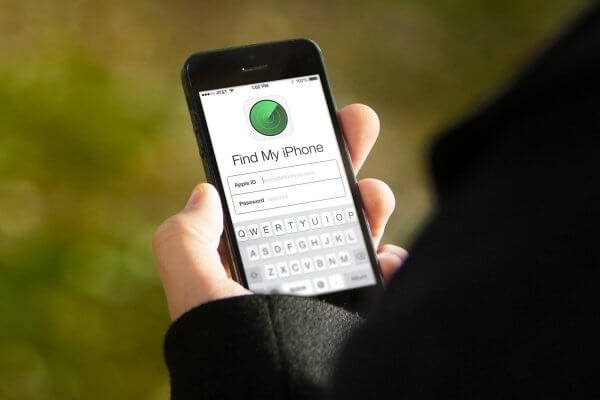
Kurganlik fuqaro o‘g‘irlangan iPhone’ni qulfdan chiqara olmagani sababli Apple kompaniyasini sudga bermoqda.

Apple servis markazi bir kishiga qurilmaning avvalgi egasini topishni maslahat berdi. Kurganlik fuqaro bozordan sotib olingan, ishlatilgan iPhone 5 telefonining blokirovkasini yechib bo‘lmagani sababli Moskvadagi Tver sudiga Apple kompaniyasiga qarshi da’vo arizasi bilan murojaat qildi. Bu haqda Mash Telegram-kanali xabar berdi. Telefonni sotib olgach, erkak unda "Find My iPhone" (iPhone-ni topish)...

Read more...

Tapplock aqlli qulflarida yangi zaiflik aniqlandi

Birinchi zaiflikni bartaraf etish uchun maxsus API yaratilgan edi; biroq tajovuzkorlar undan qurilma qulfini ochish uchun ham foydalanishlari mumkin. Aqlli qulflar ishlab chiqaruvchi Tapplock kompaniyasi bir hafta ichida ikkinchi bor o‘z mahsulotlaridagi xavfsizlik muammolari tufayli tanqidlar nishoniga aylandi. Tadqiqotchi Vangelis Stykasning ta’kidlashicha, istalgan shaxs qulfning joylashuvini aniqlash va uni hech qanday...

Read more...

Shimoliy Koreyaning «Typeframe» nomli yangi zararli dasturi aniqlandi.

Aniqlangan Typeframe namunalarining aksariyati oddiy 32 va 64 bitli masofaviy kirish troyanlaridir. AQSh Ichki xavfsizlik departamentining Kompyuter favqulodda vaziyatlarga tayyorgarlik guruhi (US-CERT) "Typeframe" nomli zararli dasturdan foydalanuvchi Shimoliy Koreyaning yangi zararli kampaniyasi haqida xabar berdi. Hisobotga ko‘ra, "Typeframe" dasturidan Shimoliy Koreya hukumati bilan aloqador deb hisoblanadigan "Hidden Cobra" (yoki "Lazarus") xakerlik...

Read more...

Europol «Rex Mundi» xakerlar guruhini zararsizlantirdi.

Guruh korporativ tarmoqlarga noqonuniy kirib, maʼlumotlarni o‘g‘irlagan va ularni oshkor qilmaslik evaziga to‘lov talab qilgan. Joriy yilning may oyida Tailand Qirollik politsiyasi Fransiya rasmiylari tomonidan berilgan xalqaro order asosida 25 yoshli xakerni hibsga oldi. Ushbu hibsga olish Europol hamda Kiberjinoyatlarga qarshi kurash bo‘yicha qo‘shma tezkor guruh (J-CAT) ko‘magida bir yil avval...

Read more...

Germaniya razvedkasi Avstriyadagi xalqaro tashkilotlar ortidan josuslik qildi.

BND 75 ta elchixona, shuningdek, OPEC, MAGATE (IAEA), YeXHT (OSCE) va boshqa tashkilotlarni kuzatuv ostiga olgan. *Profil* nashrining xabar berishicha, Germaniya Federal razvedka xizmati (Bundesnachrichtendienst yoki BND) Avstriya hukumati aloqa tarmoqlari, diplomatik vakolatxonalar hamda Venadagi xalqaro tashkilotlarning bosh qarorgohlarini ommaviy kuzatuv ostiga olgan. Jurnal ma’lumotlariga ko‘ra, razvedka idorasi ushbu kuzatuvni 1999–2006-yillar...

Read more...

Hakerlar rasmiy Syscoin mijozi niqobi ostida maʼlumot oʻgʻirlovchi dasturni tarqatdilar.

Hujumchilar Syscoin'ning GitHub akkauntini buzib kirishdi. Noma'lum xakerlar Syscoin loyihasining akkauntiga buzib kirib, rasmiy Syscoin Windows mijoz dasturini zararli versiyaga almashtirishdi; ushbu zararli versiya parollar va kriptovalyuta hamyonlarining maxfiy kalitlarini o‘g‘irlashga mo‘ljallangan Arkei Stealer (Trojan:Win32/Feury.B!cl) nomli ma’lumot o‘g‘irlovchi dasturni o‘z ichiga olgan edi. Syscoin ishlab chiquvchilarining...

Read more...

Yuz minglab Windows XP foydalanuvchilari tez orada Steam’ni ishga tushira olmaydigan bo‘ladilar.

Valve 2019-yilning yanvar oyidan boshlab eskirgan operatsion tizimlar uchun qo‘llab-quvvatlashni to‘xtatadi. Valve Windows XP va Vista foydalanuvchilariga o‘z operatsion tizimlarini yangilash uchun olti oy vaqt berdi. Aks holda, 2019-yilning yanvar oyidan boshlab ular Steam xizmatidan foydalana olmay qoladilar. "Steam rasman Windows XP va Windows Vista operatsion tizimlarini qo‘llab-quvvatlashni to‘xtatadi. 2018-yil 19-yanvardan...

Read more...

Hakerlar iPhone’ning eng so‘nggi xavfsizlik tizimini chetlab o‘tishga muvaffaq bo‘lishdi.

GrayKey vositasi ishlab chiqaruvchisi iOS 12 tizimidagi bir soatlik blokirovka cheklovini chetlab o‘tish yo‘lini topdi. Apple kompaniyasi USB orqali ma’lumot uzatishni majburiy bloklashga qaratilgan yangi funksiyani e’lon qilishi bilanoq, xakerlar uni chetlab o‘tish usulini topishga muvaffaq bo‘ldilar. Gap "USB Restricted Mode" (USB cheklangan rejim) funksiyasi haqida ketmoqda; u qurilma oxirgi bir...

Read more...

Microsoft foydalanuvchi sozlamalarini o‘zgartirgan Debian paketini tuzatdi.

Tuzatish Open R Debian paketiga kiritilgan. Microsoft o‘rnatish jarayonida foydalanuvchilarning operatsion tizim sozlamalarini o‘zgartirib yuboradigan nosoz Debian paketini tuzatdi. Xususan, muammo Debian va Ubuntu uchun mo‘ljallangan Open R v3.5 paketiga taalluqli edi. Mutaxassislarning fikricha, ushbu paket versiyasi tizim miqyosidagi sozlamalarni o‘zgartiruvchi xavfsiz bo‘lmagan o‘rnatish va o‘chirish skriptlarini o‘z ichiga olgan. ...

Read more...

Kriptovalyuta o‘g‘irlovchi yangi zararli dastur 300 000 dan ortiq kompyuterni zararladi.

ClipboardWalletHijacker dasturi Ethereum va Bitcoin kriptovalyutalarini o‘g‘irlashga mo‘ljallangan. "360 Total Security" kompaniyasi xavfsizlik bo‘yicha mutaxassislari Ethereum va Bitcoin’ni o‘g‘irlashga mo‘ljallangan ClipboardWalletHijacker nomli yangi zararli dasturni aniqladilar. Mutaxassislar ushbu dastur kriptovalyuta hamyoni manzillarini topish maqsadida bufer (clipboard) ma’lumotlarini kuzatib borishini aniqladilar. So‘ngra dastur oluvchining manzilini hujumchining hamyon manzili bilan almashtiradi. Tadqiqotchilarning ma’lumotlariga...
Read more...
Xitoy transport vositalarini kuzatish dasturini joriy etishni rejalashtirmoqda.

Dastur doirasida har bir transport vositasi maxsus RFID-teg bilan jihozlanadi. Xitoy rasmiylari maxsus RFID-teglar yordamida transport vositalarini kuzatishga qaratilgan keng ko‘lamli dasturni yo‘lga qo‘yishni rejalashtirmoqda. Ushbu loyiha Xitoy Jamoat xavfsizligi vazirligi va yo‘l harakatini boshqarish organlari tomonidan tashabbus qilingan. The Wall Street Journal nashri xabariga ko‘ra, yangi dastur joriy yilning 1-iyulidan...
Read more...
TappLock aqlli qulfini 2 soniyadan kamroq vaqt ichida buzib kirish mumkin.

Qurilma xakerlik hujumlaridan deyarli hech qanday himoyaga ega emas. PenTest Partners mutaxassislari barmoq izi orqali identifikatsiya qilish funksiyasiga ega TappLock aqlli qulfini ikki soniyadan kamroq vaqt ichida buzib kirish usulini aniqladilar. Ma’lum bo‘lishicha, qurilma buzib kirish urinishlariga qarshi deyarli hech qanday himoyaga ega emas. Barmoqni skanerga qo‘ymasdan qulfni ochish uchun tajovuzkorga...

Read more...

Xitoylik kiber-josuslar Osiyodagi maʼlumotlar markaziga hujum qilishdi.

Hujumda HyperBro zararli dasturidan foydalanilgan. Xitoy hukumati bilan aloqador deb hisoblanadigan LuckyMouse xakerlik guruhi Markaziy Osiyodagi davlat maʼlumotlar markaziga hujum qildi. Kaspersky tadqiqotchilarining fikricha, xakerlarning asosiy maqsadi — mamlakat hukumat veb-saytlariga qarshi kiberhujumlar uyushtirish uchun qulay pozitsiyani egallashdir. LuckyMouse, Emissary Panda, APT27 va Threat Group 3390 nomlari bilan tanilgan ushbu guruh...

Read more...

GnuPG’dagi zaiflik xabar raqamli imzosini soxtalashtirishga imkon beradi.

SigSpoof zaifligi GnuPG, Enigmail, GPGTools va python-gnupg dasturlariga taʼsir qiladi. GNU loyihasi jamoasi GnuPG dasturining yangi versiyasini taqdim etdi. Ushbu versiya `gpg` utilitidan foydalanilganda raqamli imzo tekshiruvi natijasi haqidagi xabarni soxtalashtirish imkonini beruvchi zaiflikni bartaraf etadi. "SigSpoof" deb nomlangan ushbu muammo GnuPG, Enigmail, GPGTools, `python-gnupg` paketi va ehtimol GnuPG-dan foydalanadigan boshqa...

Read more...

Siemens o‘z mahsulotlaridagi xavfli zaifliklarni bartaraf etdi.

Kommutatorlar, marshrutizatorlar va tibbiy uskunalarda zaifliklar aniqlandi. Siemens o‘zining kommutatorlari, marshrutizatorlari va tibbiy uskunalarida aniqlangan zaifliklar haqida batafsil ma’lumot beruvchi beshta yangi xavfsizlik bo‘yicha axborotnoma e’lon qildi. Axborotnomalardan birida muhim (kritik) muammo tasvirlangan bo‘lib, u maxsus tayyorlangan javobni ta’sirga uchragan qurilmadan kelgan DHCP so‘roviga yuborish orqali, oddiy foydalanuvchi huquqlariga ega bo‘lgan...

Read more...

Rossiya Markaziy banki banklardan kiberhujumlar oqibatida ko‘rilgan moliyaviy zararlarni oshkor qilishni talab qiladi.

Operatorlar Rossiya Bankiga kiberjinoyatchilar o‘g‘irlashga uringan mablag‘lar miqdori hamda amalda o‘g‘irlangan mablag‘lar hajmi to‘g‘risida hisobot taqdim etadilar. Rossiya Banki o‘z veb-saytida e’lon qilishicha, 2018-yil 1-iyuldan boshlab mablag‘ o‘tkazish operatorlari va to‘lov infratuzilmasi xizmatlarini ko‘rsatuvchi provayderlar bo‘lgan banklar uchun mablag‘ o‘tkazish jarayonidagi axborot xavfsizligi buzilishlari yuzasidan hisobot shakli qayta ko‘rib chiqiladi. Hisobotlardan...

Read more...

Microsoft qaysi zaifliklarni tuzatmasligini ma’lum qildi.

Kompaniya operatsion tizimdagi zaifliklarni bartaraf etish bo‘yicha o‘z majburiyatlarini bayon qildi. Microsoft kompaniyasi operatsion tizimdagi zaifliklarni bartaraf etishga oid majburiyatlarini batafsil yorituvchi "Windows uchun xavfsizlikni ta’minlash majburiyatlari" (Security Servicing Commitments for Windows) nomli hujjatni e’lon qildi. Xususan, ushbu hujjatda Microsoft dasturchilari qaysi muammolarni hal qilishi va qaysilari bilan shug‘ullanmasligi belgilab berilgan....

Read more...

Positive Technologies o‘zining trafikni tahlil qilish va tarmoq hodisalarini tekshirish tizimining tijoriy versiyasini taqdim etmoqda.

PT Network Attack Discovery 10 Gbit/s gacha tezlikda trafikni qayd etish va tahlil qilish, shuningdek, hodisalarni tekshirish uchun indekslangan va dastlabki ma’lumotlarni uzoq muddat saqlash imkoniyatini taqdim etadi. Positive Technologies tarmoq trafigini tahlil qilish va hodisalarni tekshirishga mo‘ljallangan, tarmoq xavfsizligini ta’minlash bo‘yicha kompleks yechimning tijoriy versiyasi chiqarilganini e’lon...

Read more...

Microsoft o‘z forumlarida Windows 7 va Windows 8 uchun texnik yordam ko‘rsatishni to‘xtatadi.

Windows 7, Windows 8.1, Office 2010, Office 2013 va boshqa dasturiy ta'minotlar foydalanuvchilariga endilikda texnik yordam ko‘rsatilmaydi. 2018-yilning iyul oyidan boshlab Microsoft kompaniya forumlarida foydalanuvchilar tomonidan eski dasturiy ta'minot va apparat vositalari bo‘yicha qoldirilgan savollarga javob yoki yechim taqdim etishni to‘xtatadi. Microsoft xodimlari tomonidan texnik yordam ko‘rsatilishi to‘xtatiladigan dasturiy mahsulotlar qatoriga...

Read more...

Schneider Electric o‘zining U.motion Builder yechimidagi kritik zaifliklarni bartaraf etdi.

Muammolardan ikkitasi CVSSv3 shkalasi bo‘yicha eng yuqori xavflilik darajasini oldi, yana biri esa 6,1 ballga baholandi. Schneider Electric o‘zining U.motion Builder yechimidagi bir qator xavfli zaifliklarni, jumladan, bitta kritik kamchilikni bartaraf etdi. Muammolardan ikkitasi CVSSv3 shkalasi bo‘yicha eng yuqori xavflilik darajasiga (10 ball) ega bo‘ldi, yana biri esa 6,1 ballga baholandi....

Read more...

Buyuk Britaniyaning yirik chakana savdo kompaniyasi — Dixons Carphone maʼlumotlar sizib chiqishi holatiga duch keldi.

Hujumchilar taxminan 1,2 million mijozga oid ma'lumotlarni o‘g‘irlab ketishdi. BBC News xabariga ko‘ra, Britaniyaning elektronika mahsulotlari sotuvchi Dixons Carphone kompaniyasi kiberhujumga uchradi; hujumchilar taxminan 1,2 million mijozga oid ma'lumotlarni o‘g‘irlashga muvaffaq bo‘lishdi. Dixons Carphone vakillarining ma'lum qilishicha, xakerlar, shuningdek, qariyb 5,8 million bank kartasiga oid ma'lumotlarni qo‘lga kiritishga urinib ko‘rishgan, biroq...

Read more...

Germaniya energetika tarmoqlariga qilingan hujumlarda «rossiyalik xakerlar» gumon qilinmoqda.

Ayrim xabarlarga ko‘ra, yuzdan ortiq kompaniya tarmoqlarida xakerlik hujumlari izlari aniqlangan. Germaniyaning Axborot xavfsizligi bo‘yicha federal idorasi (BSI) mamlakat energetika kompaniyalariga qaratilgan kiberhujumlar to‘lqini haqida ogohlantirdi. Tagesschau.de xabariga ko‘ra, idora ushbu hujumlar ortida Rossiya bilan aloqador xakerlar turgan bo‘lishi mumkinligini taxmin qilmoqda. BSI energetika sohasidagi kompaniyalarga qaratilgan keng ko‘lamli hujum haqida...

Read more...

Trik Spam botneti 43 milliondan ortiq elektron pochta manzilini oshkor qildi.

Trik troyanini tarqatuvchi zararli kampaniyani tahlil qilish jarayonida noto‘g‘ri sozlangan server aniqlandi. Bleeping Computer hisobotiga ko‘ra, Vertek korporatsiyasi xavfsizlik bo‘yicha tadqiqotchilari internetda Trik spam-botnetining boshqaruv (C&C) serverida saqlangan 43 milliondan ortiq elektron pochta manzilini topdilar. Ushbu noto‘g‘ri sozlangan server foydalanuvchilarni GandCrab 3 shifrlovchi dasturi (ransomware) bilan zararlagan Trik troyanini tarqatuvchi zararli...

Read more...

Roskomnadzor shifrlash kalitlarini qo‘lga kiritish maqsadida Telegram kodiga o‘zgartirish kiritishni taklif qildi.

Agentlik maʼlumotiga koʻra, kompaniya buni amalga oshirish uchun texnik imkoniyatga ega. Bir yil davomida FSB va Roskomnadzor Telegram rahbariyatini messenjer arxitekturasini o‘zgartirishga hamda foydalanuvchilar yozishmalarini shifrdan chiqarish kalitlarini taqdim etishga ko‘ndirishga urinib keldi. Mazkur idoralar kompaniyada buning uchun zarur texnik imkoniyat mavjudligini ta’kidlamoqda. Roskomnadzor vakili bu haqda Telegram’ning Rossiyada xizmat...

Read more...

Hujumchilar zararli Docker obrazlari yordamida kriptovalyuta mayningi bilan shug‘ullanishdi.

Ushbu zararli paketlarning o‘rnatilish soni bir necha yuz mingdan bir milliongacha yetadi. Docker loyihasi jamoasi ochiq Docker Hub omboridan 17 ta zararli obrazni (image) olib tashladi; ushbu obrazlardan hujumchilar jabrlanuvchilarning serverlariga kriptovalyuta maynerlarini o‘rnatish uchun foydalanishgan. Barcha 17 ta obraz "docker123321" taxallusi ostidagi bir shaxs (yoki guruh) tomonidan yuklangan. Ushbu paketlarning...

Read more...

Apple iPhone’larni razvedka idoralari tomonidan buzib kirishdan himoya qiladi.

Ushbu chora politsiya asosli sababsiz telefonlarni musodara qilishi mumkin bo‘lgan mamlakatlardagi mijozlarni himoya qilishga qaratilgan. Apple huquqni muhofaza qiluvchi organlar tomonidan qurilmalardagi ma’lumotlarga kirish uchun qo‘llaniladigan vositalardan himoyalanish maqsadida iPhone sozlamalariga o‘zgartirish kiritish rejalarini e’lon qildi. Kompaniya vakillarining Reuters agentligiga ma’lum qilishicha, ushbu qadam politsiya asosli sababsiz telefonlarni musodara qilishi mumkin...

Read more...

Intel protsessorlarida yana bir zaiflik aniqlandi.

Yangi zaiflik Intel Core protsessorlar oilasidagi barcha modellarga ta’sir qiladi. 2018-yil boshidan buyon Intel protsessorlariga ta’sir qiluvchi muammolar haqida xabarlar bot-bot paydo bo‘lmoqda. Yanvar oyida deyarli barcha zamonaviy protsessorlarga ta’sir ko‘rsatuvchi ikkita yirik zaiflik — Meltdown va Spectre — haqidagi xabarlar katta shov-shuvga sabab bo‘lgan edi; may oyida esa tadqiqotchilar Intel...

Read more...

Check Point kompaniyasining maqsadli hujumlarni simulyatsiya qilish va ularning oldini olish tizimi

Bugungi kunda deyarli har qanday kiber-tahdid "nol-kun" (zero-day) hujumiga aylanmoqda — ayniqsa, gap maqsadli hujum haqida ketganda. Bunday vaziyatda IPS, antivirus dasturlari va botlarga qarshi yechimlar kabi ma’lum signaturalarga asoslangan an’anaviy xavfsizlik vositalari sizni himoya qila olmaydi. Har bir kompaniya bu muammoga o‘zicha yondashadi, biroq beshinchi avlod tahdidlariga...

Read more...

Positive Technologies tadqiqoti: barcha (100%) 4G tarmoqlarida abonent uchun xizmat ko‘rsatishdan bosh tortish (DoS) holatini yuzaga keltirish mumkin.

Positive Technologies tadqiqoti: barcha (100%) 4G tarmoqlarida abonent uchun xizmat ko‘rsatishdan bosh tortish (DoS) holatini yuzaga keltirish mumkin. Positive Technologies hisobotiga ko‘ra Diameter protokolidagi kamchiliklardan foydalangan holda, hujumchi abonentlarni 4G texnologiyasining asosiy afzalliklari — yuqori tezlik va sifatli aloqadan mahrum qilishi mumkin. Diameter protokolidagi zaifliklar bankomatlar,...

Read more...

Estoniya rezidenti 2,5 million yevro qiymatidagi kriptovalyutani o‘g‘irlagani uchun hibsga olindi.

Jinoyatchi o‘g‘irlangan mablag‘larning katta qismini kazinoda boy bergan.Geenius nashrining xabar berishicha, Estoniya huquq-tartibot organlari xodimlari qiymati 2,5 million yevroga teng kriptovalyutani o‘g‘irlagan shaxsni qo‘lga oldi. Ish materiallariga ko‘ra, 29 yoshli firibgar bir necha yil davomida jabrlanuvchilarning (ularning aksariyati Yevropada istiqomat qilgan) kriptovalyuta hamyonlariga kirish imkoniga ega bo‘lish maqsadida elektron pochta...

Read more...

Mac uchun xavfsizlik yechimlarini ishlab chiquvchilar yillar davomida foydalanuvchilarni xavf ostida qoldirib kelmoqdalar.

Apple kompaniyasining kod imzosi tekshiruvi mexanizmini joriy etishdagi nuqson tufayli zararli dastur antivirus dasturiy ta'minotini aldashi mumkin edi. Apple kompyuterlari foydalanuvchilari uchinchi tomon xavfsizlik yechimlaridagi zaiflik tufayli yillar davomida xavf ostida qolganlar. Muammo Apple kompaniyasining kodga raqamli imzo qo‘yishni tekshirish mexanizmidagi kamchilikdan kelib chiqqan bo‘lib, bu zararli dasturlarga xavfsizlik tekshiruvlarini...

Read more...

Positive Technologies sizni «MaxPatrol SIEM 4.0: Doimiy yangilanib turuvchi ekspertiza va yangi tahdidlarga qarshi kurash» mavzusidagi vebinarga taklif qiladi.

Vebinar 19-iyun kuni soat 14:00 da bo‘lib o‘tadi. Positive Technologies sizni 2018-yil 19-iyun kuni soat 14:00 dan 15:00 gacha (Moskva vaqti bilan) bo‘lib o‘tadigan "MaxPatrol SIEM 4.0: Doimiy yangilanib turuvchi ekspert bilimlar bazasi va yangi tahdidlardan himoya" mavzusidagi vebinarda ishtirok etishga taklif qiladi. Xalqaro tadqiqot kompaniyasi bo‘lgan IDC Rossiya kompaniyalari o‘rtasida SIEM...

Read more...

La Liganing futbol muxlislari uchun mo‘ljallangan ilovasi foydalanuvchilarni kuzatib boradi.

Ilova o‘yinlarning noqonuniy translyatsiyalariga qarshi kurashish maqsadida foydalanuvchilarning suhbatlarini yozib oladi va ularning joylashuvini kuzatib boradi. Futbol ishqibozlari orasida ommabop bo‘lgan La Liga ilovasi foydalanuvchilarni yashirincha kuzatish vositalaridan foydalanadi. *El País* nashrining xabar berishicha, dastur o‘yinlarning noqonuniy translyatsiyalariga qarshi kurashish uchun foydalanuvchilarning suhbatlarini yozib oladi va ularning joylashuvini kuzatadi. Android smartfonlarga...

Read more...

Tailandda bankomatlardan pul o‘g‘irlagan ukrainalik gumonlanuvchi qo‘lga olindi.

Gumonlanuvchi bank kartasi maʼlumotlarini o‘g‘irlashga mo‘ljallangan maxsus uskunalar yordamida 600 000 dollar o‘g‘irlashda ayblanmoqda. Tailand politsiyasi bank kartasi maʼlumotlarini o‘g‘irlashga mo‘ljallangan maxsus uskunalar yordamida bankomatlardan 600 000 dollar o‘g‘irlaganlikda gumon qilingan Ukraina fuqarosini qo‘lga oldi. Bu haqda RIA Novosti axborot agentligi xabar berdi. Huquq-tartibot idoralari vakillarining maʼlum qilishicha, gumonlanuvchi jinoiy guruh...

Read more...

AQSh «rossiyalik xakerlar»dan xavotirda.

Amerika muxlislariga 2018-yilgi Jahon chempionatiga telefon va noutbuk olib bormaslik tavsiya qilindi. AQSh Milliy kontrazvedka markazi rahbari Uilyam Evanina Jahon chempionati uchun Rossiyaga borishni rejalashtirayotgan amerikalik muxlislarni o‘zlari bilan smartfon, noutbuk yoki boshqa elektron qurilmalar olib bormaslik haqida ogohlantirdi. Evaninaning fikricha, Rossiya hukumati yoki kiberjinoyatchilar ushbu qurilmalarni...

Read more...

O‘n minglab Android qurilmalari masofaviy ulanishga nisbatan zaifdir.

Ko‘plab qurilmalarda nosozliklarni aniqlash porti (debugging port) sukut bo‘yicha ochiq holatda bo‘ladi, bu esa hujumchilarga qurilmaga masofadan turib ulanish imkonini beradi. Xavfsizlik bo‘yicha tadqiqotchi Kevin Bomont o‘n minglab Android qurilmalariga ta’sir ko‘rsatuvchi jiddiy muammo haqida xabar berdi. Xususan, muammo sukut bo‘yicha ochiq turadigan nosozliklarni aniqlash porti bilan bog‘liq bo‘lib, u hujumchilarga...

Read more...

Microsoft Spectre Variant 4 hujumiga qarshi choralar ko‘rdi.

Iyun oyidagi yangilanishlar to‘plamining chiqarilishi bilan Microsoft o‘z mahsulotlaridagi 50 dan ortiq zaiflikni bartaraf etdi. Microsoft o‘zining rejalashtirilgan "Patch Tuesday" (yangilanishlar chiqariladigan seshanba) tadbiri doirasida xavfsizlik bo‘yicha yangilanishlar to‘plamini taqdim etdi. Ushbu yangilanishlar orasida "Speculative Store Bypass" (SSB) nomi bilan ham ma’lum bo‘lgan Spectre 4-variant (CVE-2018-3639) zaifligidan foydalangan holda amalga oshiriladigan...

Read more...

Google uchinchi tomon veb-saytlaridan Chrome kengaytmalarini o’rnatishni bloklashni boshlaydi.

Uchinchi tomon manbalaridan kengaytmalarni o'rnatishni qo'llab-quvvatlashni bosqichma-bosqich to'xtatish uch bosqichda amalga oshiriladi. Google shu yil oxiriga qadar uchinchi tomon veb-saytlaridan Chrome kengaytmalarini o'rnatishni qo'llab-quvvatlashni olib tashlashni rejalashtirmoqda. Texnologiya giganti ushbu qadamni qo'yish orqali foydalanuvchilarni shubhali kengaytmalardan himoya qilishni rejalashtirmoqda. Chromium loyihasi blogida tushuntirilganidek, bu qaror Chrome xatti-harakatlarida kutilmagan o'zgarishlarga olib keladigan...

Read more...

Ethereum mayningi ilovalarining noto‘g‘ri sozlanganligi 20 million dollardan ortiq mablag‘ning o‘g‘irlanishiga imkon berdi.

O'g'irlik uchinchi tomon ilovalariga kriptovalyuta egalarining mablag'larini o'tkazish imkonini beruvchi RPC interfeysiga kirish huquqini berish orqali sodir bo'lgan. Qihoo 360 Netlab xavfsizlik tadqiqotchilarining so'zlariga ko'ra, bir guruh xakerlar noto'g'ri sozlangan Ethereum qazib olish ilovalari tufayli 20 million dollardan ortiq qiymatdagi kriptovalyutani o'g'irlashga muvaffaq bo'lishgan. Mutaxassislarning ta'kidlashicha, o'g'irlik 8545 port orqali RPC...

Read more...

Haftaning yangi kiberxavfsizlik yechimlari: 2018-yil 13-iyun

O‘tgan hafta davomida axborot xavfsizligi sohasidagi yechimlar bo‘yicha qisqacha sharh. Symantec kompaniyasi korporativ qurilmalarni tarmoq, bulutli va mobil muhitlarda himoya qilishga mo‘ljallangan "Network Security for the Cloud Generation" platformasi imkoniyatlarini yangiladi. Symantec Web Security Service (WSS) tarkibiga kiritilgan Web Isolation texnologiyasi "nol-kun" (zero-day) eksploitlari yoki boshqa murakkab tahdidlar orqali zararli kod...

Read more...

Coinrail kripto-birjasi kiberhujum oqibatida 40 million dollarlik tokenlarini yo‘qotdi.

Hakerlar turli raqamli valyutalardagi mablag‘larni o‘g‘irladilar. Janubiy Koreyaning Coinrail kriptovalyuta birjasi hakerlik hujumiga uchradi; hujumchilar kompaniya serverlarida saqlangan va ICO (kriptovalyutani birlamchi joylashtirish) jarayonida yig‘ilgan katta miqdordagi tokenlarni o‘g‘irlab ketishdi. Hakerlar turli raqamli valyutalardagi mablag‘larni qo‘lga kiritdilar. Xususan, hujumchilar qiymati 19,5 million dollarga teng bo‘lgan NPXS tokenlarini (to‘lov yechimlari ishlab chiquvchi...

Read more...

KillDisk zararli dasturining yangi varianti Janubiy Amerikadagi foydalanuvchilarga hujum qilmoqda.

Hujumlardan biri SWIFT tarmog‘i bilan bog‘liq tashkilot tizimlariga qaratilgan edi. Joriy yil boshida Trend Micro kompaniyasi xavfsizlik bo‘yicha tadqiqotchilari Lotin Amerikasidagi tashkilotlarga qarshi hujumlarda qo‘llanilayotgan KillDisk zararli dasturining yangi versiyasini aniqladilar. KillDisk bir necha yildan beri mavjud bo‘lib, u 2015-yilda BlackEnergy xakerlik guruhi tomonidan Ukrainaning energetika sektoriga qilingan hujumlarda qo‘llanilgan edi....

Read more...

Facebook foydalanuvchi ma’lumotlariga maxsus kirish huquqini taqdim etdi.

Facebook bir guruh kompaniyalar bilan ularga foydalanuvchilar ma’lumotlaridan foydalanish bo‘yicha maxsus imkoniyat taqdim etishni nazarda tutuvchi kelishuvlar tuzdi. The Wall Street Journal nashrining xabar berishicha, xabardor manbalarga tayanib, Facebook 2015-yildan keyin ham bir qator kompaniyalarga foydalanuvchilar ma’lumotlarini taqdim etishda davom etgan va shu tariqa ushbu amaliyotni to‘xtatgani haqidagi o‘z bayonotlariga zid...

Read more...

LinuxForums.org veb-saytining xakerlar tomonidan buzib kirilishi 276 000 foydalanuvchiga ta’sir ko‘rsatgan ma’lumotlar sizib chiqishiga olib keldi.

Saytda vBulletin dasturiy ta'minotining eskirgan versiyasi ishlatilayotgan edi. LinuxForums.org hamjamiyat saytiga uyushtirilgan hujum natijasida tajovuzkorlar 276 000 ta noyob elektron pochta manzili, shuningdek, foydalanuvchi nomlari, IP-manzillar va parollarning hesh-qiymatlari saqlangan ma'lumotlar bazasini qo‘lga kiritdilar. Ma'lumotlar sizib chiqishi holatlarini kuzatib boruvchi haveibeenpwned.com resursi ma'lumotlariga ko‘ra, ushbu hodisa joriy yilning 1-may kuni sodir...

Read more...

Ukrainalik xaker butun dunyo bo‘ylab foydalanuvchilarning kompyuterlarida kriptovalyuta mayningi bilan shug‘ullangan.

Politsiya huquqbuzarning kompyuterida taxminan 70 ta zararli faylni aniqladi. Ukrainaning Mariupol shahrida Donetsk viloyati kiberpolitsiyasi xodimlari 2017-yil kuzidan buyon kriptovalyuta mayningi (ishlab chiqarish) uchun mo‘ljallangan zararli dasturlarni tarqatib kelgan 32 yoshli xakerni qo‘lga oldi. Bu haqda Donetsk viloyati Milliy politsiya bosh boshqarmasi matbuot xizmati xabar berdi. Huquqni muhofaza qilish organlari ma’lumotlariga...

Read more...

Dengiz kemalari navigatsiya tizimlarini buzib kirish usuli aniqlandi.

Tizimdagi zaiflikdan foydalanish jiddiy oqibatlarga, jumladan, hatto La-Mansh bo‘g‘ozining to‘sib qo‘yilishiga olib kelishi mumkin. Kema harakatini kuzatish bo‘yicha keng qo‘llaniladigan texnologiya zararli niyatli shaxslar tomonidan buzib kirilishi va kemaning o‘lchami hamda joylashuvi haqidagi ma’lumotlarni soxtalashtirish uchun ishlatilishi mumkin; bu esa o‘z navbatida kemalar to‘qnashuviga sabab bo‘lishi ehtimolini yuzaga keltiradi. Bu haqda...

Read more...

Bundan tashqari, kiberjinoyatchilar kemaning Avtomatik identifikatsiya tizimini (AIS) yoqishi yoki o‘chirishi mumkin; bu esa o‘z navbatida ekipaj uchun ko‘plab muammolarni, jumladan, halokatga olib kelishi mumkin bo‘lgan vaziyatlarni keltirib chiqarishi mumkin.

Eng jiddiy muammo — CVE-2018-0321 — autentifikatsiyadan o‘tmagan hujumchiga Java Remote Method Invocation (RMI) tizimiga kirish imkonini beradi. Cisco kompaniyasi Cisco Prime Collaboration Provisioning (PCP) ilovasidagi jami oltita jiddiy zaiflikni bartaraf etuvchi xavfsizlik yangilanishlarini chiqardi. Eng jiddiy muammo — CVE-2018-0321 bo‘lib, u autentifikatsiyadan o‘tmagan hujumchiga Java Remote Method Invocation (RMI) tizimiga kirish...

Read more...

«Rus xakeri» Vinnik Rossiya sudi tomonidan sirtdan hibsga olindi.

Sud tomonidan belgilangan ehtiyot chorasi Rossiya rasmiylarining gumonlanuvchini Rossiyaga ekstraditsiya qilish bo‘yicha takroriy so‘roviga asos bo‘lishi mumkin. Moskvaning Ostankino sudi AQSh rasmiylari tomonidan BTC-E kriptovalyuta birjasi orqali 4 milliard dollardan ortiq mablag‘ni legallashtirishda (yuvishda) gumon qilinayotgan "rossiyalik xaker" Aleksandr Vinnikni sirtdan hibsga olish haqidagi iltimosnomani qanoatlantirdi. Ushbu qaror 1-iyun kuni qabul qilindi....

Read more...

GCHQning sobiq rahbari Rossiyani kiberhujumlarni real vaqt rejimida sinovdan o‘tkazishda aybladi.

Hannigan bunga misol tariqasida VPNFilter zararli dasturi yordamida amalga oshirilgan hujumlarni keltirib o‘tdi. Hukumat aloqa markazi (GCHQ)ning sobiq rahbari Robert Hannigan InfoSec Europe kiberxavfsizlik konferensiyasida Rossiya hozirda real nishonlarga qarshi potensial kiberhujum imkoniyatlarini sinovdan o‘tkazayotganini ma’lum qildi. Bu haqda *The Register* xabar berdi. "Bu xatolikmidi yoki tajriba — noma’lum. Rossiya real nishonlar...

Read more...

Tron kriptovalyutasi yaratuvchisi aniqlangan zaifliklar uchun 10 million dollar taklif qildi.

Dastlab dastur jamg‘armasi bor-yo‘g‘i 100 000 dollarni tashkil etgan bo‘lsa-da, keyinchalik bu mablag‘ 100 baravarga oshdi. Tron (TRX) kriptovalyutasi yaratuvchisi Jastin Sun o‘z loyihasi kodidagi zaifliklarni aniqlaganlik uchun 10 million dollar to‘lashga va’da berdi. Ushbu qadam kriptovalyutaning bozorga chiqarilishi arafasida hamda kriptovalyuta startaplariga qaratilgan so‘nggi kiberhujumlar to‘lqini munosabati bilan amalga oshirildi. Tron...

Read more...

Xitoylik xakerlar AQSh harbiy-havo kuchlaridan 614 Gb maxfiy maʼlumotlarni oʻgʻirlab ketishdi

O‘g‘irlangan ma’lumotlar tovushdan tez uchuvchi kemalarga qarshi raketalarni yaratishga oid tafsilotlarni o‘z ichiga olgan edi. Xitoy hukumati manfaatlarini ko‘zlab harakat qiluvchi xakerlar AQSh Harbiy-dengiz kuchlari pudratchisining kompyuter tarmog‘iga kirib, suv osti urushiga oid maxfiy ma’lumotlarni o‘g‘irladilar. Xususan, o‘g‘irlangan ma’lumotlar orasida 2020-yildan keyin AQSh suv osti kemalarini jihozlash uchun mo‘ljallangan tovushdan tez...

Read more...

Rossiya Federatsiyasidagi hech bir bank kiberxavfsizlik talablariga to‘liq javob bermaydi.

Banklar kiberxavfsizlik bo‘yicha qat’iy tekshiruvlardan o‘tadi va Rossiya Markaziy banki tomonidan ayrim masalalar ko‘tarilgan bo‘lsa-da, ularning hech biri jiddiy xarakterga ega emas. Rossiyadagi birorta ham kredit tashkiloti Rossiya Markaziy banki tomonidan belgilangan kiberxavfsizlik standartlariga to‘liq javob bermaydi. Bu haqda Markaziy bankning Axborot xavfsizligi departamenti direktori vazifasini bajaruvchi Artem Sichev ma’lum qildi....

Read more...

Kiberjinoyatchilar kiberhujumlarda sun’iy intellektdan foydalanadilar.

G‘arazli niyatdagi shaxslar turli bank tizimlari haqida tezroq ma’lumot to‘plash uchun yangi texnologiyalarni o‘zlashtirmoqdalar. Hujumchilar banklarga qarshi kiberhujumlarda foydalanish uchun sun’iy intellektga asoslangan texnologiyalarni qo‘llay boshladilar. Bu haqda "Sberbank" boshqaruvi raisi o‘rinbosari Stanislav Kuznetsov TASS axborot agentligi jurnalistlariga ma’lum qildi. Kuznetsovning so‘zlariga ko‘ra, yil boshidan buyon bank sektoriga uyushtirilgan xakerlik hujumlari...

Read more...

Facebook’dagi nosozlik 14 million foydalanuvchining shaxsiy postlari oshkor bo‘lishiga olib keldi.

Ijtimoiy tarmoqdagi nosozlik foydalanuvchilarning shaxsiy postlarini keng jamoatchilikka oshkor qilib yubordi. So‘nggi bir necha oy davomida Facebook ma’lumotlarning sizib chiqishi yoki uchinchi tomon firmalariga uzatilishi bilan bog‘liq bir qator mojarolar markazida bo‘lib kelmoqda, shunga qaramay, kompaniya o‘z foydalanuvchilarini "xushnud etishda" davom etmoqda. Bu safar platformadagi nosozlik 14 million foydalanuvchining shaxsiy postlarini...

Read more...

Rockwell Automation kompaniyasining RSLinx Classic va FactoryTalk Linx Gateway mahsulotlarida jiddiy zaiflik aniqlandi.

Ushbu zaiflikdan foydalangan holda, hujumchi ixtiyoriy kodni bajarishi va o‘z vakolatlarini oshirishi mumkin. Rockwell Automation kompaniyasining RSLinx Classic va FactoryTalk Linx Gateway mahsulotlarida tizimga kirish huquqiga ega, ammo maxsus imtiyozlarga ega bo‘lmagan foydalanuvchiga maqsadli ish stansiyasida ixtiyoriy kodni bajarish va o‘z vakolatlarini oshirish imkonini beruvchi jiddiy zaiflik aniqlandi. Ushbu zaiflik (CVE-2018-10619)...

Read more...

Cisco WAAS yechimida «orqa eshik» (backdoor) aniqlandi

Hujumchilar dasturiy ta'minotga qat'iy kiritilgan (hardcoded) kirish ma'lumotlaridan foydalangan holda zaif qurilmaga kirish huquqini qo'lga kiritishlari mumkin edi. So'nggi to'rt oy ichida Cisco o'z mahsulotlaridagi "orqa eshiklar" (backdoors) bilan bog'liq kamchiliklarni bir necha bor bartaraf etdi. Bu safar Cisco WAAS yechimida qat'iy kiritilgan kirish ma'lumotlari aniqlandi; bu esa hujumchilarga mijozlarning qurilmalari...

Read more...

Kiberjinoyatchilar fishing saytlarini davlat xizmatlari sifatida niqobladilar.

O‘rnatilgan skript foydalanuvchining joylashuvini avtomatik ravishda aniqlab, sayt mazmuni va dizaynini o‘zgartirdi. Group-IB xavfsizlik bo‘yicha tadqiqotchilari brauzer yangilash sahifalari va davlat onlayn xizmatlari ko‘rinishida niqoblangan bir nechta firibgarlik saytlari aniqlangani haqida xabar berishdi. Mutaxassislarning ta’kidlashicha, ular may oyida "browserupd" nomli zararli saytni hamda u bilan bog‘liq yana to‘qqizta saytni aniqlaganlar. ...

Read more...

Kiberjinoyatchilar darknetdan Telegramga o‘tdilar.

Ikki yirik darknet bozori faoliyati to‘xtatilgach, g‘ayriqonuniy faoliyat bilan shug‘ullanuvchi shaxslar noqonuniy ishlarini davom ettirish uchun yangi maydon topdilar. Digital Shadows xavfsizlik bo‘yicha mutaxassislarining hisobotiga ko‘ra, 2017-yilning yozida AlphaBay va Hansa kabi yirik darknet bozorlarining serverlari ishdan chiqarilgach, kiberjinoyatchilar muqobil va markazlashmagan platformalarga, xususan, Telegram messenjeridagi kanallarga o‘tishdi. Hisobotda Telegram tez...

Read more...

Xabarovsk tumani maʼmuriyatining veb-saytida kriptovalyuta mayneri aniqlandi.

Hujumchilar saytdan 10 kun davomida kriptovalyuta mayningi uchun foydalanishgan. Noma'lum xakerlar Xabarovsk tumani ma'muriyati veb-saytiga buzib kirib, unga kriptovalyuta mayneri kodini joylashtirishdi. "Guberniya" axborot portalining xabar berishicha, foydalanuvchilar protsessorning haddan tashqari yuklanishidan shikoyat qila boshlaganlaridan so'ng ushbu zararli faoliyat aniqlangan. Hodisa yuzasidan o'tkazilgan tekshiruv hujumchilar saytdan 10 kun davomida kriptovalyuta mayningi...

Read more...

ICS uchun Triton zararli dasturi haqida tafsilotlar ma’lum qilindi

Hujumchilar ushbu dasturni yaratishda Tristation muhandislik dasturiy ta'minot to‘plamiga kiruvchi rasmiy kutubxonalardan foydalanganlar. FireEye kompaniyasi xavfsizlik bo‘yicha tadqiqotchilari sanoat boshqaruv tizimlari (ICS) uchun mo‘ljallangan Triton zararli dasturi mualliflari uni yaratishda Tristation muhandislik dasturiy ta'minotining rasmiy kutubxonalaridan foydalanganliklarini aniqladilar. Trisis va HatMan nomlari bilan ham ma’lum bo‘lgan Triton dasturi 2017-yilning avgust oyida,...

Read more...

Foscam IP-kameralarida jiddiy zaifliklar aniqlandi

Ushbu zaifliklarni zanjirlash tajovuzkorga qurilmalarni nazorat qilish imkonini beradi. Xitoyning Foscam kompaniyasi tomonidan ishlab chiqarilgan bir nechta IP kamera modellarida uchta zaiflik aniqlandi; ulardan birgalikda foydalanish qurilmalar ustidan nazoratni qo'lga kiritish imkonini beradi. Internetga ochiq IP-manzil orqali ulangan kameralar alohida xavf ostida. VDOO mutaxassislarining fikriga ko'ra, CVE-2018-6830, CVE-2018-6831 va CVE-2018-6832 deb...

Read more...

Federal jazoni ijro etish xizmatining omborlaridan birida Amerika «josuslik» uskunalari topildi.

Barcha uskunalar va ularga tegishli dasturiy ta’minot AQSh mudofaa sektoriga xizmat ko‘rsatuvchi kompaniya tomonidan ishlab chiqarilgan. "Moskovsky Komsomolets" nashrining o‘z manbalariga tayanib xabar berishicha, Ichki xavfsizlik boshqarmasi xodimlari FSIN (Rossiya Federal jazoni ijro etish xizmati)ning Axborot texnologiyalari, aloqa va aloqa xavfsizligi bo‘yicha bosh markazi (GCITOiS)ga qarashli omborlarni ko‘zdan kechirish chog‘ida —...

Read more...
Mahsulot savatga qo‘shildi Savatga o‘tish