Yangiliklar

Vikipediya Yevropa Ittifoqi direktivasiga qarshi norozilik sifatida ish tashlash e’lon qildi.

Veb-saytning italyan, ispan, latish, eston va polyak tillaridagi versiyalari faoliyatini vaqtincha to'xtatdi. Vikipediya onlayn ensiklopediyasining bir nechta Yevropa versiyalari Yevropa Ittifoqining onlayn mualliflik huquqini himoya qilish bo'yicha direktivasiga qarshi norozilik sifatida faoliyatini vaqtincha to'xtatdi. Veb-saytning italyan, ispan, latish, eston va polyak tillaridagi versiyalarida agar direktiva qabul qilinsa, onlayn ma'lumot almashishga to'sqinlik...
Read more...

Tadqiqotchilar: Smartfonlar foydalanuvchilarni tinglamaydi. Ular ularni josuslikda ushlab turadi.

Tadqiqotchilar bitta fitna nazariyasini rad etishga kirishdilar, ammo oxir-oqibat boshqasini qo'zg'atdilar. Mobil qurilma foydalanuvchilari orasida mashhur fitna nazariyasi shundaki, smartfon ilovalari suhbatlarni eshitib, ulardan reklamalarni tanlash uchun foydalanadi. Telefon yonida shunchaki baland ovozda gapirish Facebookda tegishli reklamani ishga tushiradi. Biroq, Shimoliy-sharqiy universiteti (AQSh) tadqiqotchilarining fikriga ko'ra, mobil qurilmalar foydalanuvchilarning suhbatlarini...

Read more...

Yandex qidiruv tizimi Google Docs tarkibini oshkor qildi.

Qidiruv tizimi parol bilan himoyalanmagan Google Docs’da saqlangan fayllarni indeksladi. 4 va 5 iyulga o'tar kechasi Google Docs’da saqlangan foydalanuvchi fayllari bir necha soat davomida ommaga ochiq bo'ldi. “Vedomosti” nashrining xabar berishicha, Yandex qidiruv tizimi Google Docs tarkibini indekslashni boshladi. Agar siz qidiruv tizimiga docs.google.com manzilini kiritib, qidiruv so'zini kiritgan...

Read more...

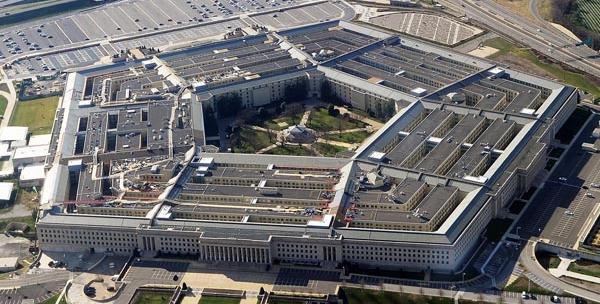
AQSh Mudofaa vazirligi barcha kiber qurollarini yagona tizimga birlashtiradi.

AQSh hukumati barcha hujum va mudofaa vositalarini birlashtiradigan Birlashgan Platforma tizimini yaratish uchun tender e'lon qildi. AQSh Mudofaa vazirligi IShIDga (Rossiyada taqiqlangan terroristik tashkilot) kiberhujumlarni amalga oshirish va Amerika fuqarolarini dushman davlatlar tomonidan moliyalashtiriladigan xakerlardan himoya qilish uchun kuchli kiberqurol ishlab chiqish ustida ishlamoqda. Bu haqda 4-iyul, chorshanba kuni Daily Mail...

Read more...

Xakerlar veb-saytlarga joylashtirmasdan CoinHive yordamida kriptovalyutani qazib olishni o’rgandilar.

Ko'pgina xizmatlar CoinHive ni tanib olishni o'rgandilar, shuning uchun kiberjinoyatchilar muqobil sxemalarga murojaat qilishdi. Xavfsizlik bo'yicha tadqiqotchilar yangi zararli kampaniya haqida ogohlantirishdi, unda hujumchilar minglab buzilgan veb-saytlarga mashhur CoinHive JavaScript maynerini kiritmasdan kriptovalyuta qazib olishadi. CoinHive - bu veb-sayt egalariga tashrif buyuruvchilarning hisoblash quvvatidan foydalangan holda kriptovalyuta qazib olish imkonini beruvchi...

Read more...

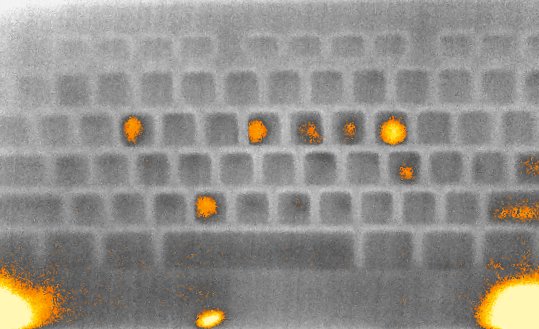
Thermanator hujumi parollarni klaviaturadagi issiqlik imzolaridan aniqlash imkonini beradi.

Usul sizga tasdiqlash kodlari, parollar va PIN-kodlarni hisoblash imkonini beradi. Barmoqlar terayotganda foydalanuvchi tomonidan kiritilgan matnning qisqa qismlarini, jumladan, tasdiqlash kodlari, parollar va PIN-kodlarni aniqlash uchun ishlatilishi mumkin bo'lgan termal izlarni qoldiradi. Kaliforniya universiteti tadqiqotchilari jamoasi termal tasvir kamerasi bilan qurollangan hujumchilar klaviaturada tugmachalarni qanday yozib olishlari va matnni o'qishlari mumkinligi...

Read more...

Chrome 67 «boot bombalari» dan foydalanish imkoniyatini qaytaradi

Muammo Firefox, Vilvadi, Opera va Brave kabi boshqa brauzerlarga ham ta'sir qiladi. Google Chrome 67 firibgarlarga foydalanuvchilarni "yuklab olish bombalari" deb ataladigan narsalar bilan aldashga imkon beradigan texnik xatoni qaytadan joriy qildi. Ushbu hujum usuli brauzerni ma'lum bir veb-sahifada bloklaydigan yuzlab yoki minglab yuklab olishlarni ishga tushiradi. So'nggi bir necha yil...

Read more...

Eronlik xakerlar o’zlarini Isroil kiberxavfsizlik bo’yicha mutaxassislari qiyofasida ko’rsatishdi.

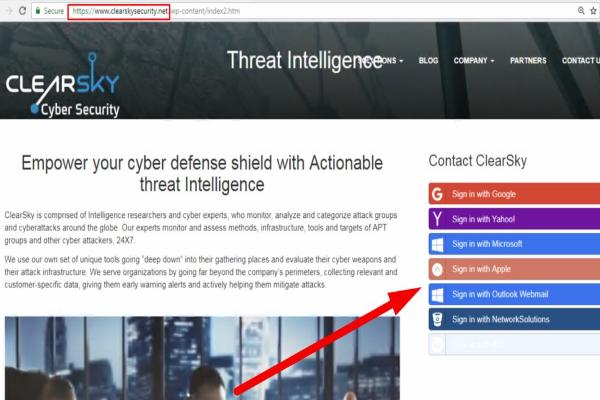
Charming Kitten guruhi ClearSky Security rasmiy veb-saytiga taqlid qilib, fishing veb-saytini yaratdi. Charming Kitten, Newscaster va Newsbeef nomlari bilan tanilgan Eronlik xakerlar guruhi ilgari o'z faoliyati tafsilotlarini e'lon qilgan Isroil xavfsizlik kompaniyasi ClearSky Security sifatida o'zini ko'rsatib, fishing operatsiyasini amalga oshirishga uringan. Guruh rasmiy ClearSky Security veb-saytiga taqlid qilib, Google, Yahoo!,...

Read more...

Kemerovo viloyatida yashovchi shaxs «josuslik» ko’zoynaklarini sotishda aybdor deb topildi.

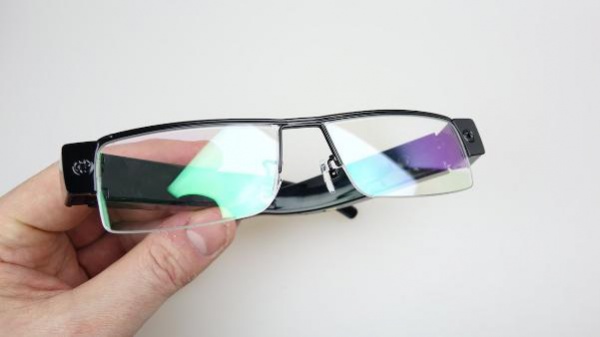
Bir kishi maxfiy ma'lumot to'plash uchun mo'ljallangan texnik qurilmani noqonuniy sotish uchun 20 000 rubl to'laydi. Kemerovo viloyatining Belovskiy tumanida yashovchi shaxs "josuslik" quyoshdan himoya ko'zoynaklarini sotishda aybdor deb topildi. Rossiya Federatsiyasining Kemerovo viloyati bo'yicha Tergov qo'mitasi veb-saytiga ko'ra, sud 43 yoshli erkakni Rossiya Jinoyat kodeksining 138.1-moddasi ("Axborotni yashirin...

Read more...

FSB maxfiy ma’lumot to’plash uchun nima deb hisoblanishi mumkinligini tushuntirdi.

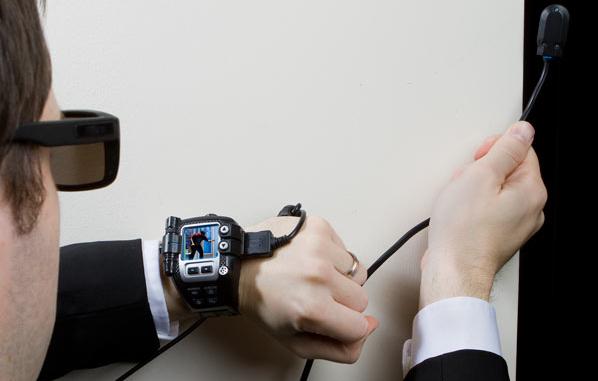
Rossiya Federatsiyasi Jinoyat kodeksiga kiritilgan o'zgartirishlar loyihasida "yashirincha ma'lumot olish uchun maxsus texnik vositalar" atamasi ta'riflangan. SecurityLab "josuslik" gadjetlarini - yashirin ma'lumot to'plash uchun maxsus texnik vositalarni sotgani uchun hibsga olingan va sudlangan shaxslar haqida bir necha bor xabar bergan. Rossiya Jinoyat kodeksida bunday qurilmalarning noqonuniy aylanishi uchun jazo nazarda...

Read more...

Isroil HAMASni harbiy telefonlarni buzib kirishga urinishda ayblamoqda

Xakerlar qurilmalarga noz-karashma ilovalari orqali kirishga urinishdi. Isroil razvedka idoralari Falastinning Hamas harakati xakerlarini Isroil askarlarining telefonlariga ko'ngilochar ilovalar orqali kirishga urinishda aybladi, ulardan biri Jahon chempionatiga bag'ishlangan edi. Hamas vakillari yosh ayollar qiyofasida o'zini ko'rsatib, Facebookda askarlarga murojaat qilishdi, xakerlar ularning haqiqiy ijtimoiy tarmoq akkauntlaridan fotosuratlar va shaxsiy ma'lumotlardan foydalanishdi. "Suhbatdoshlar"...

Read more...

Ta’tildan yaxshiroq: Sochida professionallar nima qilishadi

Mamlakat xavfsizlik xodimlari bu yozda nima qilishlarini bilishadi. Ikki kunlik mashg'ulotlar va ikki kunlik sarguzashtlar — bu 26-29 iyul kunlari bo'lib o'tadigan "Koda IB PROFI" dasturi. Tashkilotchilar bu yozda eng hayajonli to'rt kunni kafolatlaydilar. Yalpi muhokama kelajak kiberxavfsizligi dunyosini ochadi, mutaxassislar 2024-yil uchun o'z bashoratlari bilan o'rtoqlashadilar. Keyin,...

Read more...

Noma’lum, tajovuzkor qurt Linux qurilmalariga hujum qilmoqda.

Hozirgi bosqichda Mirai-ga o'xshash yangi zararli dastur haqida juda kam narsa ma'lum. Ilgari Linux qurilmalari turli xil zararli dasturlar va qurtlar, jumladan, mashhur Mirai tomonidan bir necha bor keng tarqalgan hujumlarga uchragan. Endi xavfsizlik tadqiqotchilari Linux qurilmalariga hujum qilayotgan va o'zining tajovuzkorligi bilan ajralib turadigan yangi, noma'lum qurt haqida xabar...

Read more...

Positive Technologies sizni «PT ISIM netView Sensor: Murakkab sanoat kiberxavfsizligi muammolariga oddiy yechim» vebinariga taklif qiladi.

Vebinar 12-iyul kuni soat 14:00 da bo'lib o'tadi. Positive Technologies sizni 2018-yil 12-iyul kuni soat 14:00 dan 15:00 gacha (Moskva vaqti bilan) bo'lib o'tadigan "PT ISIM netView Sensor: Murakkab sanoat kiberxavfsizligi muammolariga oddiy yechim" vebinarida ishtirok etishga taklif qiladi. Nazorat qiluvchi tendentsiyalar har bir sanoat korxonasida ICS kiberxavfsizligi uchun mas'ul bo'limlar yoki...

Read more...

Xakerlar zararli dasturlarni yuklab olish uchun SettingContent-ms fayllaridan foydalanmoqdalar.

Hujumchilar o'tgan oyda nashr etilgan kontseptsiyani isbotlash kodini Windows 10 kompyuterlariga hujum qilish uchun real hayotdagi ekspluatatsiyaga aylantirdilar. Zararli dastur mualliflari o'tgan oy boshida e'lon qilingan yangi hujum vektorini intiqlik bilan izlamoqdalar. Bu usul Windows 10 kompyuterlarida kodni bajarish uchun SettingContent-ms fayllaridan foydalanishni o'z ichiga oladi. Xavfsizlik bo'yicha tadqiqotchi Matt Nelson...

Read more...

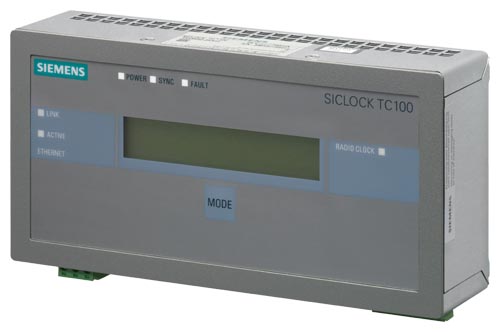
Siemens SICLOCK vaqt sinxronizatsiya tizimlarida zaifliklar aniqlandi

Siemens SICLOCK TC100 va SICLOCK TC400 qurilmalarida oltita zaiflik, jumladan, muhim zaifliklar aniqlandi. Siemens SICLOCK real vaqt rejimidagi uzatgichlarida oltita zaiflik, jumladan, uchta muhim zaiflik aniqlandi. Ulardan biri (CVE-2018-4851) tarmoqqa kirish huquqiga ega bo'lgan tajovuzkorga maxsus tayyorlangan paketlarni yuborish orqali qurilmaning ishdan chiqishiga (va ehtimol qayta ishga tushirilishiga) sabab bo'lish imkonini...

Read more...

Polshalik ekologlar laylak tufayli telefon qo’ng’iroqlari uchun 2000 yevrodan ortiq pul to’lashlari kerak bo’ladi.

Olimlar qilmagan qo'ng'iroqlari uchun katta miqdorda jarimaga tortildi. Polshaning EcoLogic Group ekologik guruhi hech qanday aloqasi bo'lmagan 20 soatlik xalqaro telefon qo'ng'iroqlari uchun 10 000 zlotiy (taxminan 2300 yevro) to'lashi kerak bo'ladi. EcoLogic Group vakillari mahalliy nashrga bergan intervyusida ularning SIM-kartasi ko'chib yuruvchi laylaklarni kuzatish uchun ishlatiladigan maxsus kuzatuvchida ekanligini tushuntirishdi....

Read more...

Yaponiya konchini birinchi marta qamoq jazosiga hukm qildi

Xaker onlayn oʻyinda hiyla-nayranglardan foydalanish imkonini beruvchi vositaga Coinhive dasturini joylashtirdi. Yaponiya tuman sudi yashirin kriptovalyuta qazib olish bilan bogʻliq ish boʻyicha sudlanuvchini birinchi marta qamoq jazosiga hukm qildi. Mahalliy ommaviy axborot vositalari xabarlariga koʻra, Amagasaki shahri (Xyogo prefekturasi) ning 24 yoshli fuqarosi jabrlanuvchilarning kompyuterlaridan ularning roziligisiz virtual pullarni masofadan turib...

Read more...

Haftaning yangi axborot xavfsizligi yechimlari: 2018-yil 3-iyul

Axborot xavfsizligi sohasidagi yangi yechimlarning qisqacha sharhi. GlobalSign o'zining barcha turdagi narsalar interneti (IoT) qurilmalari uchun milliardlab identifikatsiyalarni boshqarish uchun mo'ljallangan mahsulot va xizmatlar to'plami bo'lgan IoT identifikatsiya platformasini taqdim etdi. Asosiy identifikatsiya mexanizmi sifatida ochiq kalit infratuzilmasidan foydalangan holda, IoT identifikatsiya platformasi ishlab chiqarish, qishloq xo'jaligi, aqlli tarmoq, to'lovlar,...

Read more...

VPNFilter zararli dasturlari infektsiyasini tekshirish vositasi taqdim etildi.

VPNFilter Check sizga routerlaringizni VPNFilter zararli dasturlari tomonidan buzilganligini tekshirish imkonini beradi. Joriy yilning may oyi oxirida kiberxavfsizlik bo'yicha mutaxassislar jamoatchilikni yangi zararli dasturlar kampaniyasi haqida ogohlantirdilar, unda tajovuzkorlar butun dunyo bo'ylab kamida 500 000 ta router va saqlash qurilmalarini yuqori texnologiyali VPNFilter zararli dasturi bilan yuqtirishdi. Kampaniya 26-may kuni Kiyevda...

Read more...

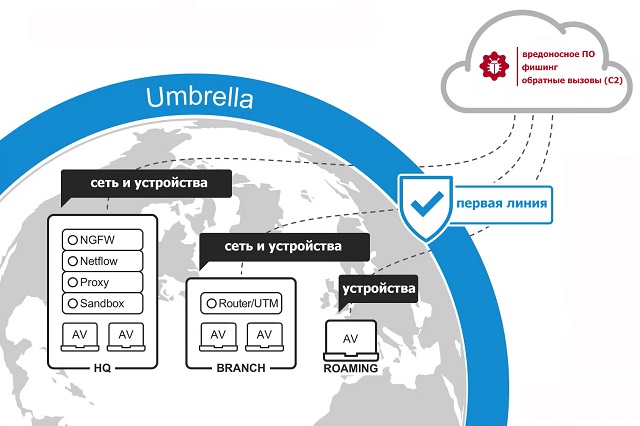
Cisco’ning global qamrovi va proksi-server yoki trafikni filtrlashsiz DNS darajasidagi himoyasi

Korporativ trafikning 25% gacha tarmoq perimetrini chetlab o'tadi: mobil foydalanuvchilar, bulutli ilovalar va Internetga to'g'ridan-to'g'ri ulangan filiallar. Korporativ tarmoqdan tashqarida joylashgan foydalanuvchilar ularni zaiflashtiradi va kompaniyalar tahdidlarni kuzatish va ulardan himoya qilish qobiliyatini yo'qotadi. Statistikaga ko'ra, tahdidlarning taxminan 80% DNS dan foydalanadi, shuning uchun ulanish o'rnatilishidan oldin xavfsizlikni boshqarish...

Read more...

NTP vaqtini boshqarish orqali hujumlarning oldini olish usuli topildi.

Isroillik tadqiqotchilar vaqtni manipulyatsiya qilish hujumlaridan himoya qilish uchun mo'ljallangan Chronos loyihasini taklif qilishdi. Zaif Tarmoq Vaqti Protokoli (NTP) bilan bog'liq bir qator muammolardan biri vaqtni manipulyatsiya qilish orqali serverga hujum qilish qobiliyatidir. Serverni "vaqt sayohatchisi"ga aylantirish orqali hujumchi muhim tizimlarga zarar yetkazishi mumkin. Marvell Semiconductor va Quddus Ibroniy universiteti tadqiqotchilari...

Read more...

VirusTotal-ga yuklangan ekspluatatsiyalar kuchli kiberqurolning bir qismi bo’lib chiqdi

Microsoft Adobe Acrobat, Adobe Reader va Windows dasturlaridagi ikkita nol kunlik zaiflik tafsilotlarini oshkor qildi. Microsoft mutaxassislari Adobe Acrobat, Adobe Reader va Microsoft Windows dasturlaridagi ikkita nol kunlik zaiflik tafsilotlari bilan o'rtoqlashdilar, bu kimdir zararli PDF faylini VirusTotal’dagi ommaviy omborga yuklaganidan keyin ma'lum bo'ldi. Hujjat shu yilning mart oyi oxirida ESET...

Read more...

Davlat idoralari o’z uskunalaridan foydalanuvchilar haqidagi ma’lumotlarni 3 yil davomida saqlashlari shart bo’lishi mumkin.

Davlat idoralari foydalanuvchilarning familiyasi, ismi, otasining ismi, yashash joyi va shaxsni tasdiqlovchi hujjat ma'lumotlari haqidagi ma'lumotlarni saqlashi shart bo'ladi. Rossiya hukumati davlat idoralaridan foydalanuvchi uskunalaridan foydalanuvchi shaxslar haqidagi ma'lumotlarni uch yil davomida saqlashni va Rossiya Federatsiyasi Federal himoya xizmati (FSO) so'roviga binoan uch kun ichida taqdim etishni talab qilmoqchi. Tegishli o'zgartirishlar...

Read more...

Aloqa vazirligi fuqarolarni biometrik autentifikatsiya qilish uchun uskunalarni tekshiradi.

Banklar foydalanadigan texnologiyalarni tekshirish uchun barcha tegishli ma'lumotlarni vazirlikka yuborishlari shart. Rossiya Aloqa va ommaviy kommunikatsiyalar vazirligining yangi buyrug'iga ko'ra, biometrik identifikatsiyadan foydalanadigan moliya va boshqa muassasalar o'z uskunalarining belgilangan standartlarga mos kelishini tasdiqlashlari shart. "Izvestiya" gazetasining yozishicha, banklar foydalanadigan texnologiyalarni tekshirish uchun barcha tegishli ma'lumotlarni vazirlikka yuborishlari shart. Joriy yilning...

Read more...

Xakerlar macOS zararli dasturi yordamida kriptovalyuta investorlarini nishonga olishmoqda.

Zararli dastur Slack va Discord guruhlari orqali tarqatilmoqda. Xakerlar OSX.Dummy deb nomlangan yangi macOS zararli dasturidan foydalanib, Slack va Discord platformalaridan foydalangan holda kriptovalyuta investorlarini nishonga olmoqdalar. Zararli dastur kiberxavfsizlik bo'yicha tadqiqotchi Patrik Uordlning so'zlariga ko'ra, hujumchilarga zararlangan tizimda masofadan turib ixtiyoriy kodni bajarish imkonini beradi. "C&C serveriga muvaffaqiyatli ulanganda, hujumchi...

Read more...

Informzashita o’zining 70 000-chi tinglovchisini tabrikladi!

21-iyun kuni muhim bir voqea yuz berdi – Informzashita oʻquv markazi 70 000-chi talabasiga yetdi! 21-iyun kuni muhim bir voqea yuz berdi – Informzashita oʻquv markazi 70 000-chi talabasiga yetdi! Tasavvur qila olasizmi?! 20 yillik faoliyati davomida O'quv markazi axborot, iqtisodiy va kadrlar xavfsizligi bo'yicha 70 000 dan ortiq mutaxassislarning malakasini...

Read more...

Trezor Wallet foydalanuvchilari fishing kampaniyasining qurboni bo’lishdi.

Hujumchilar xizmatning rasmiy domenidan qonuniy trafikni ushlab qolishga muvaffaq bo'lishdi. Trezor Wallet kriptovalyuta hamyon jamoasi ba'zi foydalanuvchilariga qaratilgan fishing kampaniyasi haqida xabar berdi. Trezor Wallet vakillarining so'zlariga ko'ra, hujumchilar rasmiy wallet.trezor.io domenidan qonuniy trafikni ushlab qolish uchun DNS keshini zaharlash yoki BGPni o'g'irlash usullaridan foydalangan bo'lishi mumkin. Xakerlar jabrlanuvchilarni zararli veb-saytga...

Read more...

Windows uchun yangi, xavfli zararli dastur topildi.

Ko'pgina foydalanuvchilar bir nechta Microsoft mahsulotlari uchun aktivatorlarni yuklab olgandan so'ng zararli dastur haqida xabar berishdi. Malwarebytes forumidagi foydalanuvchilar Windows uchun All-Radio 4.27 Portable niqobi ostida yangi zararli dastur topilgani haqida xabar berishdi. Rossiyada ishlab chiqilgan All-Radio 4.27 Portable dasturi musiqa tinglash va onlayn televizor tomosha qilish uchun mo'ljallangan bepul universal...

Read more...

Zerodium Linux va BSD da 0 kunlik zaifliklar uchun eksploitlar uchun 500 000 dollargacha to’lashga tayyor.

Masofaviy kodni bajarishdagi zaifliklar uchun eksploitlar uchun mukofotlar $50,000 dan $500,000 gacha bo'lishi mumkin. Zerodium OpenBSD, FreeBSD va NetBSD kabi UNIX tizimlarida, shuningdek, Ubuntu, CentOS, Debian va Tails kabi Linux distributivlarida nol kunlik zaifliklar uchun eksploitlar uchun $500,000 gacha bonuslarni taklif qiladi. Davlat idoralari va huquqni muhofaza qilish organlariga qayta sotish...

Read more...

AQSh federal agentlarining ma’lumotlari internetda tarqalib ketdi

Maxfiy ma'lumotlar Texasdagi o'quv markazining serveridagi himoyalanmagan ma'lumotlar bazasida saqlangan. Qo'shma Shtatlardagi hukumat tomonidan moliyalashtiriladigan o'quv markazi minglab huquqni muhofaza qilish organlari xodimlari ishtirokidagi ma'lumotlarning o'g'irlanishiga uchradi. ZDNet ma'lumotlariga ko'ra, keshlangan ma'lumotlarda shtat va federal huquqni muhofaza qilish organlari xodimlarining shaxsiy ma'lumotlari, shuningdek, faol otishma vaziyatlarida mashq qilayotgan federal agentlar...

Read more...

2018-yil 25-iyundan 1-iyulgacha bo’lgan davrda xavfsizlik bilan bog’liq hodisalarga umumiy nuqtai nazar

O'tgan hafta davomida axborot xavfsizligi dunyosida sodir bo'lgan asosiy voqealar haqida qisqacha ma'lumot. O'tgan hafta turli xil ma'lumotlarning o'g'irlanishi haqidagi xabarlar bilan juda band bo'ldi. Xususan, AQSh ikki yil ichida ikkinchi yirik ma'lumotlar oqishini boshdan kechirdi, bu taxminan 340 million Amerika fuqarosiga ta'sir ko'rsatdi. Hodisaga Exactis marketing kompaniyasi sabab bo'lgan, u...

Read more...

Baykonur xodimlari endi ijtimoiy tarmoqlardan foydalana olmaydilar.

Kosmodrom rahbariyatining ko'rsatmasiga ko'ra, xodimlarga endi ish joyida ijtimoiy tarmoqlar va tezkor xabar almashish ilovalaridan foydalanishga ruxsat berilmaydi. Ma'lumotlarning sizib chiqishining oldini olish uchun Baykonur kosmodromidagi xodimlarga ijtimoiy tarmoqlardan foydalanish taqiqlandi. Bu nafaqat ish kompyuterlariga, balki ularning shaxsiy qurilmalariga ham tegishli, deya xabar beradi RIA Novosti jurnalistlari, ular Baykonur bosh direktori...

Read more...

Kriptovalyuta almashinuv buferini o’g’irlovchi zararli dastur almashinuv buferidagi kriptovalyuta manzillarini almashtiradi.

Agar foydalanuvchi mablagʻlarni oʻtkazishda manzilni tekshirmasdan nusxalasa, kriptovalyuta tajovuzkorlarning hamyoniga oʻtkaziladi. Kriptovalyuta soʻnggi bir yil ichida foydalanuvchilar orasida katta mashhurlikka erishdi, ammo tranzaksiyalar uchun uzun, eslab qolish qiyin boʻlgan manzillardan hali ham foydalanilmoqda. Shuning uchun, mablagʻlarni oʻtkazishda koʻpchilik foydalanuvchilar shunchaki oluvchining manzilini bitta ilovadan nusxalashadi va boshqasiga joylashtirishadi. CryptoCurrency Clipboard Hijackers...

Read more...

Rossiya prezidenti IT tizimlarini davlat-xususiy sheriklik obyektlari sifatida tan olish to’g’risidagi qonunni imzoladi.

IT infratuzilmasi obyektlariga dasturiy ta'minot, ma'lumotlar bazalari va ularning ishlashini ta'minlovchi texnik uskunalar kiradi. Rossiya Prezidenti Vladimir Putin IT tizimlariga davlat-xususiy sheriklik (DXSh) obyektlari, xususan, konsessiya shartnomalari maqomini beruvchi "Rossiya Federatsiyasining ayrim qonun hujjatlariga o'zgartirishlar kiritish to'g'risida"gi qonunni imzoladi. Hujjat yagona huquqiy axborot portalida e'lon qilindi. Qonunga ko'ra, IT infratuzilmasi obyektlariga...

Read more...

NSA ekspluatatsiyalarini sotib oluvchilarni kriptovalyuta operatsiyalari orqali kuzatish mumkin.

Tadqiqotchilar huquqni muhofaza qilish organlari Shadow Brokers guruhi mijozlarini kuzatishi mumkin bo'lgan usullarni tasvirlab berishdi. 2016-yil avgust oyida The Shadow Brokers xakerlar guruhi AQSh Milliy xavfsizlik agentligi arsenalidan vositalarni nashr eta boshladi. Guruh a'zolari ba'zi ekspluatatsiyalarni ommaga e'lon qilishdi, boshqalari esa pullik taklif qilishdi va barcha tranzaksiyalar Zcash kriptovalyutasida amalga...

Read more...

Adidas millionlab mijozlar bilan bog’liq ma’lumotlarning o’g’irlanishi mumkinligi haqida ogohlantirdi.

Hujumchilar aloqa ma'lumotlari, foydalanuvchi nomlari va parollarni o'g'irlagan bo'lishi mumkin. Adidas xakerlar tomonidan mijozlar ma'lumotlarining o'g'irlanishi mumkinligi haqida xabar berdi. Kompaniya e'loniga ko'ra, taxmin qilinayotgan buzg'unchilik 26-iyun kuni sodir bo'lgan. Adidas vakillarining aytishicha, hujumchilar kompaniyaning Amerika onlayn-do'konidan xarid qilgan mijozlar haqidagi ma'lumotlarga kirishgan bo'lishi mumkin. "26-iyun kuni Adidas...

Read more...

4G LTE’dagi zaifliklar abonentlarning trafikini kuzatish va ma’lumotlarni soxtalashtirish imkonini beradi.

Muammolar zaif kriptografik algoritmdan foydalanish va paketlarni uzatish paytida yaxlitlikni to'g'ri tekshirishning yo'qligi bilan bog'liq. Rur universiteti va Nyu-York universiteti tadqiqotchilarining qo'shma guruhi 4G LTE standartidagi zaifliklardan foydalanadigan uch turdagi hujumlarni tavsiflovchi hisobotni e'lon qildi. Ulardan ikkitasi passiv bo'lib, LTE trafikini kuzatish va nishon haqida turli ma'lumotlarni o'rganish imkonini beradi. Uchinchi,...

Read more...

Xakerlar PROPagate kodini kiritish usulidan foydalanishni boshladilar.

Hujumchilar ushbu usuldan foydalanuvchilarni kriptovalyuta qazib oluvchisi bilan zararlash uchun foydalanmoqdalar. FireEye xavfsizlik tadqiqotchilari 2017-yil noyabr oyida tasvirlangan PROPagate kod kiritish texnikasidan foydalangan zararli dastur mualliflarining holatlarini hujjatlashtirdilar. Ushbu texnika Windows GUI API boshqaruv xizmatlaridan qonuniy dastur jarayonlarida zararli kodni yuklab olish va bajarish uchun foydalanadi. Zararli dasturlarni...

Read more...

Rossiyadagi internet xizmatlari foydalanuvchi trafikini olti oy davomida saqlashi shart.

Internetda axborot tarqatish tashkilotchilari (ORI) Rossiya Federatsiyasi hududida ma'lumotlarni saqlashlari va vakolatli davlat organlarining so'roviga binoan taqdim etishlari shart. 2018-yil 1-iyuldan boshlab Rossiya hukumatining 28-iyun kuni e'lon qilingan qaroriga binoan, Rossiya internetda axborot tarqatish tashkilotchilari (ORI) o'z foydalanuvchilarining suhbatlari, xabarlari, rasmlari, videolari va boshqa elektron aloqalari yozuvlarini olti oy davomida saqlashlari...

Read more...

Rossiya Mudofaa vazirligi kiberhujumlardan himoya qilish uchun blokcheynga asoslangan texnologiyani ishlab chiqishni boshladi.

Loyiha Anapa shahrida qurilayotgan ERA texnopolisida amalga oshiriladi. Rossiya Mudofaa vazirligi muhim axborot infratuzilmasini kiberhujumlardan himoya qilish uchun mo'ljallangan blokcheyn asosidagi texnologiyalarni ishlab chiqishni boshladi. Rossiya Mudofaa vazirligining 8-Bosh boshqarmasi texnologiyani joriy etish uchun mas'ul bo'lib, ish ERA harbiy texnopolisining laboratoriyasida olib borilmoqda, deb xabar beradi "Izvestiya". Mudofaa vazirligi vakillarining so'zlariga...

Read more...

Xakerlar ProtonMail texnik direktorini haqorat qilgani uchun qasos olishdi

Bart Butler ularni masxarabozlar deb ataganidan so'ng, Apophis Squad a'zolari xizmatga DDoS hujumlarini kuchaytirdilar. So'nggi ikki kun ichida ProtonMail xavfsiz elektron pochta xizmati infratuzilmasi katta DDoS hujumlariga uchradi, bu esa qisqa muddatli, ammo muntazam ravishda uzilishlarga olib keldi. ProtonMail vakillari o'z e'lonlarida hujumlarni Rossiya xakerlar guruhiga bog'lashdi, ammo BleepingComputer ma'lumotlariga ko'ra,...

Read more...

Facebook’ning NameTests ilovasi 120 million foydalanuvchining maʼlumotlarini buzib kirdi.

Zaif veb-sayt tezkor ro'yxatdan o'tish uchun Facebook ilova platformasidan foydalanadi. Xavfsizlik bo'yicha tadqiqotchi Inti De Ceukelaire bir necha yil davomida bir necha million foydalanuvchining shaxsiy ma'lumotlarini o'g'irlashga imkon bergan Facebook ilovasini aniqladi. Tadqiqotchining so'zlariga ko'ra, oyiga taxminan 120 million foydalanuvchiga ega bo'lgan viktorina sayti NameTests[.]com tezkor ro'yxatdan o'tish uchun Facebook ilova...

Read more...

2019-yil 31-maydan boshlab EURid kirillcha .eu domenlarini majburiy ravishda o’chirishni boshlaydi.

Bu chora hatto pullik ro'yxatdan o'tgan domenlarga ham qo'llaniladi. 2019-yil 31-maydan boshlab Yevropa Ittifoqining .EU domen zonasi administratori EURid kirill alifbosidagi .eu domenlarini, ular uchun pul to'langanmi yoki yo'qmi, majburan o'chirishni boshlaydi. Shuning uchun kompaniya bunday domen egalarini ro'yxatdan o'tishni yangilamaslikka chaqirdi. Ushbu chora .eyu kengaytmali kirill domenlariga ta'sir qilmaydi. "2016-yil...

Read more...

Xakerlar Gentoo Linux GitHub sahifasiga zararli kodni kiritishdi.

Hujumchilar portage va musl-dev shoxlarini tizimdagi barcha fayllarni o'chirish uchun mo'ljallangan zararli ebuilds bilan almashtirdilar. Gentoo Linux distributivini ishlab chiquvchilar foydalanuvchilarni loyihaning GitHub akkauntlaridan birining buzilishi haqida ogohlantirdilar. Hujumchilar omborxonalar tarkibini o'zgartirishga va tizimdagi barcha fayllarni o'chirib tashlaydigan zararli kodni kiritishga muvaffaq bo'lishdi. "28-iyun kuni taxminan soat 20:20 da noma'lum shaxslar...

Read more...

So’nggi 6 yil ichida chiqarilgan barcha Android qurilmalari xavfli zaiflikka moyil.

Muammo sizga qurilmani boshqarish imkonini beradi. 2012-yildan beri chiqarilgan deyarli barcha Android qurilmalari RAMpage (CVE-2018-9442) deb nomlangan zaiflikka moyil. Bir nechta universitetlardan kelgan xalqaro tadqiqotchilar jamoasi tomonidan aniqlangan muammo Rowhammerning bir variantidir, bu zaiflik bitlarni almashtirish va yadro imtiyozlarini ta'minlaydi. Rowhammer ekspluatatsiyasi DRAM qurilmalaridagi xotira katakchalarini bir holatdan ikkinchi holatga o'tishga...

Read more...

Samsung smartfonlari galereya kontentini SMS orqali yashirincha yuboradi

Bu jarayonning vizual ko'rsatkichi yo'q. Samsung smartfon foydalanuvchilari ruxsatsiz fotosuratlarning galereyadan tasodifiy kontaktlarga SMS orqali yuborilishidan shikoyat qilmoqdalar. "Smartfon galereya tarkibini SMS orqali tasodifiy kontaktga yubormoqda, ammo bu jarayonning vizual ko'rsatkichi yo'q. Operatoringiz veb-saytidagi faoliyat jurnallarini tekshirishga arziydi", deb yozgan Reddit forumida Galaxy Note 8 egalaridan biri.Boshqa Samsung qurilmalari egalari ham...

Read more...

Brauzerlarda Spectre hujumlaridan himoyani chetlab o’tish usuli taqdim etildi.

PoC kodidan foydalanib, tadqiqotchilar Edge, Safari va Chrome brauzerlarining himoyalangan xotira maydonidan maxfiy ma'lumotlarni ajratib olishdi. Aleph Security mutaxassislari zamonaviy brauzerlarda joriy etilgan Spectre v1 himoya vositalarining ayrimlarini chetlab o'tish usulini kashf etdilar. Ular Microsoft Edge, Apple Safari va Google Chrome’ning himoyalangan xotirasidan maxfiy ma'lumotlarni olish imkonini beruvchi konsepsiyani...

Read more...

Rossiya mobil telefon raqamlarini pasportlarga tenglashtirishni taklif qildi.

Hukumat universal identifikator tizimini yaratish niyatida. Mobil telefon raqami yaqinda pasport, elektron imzo va biometrik ma'lumotlar bilan birga fuqaroning shaxsiy identifikatoriga aylanishi mumkin. "Vedomosti" xabar berishicha, hukumatning raqamli iqtisodiyotni tartibga solish bo'yicha ishchi guruhi ushbu imkoniyatni ko'rib chiqadigan qonun loyihasini ko'rib chiqdi. Hujjatda uchta qonunga o'zgartirishlar kiritish taklif qilinmoqda: "Aloqa to'g'risida",...

Read more...

Ticketmaster mijozlari ma’lumotlarning o’g’irlanishi qurboni bo’lishdi.

Shaxsiy ma'lumotlar, jumladan, to'lov kartasi ma'lumotlari, mijozlarni qo'llab-quvvatlash xizmatlaridan biri zararli dastur bilan zararlanganida o'g'irlangan. Britaniyaning Ticketmaster UK chipta xizmati mijozlarini mijozlarni qo'llab-quvvatlash xizmatlaridan biri zararli dastur bilan zararlanganida sodir bo'lgan shaxsiy ma'lumotlarning buzilishi haqida ogohlantirdi. Ushbu buzg'unchilik tajovuzkorlarga joriy yilning fevral va 23 iyun kunlari oralig'ida chipta sotib olgan barcha...

Read more...

Rossiya prezidenti anonimlashtiruvchilardan foydalanganlik uchun jarimalar to’g’risidagi qonunni imzoladi.

Qidiruv tizimlari operatorlari taqiqlangan veb-saytlarni blokirovka qilish majburiyatlarini bajarmagan taqdirda jarimaga tortiladi. Rossiya prezidenti Vladimir Putin anonimlashtiruvchilar va VPN xizmatlaridan foydalanishni taqiqlovchi qonunga rioya qilmaganlik uchun jarima solishni joriy etuvchi qonunni imzoladi. Hujjatga ko'ra, qidiruv tizimlari operatorlari Roskomnadzor reestriga kira olmasa va taqiqlangan veb-saytlar ro'yxatiga kiritilgan axborot resurslariga havolalarni bloklasa, jarimaga...

Read more...

Xakerlar ransomware’dan ko‘ra kriptovalyuta qazib olishni afzal ko‘rishadi

So'nggi paytlarda ransomware’dan zarar ko'rgan foydalanuvchilar ulushi sezilarli darajada kamaydi. Kaspersky Lab xavfsizlik tadqiqotchilari 2016-yildan 2018-yilgacha ransomware va kriptovalyuta maynerlaridan foydalanish bo'yicha hisobotni e'lon qilishdi. Tadqiqotchilarning fikriga ko'ra, tajovuzkorlar tobora ko'proq ransomware o'rniga kriptovalyuta qazib olish dasturidan foydalanishni tanlamoqdalar. Hisobotga ko'ra, ransomware’dan zarar ko'rgan foydalanuvchilar ulushi so'nggi paytlarda sezilarli darajada kamaydi....

Read more...

Rossiya Federatsiyasi Markaziy banki banklarga kiberhujumlar haqida FinCERTni xabardor qilishni buyurdi.

Ilgari axborot almashinuvi ixtiyoriy ravishda amalga oshirilardi. 2018-yil 1-iyuldan boshlab banklar va toʻlov infratuzilmasi xizmati provayderlari xakerlik hujumlari va ularning texnik parametrlari haqida Rossiya Bankining Kredit-moliya sektoridagi kompyuter hujumlarini monitoring qilish va ularga javob berish markaziga (FinCERT) xabar berishlari shart. Ilgari axborot almashinuvi ixtiyoriy edi. Regulyatorning eʼloniga koʻra, bir necha yillardan...

Read more...

Xakerlar Cisco ASA xavfsizlik yechimlaridagi zaiflikdan faol foydalanmoqdalar.

Hozirda CVE-2018-0296 zaifligidan foydalanish uchun kamida ikkita konsepsiya isboti (PoC) kodi mavjud. Xakerlar Cisco ASA dasturiy ta'minotidagi CVE-2018-0296 zaifligidan faol ravishda foydalanmoqdalar, bu esa nosozliklarni keltirib chiqaradi va ta'sirlangan qurilmalardan ma'lumotlarni o'g'irlaydi. Zaiflik ruxsatsiz tajovuzkorga katalogni aylanib o'tish texnikasi yordamida ASA qurilmasidagi maxfiy tizim ma'lumotlarini ko'rish imkonini beradi. Bundan tashqari, bu...

Read more...

BetVictor bukmekerlik kompaniyasi tasodifan o’zining ichki tizimlariga parollarni oshkor qildi.

Ro'yxat BetVictor veb-saytining bosh sahifasidagi mijozlarni qo'llab-quvvatlash qidiruv funksiyasi orqali mavjud edi. Britaniyalik bukmeker BetVictor o'z veb-saytida ichki tizimlari uchun parollar ro'yxatini ommaga e'lon qildi. Ro'yxatga BetVictor bosh sahifasidagi mijozlarni qo'llab-quvvatlash qidiruv funksiyasi orqali kirish mumkin edi. Tadqiqotchi Kris Xogbenning so'zlariga ko'ra, ikki sahifali hujjatda kompaniya tizimlariga havolalar ro'yxati, shuningdek, savdo...

Read more...

AQSh ikki yil ichida ikkinchi yirik ma’lumotlar oqib ketishiga uchradi.

Exactis taxminan 340 million foydalanuvchini qamrab olgan ma'lumotlar o'g'irlanishiga uchradi. Wired xabar berishicha, Exactis marketing kompaniyasi taxminan 340 million yozuvni o'z ichiga olgan ma'lumotlar bazasini ommaga ochiq serverda saqlagan. Taxminan 2 TB hajmdagi ma'lumotlar bazasida yuz millionlab AQSh fuqarolari va Amerika kompaniyalarining shaxsiy ma'lumotlari, jumladan, telefon raqamlari, uy manzillari, elektron pochta...

Read more...

Facebook va Google foydalanuvchi ma’lumotlarini manipulyatsiya qilishda ayblanmoqda

Norvegiya Iste'molchilar Kengashi kompaniyalar turli xil "shubhali" sxemalardan foydalanayotganiga ishonadi. Norvegiya Iste'molchilar Kengashi (Forbrukerrådet) Google va Facebookni foydalanuvchilarning shaxsiy ma'lumotlarini qayta ishlashga roziligini olish uchun turli xil "shubhali" sxemalarni manipulyatsiya qilish va ulardan foydalanishda aybladi, deb xabar berdi The Telegraph. "Bu kompaniyalar bizni shaxsiy ma'lumotlarimizga kirish huquqini berish uchun manipulyatsiya qilmoqda",...

Read more...

NSA xakerlik vositasi DoublePulsar endi IoT qurilmalarida ishlashi mumkin

Biz Windows IoT Core OS ishlaydigan tizimlar haqida gapiramiz. Kapitan Meelo taxallusidan foydalangan xavfsizlik bo'yicha mutaxassis AQSh Milliy xavfsizlik agentligi (NSA) tomonidan Windows IoT Core operatsion tizimi (ilgari Windows Embedded nomi bilan tanilgan) uchun ishlab chiqilgan DoublePulsar ekspluatatsiyasini o'zgartirdi, bu OTning Internet of Things qurilmalarida foydalanish uchun mo'ljallangan maxsus versiyasi. NSA...

Read more...

Bitkoex xodimining xatosi 620 000 dollarlik kriptovalyutani o’g’irlash xavfiga duchor qildi.

Egalarining elektron pochta manzillari, hamyon manzillari va shaxsiy kalitlari haqidagi ma'lumotlar internetda tarqalib ketdi. Coindesk ma'lumotlariga ko'ra, Janubiy Koreyaning Bitkoex birjasi xodimi xatolik bilan 19 foydalanuvchi tomonidan ushlab turilgan Karma (KRM) kriptovalyutasi miqdori haqida internetda ma'lumot e'lon qildi. Xodimning xabarida egalarining elektron pochta manzillari, hamyon manzillari va shaxsiy kalitlari haqida ham...

Read more...

Mozilla elektron pochtani xakerlik hujumlari uchun tekshirish vositasini chiqardi.

Hacklangan akkauntlar aniqlanganda, vosita buzilgan fayllar ro'yxatini ko'rsatadi. Mozilla ishlab chiquvchilari elektron pochta manzillarini xakerlik va ma'lumotlar o'g'irlanishini tekshirish uchun mo'ljallangan yangi Firefox Monitor funksiyasini e'lon qilishdi. Ishlab chiquvchilarning so'zlariga ko'ra, buzilgan akkauntlar aniqlanganda, vosita buzilgan fayllar ro'yxatini ko'rsatadi. Tizim HaveIBeenPwned oqishini aniqlash xizmatidan ma'lumotlarni yuklab oladi. Ishlab chiquvchilar shuningdek, vosita...

Read more...

Ommabop onlayn-do’konlardagi 700 ming mijoz akkauntlarini buzib kirgan xakerlar hibsga olindi.

Firibgarlar kamida 500 000 rubl ishlab topishga muvaffaq bo'lishdi. Moskva, 2018-yil 27-iyun — Rossiya Ichki ishlar vazirligining "K" departamenti kiberhujumlarning oldini olish va axborot xavfsizligi mahsulotlarini ishlab chiqishga ixtisoslashgan xalqaro kompaniya Group-IB yordamida mashhur onlayn-do'konlar, to'lov tizimlari va bukmekerlik idoralaridan sodiqlik dasturi akkauntlarini buzib kirgan va o'g'irlagan ikki kiberjinoyatchini hibsga oldi....

Read more...

Twitter akkauntlarni jismoniy kalit bilan himoya qiladi.

Kompaniya bu chora foydalanuvchi akkauntlarini buzishni qiyinlashtiradi, deb hisoblaydi. Twitter ijtimoiy tarmoqqa jismoniy U2F kaliti yordamida kirishning yangi imkoniyatini e'lon qildi. Kompaniyaning fikricha, bu chora mikroblog tarmog'ining foydalanuvchi akkauntlarini buzishni qiyinlashtiradi. Matnli xabarlar orqali kodlarni yuborishni o'z ichiga olgan usullardan farqli o'laroq, hujumchilar tomonidan to'xtatilishi mumkin, U2F qurilmasi bilan kirish foydalanuvchidan...

Read more...

FastBooking serveriga qilingan hujumdan so’ng yuzlab mehmonxonalar ma’lumotlarning o’g’irlanishidan zarar ko’rdi.

Ba'zi hollarda, kiberjinoyatchilar to'lov kartasi ma'lumotlarini, masalan, kartada bosilgan ism, uning raqami va amal qilish muddati kabi ma'lumotlarni ham qo'lga kiritishgan. Bleeping Computer xabar berishicha, noma'lum tajovuzkor FastBooking mehmonxona bron qilish dasturiy ta'minot kompaniyasiga kiberhujum paytida yuzlab mehmonxona mehmonlarining shaxsiy ma'lumotlari va to'lov kartalari ma'lumotlarini o'g'irlagan. FastBooking - bu 100 mamlakatdagi...

Read more...

Natijalar uchun IB: Solar Dozorning yangi versiyalari va boshqalar

Ma'ruzachi: Zlata Gavrish, Solar Dozorni amalga oshirish bo'yicha tahlilchi, Rostelecom-Solar. Boshlanishi: 2018-yil 28-iyun, soat 11:00:00 Tugashi: 2018-yil 28-iyun, soat 13:00:00 Formati: Masofaviy Rostelecom-Solar sizni "Natijalar uchun axborot xavfsizligi: Solar Dozor, yangi nashrlar va boshqalar" vebinarida ishtirok etishga taklif qiladi. Raqobatchilar faqat mahsulotga yo'naltirilgan vebinarlar o'tkazsalar-da, biz mutaxassislar bilan onlayn uchrashuvlar o'tkazamiz va amaliy axborot xavfsizligi...

Read more...

Mutaxassislar printerlarni qalbakilashtiruvchilardan himoya qilishni chetlab o’tishni o’rgandilar.

Ba'zi printerlar bosma sahifalarda hujjat ma'lumotlarini o'z ichiga olgan maxsus kod qoldirishi mumkin. Ba'zi printerlar bosma hujjatlar sahifalarida zo'rg'a ko'rinadigan nuqtalar ko'rinishida maxsus identifikatorlarni qoldirishi ma'lum. Nuqtalar tomonidan hosil qilingan "naqsh" sahifalar qachon chop etilgani haqidagi ma'lumotlarni kodlaydi. Ushbu identifikator tufayli FQB 2017-yilda Milliy xavfsizlik agentligining sobiq xodimi Reality Leigh Winnerni...

Read more...

Ishlab chiquvchilar WordPress yadrosidagi xavfli zaiflikni yamoqsiz qoldirdilar.

Zaiflik WordPress saytining konfiguratsiya faylini o'chirish va resursni buzib kirish imkonini beradi. RIPS xavfsizlik tadqiqotchilari WordPress kontentni boshqarish tizimidagi yamalanmagan zaiflik tafsilotlarini e'lon qilishdi. Tadqiqotchilarning so'zlariga ko'ra, ular o'tgan yilning noyabr oyida WordPress ishlab chiquvchilariga muammo haqida xabar berishgan, ammo u hali ham yamalmagan. Zaiflik plagin yoki mavzuga emas, balki tizimning...

Read more...

Pbot zararli dasturi rus foydalanuvchilariga hujum qiladi

Eng ko'p infeksiya Rossiya, Ukraina va Qozog'istonda qayd etilgan. Kasperskiy laboratoriyasi xavfsizlik tadqiqotchilari foydalanuvchilarni reklama sahifalariga yo'naltirish uchun mo'ljallangan Pbot deb nomlangan yangi zararli dasturni aniqladilar. Eng ko'p infeksiya Rossiya, Ukraina va Qozog'istonda qayd etilgan. Mutaxassislarning fikriga ko'ra, ushbu zararli dastur variantining birinchi vakillari taxminan bir yil oldin aniqlangan. O'shandan beri...

Read more...

Ukraina kiberpolitsiyasi: «Rossiya xakerlari» Ukrainaga keng ko’lamli hujumga tayyorgarlik ko’rmoqda.

Rejalashtirilgan hujum ko'lami jihatidan NotPetya hujumiga o'xshash bo'ladi. "Rossiya xakerlari" keng ko'lamli muvofiqlashtirilgan hujum uchun orqa eshiklar yaratish maqsadida Ukraina kompaniyalarining tarmoqlarini zararli dasturlar bilan yuqtirmoqdalar. Bu haqda Ukraina Milliy politsiyasining Kiber politsiya departamenti vakillari seshanba, 26-iyun kuni Reuters agentligiga ma'lum qilishdi. Yuqtirilgan kompaniyalar ro'yxatiga banklar va elektr kompaniyalari kiradi. Ukraina...

Read more...

AQSh Milliy xavfsizlik agentligi (NSA) eng yirik telekommunikatsiya operatorining imkoniyatlaridan foydalanuvchi fuqarolarni josuslik qilmoqda.

Ushbu inshootlar AQShning bir qancha yirik shaharlarida, jumladan, Atlanta, Chikago, Dallas, Los-Anjeles, Nyu-York, San-Fransisko, Sietl va Vashingtonda joylashgan. AQSh Milliy xavfsizlik agentligi (NSA) mamlakatning eng yirik telekommunikatsiya operatori AT&T tomonidan boshqariladigan inshootlardan foydalanayotgan fuqarolarni kuzatib bormoqda. The Intercept nashrining xabar berishicha, inshootlar AQShning bir qancha yirik shaharlarida, jumladan, Atlanta, Chikago, Dallas,...

Read more...

Ayg’oqchi superkar 500 metr masofadan iOS va Android qurilmalarini buzib kirishi mumkin.

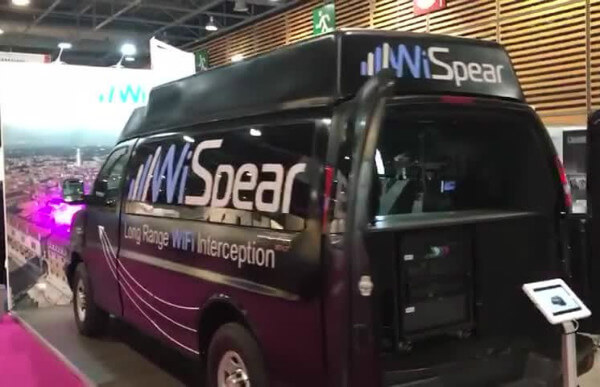
Josuslik texnologiyalari bilan jihozlangan SpearHead 360 ning narxi 3,5 million dollardan 5 million dollargacha. Kiprning WiSpear kompaniyasi Apple va Google operatsion tizimlarida ishlaydigan mobil qurilmalarni 500 metr masofadan buzib kirishga qodir bo'lgan yangi avlod ma'lumotlarni to'plash texnologiyalari bilan jihozlangan mikroavtobus yaratilishini e'lon qildi. Forbes ma'lumotlariga ko'ra, transport vositasining narxi...

Read more...

Pochta serveri trafikini keng shifrlash loyihasi taqdim etildi.

Loyiha mualliflari allaqachon xavfsiz sertifikatlarni tekshirish uchun bir qator vositalarni ishlab chiqdilar. Elektron chegara jamg'armasi (EFF) shifrlangan pochta serveri trafikidan keng foydalanishni taklif qiluvchi yangi STARTTLS Everywhere tashabbusini taqdim etdi. Tashabbus mualliflari shuningdek, pochta serverlari STARTTLS buyruqlarini qo'llab-quvvatlashini, shuningdek, ular kuchli shifrlash algoritmlari va ishonchli sertifikatlardan foydalanishini tekshiradigan maxsus xizmatni ishlab...

Read more...

Java serverlarida Jolokia agentining noto’g’ri konfiguratsiyasi veb-saytlarni xavf ostiga qo’yadi

Muammo bir nechta yirik veb-saytlarga, jumladan, banklar va moliyaviy xizmatlar kompaniyalariga tegishli veb-saytlarga ta'sir ko'rsatdi. Xavfsizlik bo'yicha tadqiqotchi Mat Mannionning so'zlariga ko'ra, Java veb-serveridagi noto'g'ri konfiguratsiya qilingan Jolokia komponenti hujumchilarga zaif veb-saytga kiberhujum uyushtirishga imkon beradi. Mutaxassisning so'zlariga ko'ra, Java Management Extensions (JMX) kengaytmasi bo'lgan Jolokiadagi zaifliklar ma'lumotlarni o'g'irlash va Java...

Read more...

Haftaning yangi kiberxavfsizlik yechimlari: 2018-yil 26-iyun

Yangi axborot xavfsizligi yechimlari haqida qisqacha ma'lumot. ExtraHop o'zining Reveal(x) tarmoq trafikini tahlil qilish dasturining yangi versiyasini taqdim etdi. Reveal(x) 2018-yil yozi korxona xavfsizligini oshirish uchun yangi imkoniyatlarni o'z ichiga oladi, shifrlangan trafikda yashiringanlarni ham o'z ichiga olgan muhim tahdidlarni avtomatlashtirilgan aniqlash va tahlil qilishni ta'minlaydi. Ushbu ma'lumotlardan foydalangan holda xavfsizlik...
Read more...
Google o’zining Chrome brauzerida macOS ning eski versiyalarini qo’llab-quvvatlashni to’xtatdi.

Eski Mac kompyuterlariga tayanadigan foydalanuvchilar endi brauzerdan foydalana olmaydilar. Google Chrome avtomatik ravishda macOS 10.10 (Yosemite) yoki undan keyingi versiyani talab qiladigan brauzer versiyasiga yangilandi. The Register nashrining xabar berishicha, bu ilova endi 10.9 Mavericks va undan keyingi operatsion tizim versiyalarida ishlamasligini anglatadi. Bu harakat ajablanarli emas. Google ilgari Mac egalarini...
Read more...
PGP ga qaraganda xavfsizroq shifrlash formati joriy etildi

PURB fayl haqida shifrlanmagan metama'lumotlar miqdorini minimallashtiradi. Lozannadagi Shveytsariya Federal Texnologiya Instituti tadqiqotchilari PGPga o'xshash, ammo ishonchliroq ma'lumotlarni himoya qilishni taklif qiluvchi yangi shifrlash formatini taqdim etishdi. PGP kabi shifrlash texnologiyalari 100% ma'lumotlar xavfsizligini ta'minlamaydi. Muammo shundaki, ularning aksariyati ba'zi ma'lumotlarni oddiy matnda qoldiradi. Odatda, shifrlangan fayllar tavsifini o'z ichiga...

Read more...

Bithumb hujumchilari yangi zararli dasturlar kampaniyasida HWP hujjatlaridan foydalanadilar

Xakerlar Argentinada bo'lib o'tadigan G20 sammiti ishtirokchilarini nishonga olish uchun bir qator zararli hujjatlardan foydalanmoqdalar. Shimoliy Koreyalik xakerlar kriptovalyuta birjalariga qaratilgan yangi zararli kampaniyada Hangul Word Processor (HWP) hujjatlaridan foydalanmoqdalar. AlienVault xavfsizlik tadqiqotchilarining so'zlariga ko'ra, kampaniya uchun Lazarus xakerlar guruhi javobgar deb hisoblanadi. Hujumlar orasida Janubiy Koreyadagi eng yirik kriptovalyuta birjasi...

Read more...

FireEye xitoylik kiberjosuslar tomonidan «qasos olish maqsadida xakerlik hujumlari» haqidagi mish-mishlarni rad etdi

Qo'shma Shtatlarda tinch aholi tomonidan hujumkor xakerlik texnikasidan foydalanish qonun bilan taqiqlangan. Amerikaning FireEye kompaniyasi Xitoy hukumati tomonidan moliyalashtiriladigan xakerlar guruhiga qarshi "qasos zarbasi" haqidagi mish-mishlarni rasman rad etdi. Xitoy kiberjosuslariga qilingan hujum haqidagi ma'lumotlar, FireEye mutaxassislari tomonidan amalga oshirilgani taxmin qilinayotgani haqidagi ma'lumotlar o'tgan hafta New York Times jurnalisti Devid...

Read more...

Wi-Fi Alliance yangi Wi-Fi xavfsizlik standartini e’lon qildi.

WPA3 ning maqsadi ma'lumotlarni himoya qilishni kuchaytirish va autentifikatsiya mexanizmlarini takomillashtirishdir. Dushanba, 25-may kuni Wi-Fi ni rivojlantirishga bag'ishlangan notijorat tashkilot bo'lgan Wi-Fi Alliance Protected Access (WPA) xavfsizlik protokolining so'nggi versiyasini nashr etdi. WPA2 hozirda sertifikatlangan qurilmalar uchun amaldagi protokol versiyasi bo'lib, tashkilot WPA3 ga to'liq o'tgunga qadar uni bir necha yil...

Read more...

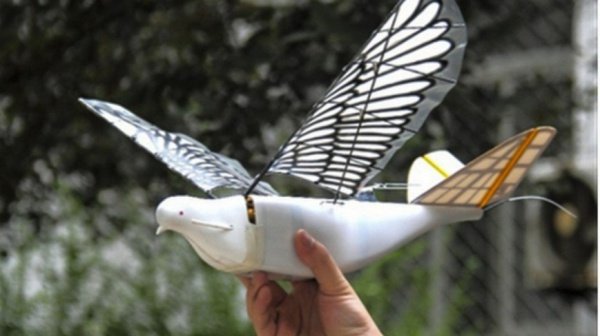
Xitoy rasmiylari fuqarolarni josuslik qilish uchun kaptar dronlaridan foydalanishi mumkin.

Xitoyning ayrim hududlarida ma'lum hududlardagi populyatsiyalarni kuzatish uchun sinov sinovlari allaqachon o'tkazilgan. Xitoy hukumati qushlarning xatti-harakatlarini taqlid qiluvchi dronlarni yaratish uchun "Kabutar" kod nomli dastur ishlab chiqmoqda. South China Morning nashrining xabar berishicha, Xitoyning ayrim hududlarida ma'lum hududlardagi populyatsiyalarni kuzatish uchun sinov sinovlari allaqachon o'tkazilgan. Ushbu turdagi dronlar qanot harakatlarini taqlid qilishi,...

Read more...

AQSh Oliy sudi politsiya tomonidan mobil qurilmalar joylashuvi ma’lumotlarini to’plashni chekladi.

Sud ordersiz telekommunikatsiya operatorlaridan mobil qurilmalar joylashuvi ma'lumotlarini olish To'rtinchi tuzatishni buzadi. 22-iyun, juma kuni AQSh Oliy sudi huquqni muhofaza qilish organlarining gumonlanuvchilarni kuzatish uchun mobil qurilmalar joylashuvi ma'lumotlaridan foydalanish imkoniyatini chekladi, deb xabar berdi Reuters agentligi 24-iyun kuni. Sud qaroriga ko'ra, politsiya mobil qurilmaning joylashuvi ma'lumotlarini olish uchun maxsus sud...

Read more...

Yevropa Ittifoqi kibertahdidlarga qarshi kurashish uchun tezkor choralar ko’rish kuchini yaratadi.

Yevropa Ittifoqining oltita davlati kuchlarni tashkil etish to'g'risidagi bitimni imzoladi.Litva mudofaa vaziri Raymundas Karoblis Yevropa Ittifoqi ichida kibertahdidlarga qarshi tezkor choralar ko'rish kuchini yaratish boshlanganini e'lon qildi. Bu haqda RIA Novosti axborot agentligi xabar berdi. Vazirning so'zlariga ko'ra, hozirda Yevropa Ittifoqining oltita davlati, ya'ni Estoniya, Xorvatiya, Ruminiya, Litva, Ispaniya va...

Read more...

Smartfon batareyalari foydalanuvchi faolligini oshkor qilishi mumkin

Mutaxassislar quvvat tebranishlarini tahlil qilish uchun batareyaga mikrokontroller o'rnatdilar. AQSh va Isroildan kelgan xalqaro xavfsizlik tadqiqotchilari jamoasi foydalanuvchi faolligini energiya sarfini tahlil qilish orqali kuzatish imkonini beruvchi yangi yon kanalli hujum usulini kashf etdilar. Tadqiqotchilarning fikriga ko'ra, "zararli batareya" telefonning energiya sarflaydigan komponentlari haqida faollikni kuzatish uchun yetarli ma'lumot to'plashi mumkin....

Read more...

Facebook xatolik bilan dasturchilarning tahliliy hisobotlarini sinovchilarga yubordi

Facebook Analytics’dan foydalanuvchi ilovalarning 3 foizida ma’lumotlarning oqishi kuzatildi. Facebook ilova ishlab chiqaruvchisi haftalik Facebook Analytics hisoboti kompaniyadan tashqaridagi birovga yuborilganini xabar qildi. TechChurch’ga ko‘ra, hisobotda o‘rtacha haftalik foydalanuvchilar, sahifa ko‘rishlari va yangi foydalanuvchilar kabi muhim biznes ma’lumotlari mavjud. Facebook vakillarining so‘zlariga ko‘ra, Facebook Analytics’dan foydalanuvchi ilovalarning 3 foizidan olingan hisobotlar...

Read more...

18-24 iyun kunlari bo’lgan davr uchun xavfsizlik hodisalari haqida qisqacha ma’lumot

18-24 iyun kunlari bo'lgan davr uchun xavfsizlik hodisalari haqida qisqacha ma'lumot O'tgan hafta kiberxavfsizlik bo'yicha tadqiqotchilar yuqori malakali xaker guruhlari tomonidan uyushtirilgan bir qator zararli kampaniyalar haqida xabar berishdi. Xususan, Symantec mutaxassislari Xitoyning Thrip xakerlar guruhi tomonidan sun'iy yo'ldosh aloqasi va geofazoviy razvedka texnologiyalariga ixtisoslashgan kompaniyalarni, shuningdek, Qo'shma Shtatlar va Janubi-Sharqiy...

Read more...

Britaniya soliq xizmati xodimlari 5,1 million fuqarodan ovoz namunalarini yig‘ishdi

Ovozli autentifikatsiyadan voz kechish protsedurasidan keyin ham ovoz namunasi soliq ma'muriyati ma'lumotlar bazasida qoladi. Buyuk Britaniyaning Soliq va bojxona xizmati (HMRC) 2017-yil yanvar oyida ishga tushirilgan yangi Voice ID xizmati orqali 5,1 million britaniyalikdan ovoz namunalarini to'pladi. Voice ID HMRC qo'ng'iroq markazi xodimlariga qo'ng'iroq qiluvchilarni ovozi orqali aniqlash imkonini beradi....

Read more...

WebAssembly yangilanishi Meltdown va Spectre yamalarini foydasiz qilishi mumkin

Mavzuni qo'llab-quvvatlash tajovuzkorlarga WebAssembly yordamida aniq vaqtni o'lchash imkonini beradi. Forcepoint xavfsizlik tadqiqotchisi Jon Bergbomning so'zlariga ko'ra, WebAssembly standartining yangilanishi Meltdown va Spectre zaifliklari uchun ba'zi yamoqlarni foydasiz qilishi mumkin. WebAssembly (WA yoki Wasm) - bu o'tgan yili chiqarilgan va hozirda Chrome, Edge, Firefox va Safari kabi barcha asosiy brauzerlarda qo'llab-quvvatlanadigan...

Read more...

Ransomware AQSh hukumat sektoriga hujum qilmoqda

AQShda davlat idoralariga qarshi ransomware hujumlari soni ortib bormoqda. Kiberjinoyatchilar pul ishlash maqsadida AQSh davlat sektorini tobora ko'proq nishonga olmoqdalar. Wall Street Journal gazetasining yozishicha, tajovuzkorlar kompyuterlarni o'chirib qo'yish va ularni tiklash uchun tovon puli talab qilish uchun ransomware dasturidan foydalanmoqdalar. Ransomware asosan kichik shaharlardagi ma'muriyatlar va boshqa davlat idoralarini...

Read more...
Delta Industrial Automation COMMGR’da muhim zaiflik tuzatildi.

Delta Industrial Automation COMMGR’da muhim zaiflik tuzatildi.

Ushbu zaiflik dastur serverida kodni masofadan turib bajarish, dasturning ishdan chiqishi yoki xizmat ko'rsatishni rad etish imkonini beradi. Tayvanning Delta Electronics kompaniyasining aloqa boshqaruv dasturi bo'lgan Delta Industrial Automation COMMGR da stek asosidagi bufer toshib ketishiga olib kelishi mumkin bo'lgan zaiflik tuzatildi. Ushbu zaiflik tajovuzkorga kodni masofadan turib bajarish, dasturning ishdan...

Read more...

FQB 2017-yilda onlayn kiberjinoyatlar bo‘yicha hisobot e’lon qildi.

2017-yilda korporativ elektron pochta hisoblariga noqonuniy kirish, tovlamachi dasturlar (ransomware) tarqatish va shunga o‘xshash faoliyat turlari keng tarqaldi. Federal qidiruv byurosi (FQB) 2017-yildagi kiberjinoyatchilik sohasidagi asosiy tendensiyalarni tahlil qiluvchi hisobotni e’lon qildi. Hisobotda korporativ elektron pochta hisoblariga noqonuniy kirish, tovlamachi dasturlarni tarqatish hamda kiberjinoyatchilarning texnik qo‘llab-quvvatlash xodimlari sifatida o‘zini ko‘rsatishi kabi...

Read more...

Intel protsessorlariga qilingan hujum shifrlash kalitlarini chiqarib olish imkonini beradi.

Ushbu usul TLBleed deb nomlandi, chunki u Translation Lookaside Buffer (TLB) komponentiga qaratilgan hujumni o‘z ichiga oladi. Amsterdamdagi Vrije universiteti (Niderlandiya) tadqiqotchilari Intel protsessorlariga qaratilgan yangi "yon kanal" (side-channel) hujumi turini taqdim etdilar; ushbu hujum ilovalardan shifrlash kalitlari va boshqa maxfiy ma’lumotlarni qo‘lga kiritish imkonini beradi. *The Register* nashri xabariga ko‘ra,...

Read more...

Nano Wallet kriptovalyuta hamyoni foydalanuvchilari barcha mablag‘larini yo‘qotib qo‘yishlari mumkin.

Hamyon ishlab chiquvchilari foydalanuvchilarga mablag'larini iloji boricha tezroq yechib olishni maslahat berishdi. Yaqinda chiqarilgan Nano Wallet ishlab chiquvchilar guruhi zaiflik aniqlangani sababli foydalanuvchilarga hamyonda saqlangan barcha mablag'larni darhol yechib olishni maslahat berdi. Xavfsiz tasodifiy sonlar generatoridan foydalanish bilan bog'liq kamchilik ilova ishga tushirilgandan bir necha soat o'tgach aniqlandi. Ishlab chiquvchilar guruhi...

Read more...

Cisco NX-OS dasturiy ta’minoti va Cisco FXOS’dagi kritik zaifliklar bartaraf etildi.

Cisco ko‘plab zaifliklarni, jumladan, tanqidiy yoki yuqori darajadagi xavfga ega deb baholangan 24 ta muammoni bartaraf etuvchi xavfsizlik yangilanishlarini chiqardi. Cisco o‘zining bir qator mahsulotlari uchun xavfsizlik yangilanishlarini taqdim etdi; ular ko‘plab zaifliklarni, shu jumladan, tanqidiy va yuqori xavf darajasiga ega 24 ta muammoni bartaraf etishga qaratilgan. Ushbu zaifliklar Cisco NX-OS...

Read more...

Banklardan telefon orqali amalga oshiriladigan operatsiyalar uchun mijozning roziligini olish talab qilinishi mumkin.

Rossiya Markaziy banki hisob raqamini aniqlash imkonini beruvchi identifikatordan foydalanilgan holda mablag‘larni hisobga o‘tkazishda mijozning roziligini olishni talab qilishni taklif qildi. Rossiya Markaziy banki "Pul o‘tkazmalarini amalga oshirish qoidalari to‘g‘risida"gi nizomga o‘zgartirishlar kiritishni taklif etdi. Normativ-huquqiy hujjatlar loyihalari bo‘yicha federal portalda e’lon qilingan hujjatlarga ko‘ra, ushbu taklif mobil telefon orqali operatsiyalar...

Read more...

Fredi Wi-Fi chaqaloq kuzatuv qurilmasidan kuzatuv vositasi sifatida foydalanish mumkin.

Ushbu qurilmalar tarmoqqa ulanishda zaif xavfsizlik choralaridan foydalanadi. SEC Consult kompaniyasi xavfsizlik bo‘yicha tadqiqotchilari Fredi Wi-Fi bolalar kuzatuv qurilmasida (baby monitor) zaifliklarni aniqladilar; bu zaifliklar masofadan turib, autentifikatsiyadan o‘tmagan tajovuzkorga qurilmaga ulanish va uning o‘rnatilgan kamerasiga kirish imkonini beradi. Tadqiqotchilarning ta’kidlashicha, qurilma tarmoqqa ulanishda zaif xavfsizlik choralarini qo‘llaydi. Internet orqali ulanish...

Read more...

Raqamli avtomobil kalitlari 2019-yilda paydo bo‘lishi mumkin.

Ushbu texnologiya foydalanuvchilarga smartfon yordamida avtomobil eshiklarini ochish va dvigatelni ishga tushirish imkonini beradi. Bir qator yirik texnologiya kompaniyalari va avtomobil ishlab chiqaruvchilarni o‘z ichiga olgan Car Connectivity Consortium (CCC) tashkiloti raqamli avtomobil kaliti texnologiyasi uchun yagona standart ishlab chiqilganini e’lon qildi. Matbuot xabariga ko‘ra, ushbu texnologiya foydalanuvchilarga smartfon yordamida avtomobil eshiklarini...

Read more...

OpenVPN mijozining sozlash fayllaridan orqa eshiklar (backdoors) o‘rnatish uchun foydalanish mumkin.

Hujumchi bor-yo‘g‘i bir necha qator kod qo‘shish orqali xavfsiz konfiguratsiya faylini zararli faylga aylantirishi mumkin. Kiberxavfsizlik bo‘yicha mutaxassislar ishonchsiz manbalardan kontent yuklab olish xavflari haqida qayta-qayta ogohlantirib kelishadi, chunki bunday fayllarning ko‘pchiligi zararli kod, keraksiz reklama dasturlari yoki kompyuterda zararli harakatlarni amalga oshiruvchi skriptlarni o‘z ichiga olishi mumkin. Tadqiqotchi Jeykob Beyns...

Read more...

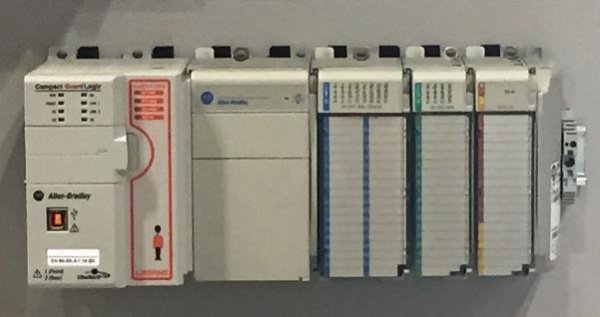
Rockwell Automation kontrollerlaridagi zaiflik bartaraf etildi.

Ushbu zaiflikdan muvaffaqiyatli foydalanish uchun maxsus texnik ko‘nikmalar talab etilmaydi. Rockwell Automation kompaniyasining Allen-Bradley CompactLogix va Compact GuardLogix kontrollerlarida masofadan turib xizmat ko‘rsatishdan bosh tortish (DoS) holatini yuzaga keltirishga imkon beruvchi zaiflik bartaraf etildi. Ushbu zaiflikdan (CVE-2017-9312) foydalanish "Jiddiy tiklanmaydigan nosozlik" (MNRF) holatini keltirib chiqaradi. Garchi bu holat xavfsiz deb hisoblansa-da,...

Read more...

Fishingchilar WannaCry’ning yangi super-versiyasi bilan tahdid qilmoqdalar.

Firibgarlar jabrlanuvchilarning qurilmalari WannaCry dasturining yangi versiyasi bilan zararlangani haqida xabar beruvchi va to‘lov talab qiluvchi elektron xatlarni tarqatmoqda.2018-yil 21-iyun, payshanba kuni ertalab Buyuk Britaniya mash’um WannaCry tovlamachi dasturining qaytgani haqida ogohlantiruvchi fishing xatlari to‘lqiniga duch keldi. Xatlarda foydalanuvchilarga ularning qurilmalari buzib kirilgani hamda WannaCry dasturining yangi va yanada xavfliroq...

Read more...

50 000 dan ortiq foydalanuvchi zararli Android batareya tejovchi ilovasini yuklab oldi.

Dastur qurilma haqidagi maʼlumotlarni, jumladan, telefon raqami, IMEI, shuningdek, model, ishlab chiqaruvchi, joylashuv va boshqa tafsilotlarni o‘g‘irlaydi RiskIQ kompaniyasi xavfsizlik bo‘yicha tadqiqotchilari Android foydalanuvchilariga qaratilgan zararli kampaniyani aniqladilar. Google Play do‘konida joylashtirilgan va maʼlumotlarni o‘g‘irlashga mo‘ljallangan ushbu dastur batareya quvvatini tejovchi ilova sifatida niqoblangan. "Advanced Battery Saver" deb nomlangan ushbu Android...

Read more...

Ukraina parlamenti aʼzolari sud qarorisiz veb-saytlarni bloklash uchun ovoz berdilar.

6688-sonli qonun loyihasi tergovchi yoki prokuror qarori bilan veb-saytlarni bloklashga ruxsat beradi. Payshanba kuni, 21-iyun kuni Ukraina Oliy Radasi deputatlari sud qarorisiz veb-saytlarni bloklashga oid qonun loyihasini yana bir bor ko‘rib chiqdilar. Ukranews.com xabariga ko‘ra, hujjat 238 ta ovoz bilan (talab qilingan eng kam miqdor — 226 ta ovozdan oshgan holda)...

Read more...
Mahsulot savatga qo‘shildi Savatga o‘tish